Wenn Sie eine WordPress-Site oder eine von Supabase unterstützte App betreiben, stehen Sie wahrscheinlich schon vor dieser Weggabelung: Installieren Sie ein Sicherheits-Plugin oder führen Sie einen externen Sicherheitsscanner aus? Beide versprechen, Probleme zu finden. Sie betrachten Ihre Website nicht von der gleichen Stelle aus, und dieser Unterschied ist ausschlaggebend für die Kaufentscheidung.
Ein Plugin überprüft Ihre Website von innen und nutzt dabei den Zugriff, über den es bereits verfügt. Ein Scanner inspiziert Ihre Website von außen, aus der gleichen Perspektive wie ein Angreifer. Keines ersetzt das andere, aber sie haben unterschiedliche blinde Flecken. Hier erfahren Sie, welches Sie tatsächlich benötigen und wann Sie beides benötigen.
Was für ein Sicherheits-Plugin Ihre Website überprüft
Ein WordPress-Sicherheits-Plugin wird als Code auf Ihrer Website ausgeführt, sodass es Dinge sehen kann, die ein Besucher niemals sehen kann.
Anmeldung und Benutzeraktivität. Fehlgeschlagene Anmeldeversuche, Brute-Force-Muster, schwache Passwörter, neue Administratorkonten und Änderungen an Benutzerrollen.
Dateiintegrität. Ob sich Kern-, Theme- oder Plugin-Dateien unerwartet geändert haben.
Firewallregeln auf App-Ebene. Blockieren bekannter bösartiger Anforderungsmuster, bevor Ihre Anwendung sie verarbeitet.
Malware und Inhalte. Durchsuchen von Uploads und Beiträgen nach eingeschleusten Skripten oder Spam-Links.
Diese Innenansicht ist wirklich nützlich. Ein Plugin kann im Laufe der Zeit auf verdächtiges Verhalten achten, Sie über ein neues Administratorkonto informieren und einen Login-Angriff blockieren, während er stattfindet. Wenn Sie täglich WordPress-Sites verwalten, ist ein Plugin auf Anwendungsebene eine sinnvolle Basis.
Der Haken daran ist, dass ein Plugin nur weiß, was in der Umgebung passiert, in der es installiert ist. Es muss installiert, konfiguriert und auf dem neuesten Stand gehalten werden. Es läuft mit den gleichen Privilegien wie Ihre Site, sodass eine Kompromittierung, die die Anwendungsebene erreicht, auch Auswirkungen auf das Tool haben kann, das sie überwacht. Die Abdeckung außerhalb des CMS variiert je nach Plugin. Domäne, TLS und E-Mail-Konfiguration erfordern möglicherweise separate Prüfungen.
Was ein domänenbasierter Scanner von außen sieht, das Plugins übersehen
Für einen externen Scanner sind keine Anmeldeinformationen, keine Installation oder kein Administratorzugriff erforderlich. Es testet Ihre Domain so, wie das Internet sie sieht, und meldet die Beweise hinter jedem Ergebnis.
Transport- und Domänenhygiene. TLS-Zertifikatkonfiguration, HTTP-Sicherheitsheader, DNS-Einträge und die E-Mail-Authentifizierungseinträge, die bestimmen, ob Ihre Domain gefälscht werden kann.
Freiliegende Oberfläche. Endpunkte, Dateien und Dienste, die erreichbar sind, aber niemals öffentlich sein sollten.
Konfigurationsfehler. Standardeinstellungen, ausführliche Fehler, fehlende Zugriffskontrollen und falsch konfigurierter Speicher wie Supabase-Sicherheitsrichtlinien auf Zeilenebene.
Abdeckung über das CMS hinaus. Webanwendungen, WordPress-Installationen, Supabase und RLS sowie AI- oder RAG-Anwendungen, je nach ausgewähltem Scan und verfügbarem Zugriff.
Dies ist die Ansicht, die zeigt, wie Angriffe normalerweise beginnen. Ein Angreifer beginnt nicht mit Ihrem Admin-Dashboard. Sie beginnen mit dem, was öffentlich erreichbar ist. Ein Scanner beantwortet die Frage, die ein Plugin strukturell nicht beantworten kann: Wie sieht meine Website für jemanden aus, der sich noch nie angemeldet hat?
Die ehrliche Grenze ist der Umfang. Ein Scan testet, was während dieses Scans erreicht werden kann, und ein sauberer Score beschreibt nur den getesteten Bereich. Es ist kein Zertifikat dafür, dass eine Website vollständig sicher ist, und kein Tool kann die Erkennung jeder Schwachstelle garantieren.
Wo sich die beiden überschneiden und wo die Lücke wirklich ist
Beides wird einige Probleme auf der Anwendungsebene aufdecken, daher ist es berechtigt zu fragen, ob Sie doppelt bezahlen.
Die Überlappung ist real, aber gering. Sowohl die Firewall eines Plugins als auch die Gefährdungsprüfungen eines Scanners können auf eine anfällige Plugin-Version oder eine offensichtliche Fehlkonfiguration hinweisen. Die Lücke betrifft alles rund um Ihre Anwendung: die Domäne, das Zertifikat, die Header, die DNS- und E-Mail-Datensätze, die Cloud-Dienste, von denen Ihre App abhängt, und die Endpunkte, die stillschweigend auf das öffentliche Internet antworten. Hier verdient das externe Scannen seinen Platz, und diese Ebene wird von vielen Plugins nicht vollständig abgedeckt.
Es gibt auch einen Unterschied in der Evidenz. Ein Plugin teilt Ihnen oft mit, dass etwas auf Ihrer Website verdächtig aussieht. Ein Scanner zeigt Ihnen den offengelegten Header, den erreichbaren Pfad oder die fehlende Richtlinie an und gibt Ihnen dann Korrekturhinweise, auf die Sie reagieren können, sowie eine Möglichkeit, die vorgenommene Änderung erneut zu scannen und zu bestätigen.
Wie man beides ohne Überschneidungen oder unnötigen Aufwand kombiniert
Die beiden Tools ergänzen sich und die Aufteilung ist einfach: Verwenden Sie das Plugin für das Verhalten innerhalb der App und den Scanner für alles, was das Internet erreichen kann.
Führen Sie zunächst einen externen Scan durch. Da keine Installation erforderlich ist, erhalten Sie in wenigen Minuten die Sicht des Angreifers und erfahren, welche Konfigurationsprobleme öffentlich sichtbar sind.
Korrigieren Sie, was beim Scan gefunden wurde, und scannen Sie dann erneut. Das manuelle Markieren eines Fixes erfordert eine erneute Überprüfung, aber nur ein vergleichbarer erneuter Scan bestätigt, dass er tatsächlich behoben wurde. Die Korrekturverfolgung ist nur dann sinnvoll, wenn Sie die Schleife schließen.
Behalten Sie das Plugin für das Laufzeitverhalten bei. Login-Angriffe, Malware und Dateiänderungen sind bei Insider-Events an der Tagesordnung. Lassen Sie das Plugin sie beobachten.
Überwachen Sie nach einem Zeitplan. Geplante Scans mit E-Mail- oder Discord-Benachrichtigungen halten die Außenansicht auf dem Laufenden, wenn sich Ihr Stack ändert, ohne dass ein spezielles Sicherheitsteam erforderlich ist.
Wenn Sie mehr als eine Immobilie haben, kommt es auch hier auf die Planaufteilung an. Solo passt auf ein einzelnes Produkt, das Sie besitzen. Pro eignet sich für Kundenstandorte und -teams und bietet White-Label-Berichte und Teamzugang über zusätzliche kostenpflichtige Plätze mit gemeinsam genutzten Domänen, Ergebnissen, Scans und Plankontingenten.
Welches brauchst du eigentlich?
Sie pflegen eine WordPress-Site und möchten Schutz, während Sie darin arbeiten: Ein Sicherheits-Plugin ist ein sinnvoller Anfang, verrät Ihnen aber nicht, was Ihre Domain preisgibt.
Sie haben eine App erstellt oder gehostet und möchten wissen, was öffentlich erreichbar ist: Sie benötigen einen externen Scanner.
Sie führen Supabase, WordPress oder eine AI/RAG-Anwendung in der Produktion aus: Kombinieren Sie externe Kontrollen mit für Ihren Stack geeigneten Kontrollen. Ein WordPress-Plugin gilt nur für WordPress.
Der Fehler besteht darin, dies als eine Entweder-Oder-Entscheidung zu betrachten. Ein Plugin schützt das Innere Ihrer Website. Ein Scanner sagt Ihnen, was die Außenwelt sieht. Die meisten kleinen Teams haben auf beiden Seiten dieser Grenze echte Präsenz.
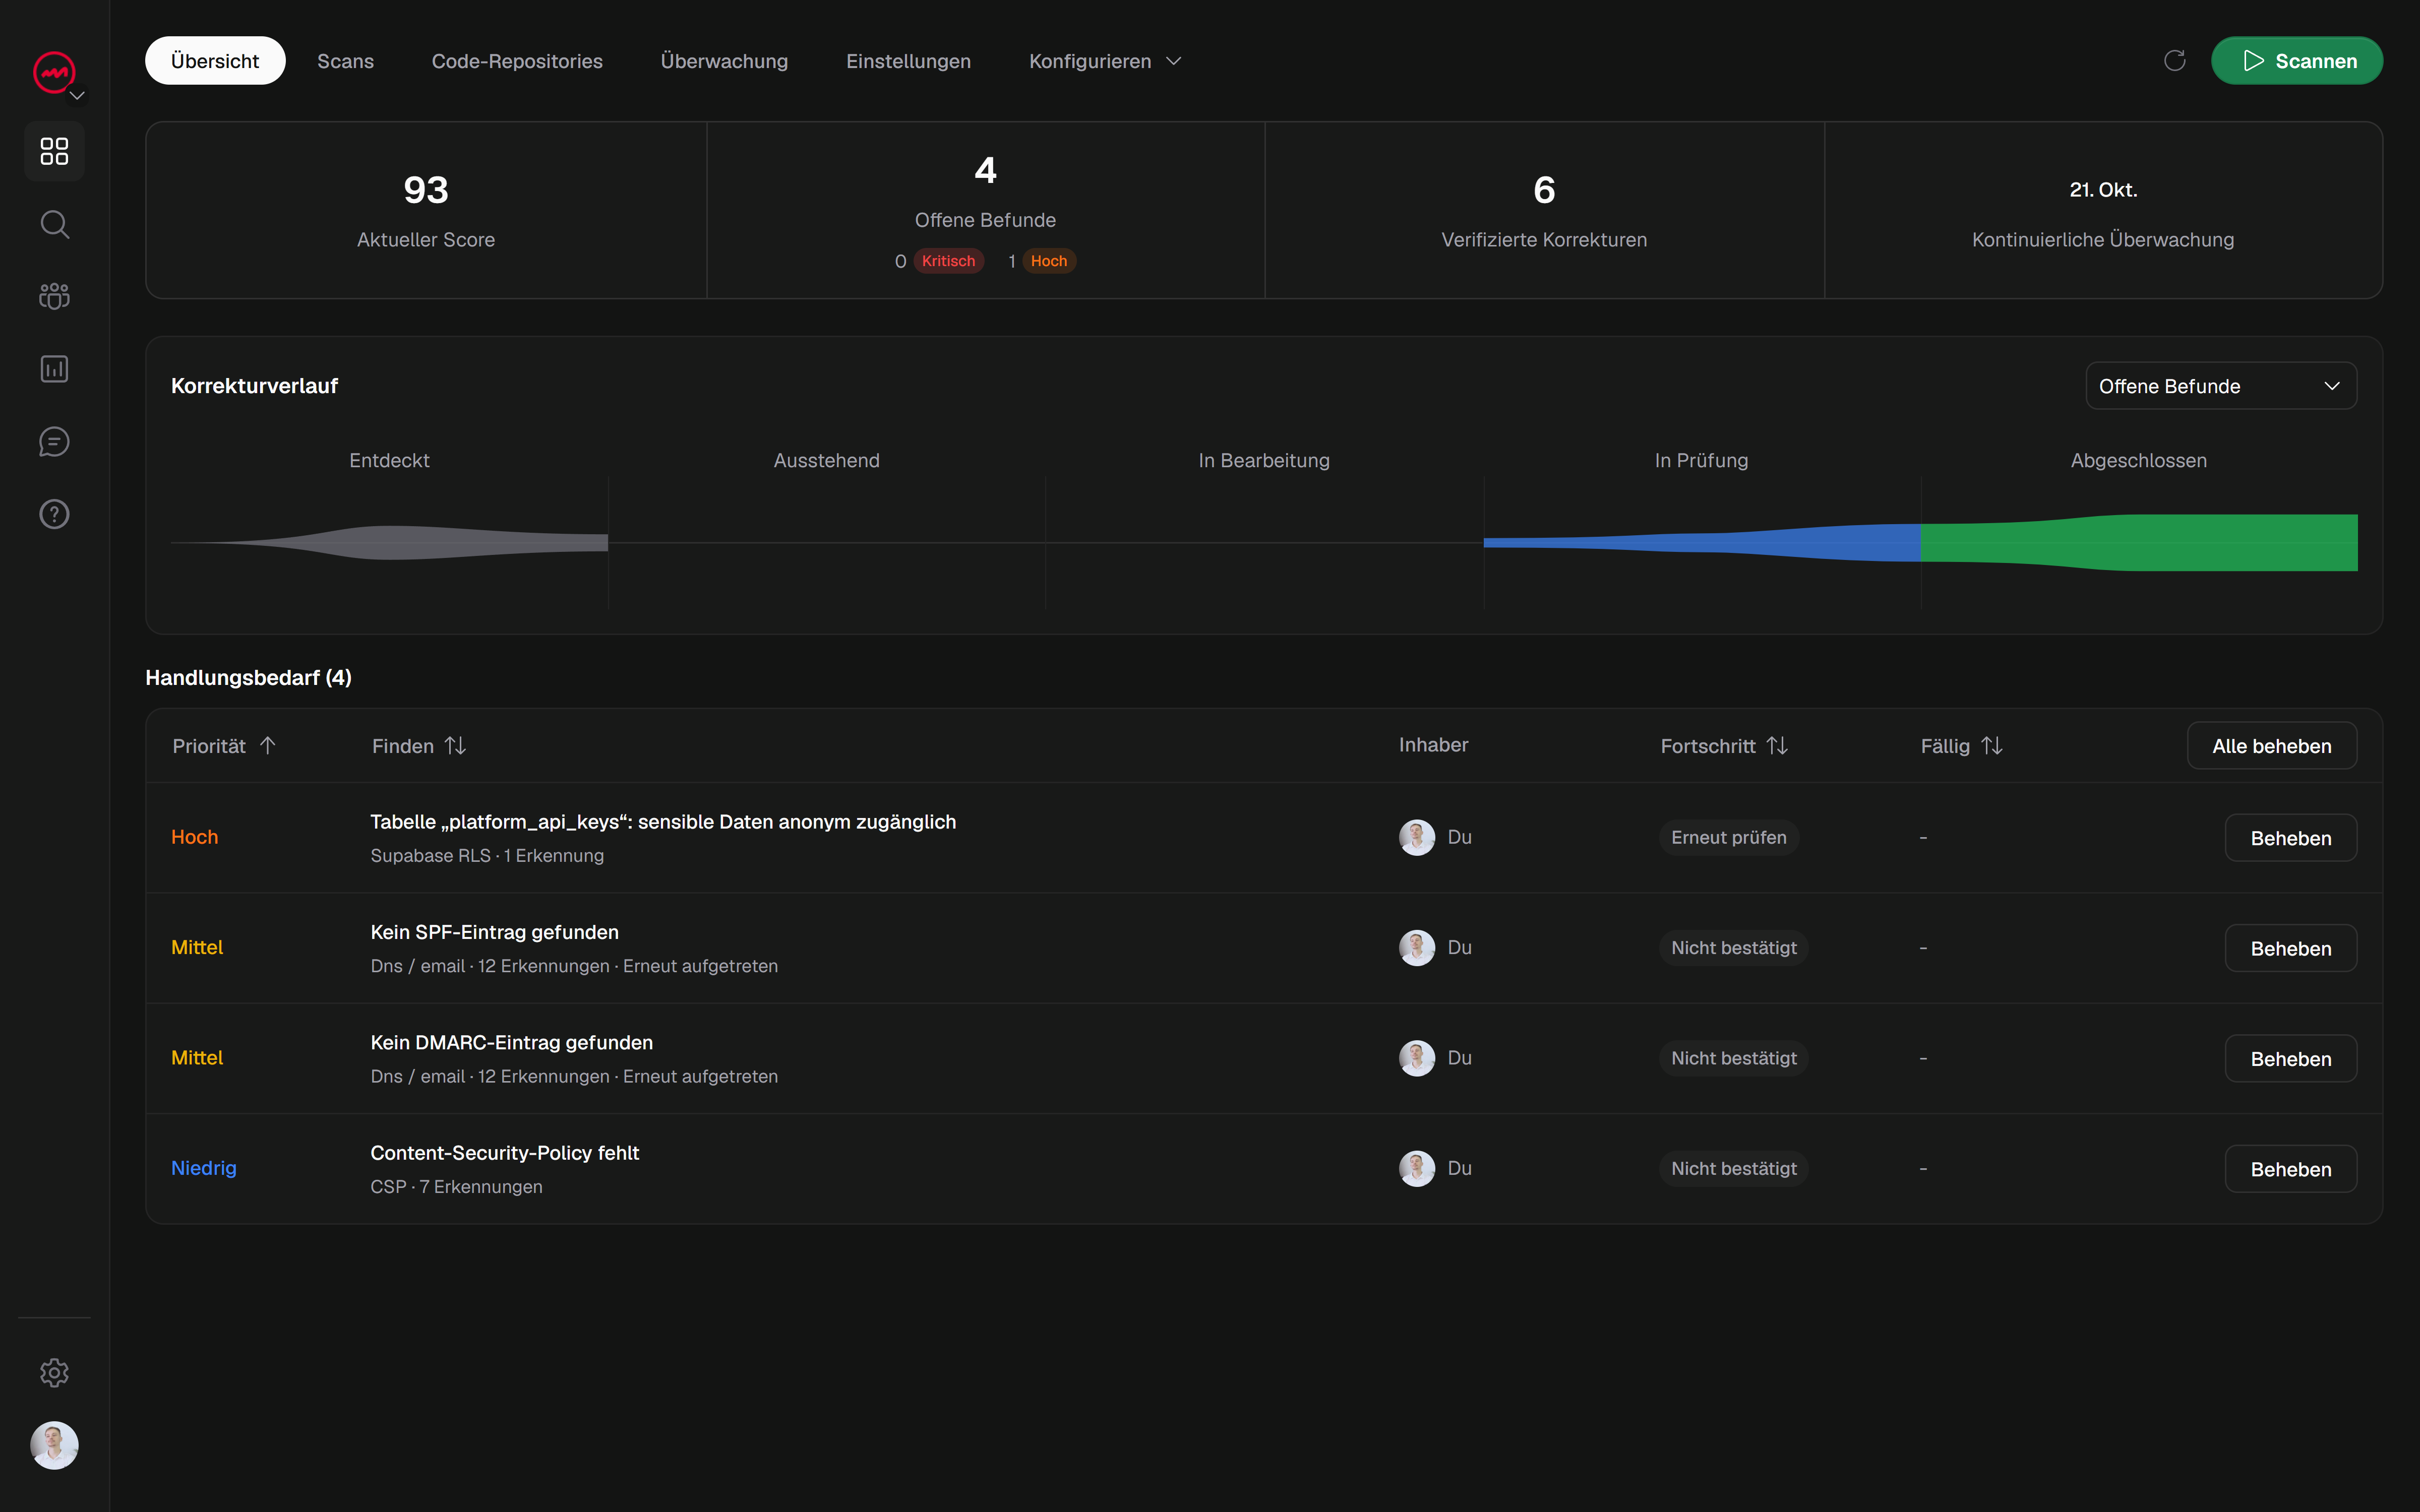
VICE ist für die Außenansicht konzipiert: umsetzbare Ergebnisse mit Beweisen, Korrekturanleitungen und erneute Scans zur Überprüfung von Korrekturen in allen Webanwendungen, WordPress, Supabase und RLS sowie AI/RAG, je nach ausgewähltem Scan. Sie können vor der Anmeldung mit einem kostenlosen, einfachen Sicherheitsscan beginnen. Ihre Domain und die Ergebnisse werden bei der Registrierung in Ihrem Konto gespeichert. Für vollständige, benutzerdefinierte und spezielle Scans sind eine verifizierte Domain und ein kostenpflichtiges Abonnement oder ein erworbenes Guthaben erforderlich. Wenn Sie genau sehen möchten, wie Ihre Domain von außen aussieht, starten Sie einen kostenlosen Scan und vergleichen Sie die Ergebnisse mit den Angaben Ihres Plugins.