La seguridad de tu WordPress, más allá de HTTPS.
Identifique usuarios expuestos, puntos de entrada confidenciales y la configuración pública de su sitio WordPress, con recomendaciones sobre las que puede actuar.
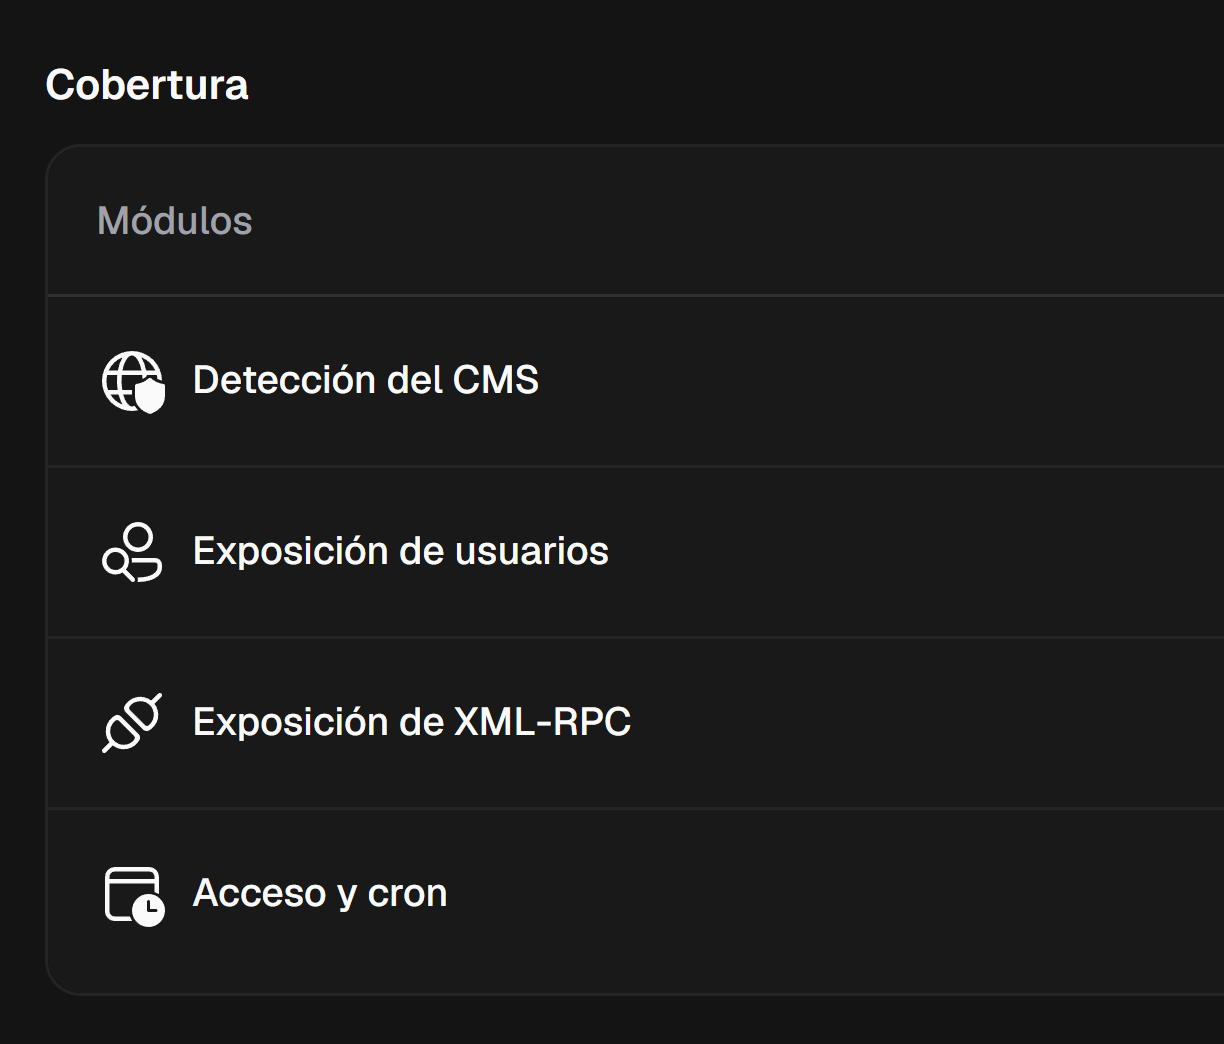






Mira lo que muestra tu WordPress.
VICE primero confirma que WordPress está presente y luego examina las superficies específicas del CMS. Realice un seguimiento de estos hallazgos junto con el resto de su sitio.
La seguridad de tu WordPress,
paso a paso.
 Los autores de su sitio.
/wp-json/wp/v2/users/?author=1Usuarios expuestos
Las páginas de autor y la API REST pueden revelar los nombres de usuario de las cuentas que publican en su sitio. VICE comprueba ambas rutas y guarda sus observaciones para ayudarle a decidir qué información debe permanecer pública.
 Solicitud de prueba
POST /xmlrpc.php<methodCall> <methodName>…</methodName> </methodCall>
XML-RPC
Algunos complementos y servicios utilizan XML-RPC para comunicarse con WordPress. VICE verifica las respuestas de este punto de entrada y los comportamientos observables, para distinguir su simple presencia de una exposición que merece corrección.
/wp-login.php/wp-cron.phpIniciar sesión y cron
La página de inicio de sesión y los activadores de tareas programadas son dos puntos de entrada diferentes. VICE los examina por separado y preserva su contexto, lo que le ayuda a identificar el acceso a proteger sin confundir una ruta pública con una vulnerabilidad.
Monitoreo regular
Una actualización de tema, complemento o configuración puede cambiar lo que expone su sitio. Planifique las comprobaciones, compare los resultados entre dos escaneos y vuelva a ejecutar las pruebas pertinentes para comprobar las correcciones que ha aplicado.
El perfil WordPress requiere un dominio verificado y una suscripción o crédito. La cobertura depende de las superficies detectadas.
Preguntas frecuentes
Empezar a comprobar
la seguridad de su sitio.
Encuentre problemas, prepare soluciones y verifique cambios.
Mantenga sus resultados juntos para la próxima implementación.