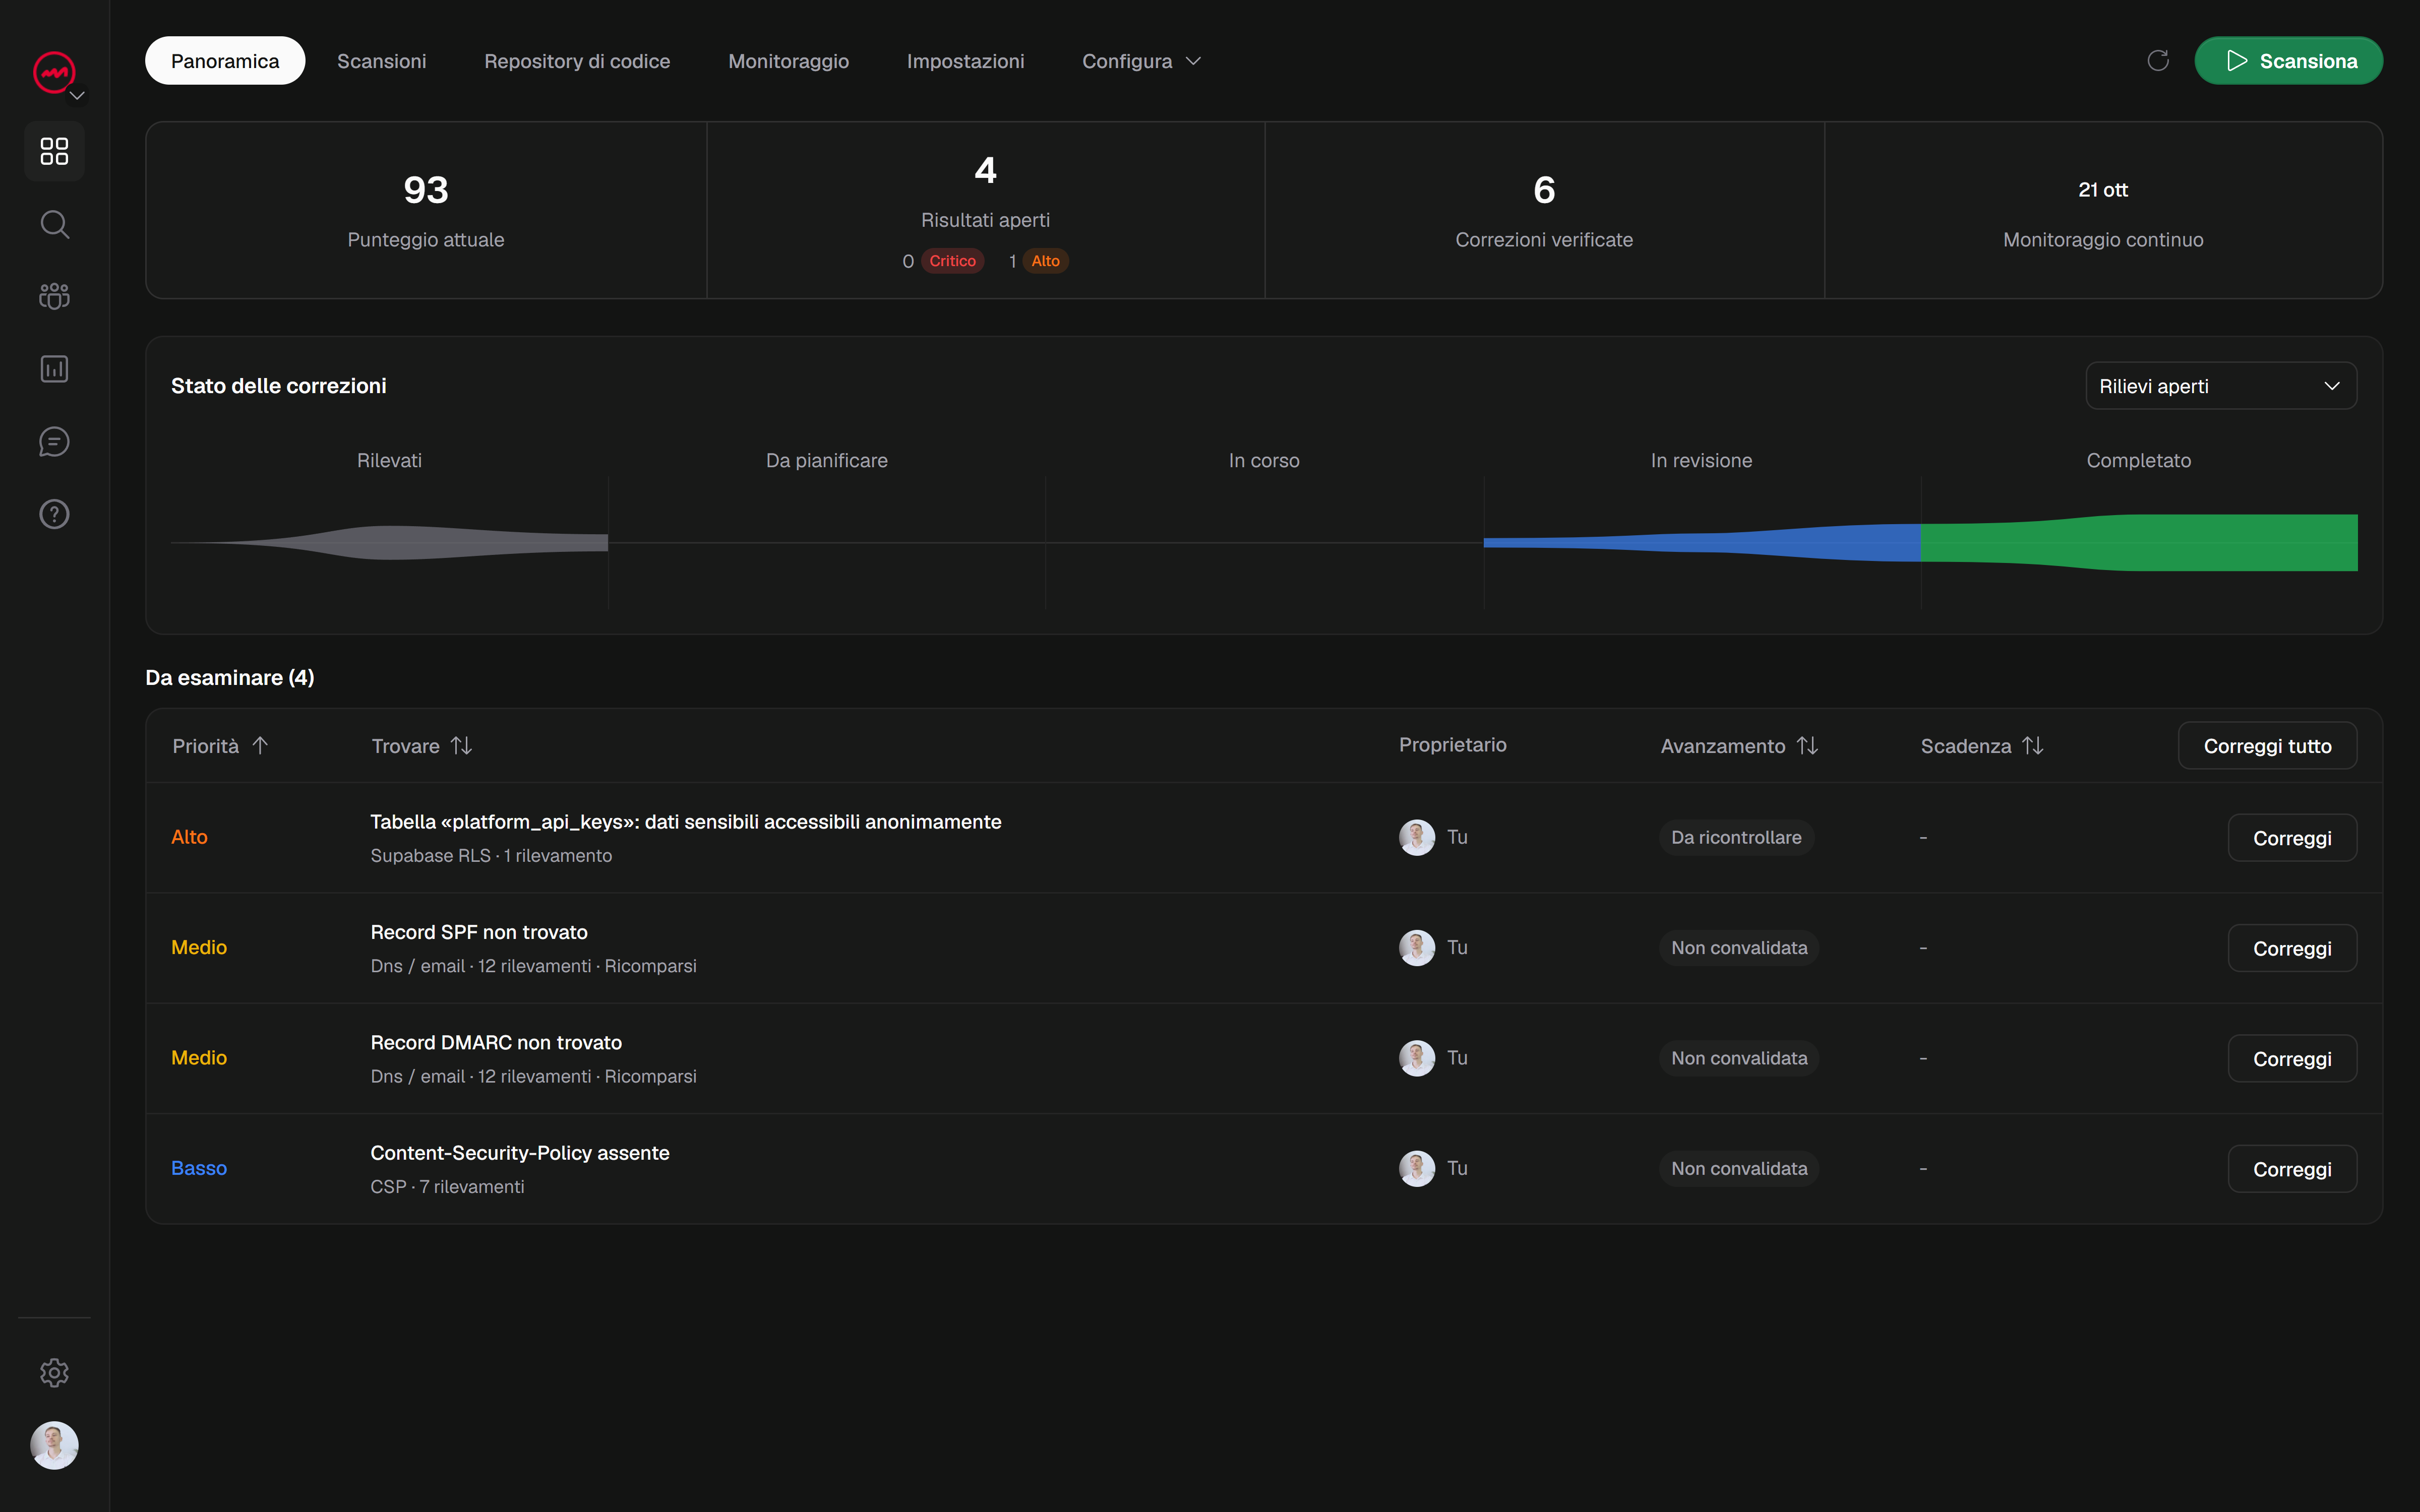
La sicurezza del tuo WordPress, oltre HTTPS.
Identifica gli utenti esposti, i punti di ingresso sensibili e la configurazione pubblica del tuo sito WordPress, con consigli su cui puoi agire.
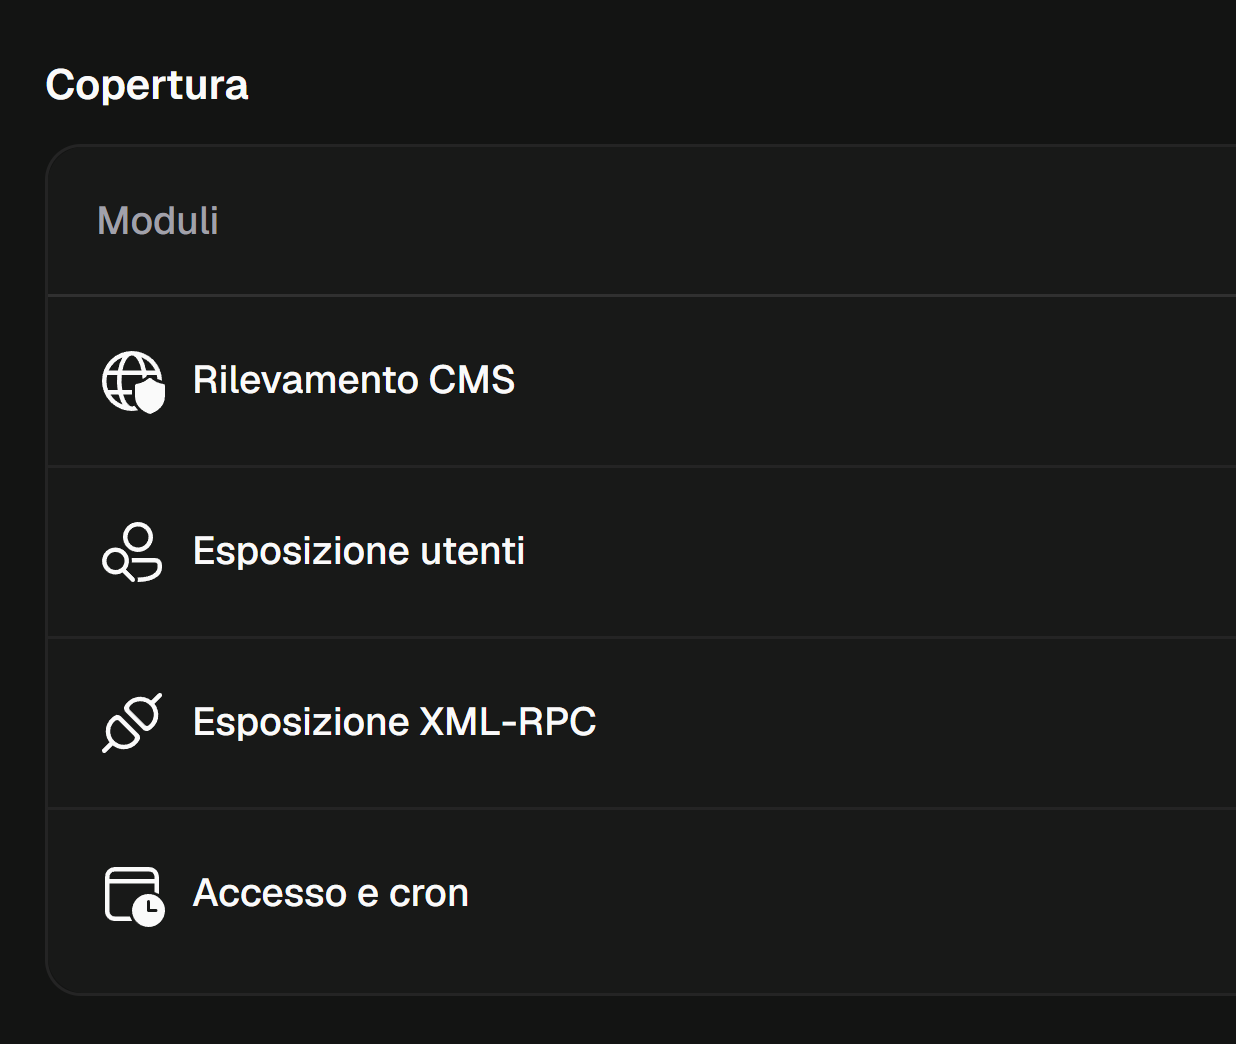






Guarda cosa mostra il tuo WordPress.
VICE prima conferma che WordPress è presente, quindi esamina le superfici specifiche del CMS. Tieni traccia di questi risultati insieme al resto del tuo sito.
La sicurezza del tuo WordPress,
passo dopo passo.
 Gli autori del tuo sito
/wp-json/wp/v2/users/?author=1Utenti esposti
Le pagine dell'autore e l'API REST possono rivelare i nomi utente degli account che pubblicano sul tuo sito. VICE controlla entrambi i percorsi e salva le sue osservazioni per aiutarti a decidere quali informazioni devono rimanere pubbliche.
 Richiesta di prova
POST /xmlrpc.php<methodCall> <methodName>…</methodName> </methodCall>
XML-RPC
Alcuni plugin e servizi utilizzano XML-RPC per comunicare con WordPress. VICE controlla le risposte di questo punto di ingresso e i comportamenti osservabili, al fine di distinguere la sua semplice presenza da un'esposizione che merita correzione.
/wp-login.php/wp-cron.phpAccedi e cron
La pagina di accesso e i trigger delle attività pianificate sono due punti di ingresso diversi. VICE li esamina separatamente e ne preserva il contesto, aiutandoti a identificare l'accesso da proteggere senza confondere un percorso pubblico con una vulnerabilità.
Monitoraggio regolare
Un tema, un plugin o un aggiornamento della configurazione possono modificare ciò che il tuo sito espone. Pianifica i controlli, confronta i risultati tra due scansioni ed esegui nuovamente i test pertinenti per verificare le correzioni apportate.
Il profilo WordPress richiede un dominio verificato e un abbonamento o credito. La copertura dipende dalle superfici rilevate.
Domande frequenti
Inizia a controllare
la sicurezza del tuo sito
Individua i problemi, prepara le soluzioni e verifica le modifiche.
Conserva i risultati insieme per la prossima distribuzione.