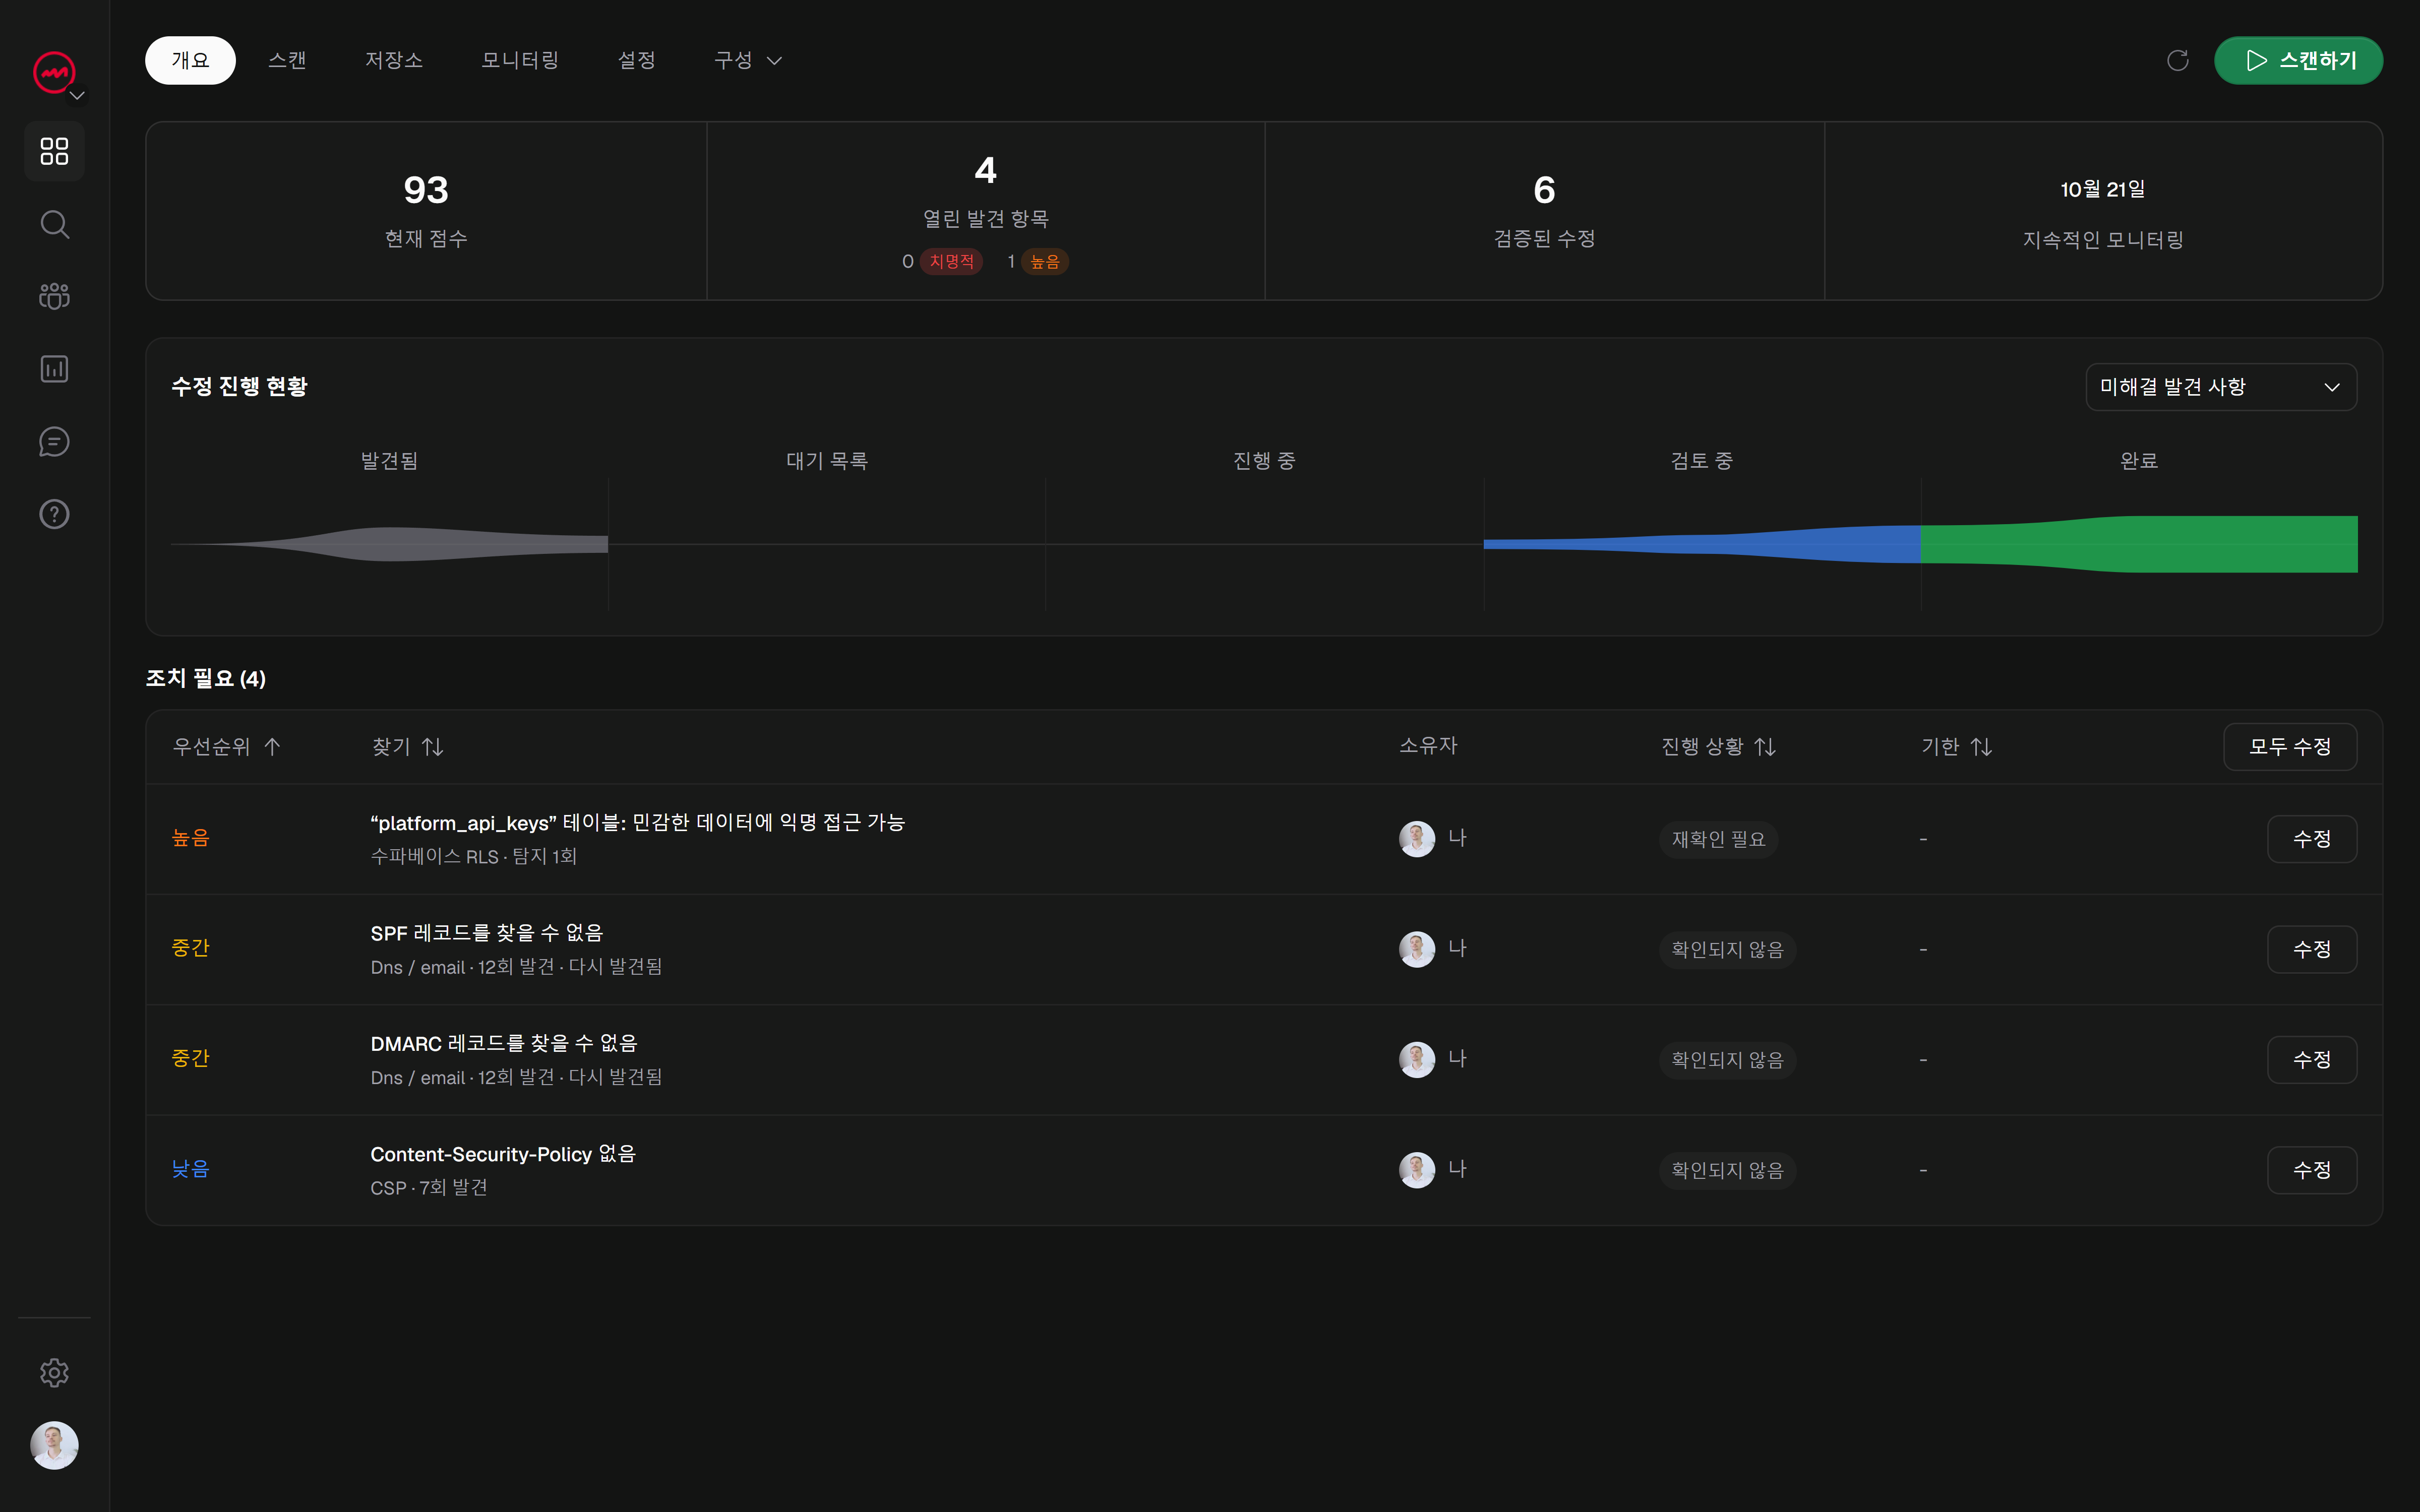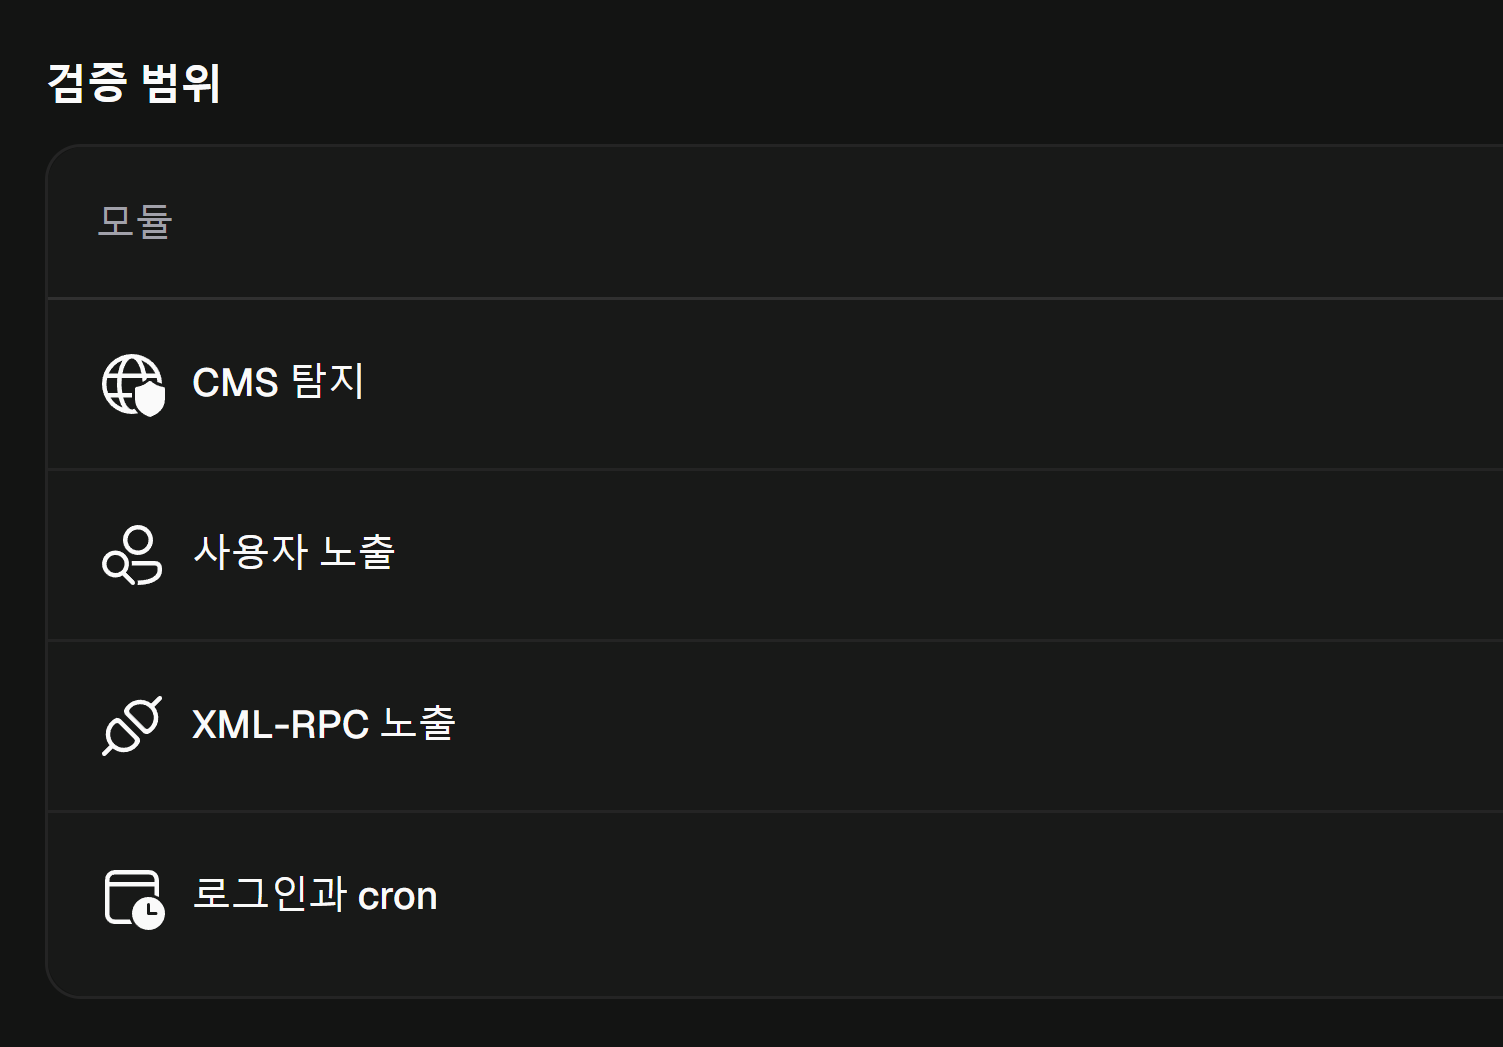






WordPress이 무엇을 표시하는지 살펴보세요.
VICE은(는) 먼저 WordPress이 있는지 확인한 다음 CMS와 관련된 표면을 검사합니다. 사이트의 나머지 부분과 함께 이러한 결과를 추적하세요.
WordPress의 보안,
단계별로.
 귀하의 사이트 작성자
API REST
/wp-json/wp/v2/users작성자 페이지
/?author=1공개적으로 표시되는 식별자 및 프로필
1.
노출된 사용자
작성자 페이지와 REST API는 사이트에 게시하는 계정의 사용자 이름을 공개할 수 있습니다. VICE은 두 경로를 모두 확인하고 관찰 내용을 저장하여 공개 상태로 유지해야 하는 정보를 결정하는 데 도움을 줍니다.
API REST공개 작가식별자
검사 보기 테스트 요청
POST /xmlrpc.php<methodCall> <methodName>…</methodName> </methodCall>
서버 응답
WordPress관찰된 방법 및 동작
2.
XML-RPC
일부 플러그인과 서비스는 XML-RPC를 사용하여 WordPress과 통신합니다. VICE은 단순한 존재와 수정이 필요한 노출을 구별하기 위해 이 진입점의 응답과 관찰 가능한 동작을 확인합니다.
XML-RPC방법응답
검사 보기로그인
/wp-login.php사용자 이름••••••••계정 로그인
예약된 작업
/wp-cron.php출판
유지보수
동기화
3.
로그인 및 크론
로그인 페이지와 예약된 작업 트리거는 서로 다른 두 가지 진입점입니다. VICE은 이를 별도로 검사하고 컨텍스트를 보존하여 공개 경로를 취약점으로 착각하지 않고 보호할 액세스를 식별할 수 있도록 도와줍니다.
로그인크론공개 액세스
검사 보기스캔 간 변경 사항 추적
이전 스캔새로운 스캔
발견 항목이 감지되었습니다.수정 필요
검증된 수정 사항수정됨
비교 가능한 테스트를 통한 확인
4.
정기적인 모니터링
테마, 플러그인 또는 구성 업데이트로 인해 사이트에 표시되는 내용이 변경될 수 있습니다. 검사를 계획하고, 두 스캔 간의 결과를 비교하고, 관련 테스트를 다시 실행하여 적용한 수정 사항을 확인하십시오.
예약된 검사역사다시 스캔
검사 보기WordPress 프로필에는 확인된 도메인과 구독 또는 크레딧이 필요합니다. 적용 범위는 감지된 표면에 따라 다릅니다.