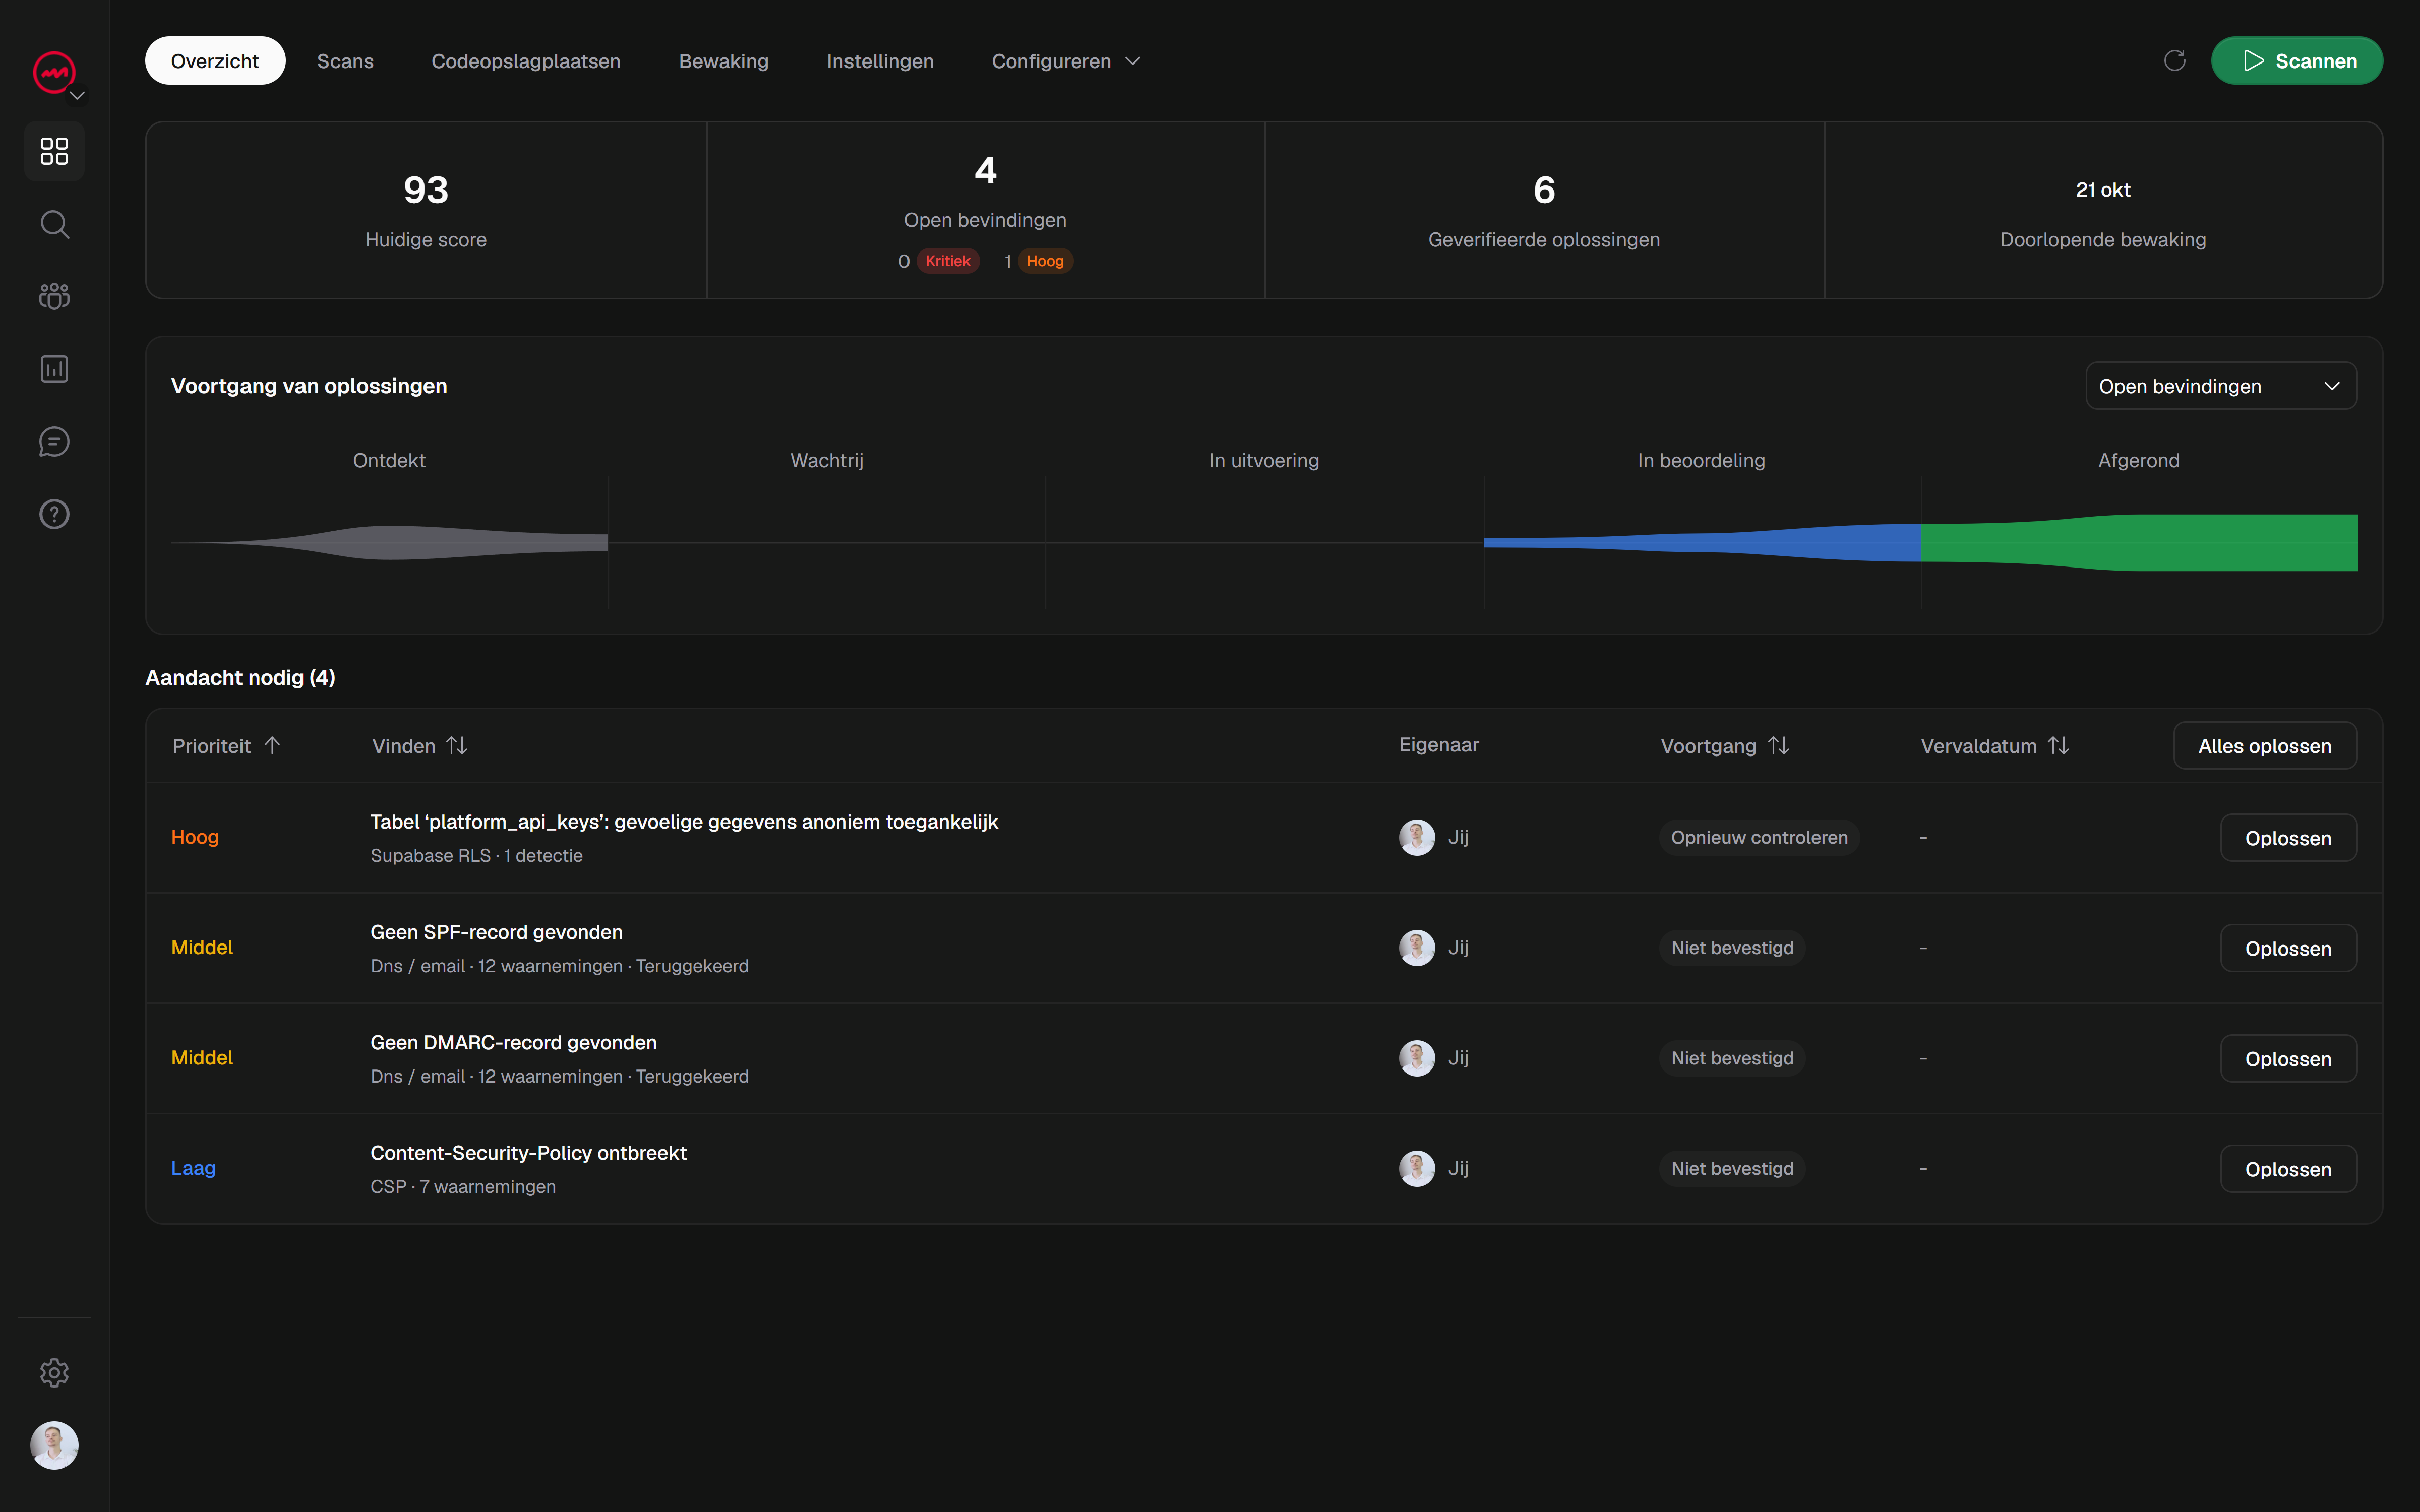
De veiligheid van uw WordPress, verder dan HTTPS.
Identificeer blootgestelde gebruikers, gevoelige toegangspunten en de openbare configuratie van uw WordPress site, met aanbevelingen waarop u actie kunt ondernemen.






Kijk wat je WordPress laat zien.
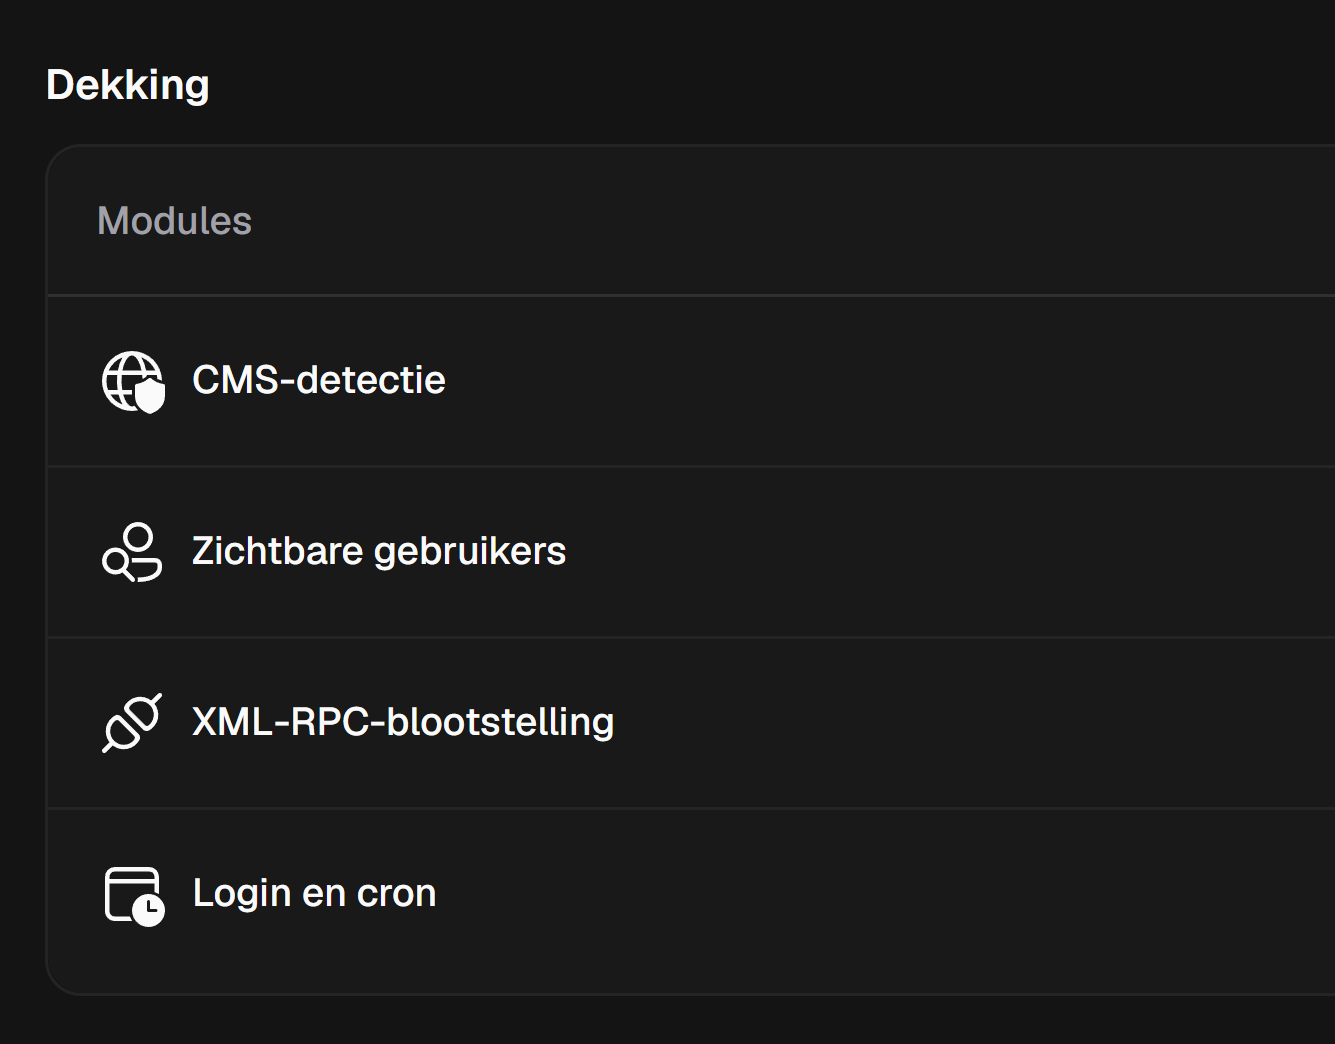
VICE bevestigt eerst dat WordPress aanwezig is en onderzoekt vervolgens oppervlakken die specifiek zijn voor het CMS. Houd deze bevindingen bij, samen met de rest van uw site.
De veiligheid van uw WordPress,
stap voor stap.
 De auteurs van uw site
/wp-json/wp/v2/users/?author=1Blootgestelde gebruikers
Auteurspagina's en de REST API kunnen de gebruikersnamen onthullen van accounts die op uw site publiceren. VICE controleert beide paden en slaat de observaties op, zodat u kunt beslissen welke informatie openbaar moet blijven.
 Testverzoek
POST /xmlrpc.php<methodCall> <methodName>…</methodName> </methodCall>
XML-RPC
Sommige plug-ins en services gebruiken XML-RPC om te communiceren met WordPress. VICE controleert de reacties van dit toegangspunt en het waarneembare gedrag, om de eenvoudige aanwezigheid ervan te onderscheiden van een blootstelling die correctie verdient.
/wp-login.php/wp-cron.phpInloggen en cron
De inlogpagina en geplande taaktriggers zijn twee verschillende toegangspunten. VICE onderzoekt ze afzonderlijk en bewaart hun context, zodat u de toegang kunt identificeren en beschermen zonder dat u een openbare route voor een kwetsbaarheid aanziet.
Regelmatige controle
Een thema-, plug-in- of configuratie-update kan veranderen wat uw site laat zien. Plan de controles, vergelijk de bevindingen tussen twee scans en voer de relevante tests opnieuw uit om de door u toegepaste correcties te controleren.
Voor het profiel WordPress zijn een geverifieerd domein en een abonnement of tegoed vereist. De dekking is afhankelijk van de gedetecteerde oppervlakken.
Veelgestelde vragen
Begin met controleren
de veiligheid van uw site.
Vind problemen, bereid oplossingen voor en verifieer wijzigingen.
Houd uw resultaten bij elkaar voor de volgende implementatie.