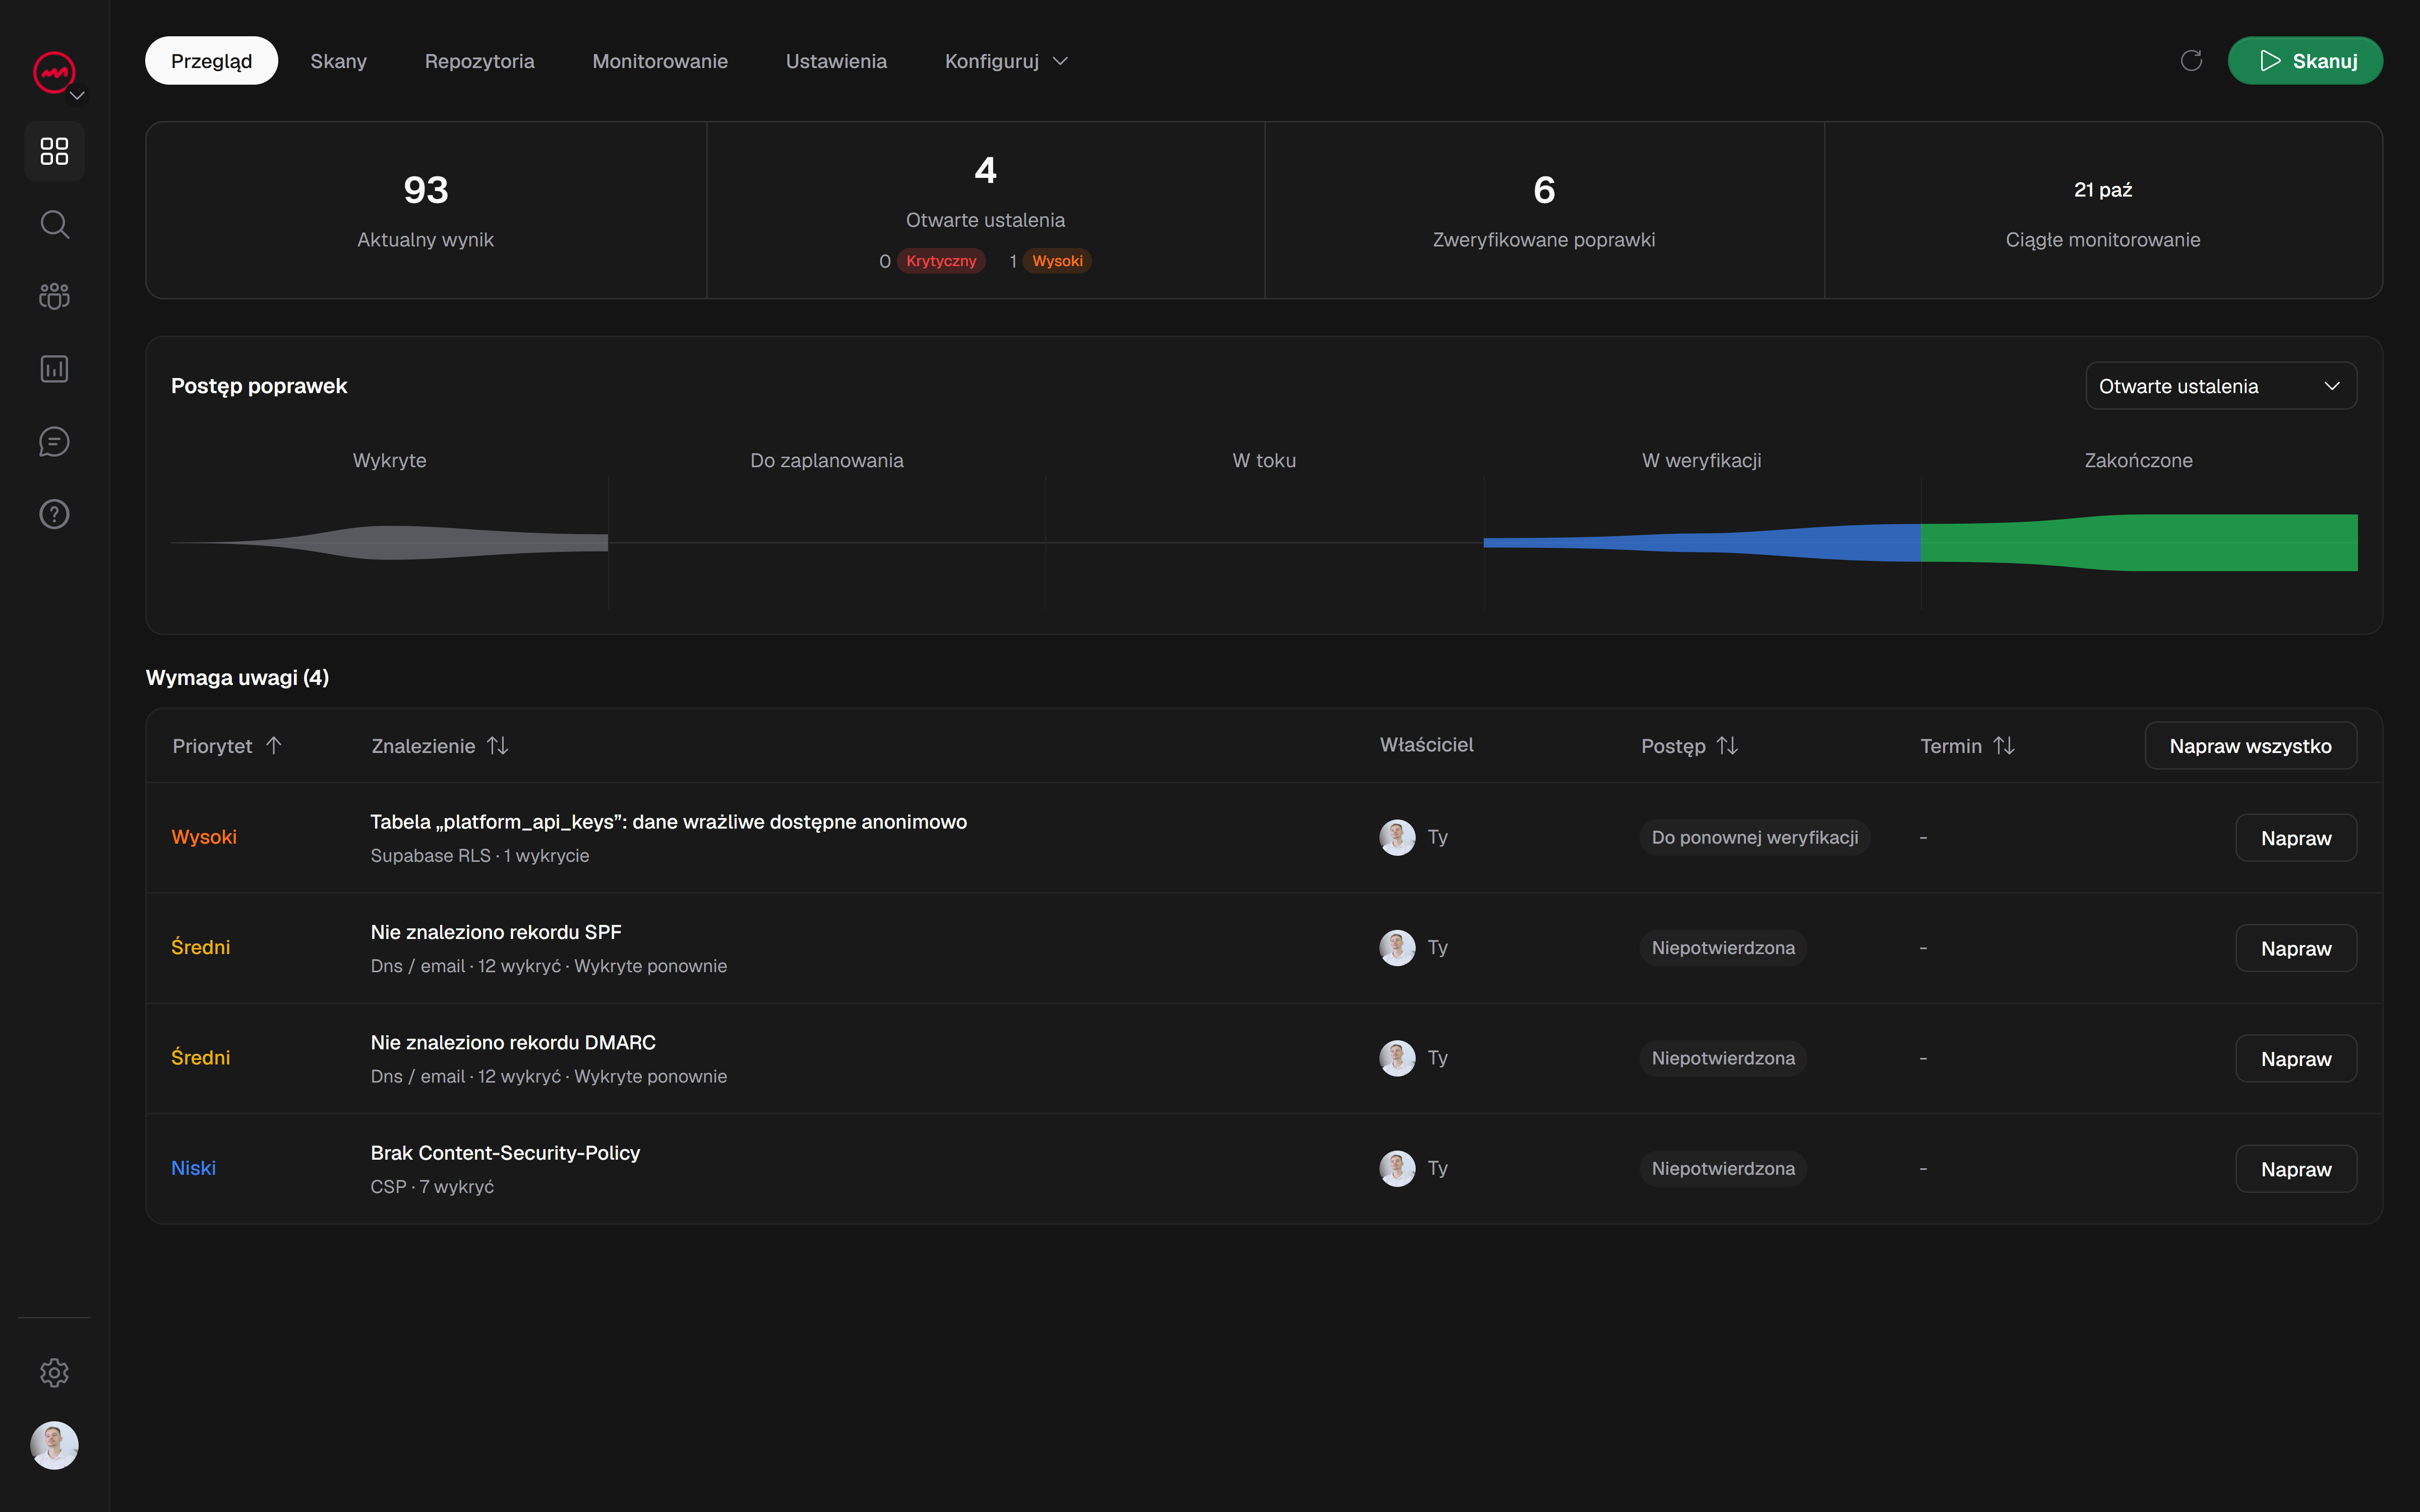
Bezpieczeństwo Twojego WordPress poza HTTPS.
Zidentyfikuj odsłoniętych użytkowników, wrażliwe punkty wejścia i publiczną konfigurację swojej witryny WordPress, korzystając z rekomendacji, na podstawie których możesz podjąć działania.






Zobacz, co pokazuje Twój WordPress.
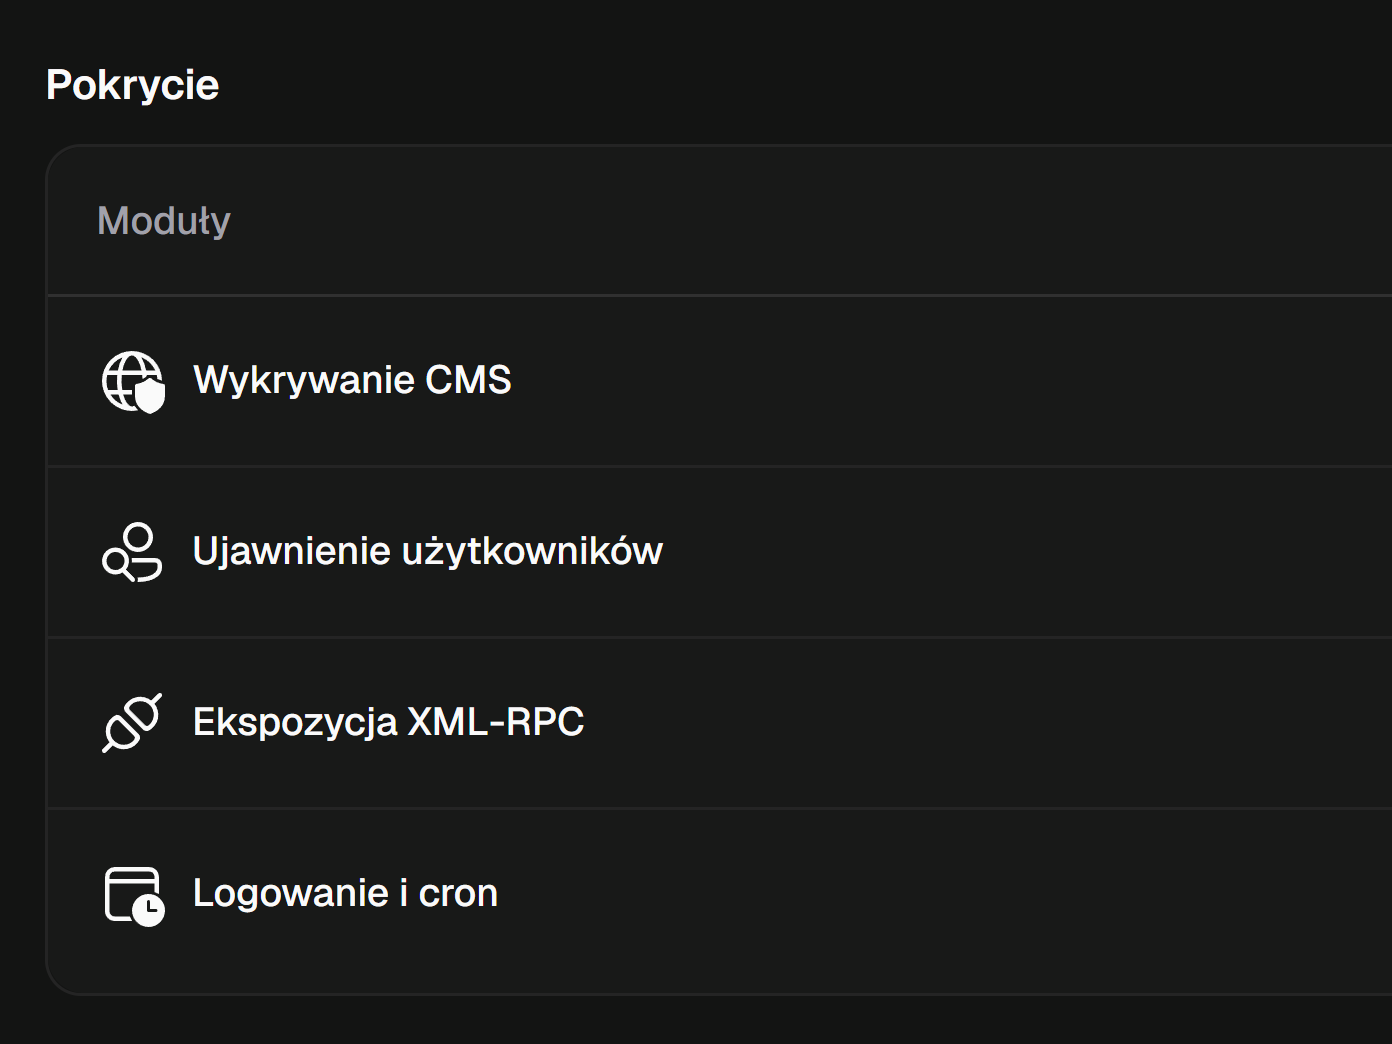
VICE najpierw potwierdza obecność WordPress, a następnie sprawdza powierzchnie specyficzne dla CMS. Śledź te wyniki wraz z resztą witryny.
Bezpieczeństwo Twojego WordPress,
krok po kroku.
 Autorzy Twojej witryny
/wp-json/wp/v2/users/?author=1Narażeni użytkownicy
Strony autorskie i interfejs API REST mogą ujawniać nazwy użytkowników kont publikujących w Twojej witrynie. VICE sprawdza obie ścieżki i zapisuje swoje obserwacje, aby pomóc Ci zdecydować, które informacje powinny pozostać publiczne.
 Żądanie testowe
POST /xmlrpc.php<methodCall> <methodName>…</methodName> </methodCall>
XML-RPC
Niektóre wtyczki i usługi używają XML-RPC do komunikacji z WordPress. VICE sprawdza reakcje tego punktu wejścia i obserwowalne zachowania, aby odróżnić jego zwykłą obecność od ekspozycji wymagającej korekty.
/wp-login.php/wp-cron.phpZaloguj się i cron
Strona logowania i wyzwalacze zaplanowanych zadań to dwa różne punkty wejścia. VICE analizuje je osobno i zachowuje ich kontekst, pomagając zidentyfikować dostęp do ochrony bez pomylenia drogi publicznej z luką w zabezpieczeniach.
Regularne monitorowanie
Motyw, wtyczka lub aktualizacja konfiguracji może zmienić to, co wyświetla Twoja witryna. Zaplanuj kontrole, porównaj wyniki z dwóch skanów i ponownie przeprowadź odpowiednie testy, aby sprawdzić zastosowane poprawki.
Profil WordPress wymaga zweryfikowanej domeny oraz subskrypcji lub środków. Zasięg zależy od wykrytych powierzchni.
Często zadawane pytania
Zacznij sprawdzać
bezpieczeństwo Twojej witryny.
Znajdź problemy, przygotuj poprawki i weryfikuj zmiany.
Zachowaj wyniki razem do następnego wdrożenia.