Безопасность вашего WordPress, помимо HTTPS.
Определите уязвимых пользователей, конфиденциальные точки входа и общедоступную конфигурацию вашего сайта WordPress, предоставив рекомендации, по которым вы можете действовать.






Посмотрите, что показывает ваш WordPress.
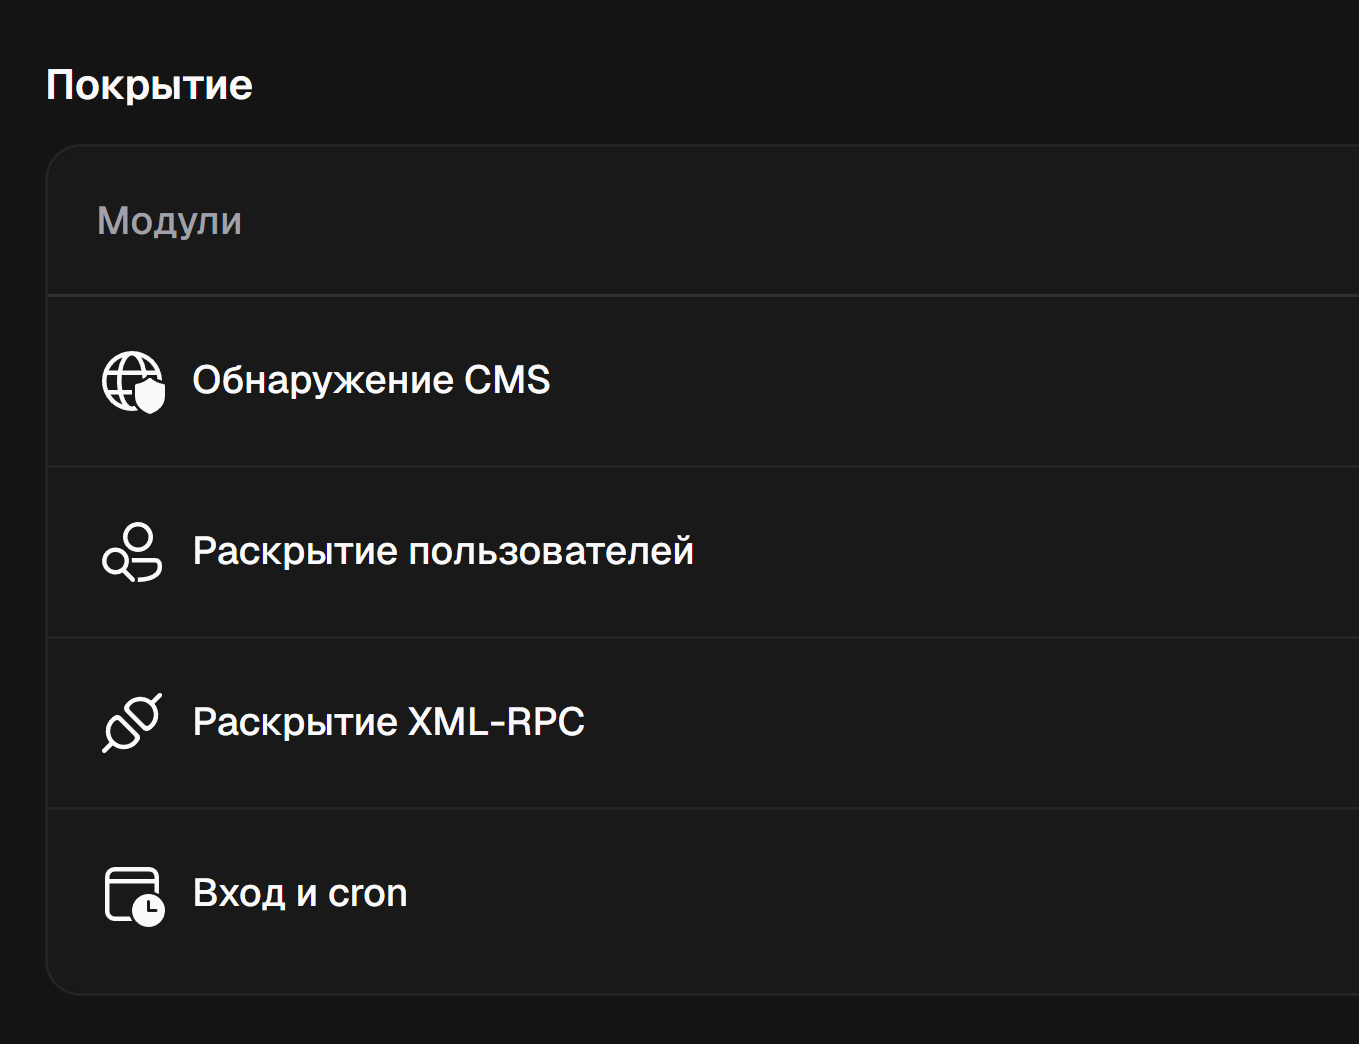
VICE сначала подтверждает наличие WordPress, затем проверяет поверхности, специфичные для CMS. Отслеживайте эти результаты вместе с остальной частью вашего сайта.
Безопасность вашего WordPress,
шаг за шагом.
 Авторы вашего сайта
/wp-json/wp/v2/users/?author=1Открытые пользователи
Страницы авторов и REST API могут раскрывать имена пользователей учетных записей, которые публикуются на вашем сайте. VICE проверяет оба пути и сохраняет свои наблюдения, чтобы помочь вам решить, какая информация должна оставаться общедоступной.
 Тестовый запрос
POST /xmlrpc.php<methodCall> <methodName>…</methodName> </methodCall>
XML-RPC
Некоторые плагины и службы используют XML-RPC для связи с WordPress. VICE проверяет реакцию этой точки входа и наблюдаемое поведение, чтобы отличить ее простое присутствие от воздействия, заслуживающего исправления.
/wp-login.php/wp-cron.phpЛогин и cron
Страница входа и триггеры запланированных задач , это две разные точки входа. VICE проверяет их отдельно и сохраняет их контекст, помогая вам определить доступ для защиты, не принимая общедоступный маршрут за уязвимость.
Регулярный мониторинг
Обновление темы, плагина или конфигурации может изменить то, что предоставляет ваш сайт. Спланируйте проверки, сравните результаты двух сканирований и повторно запустите соответствующие тесты, чтобы проверить внесенные вами исправления.
Для профиля WordPress требуется подтвержденный домен и подписка или кредит. Покрытие зависит от обнаруженных поверхностей.
Часто задаваемые вопросы
Начать проверку
безопасность вашего сайта.
Находите проблемы, готовьте исправления и проверяйте изменения.
Сохраните результаты для следующего развертывания.