Om du kör en WordPress-webbplats eller en Supabase-stödd app, har du förmodligen stått vid den här vägen: installera ett säkerhetsplugin eller köra en extern säkerhetsskanner? Båda lovar att hitta problem. De tittar inte på din webbplats från samma ställe, och den skillnaden är hela köpbeslutet.
Ett plugin inspekterar din webbplats från insidan med den åtkomst den redan har. En skanner inspekterar din webbplats från utsidan, från samma utsiktspunkt som en angripare har. Ingen ersätter den andra, men de har olika blinda fläckar. Så här berättar du vilken du faktiskt behöver och när du vill ha båda.
Vilken säkerhetsplugin kontrollerar inifrån din webbplats
En WordPress säkerhetsplugin körs som kod på din webbplats, så den kan se saker som en besökare aldrig kan.
Inloggning och användaraktivitet. Misslyckade inloggningsförsök, brute-force-mönster, svaga lösenord, nya administratörskonton och ändringar av användarroller.
Filintegritet. Om kärn-, tema- eller plugin-filer har ändrats oväntat.
Brandväggsregler i applagret. Blockera kända skadliga förfrågningsmönster innan din applikation hanterar dem.
Skadlig programvara och innehåll. Skanna uppladdningar och inlägg efter injicerade skript eller skräppostlänkar.
Den där insidan är verkligen användbar. En plugin kan titta efter misstänkt beteende över tid, varna dig om ett nytt administratörskonto och blockera en inloggningsattack medan det händer. Om du hanterar WordPress-webbplatser från dag till dag är en applikationslagerplugin en rimlig baslinje.
Haken är att en plugin bara vet vad som händer i miljön den är installerad i. Den måste installeras, konfigureras och hållas uppdaterad. Den körs med samma privilegier som din webbplats, så en kompromiss som når applikationslagret kan också påverka verktyget som tittar på den. Dess täckning utanför CMS varierar beroende på plugin; domän, TLS och e-postkonfiguration kan behöva separata kontroller.
Vad en domänbaserad skanner ser från utsidan som plugins missar
En extern skanner behöver inte autentiseringsuppgifter, en installation eller administratörsåtkomst. Den testar din domän som internet ser den och rapporterar bevisen bakom varje fynd.
Transport och domänhygien. TLS-certifikatkonfiguration, HTTP-säkerhetsrubriker, DNS-poster och e-postautentiseringsposterna som avgör om din domän kan spoofas.
Exponerad yta. Slutpunkter, filer och tjänster som är tillgängliga men som aldrig var tänkta att vara offentliga.
Konfigurationsfel. Standardinställningar, utförliga fel, saknade åtkomstkontroller och felkonfigurerad lagring som Supabase Row Level Security-policyer.
Täckning bortom CMS. Webbapplikationer, WordPress-installationer, Supabase och RLS och AI- eller RAG-applikationer, beroende på vald skanning och tillgänglig åtkomst.
Det här är synen som kartlägger hur attacker brukar starta. En angripare börjar inte med din administratörsinstrumentpanel. De börjar med det som är tillgängligt för allmänheten. En skanner svarar på frågan som ett plugin strukturellt inte kan: hur ser min sida ut för någon som aldrig har loggat in?
Den ärliga gränsen är omfattning. En skanning testar vad den kan nå under den skanningen, och en ren poäng beskriver endast det testade omfattningen. Det är inte ett certifikat på att en webbplats är helt säker, och inget verktyg kan lova upptäckt av varje sårbarhet.
Där de två överlappar varandra, och där gapet verkligen är
Båda kommer att dyka upp några problem med applikationslager, så det är rimligt att fråga om du betalar två gånger.
Överlappningen är verklig men smal. En plugins brandvägg och en skanners exponeringskontroller kan både flagga en sårbar pluginversion eller en uppenbar felkonfiguration. Gapet är allt runt din applikation: domänen, certifikatet, rubrikerna, DNS och e-postposter, molntjänsterna som din app är beroende av och slutpunkterna som tyst svarar på det offentliga internet. Det är där extern skanning tjänar sin plats, och det är ett lager många plugins inte täcker helt.
Det finns också en skillnad i bevis. Ett plugin talar ofta om för dig att något ser misstänkt ut på din webbplats. En skanner visar dig den exponerade rubriken, den nåbara sökvägen eller den saknade policyn, och ger dig sedan korrigeringsvägledning som du kan agera på och ett sätt att skanna om och bekräfta att ändringen har landat.
Hur man kombinerar båda utan överlappning eller bortkastad ansträngning
De två verktygen kompletterar varandra, och uppdelningen är enkel: använd plugin-programmet för beteende i appen, använd skannern för allt som internet kan nå.
Kör en extern skanning först. Det behöver ingen installation, så det ger dig angriparens vy på några minuter och talar om för dig vilka konfigurationsproblem som är offentligt synliga.
Åtgärda det som skanningen hittade och skanna sedan igen. Att markera en korrigering manuellt kräver en ny kontroll, men bara en jämförbar omsökning bekräftar att den faktiskt är löst. Korrigeringsspårning är bara användbart när du stänger slingan.
Behåll insticksprogrammet för körningsbeteende. Inloggningsattacker, skadlig programvara och filändringar pågår i händelser. Låt plugin-programmet titta på dem.
Övervaka på ett schema. Schemalagda skanningar med e-post eller Discord-varningar håller utsidan aktuell när din stack ändras, utan ett dedikerat säkerhetsteam.
Har du mer än en fastighet är det också här plandelningen spelar roll. Solo passar en enskild produkt du äger. Pro passar klientwebbplatser och team, lägger till white-label-rapporter och teamåtkomst genom ytterligare betalda platser, med delade domäner, resultat, skanningar och plankvoter.
Vilken behöver du egentligen?
Du underhåller en WordPress-webbplats och vill ha skydd medan du arbetar på den: ett säkerhetsplugin är en vettig start, men det kommer inte att berätta vad din domän exponerar.
Du byggde eller är värd för en app och vill veta vad som är tillgängligt för allmänheten: du behöver en extern skanner.
Du kör Supabase, WordPress eller en AI/RAG-applikation i produktion: kombinera externa kontroller med kontroller som passar din stack; en WordPress-plugin gäller endast för WordPress.
Felet är att behandla detta som ett antingen-eller-beslut. Ett plugin skyddar insidan av din webbplats. En skanner berättar vad utsidan ser. De flesta små lag har verklig exponering på båda sidor om den linjen.
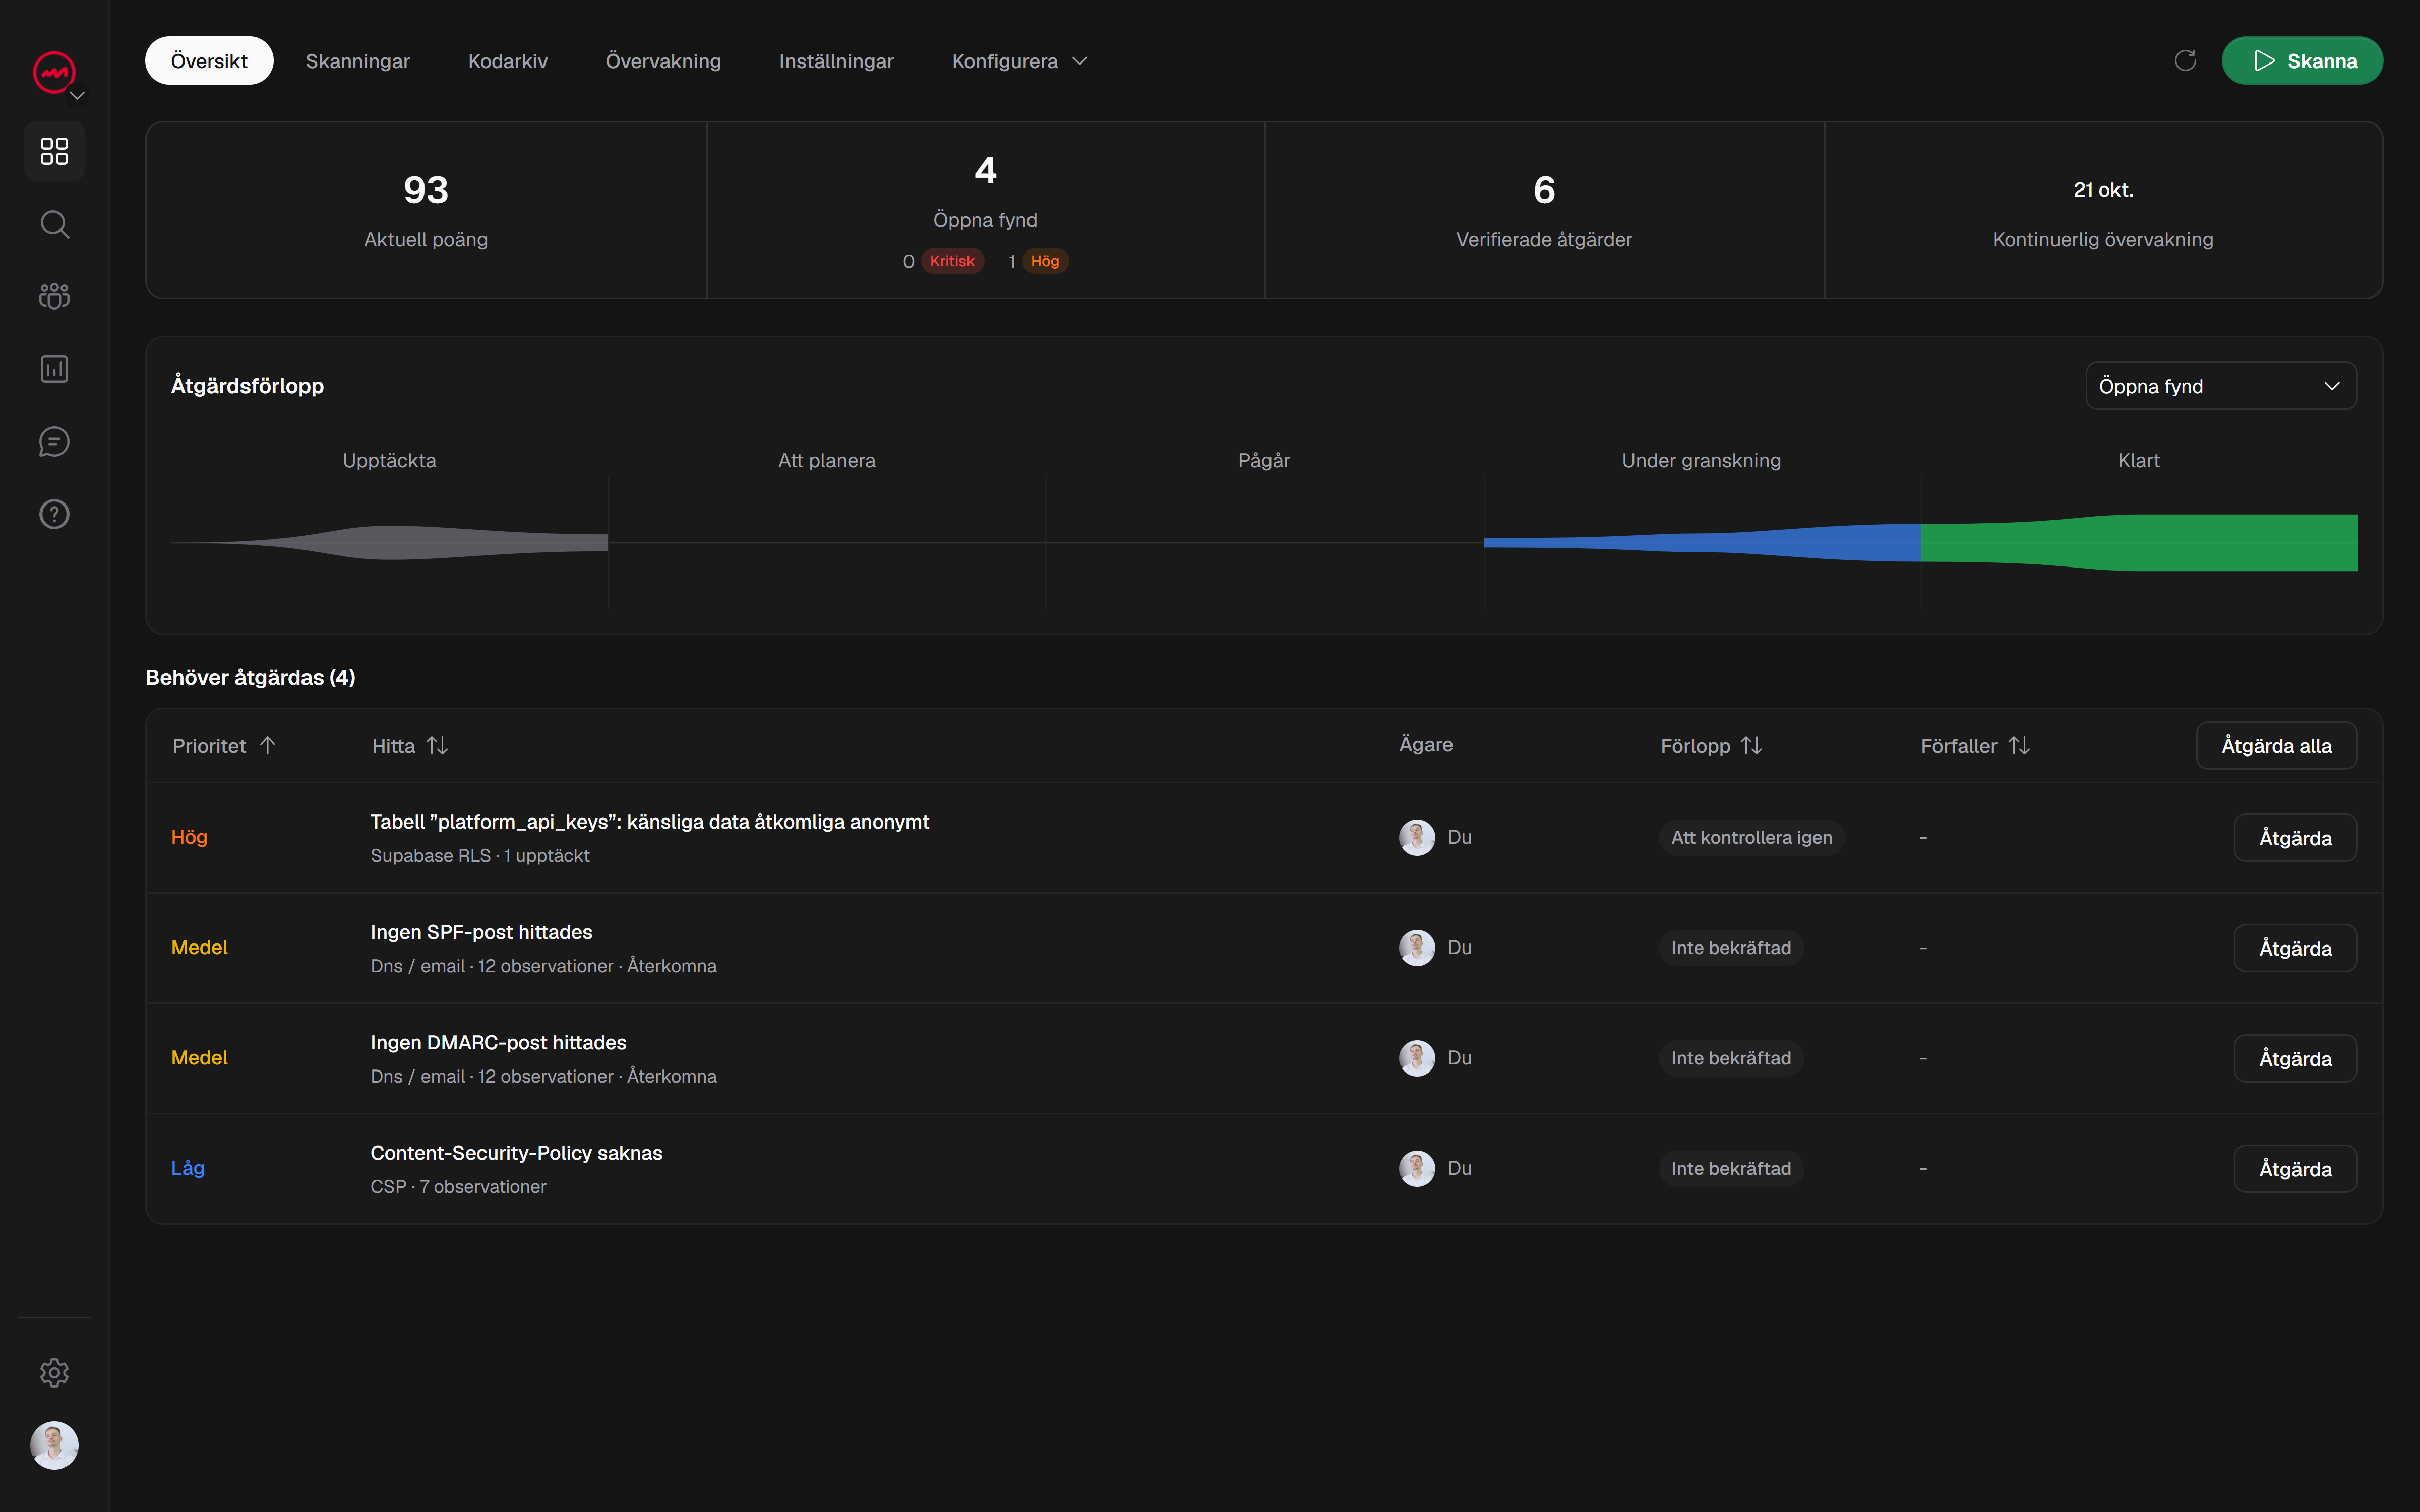
VICE är byggd för utsidan: handlingsbara fynd med bevis, korrigeringsvägledning och omsökningar för att verifiera korrigeringar, över webbapplikationer, WordPress, Supabase och RLS och AI/RAG beroende på den valda skanningen. Du kan börja med en gratis lätt säkerhetsskanning innan du registrerar dig, och din domän och resultat sparas på ditt konto när du registrerar dig. Fullständiga, anpassade och specialiserade skanningar kräver en verifierad domän och en betald prenumeration eller köpt kredit. Om du vill se exakt hur din domän ser ut från utsidan, starta en gratis scan och jämför resultaten med vad din plugin har berättat för dig.