WordPress cihazınızın HTTPS'nin ötesinde güvenliği.
Uygulayabileceğiniz önerilerle, açığa çıkan kullanıcıları, hassas giriş noktalarını ve WordPress sitenizin genel yapılandırmasını belirleyin.






WordPress'nızın ne gösterdiğine bakın.
VICE önce WordPress'nin mevcut olduğunu doğrular, ardından CMS'ye özgü yüzeyleri inceler. Bu bulguları sitenizin geri kalanıyla birlikte izleyin.
WordPress cihazınızın güvenliği,
adım adım.
 Sitenizin yazarları
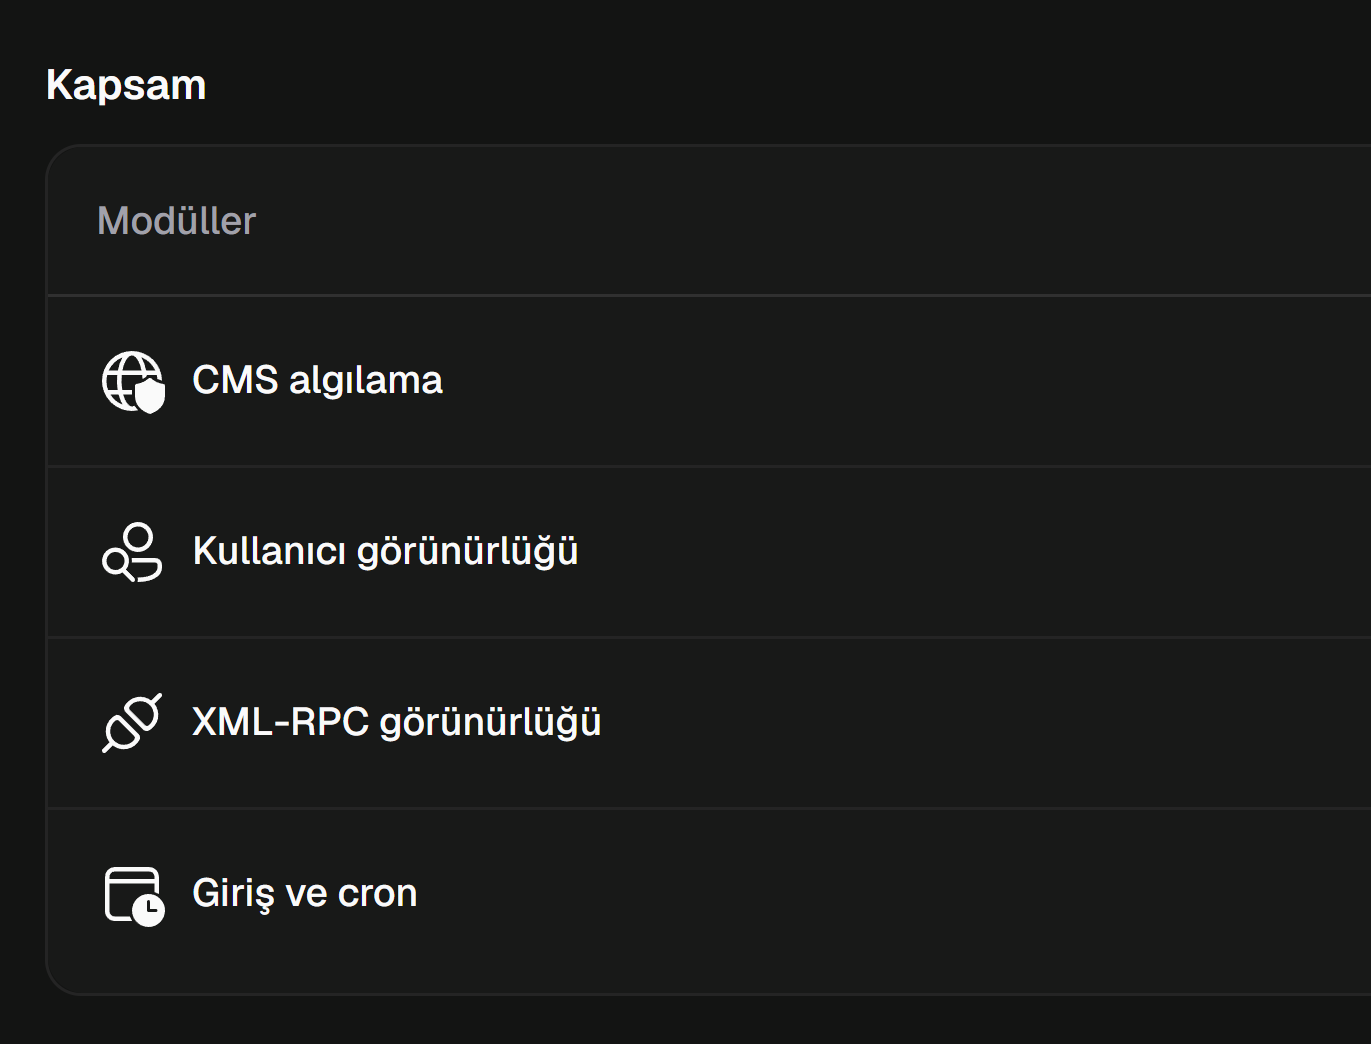
/wp-json/wp/v2/users/?author=1Açığa çıkan kullanıcılar
Yazar sayfaları ve REST API, sitenizde yayın yapan hesapların kullanıcı adlarını ortaya çıkarabilir. VICE her iki yolu da kontrol eder ve hangi bilgilerin herkese açık kalması gerektiğine karar vermenize yardımcı olmak için gözlemlerini kaydeder.
 Test talebi
POST /xmlrpc.php<methodCall> <methodName>…</methodName> </methodCall>
XML-RPC
Bazı eklentiler ve hizmetler WordPress ile iletişim kurmak için XML-RPC kullanır. VICE, basit mevcudiyetini düzeltilmesi gereken bir maruziyetten ayırt etmek için bu giriş noktasının yanıtlarını ve gözlemlenebilir davranışları kontrol eder.
/wp-login.php/wp-cron.phpGiriş yapın ve cron
Oturum açma sayfası ve zamanlanmış görev tetikleyicileri iki farklı giriş noktasıdır. VICE bunları ayrı ayrı inceler ve bağlamlarını koruyarak genel yolu bir güvenlik açığıyla karıştırmadan korumaya yönelik erişimi belirlemenize yardımcı olur.
Düzenli izleme
Bir tema, eklenti veya konfigürasyon güncellemesi sitenizin ortaya çıkaracağı özellikleri değiştirebilir. Kontrolleri planlayın, iki tarama arasındaki bulguları karşılaştırın ve uyguladığınız düzeltmeleri kontrol etmek için ilgili testleri yeniden çalıştırın.
WordPress profili, doğrulanmış bir alan adı ve bir abonelik veya kredi gerektirir. Kapsama alanı tespit edilen yüzeylere bağlıdır.
Sık sorulan sorular
Kontrol etmeye başla
sitenizin güvenliği.
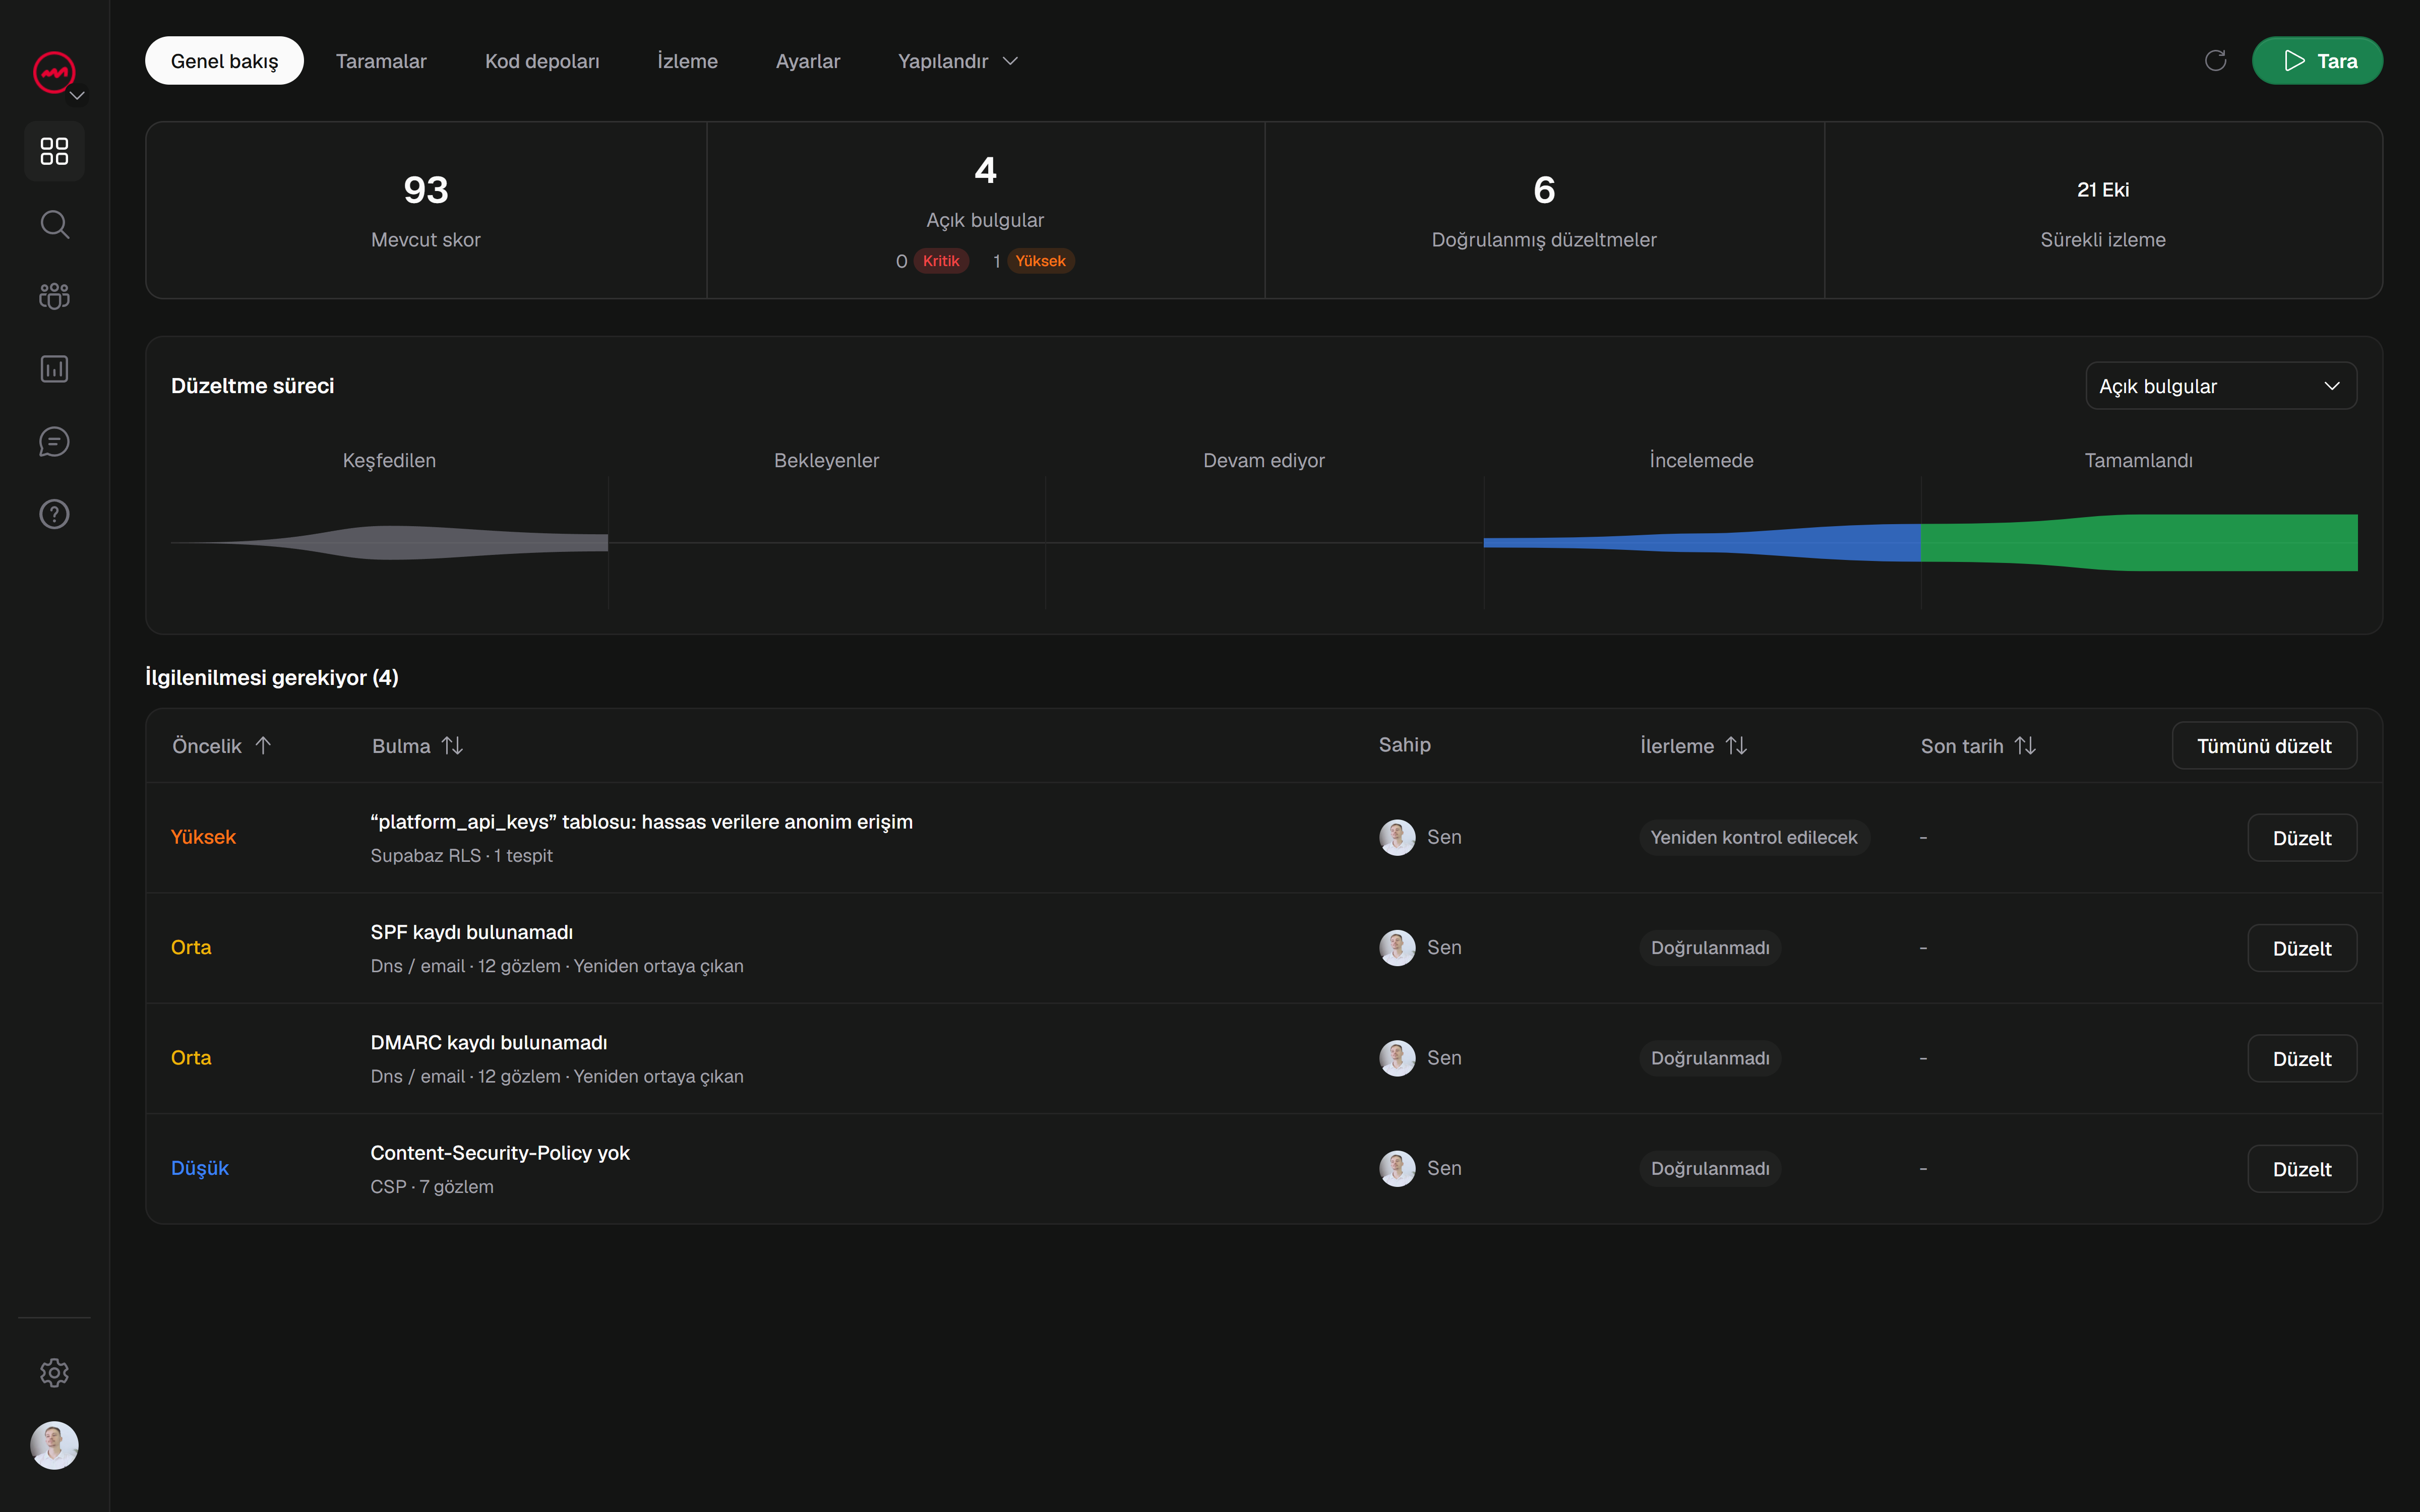
Sorunları bulun, düzeltmeleri hazırlayın ve değişiklikleri doğrulayın.
Bir sonraki dağıtım için sonuçlarınızı bir arada tutun.