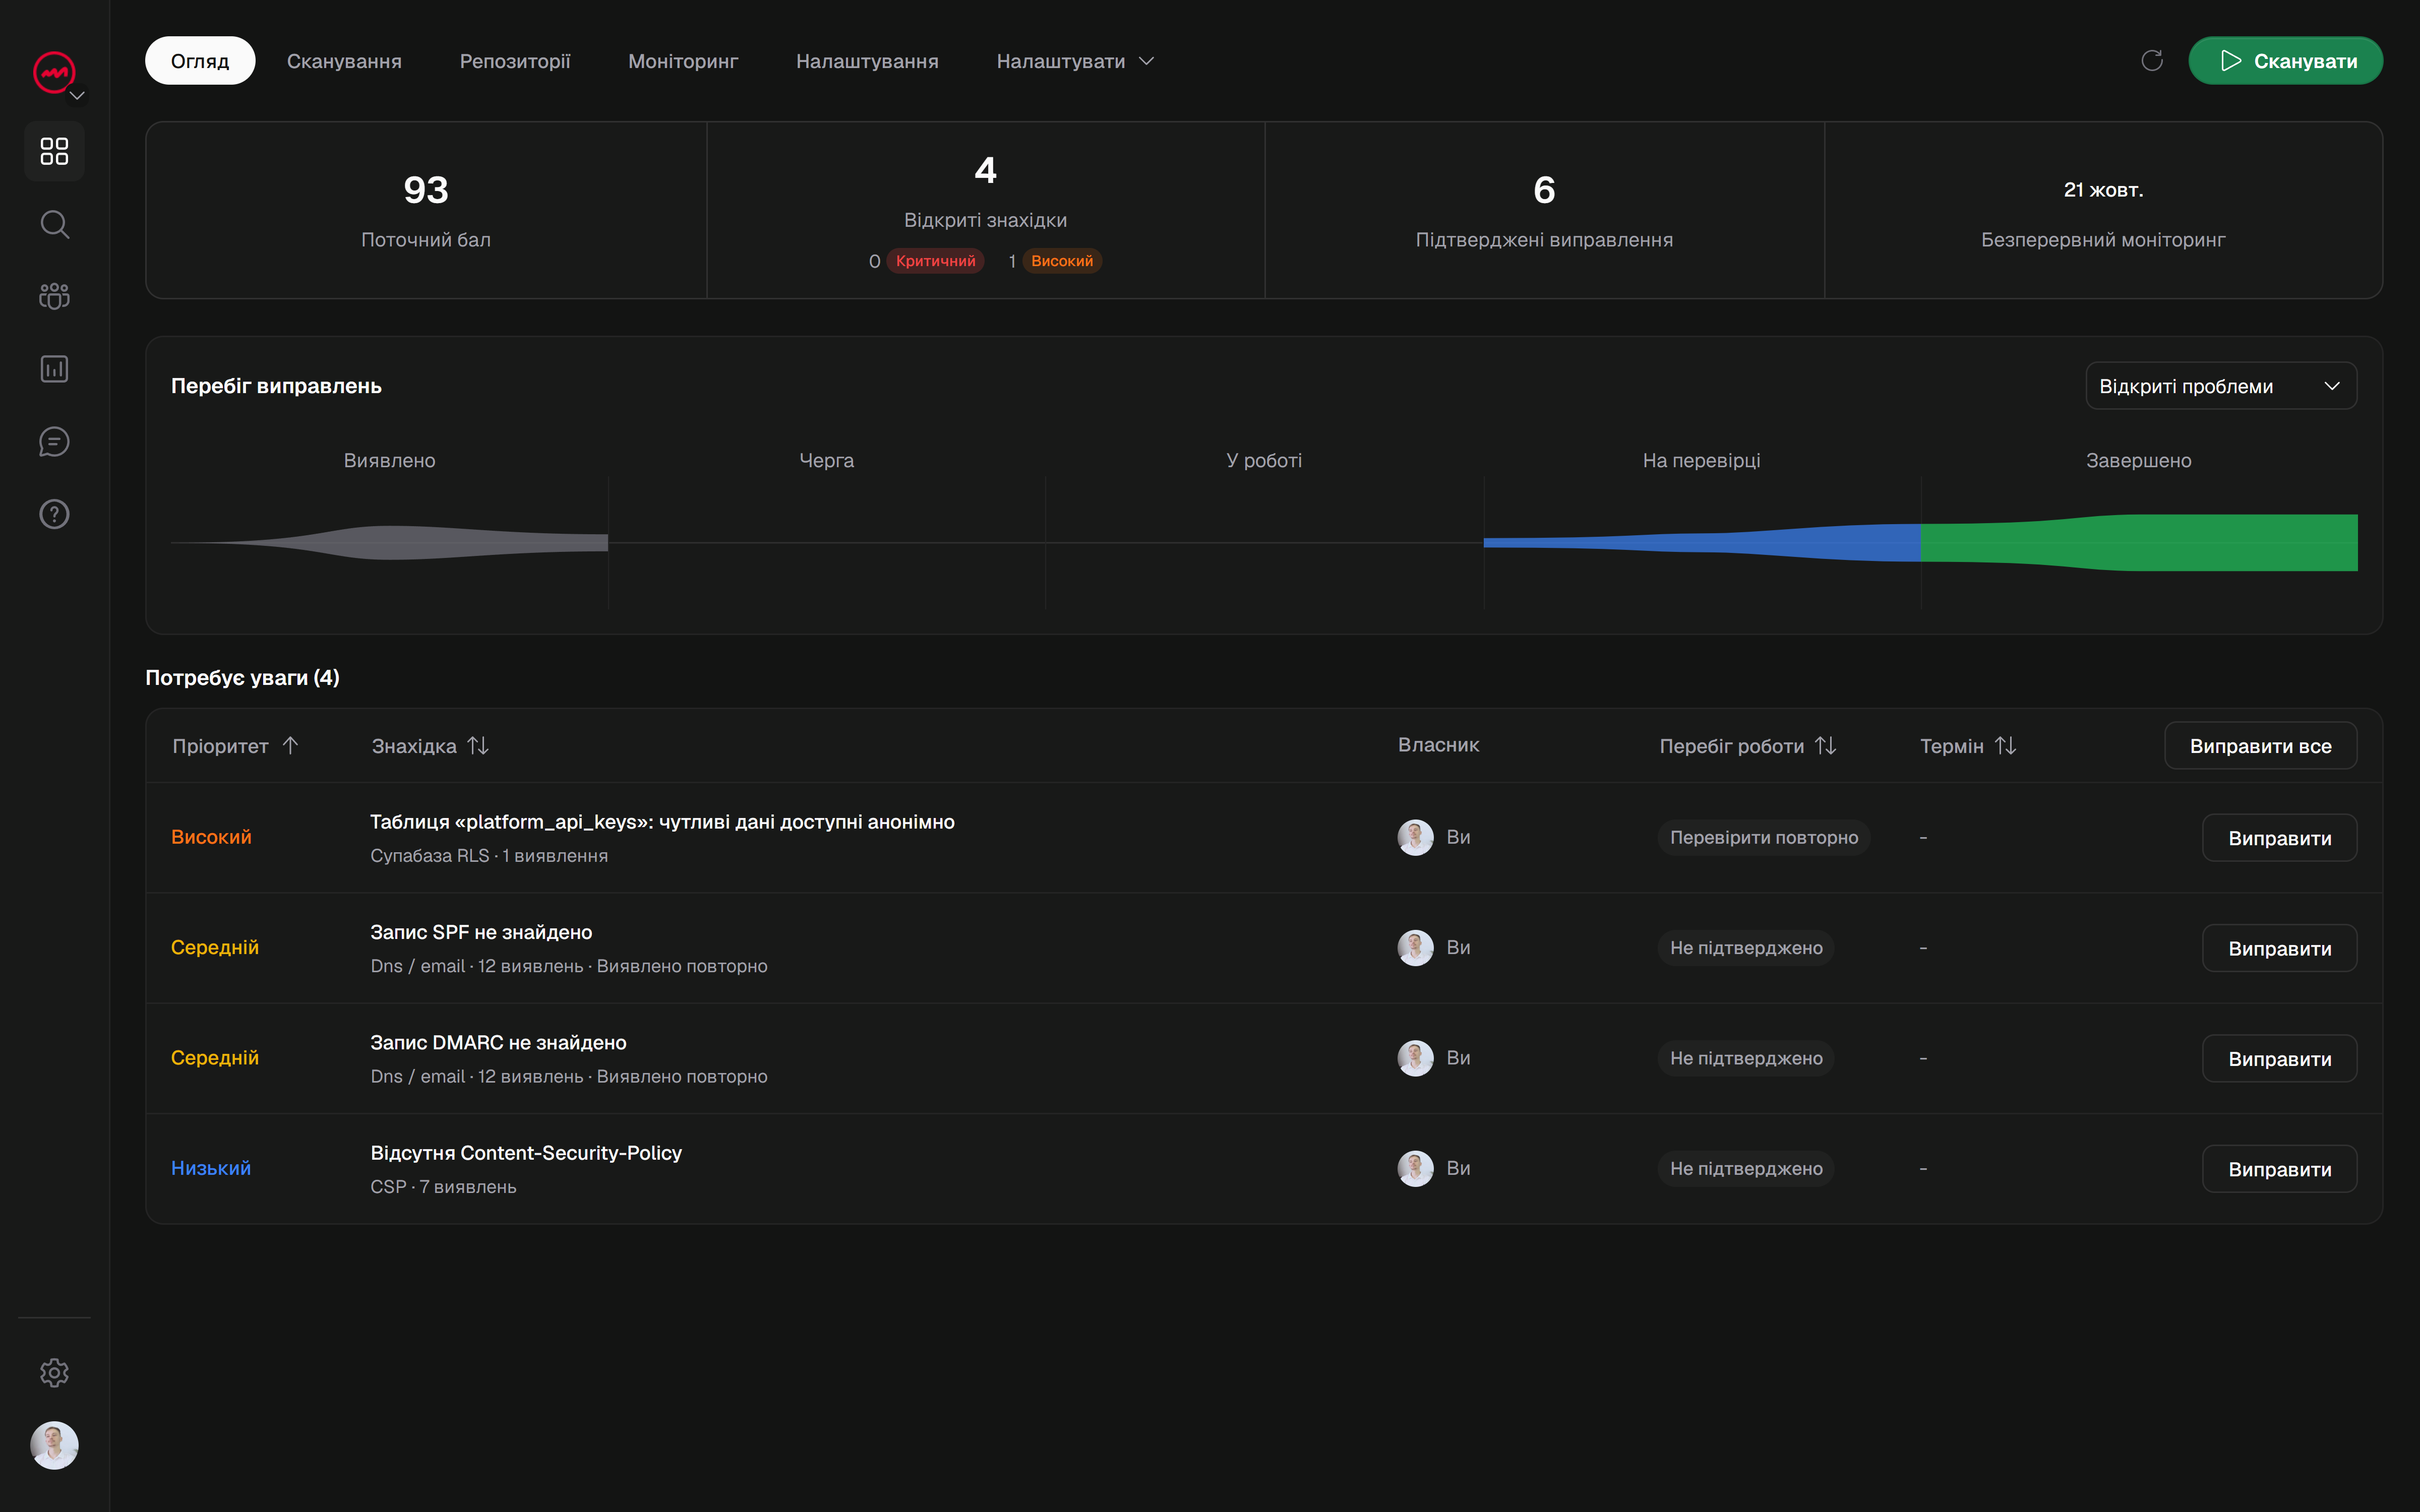
Безпека вашого WordPress, крім HTTPS.
Визначте незахищених користувачів, конфіденційні точки входу та загальнодоступну конфігурацію вашого WordPress сайту з рекомендаціями, за якими ви можете діяти.
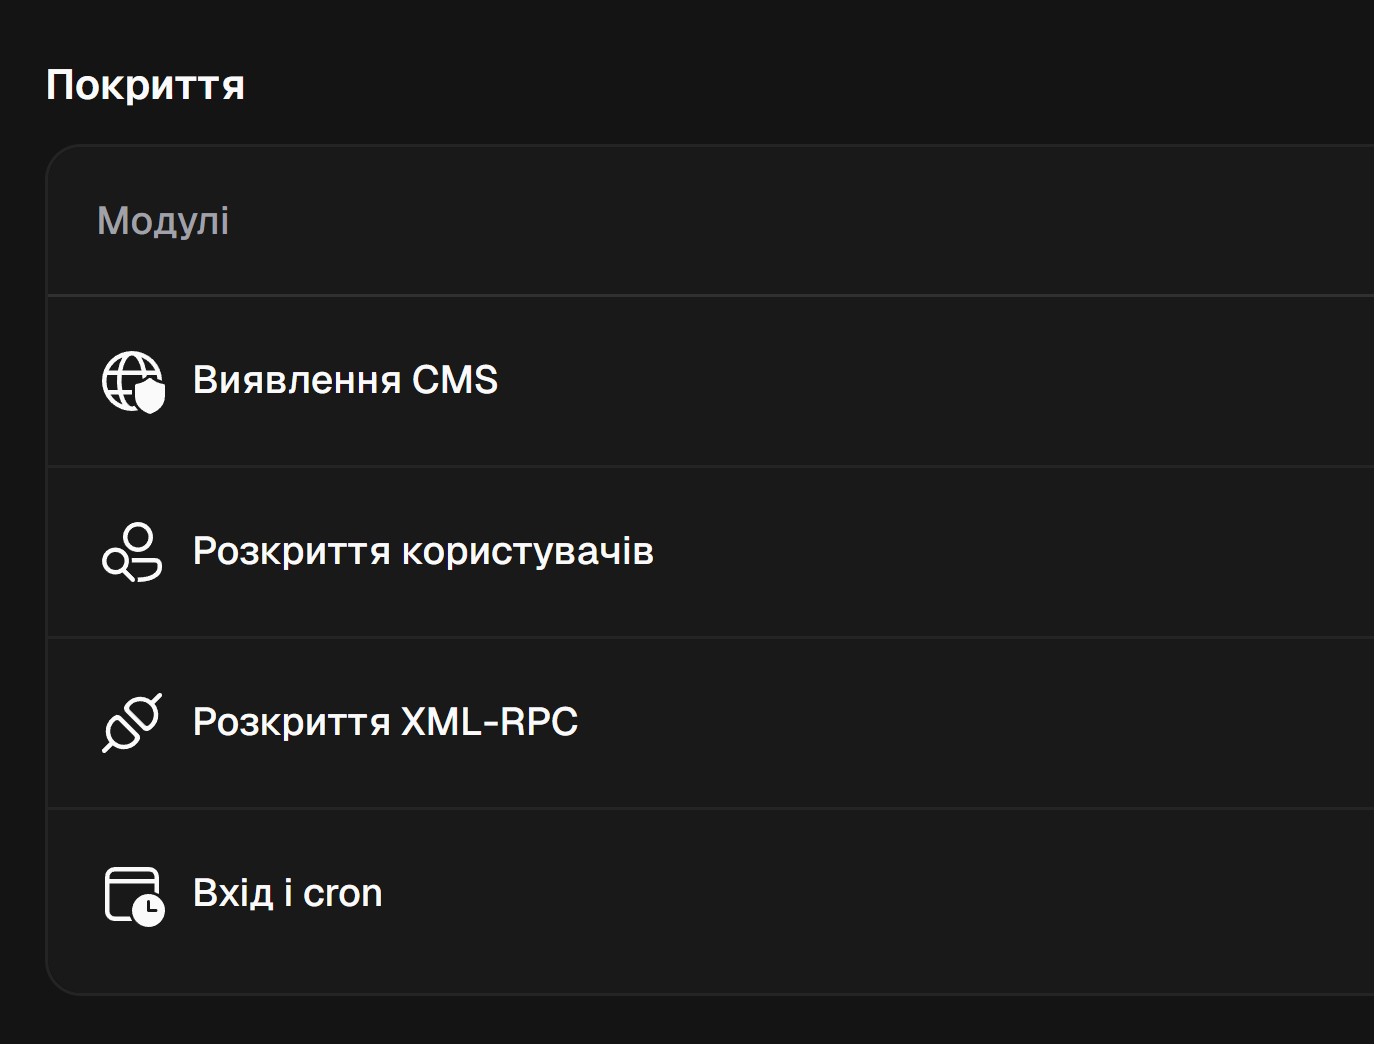






Подивіться, що показує ваш WordPress.
VICE спочатку підтверджує наявність WordPress, а потім перевіряє поверхні, характерні для CMS. Відстежуйте ці знахідки разом із рештою свого сайту.
Безпека вашого WordPress,
крок за кроком.
 Автори вашого сайту
/wp-json/wp/v2/users/?author=1Відкриті користувачі
Сторінки автора та REST API можуть розкривати імена користувачів облікових записів, які публікують на вашому сайті. VICE перевіряє обидва шляхи та зберігає свої спостереження, щоб допомогти вам вирішити, яка інформація має залишатися загальнодоступною.
 Тестовий запит
POST /xmlrpc.php<methodCall> <methodName>…</methodName> </methodCall>
XML-RPC
Деякі плагіни та служби використовують XML-RPC для зв’язку з WordPress. VICE перевіряє відповіді цієї точки входу та спостережувану поведінку, щоб відрізнити її просту присутність від експозиції, яка заслуговує на виправлення.
/wp-login.php/wp-cron.phpЛогін і cron
Тригери сторінки входу та запланованих завдань , це дві різні точки входу. VICE перевіряє їх окремо та зберігає їхній контекст, допомагаючи вам визначити доступ для захисту, не сприймаючи загальнодоступний маршрут за вразливість.
Регулярний моніторинг
Тема, плагін або оновлення конфігурації можуть змінити те, що представляє ваш сайт. Сплануйте перевірки, порівняйте результати двох сканувань і повторно запустіть відповідні тести, щоб перевірити виправлення, які ви застосували.
Для профілю WordPress потрібен підтверджений домен і підписка або кредит. Покриття залежить від виявлених поверхонь.
Часті запитання
Почніть перевірку
безпека вашого сайту.
Знайдіть проблеми, підготуйте виправлення та перевірте зміни.
Зберігайте результати разом для наступного розгортання.