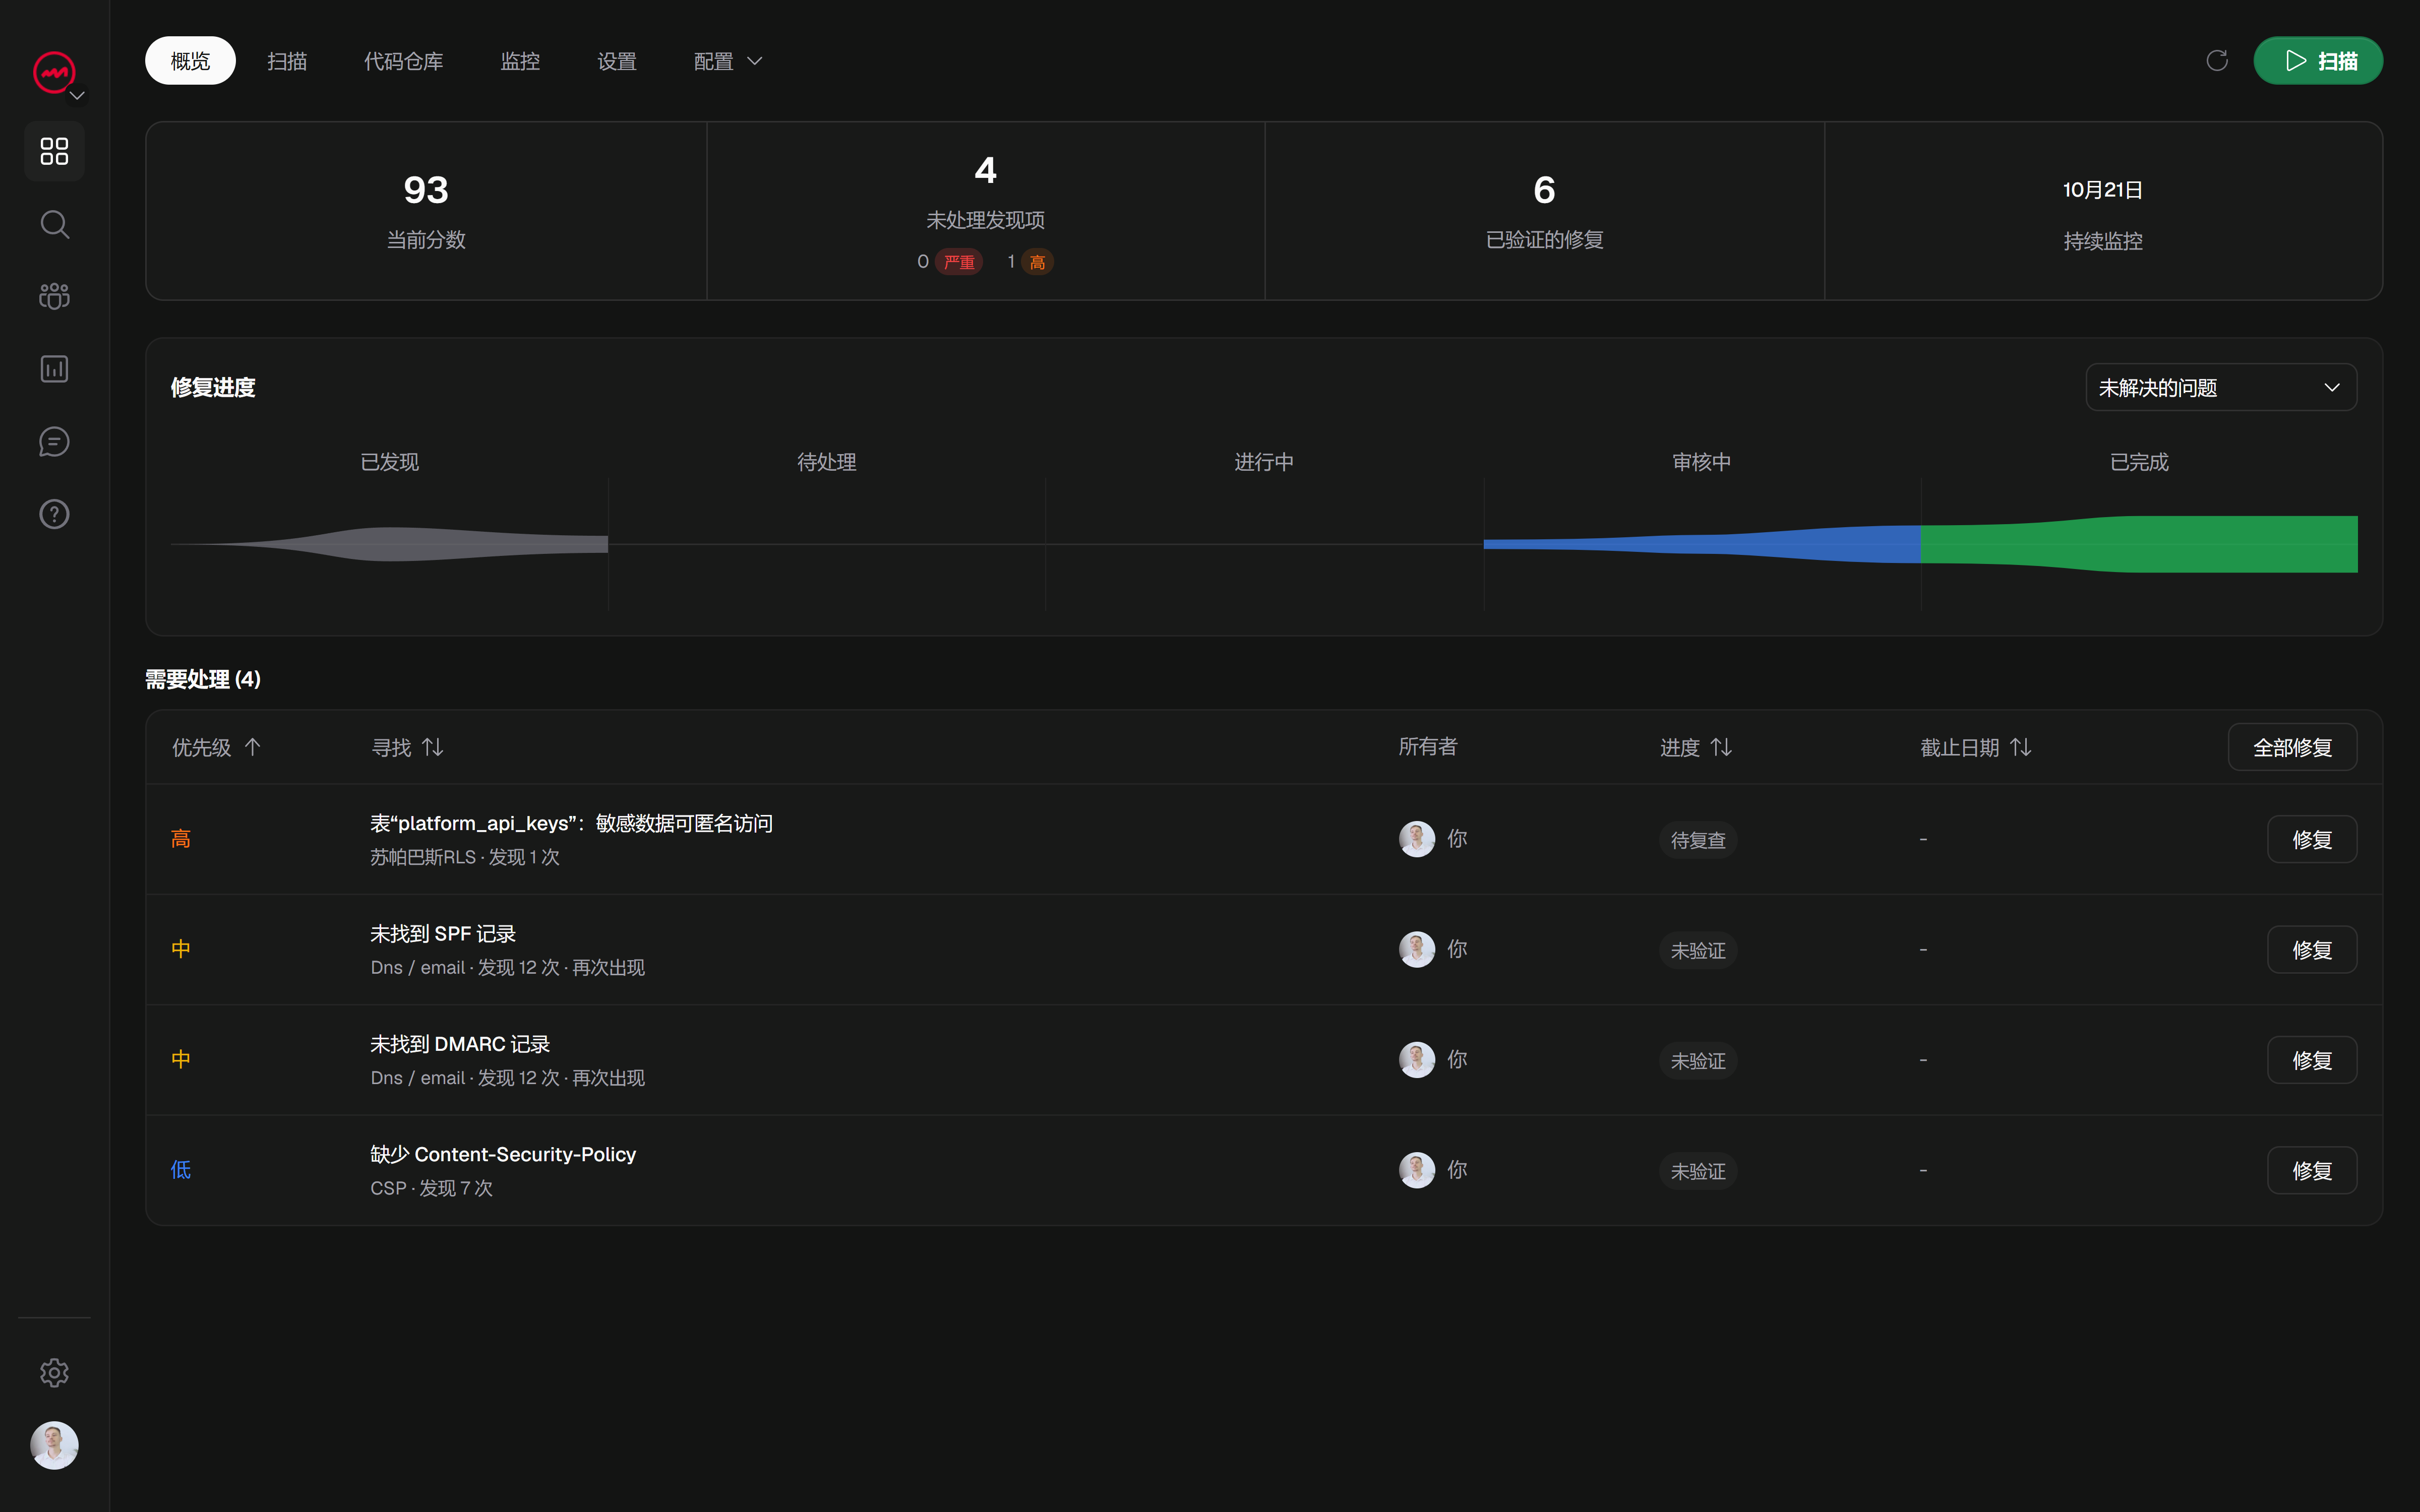






看看你的 WordPress 显示了什么。
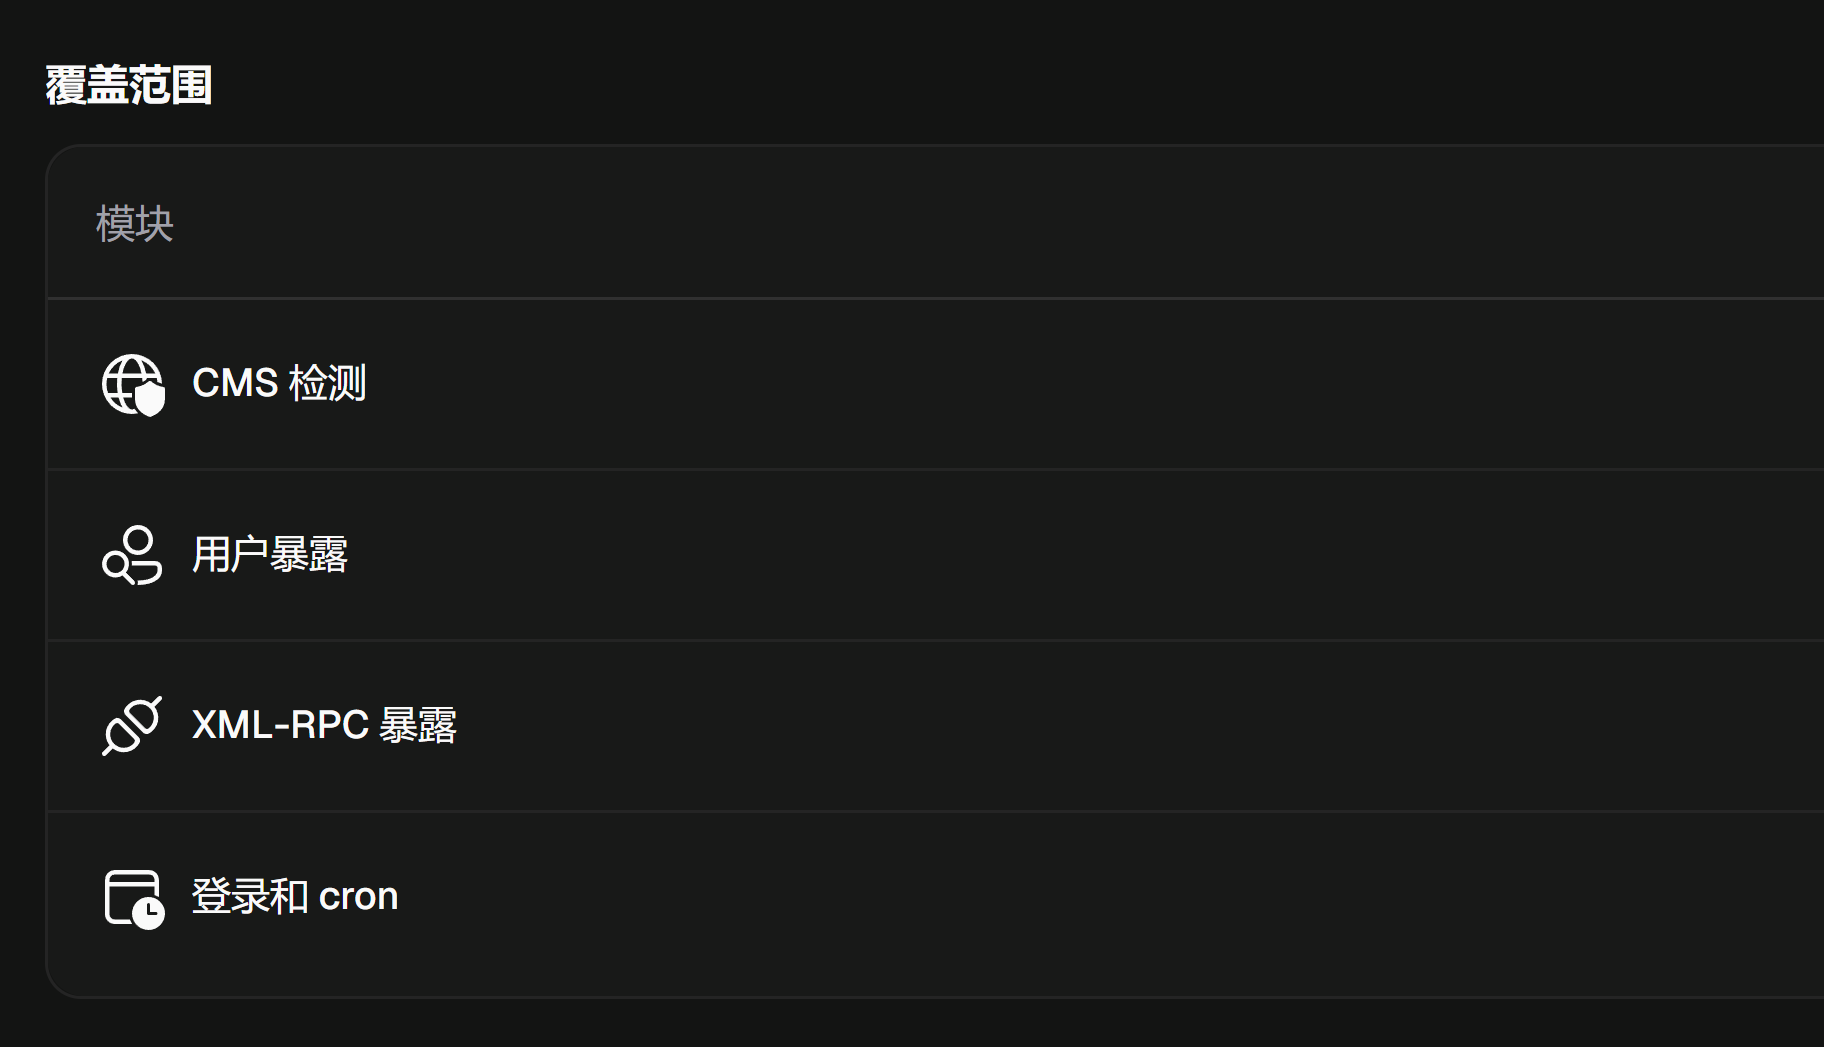
VICE 首先确认 WordPress 存在,然后检查特定于 CMS 的表面。与网站的其他部分一起跟踪这些发现。
您的 WordPress 的安全,
一步一步。
 您网站的作者
API REST
/wp-json/wp/v2/users作者页面
/?author=1公开可见的标识符和配置文件
 测试要求
POST /xmlrpc.php<methodCall> <methodName>…</methodName> </methodCall>
服务器响应
WordPress观察到的方法和行为
2.
XML-RPC
某些插件和服务使用 XML-RPC 与 WordPress 进行通信。 VICE 检查此入口点的响应和可观察的行为,以便区分其简单存在和值得纠正的暴露。
XML-RPC方法回应
查看检查登录
/wp-login.php用户名••••••••账户登录
计划任务
/wp-cron.php出版物
维护保养
同步
跟踪扫描之间的变化
上次扫描新扫描
发现检测到待修复
已验证修复已修复
通过可比测试确认
WordPress 配置文件需要经过验证的域和订阅或积分。覆盖范围取决于检测到的表面。