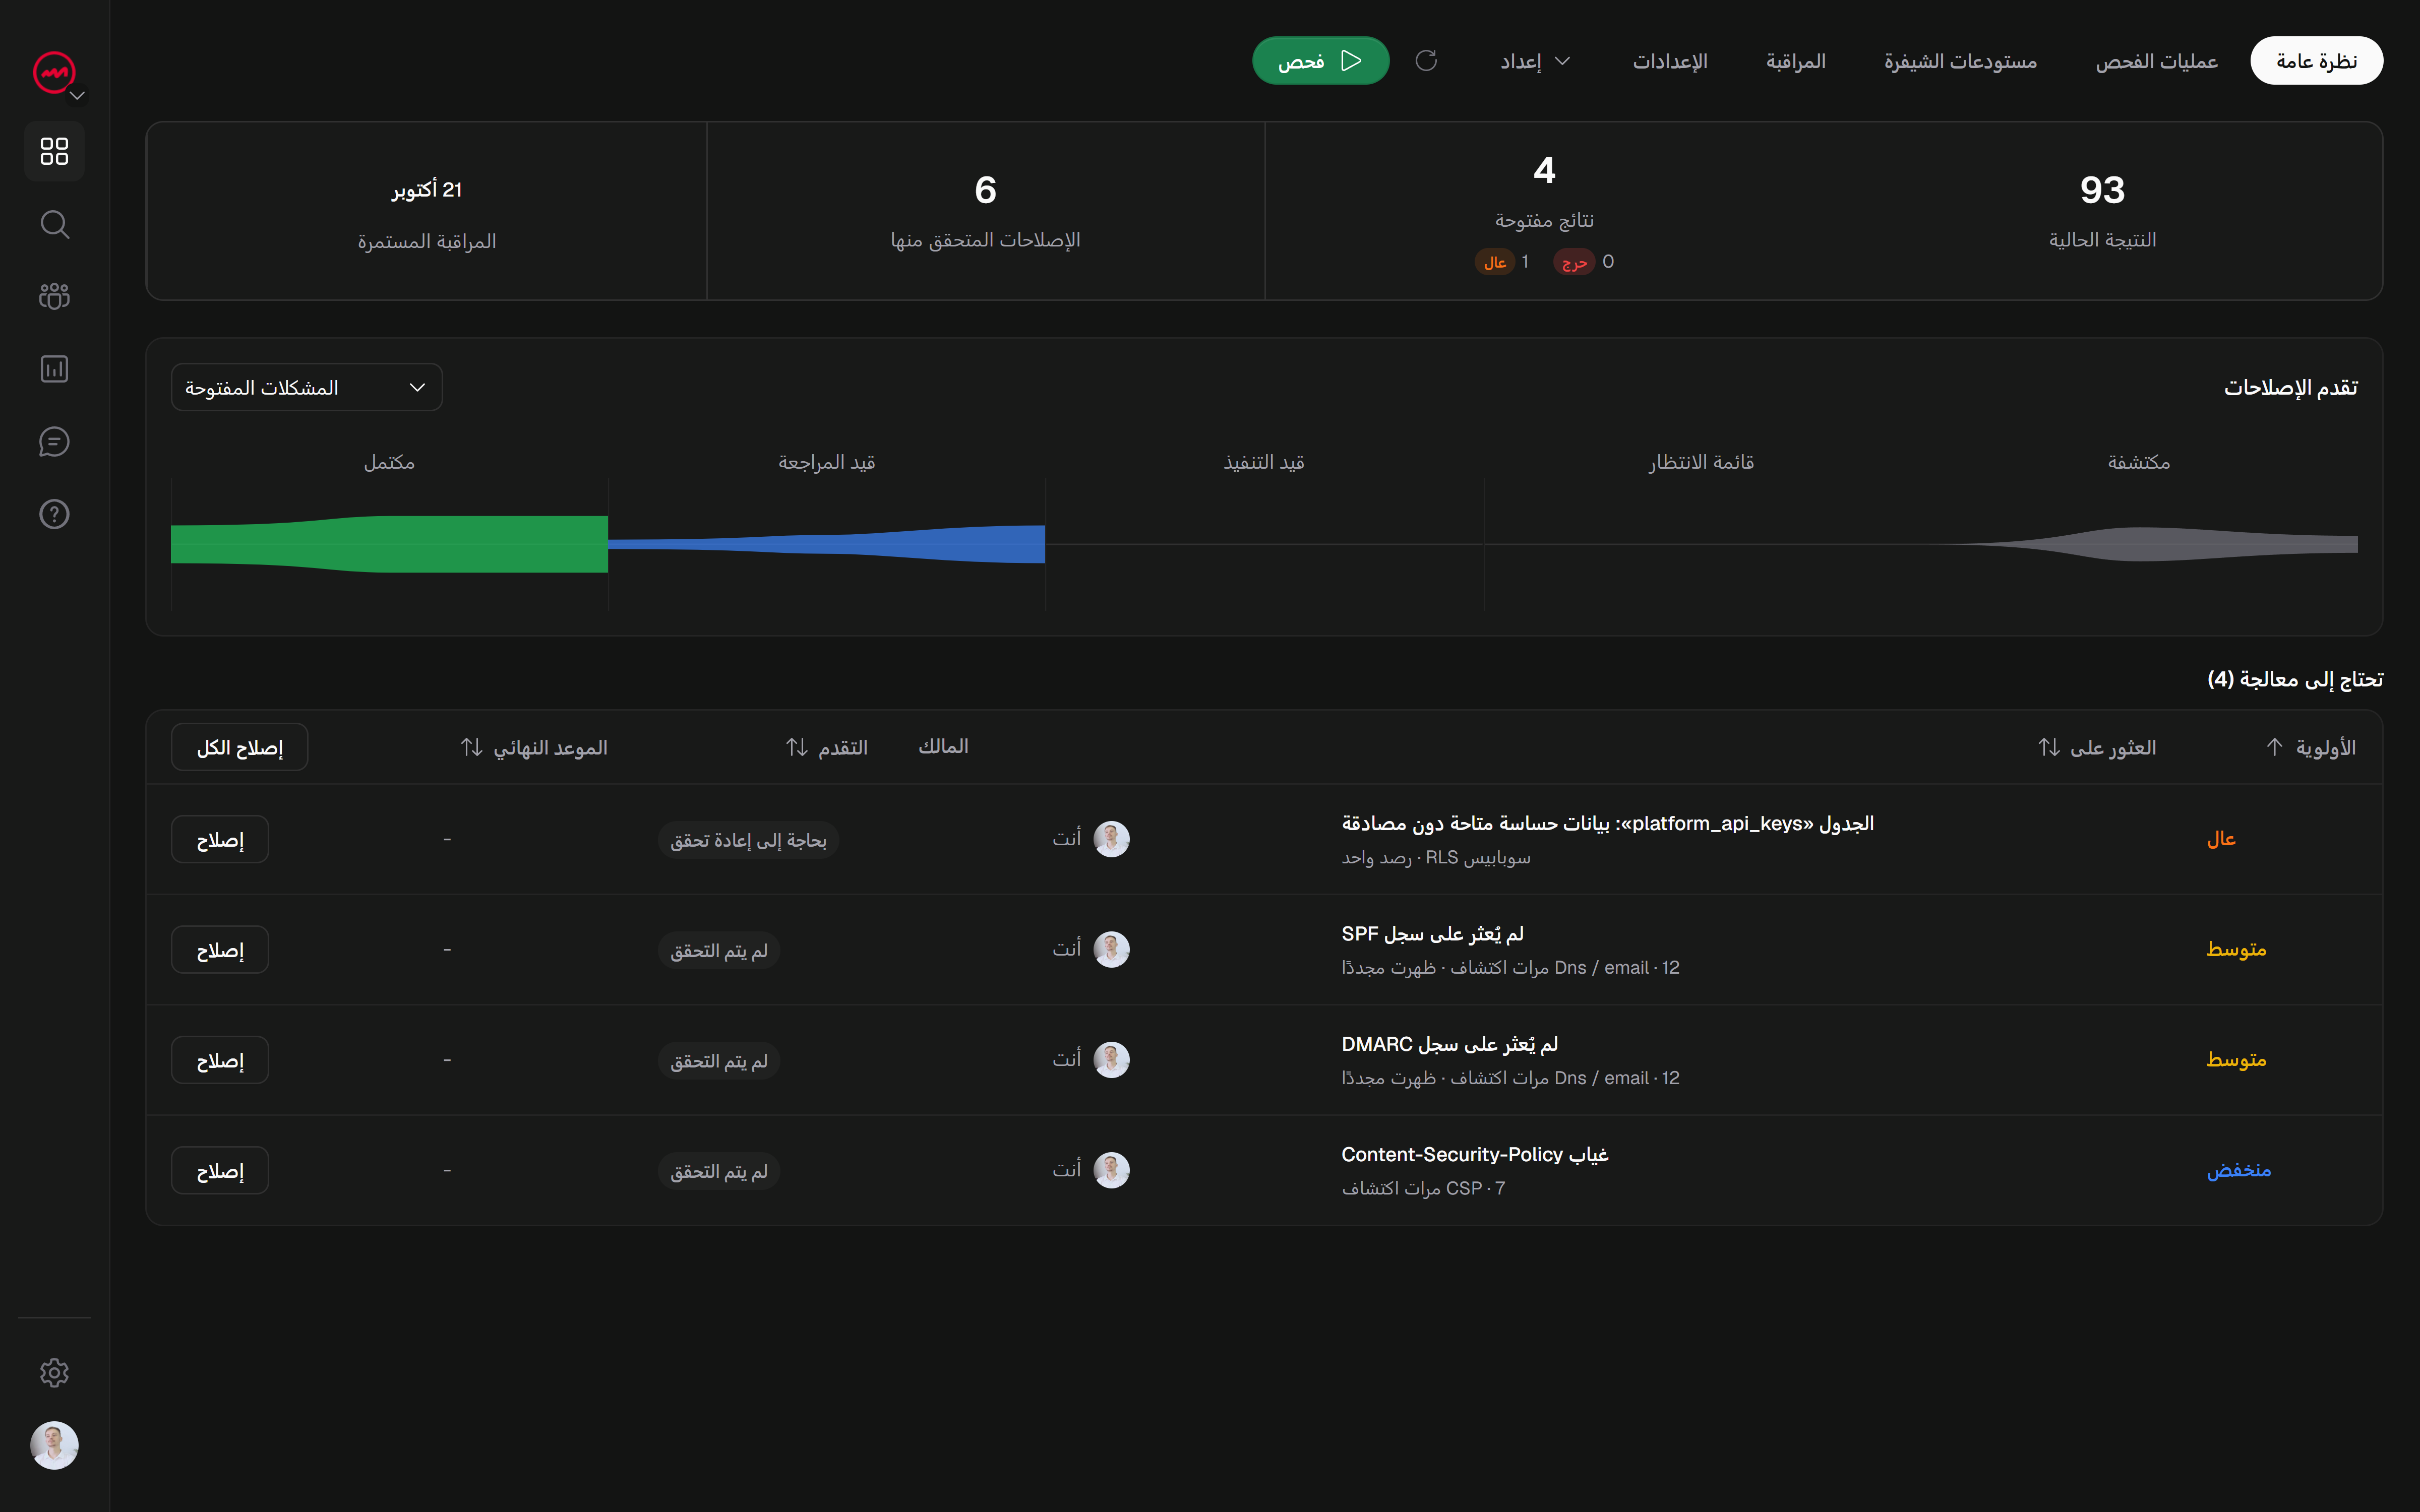
أمان WordPress الخاص بك، بما يتجاوز HTTPS.
حدد المستخدمين المكشوفين ونقاط الدخول الحساسة والتكوين العام لموقع WordPress الخاص بك، مع التوصيات التي يمكنك التصرف بناءً عليها.






انظر إلى ما يظهره WordPress الخاص بك.
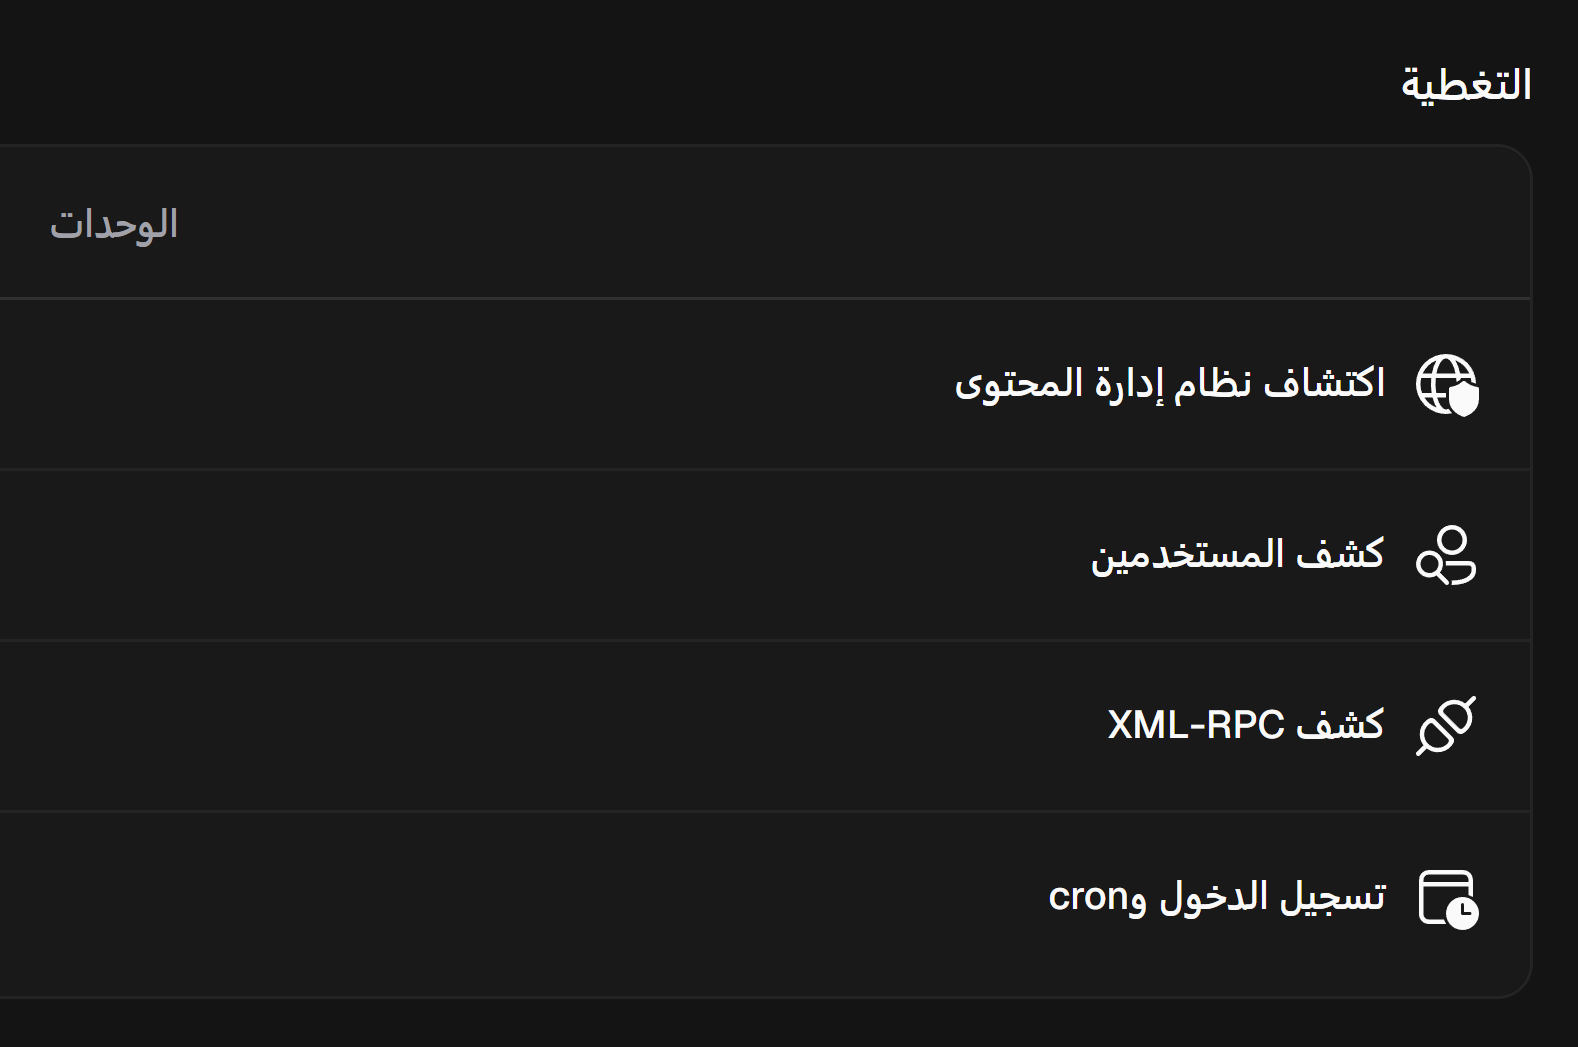
يتأكد VICE أولاً من وجود WordPress، ثم يفحص الأسطح الخاصة بنظام إدارة المحتوى (CMS). تتبع هذه النتائج إلى جانب بقية موقعك.
أمان WordPress الخاص بك،
خطوة بخطوة.
 مؤلفو موقعك
/wp-json/wp/v2/users/?author=1المستخدمين المكشوفين
يمكن لصفحات المؤلف وREST API الكشف عن أسماء المستخدمين للحسابات التي تنشر على موقعك. VICE يتحقق من كلا المسارين ويحفظ ملاحظاته لمساعدتك في تحديد المعلومات التي يجب أن تظل عامة.
 طلب الاختبار
POST /xmlrpc.php<methodCall> <methodName>…</methodName> </methodCall>
XML-RPC
تستخدم بعض المكونات الإضافية والخدمات XML-RPC للتواصل مع WordPress. VICE يقوم بالتحقق من استجابات نقطة الإدخال هذه والسلوكيات الملحوظة، من أجل تمييز وجودها البسيط عن التعرض الذي يستحق التصحيح.
/wp-login.php/wp-cron.phpتسجيل الدخول وكرون
تعد صفحة تسجيل الدخول ومشغلات المهام المجدولة نقطتي دخول مختلفتين. يقوم VICE بفحصها بشكل منفصل والحفاظ على سياقها، مما يساعدك على تحديد الوصول للحماية دون الخلط بين المسار العام والثغرة الأمنية.
مراقبة منتظمة
يمكن أن يؤدي تحديث السمة أو البرنامج الإضافي أو التكوين إلى تغيير ما يعرضه موقعك. قم بتخطيط عمليات الفحص ومقارنة النتائج بين عمليتي مسح وأعد تشغيل الاختبارات ذات الصلة للتحقق من التصحيحات التي قمت بتطبيقها.
يتطلب الملف الشخصي WordPress نطاقًا تم التحقق منه واشتراكًا أو رصيدًا. تعتمد التغطية على الأسطح المكتشفة.
الأسئلة المتداولة
ابدأ بالفحص
أمان موقعك.
البحث عن المشكلات وإعداد الإصلاحات والتحقق من التغييرات.
احتفظ بنتائجك معًا للنشر التالي.