Konfigurer adgang.
Giv dit domæne og den nødvendige adgang til test.
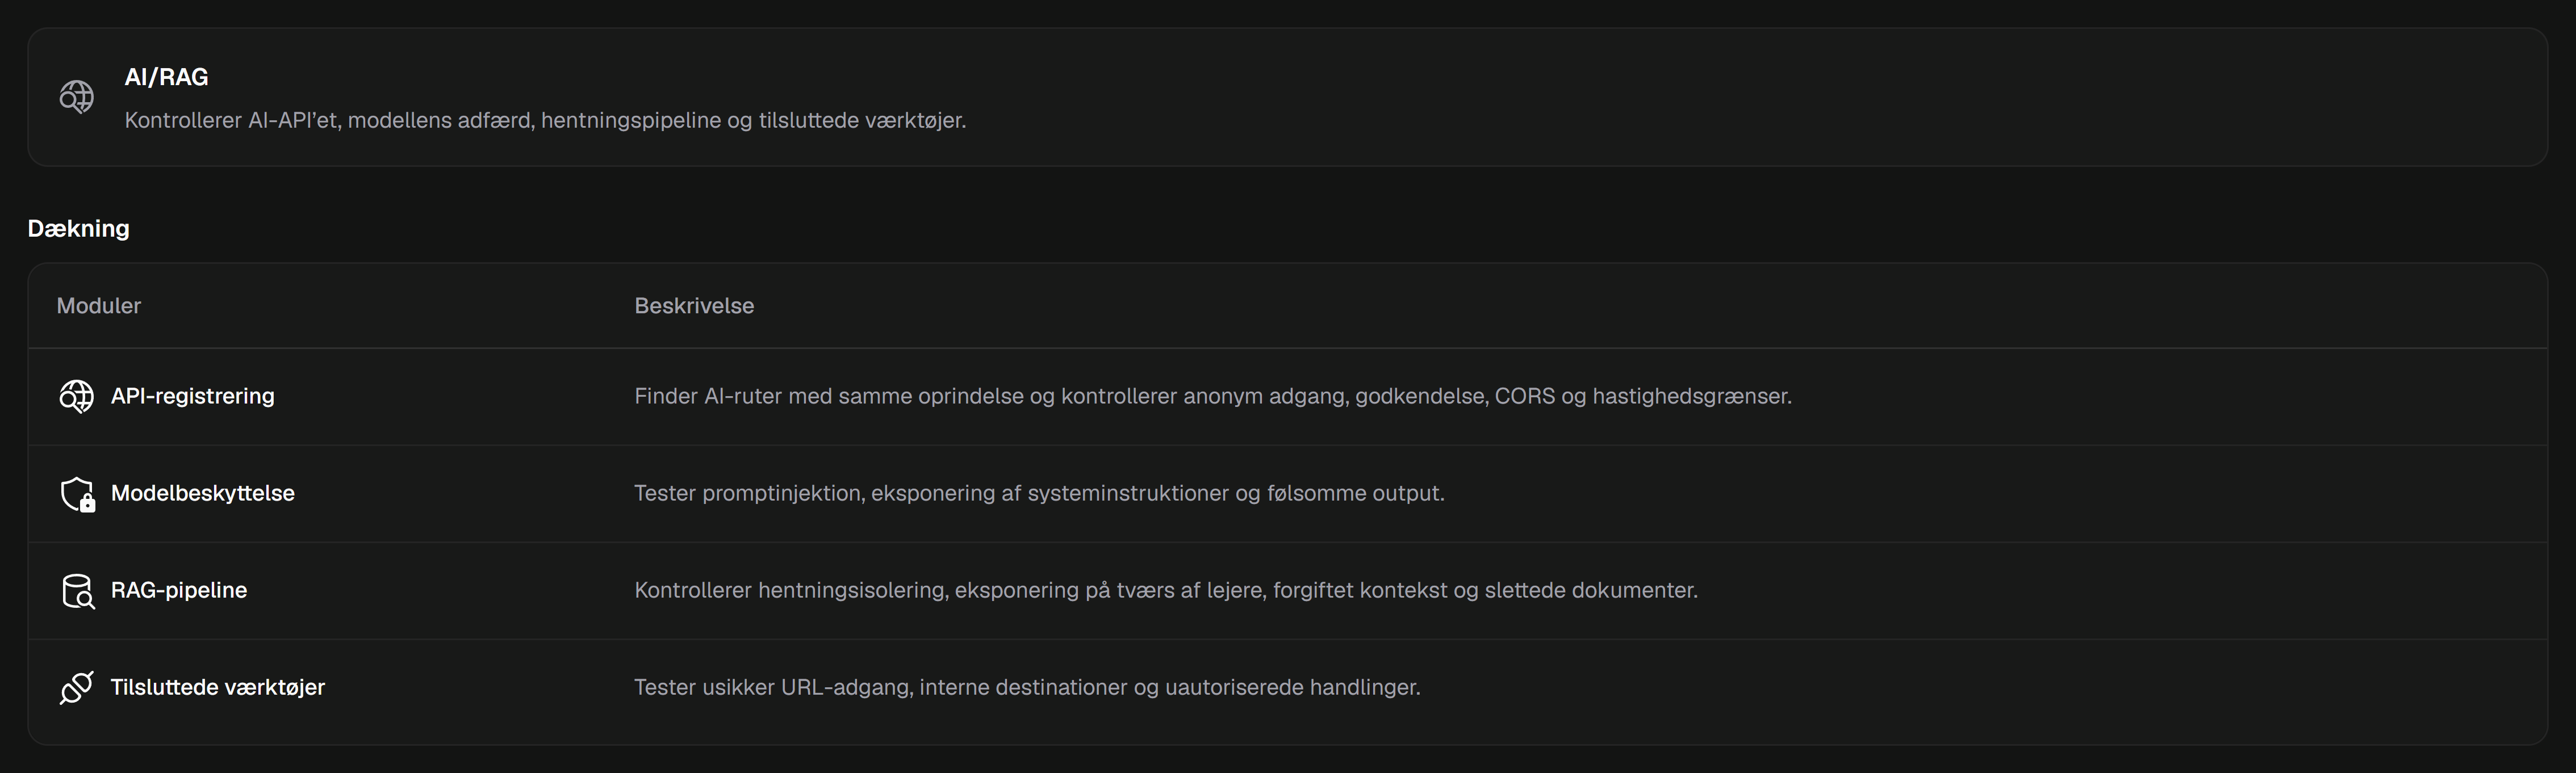
Undersøg din AI-applikations API'er, kontekstgrænser og forbundne værktøjer. Kør målrettede tests på de overflader, der faktisk er tilgængelige.






 AI-applikation
En chatgrænseflade tilføjer nye stier til dine data og værktøjer. AI/RAG-profilen følger disse overflader og præsenterer observationer i sammenhæng.
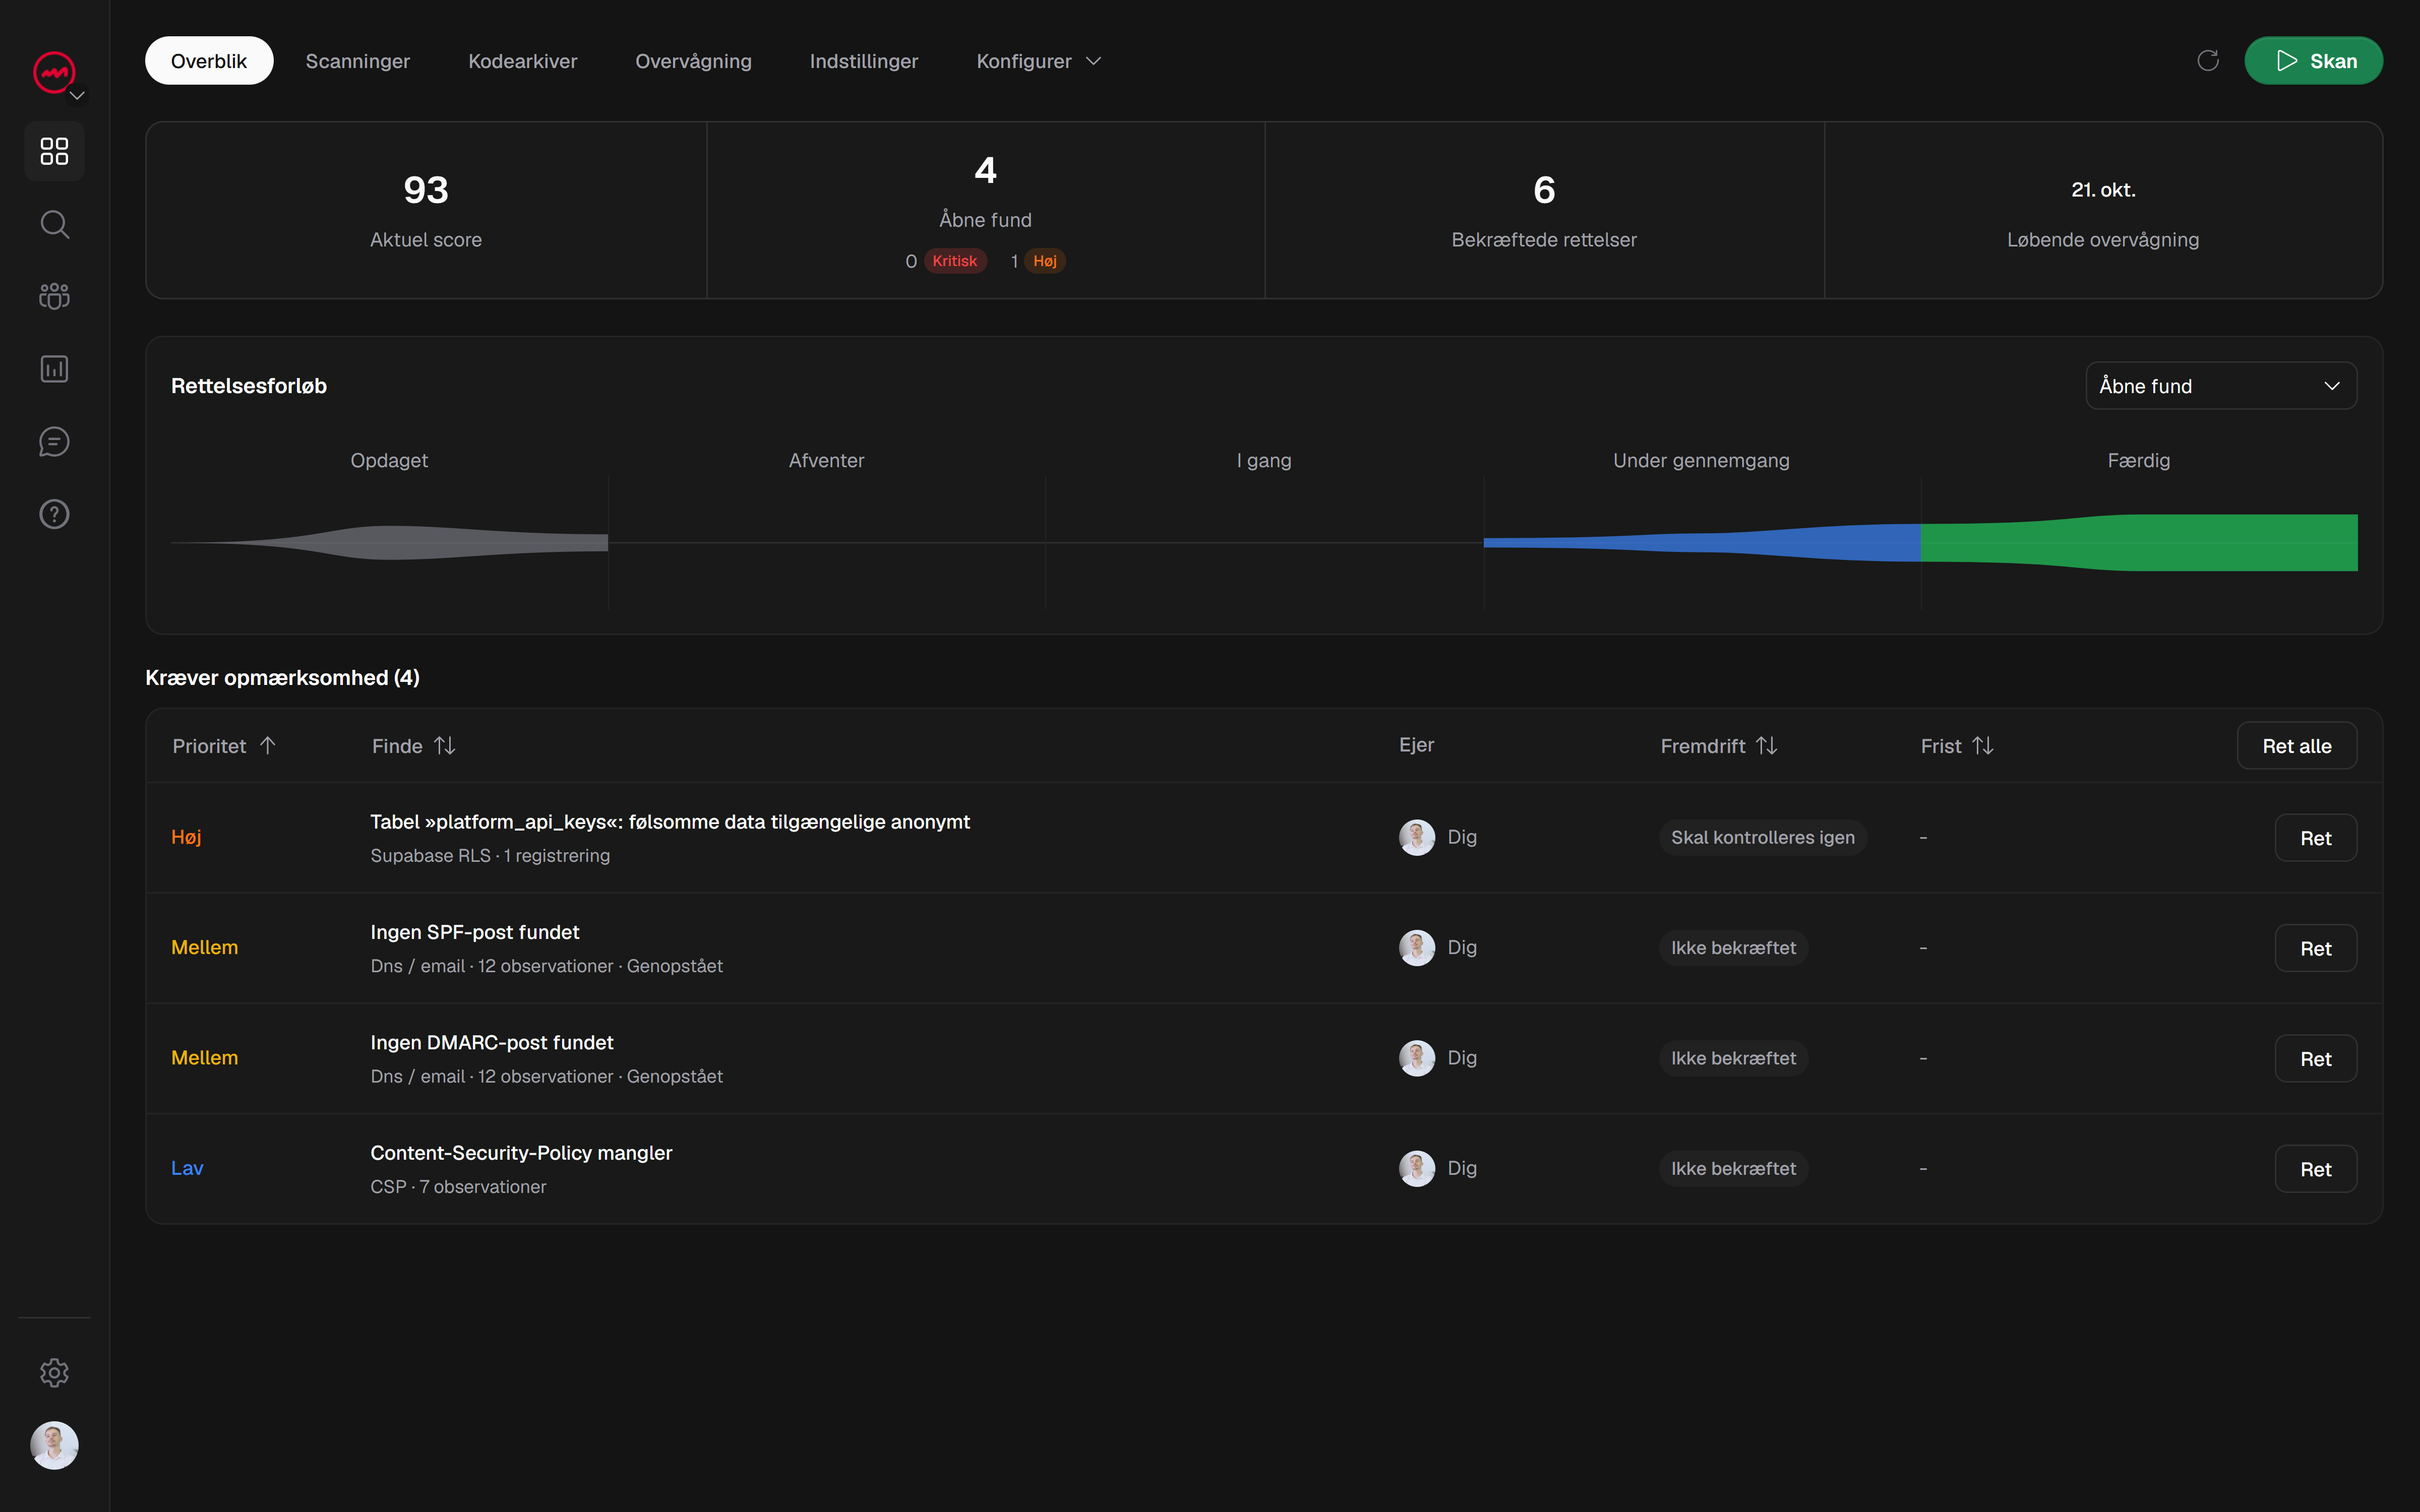
Se checksGennemgå beviserne, identificer den relevante kontrol og forbered en rettelse. Fundene bevarer deres kontekst mellem scanninger.
Giv dit domæne og den nødvendige adgang til test.
Bekræft dit domæne, vælg den specialiserede profil og kør din scanning.
Gennemgå beviserne, anvend ændringer og kør de relevante tests igen.
Opdag AI-ruter og tjek deres adgang, CORS og hastighedsgrænser.
Test model sikkerhedsforanstaltninger og eksponering af instruktioner.
Undersøg dataisolering og genfindingsgrænser.
Test URL-adgang og potentielt uautoriserede handlinger.
AI/RAG er en specialiseret profil. Dens kontroller afhænger af de teknologier og adgang, der er tilgængelig på det verificerede domæne.
Find problemer, forbered rettelser og bekræft ændringer.
Hold dine resultater samlet til næste implementering.
 WordPress