Sikkerheden på din WordPress, ud over HTTPS.
Identificer eksponerede brugere, følsomme indgangspunkter og dit WordPress-websteds offentlige konfiguration med anbefalinger, du kan handle på.






Se, hvad din WordPress viser.
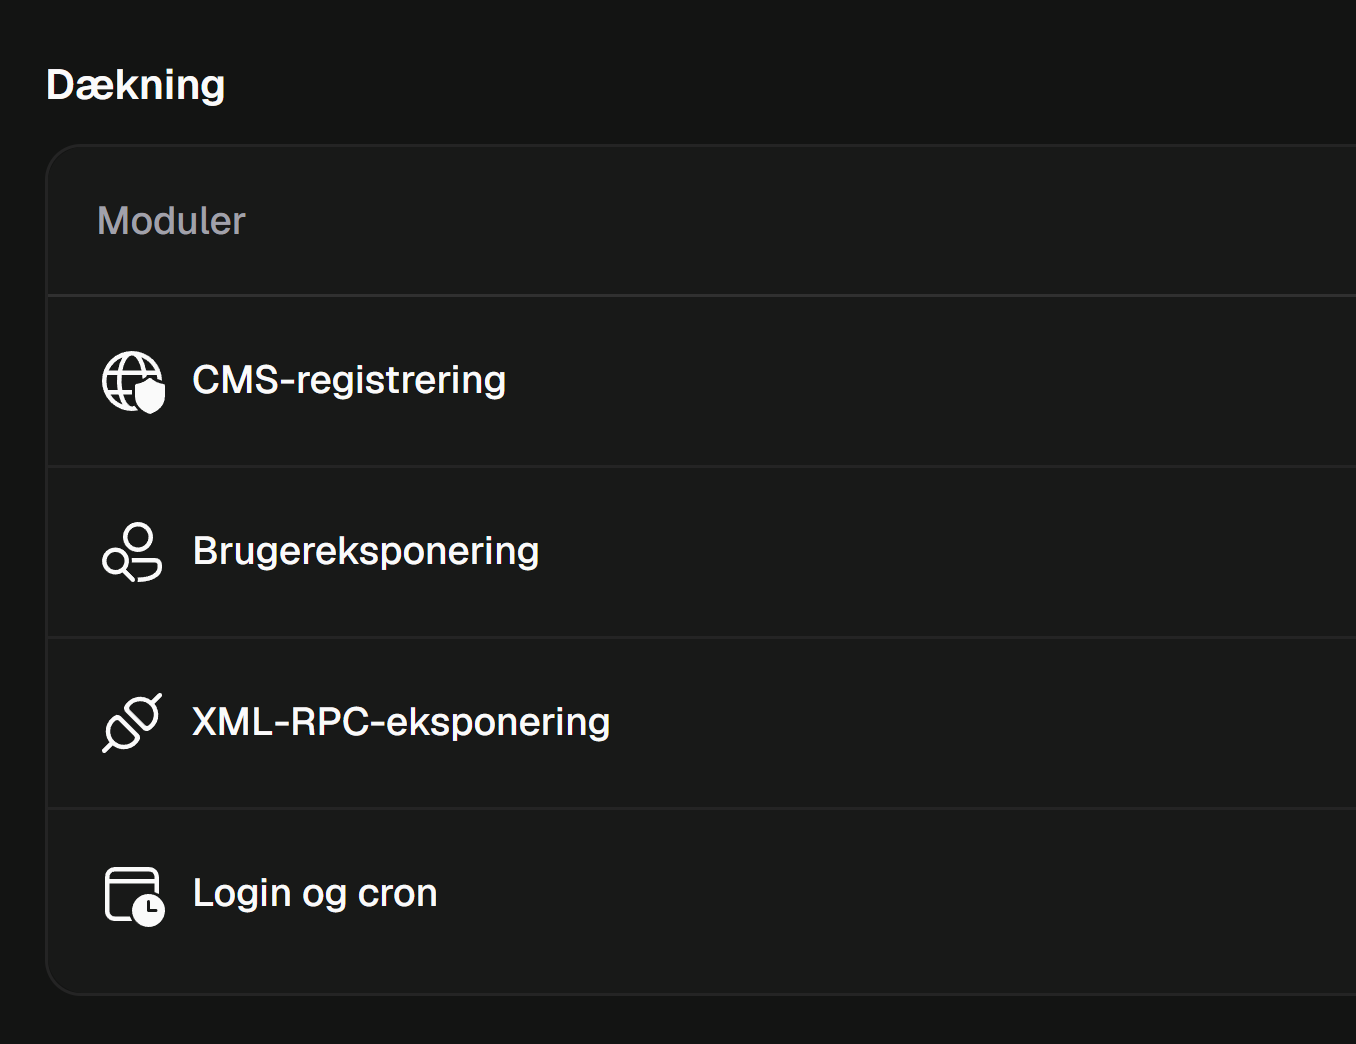
VICE bekræfter først, at WordPress er til stede, og undersøger derefter overflader, der er specifikke for CMS'et. Spor disse resultater sammen med resten af dit websted.
Sikkerheden på din WordPress,
trin for trin.
 Forfatterne af dit websted
/wp-json/wp/v2/users/?author=1Udsatte brugere
Forfattersider og REST API kan afsløre brugernavnene på konti, der offentliggøres på dit websted. VICE kontrollerer begge stier og gemmer dens observationer for at hjælpe dig med at beslutte, hvilke oplysninger der skal forblive offentlige.
 Testanmodning
POST /xmlrpc.php<methodCall> <methodName>…</methodName> </methodCall>
XML-RPC
Nogle plugins og tjenester bruger XML-RPC til at kommunikere med WordPress. VICE kontrollerer svarene fra dette indgangspunkt og den observerbare adfærd for at skelne dens simple tilstedeværelse fra en eksponering, der fortjener korrektion.
/wp-login.php/wp-cron.phpLog ind og cron
Loginsiden og de planlagte opgaveudløsere er to forskellige indgangspunkter. VICE undersøger dem separat og bevarer deres kontekst, og hjælper dig med at identificere adgang til beskyttelse uden at tage fejl af en offentlig rute for en sårbarhed.
Regelmæssig overvågning
Et tema, et plugin eller en konfigurationsopdatering kan ændre, hvad dit websted viser. Planlæg kontrollerne, sammenlign resultaterne mellem to scanninger og kør de relevante tests igen for at kontrollere de korrektioner, du har anvendt.
WordPress-profilen kræver et verificeret domæne og et abonnement eller kredit. Dækningen afhænger af de fundne overflader.
Ofte stillede spørgsmål
Begynd at tjekke
sikkerheden på dit websted.
Find problemer, forbered rettelser og bekræft ændringer.
Hold dine resultater samlet til næste implementering.