Si ejecuta un sitio WordPress o una aplicación respaldada por Supabase, probablemente se haya encontrado en esta bifurcación en el camino: ¿instalar un complemento de seguridad o ejecutar un escáner de seguridad externo? Ambos prometen encontrar problemas. No miran su sitio desde el mismo lugar y esa diferencia es toda la decisión de compra.
Un complemento inspecciona su sitio desde adentro, utilizando el acceso que ya tiene. Un escáner inspecciona su sitio desde el exterior, desde el mismo punto de vista que tiene un atacante. Ninguno reemplaza al otro, pero tienen diferentes puntos ciegos. A continuación le mostramos cómo saber cuál necesita realmente y cuándo quiere ambos.
Qué comprueba un complemento de seguridad desde dentro de su sitio
Un complemento de seguridad WordPress se ejecuta como código en su sitio, por lo que puede ver cosas que un visitante nunca podrá ver.
Inicio de sesión y actividad del usuario. Intentos fallidos de inicio de sesión, patrones de fuerza bruta, contraseñas débiles, nuevas cuentas de administrador y cambios en las funciones de los usuarios.
Integridad del archivo. Si los archivos principales, de tema o de complementos han cambiado inesperadamente.
Reglas de firewall en la capa de aplicación. Bloquear patrones de solicitudes maliciosas conocidas antes de que su aplicación los maneje.
Malware y contenido. Escaneo de cargas y publicaciones en busca de scripts inyectados o enlaces de spam.
Esa visión interior es realmente útil. Un complemento puede detectar comportamientos sospechosos a lo largo del tiempo, alertarlo sobre una nueva cuenta de administrador y bloquear un ataque de inicio de sesión mientras ocurre. Si administra sitios WordPress día a día, un complemento de capa de aplicación es una base razonable.
El problema es que un complemento sólo sabe lo que sucede dentro del entorno en el que está instalado. Debe instalarse, configurarse y mantenerse actualizado. Se ejecuta con los mismos privilegios que su sitio, por lo que un compromiso que llegue a la capa de aplicación también puede afectar a la herramienta que lo supervisa. Su cobertura fuera del CMS varía según el complemento; El dominio, TLS y la configuración de correo electrónico pueden necesitar comprobaciones por separado.
Lo que un escáner basado en dominio ve desde el exterior y que los complementos pasan por alto
Un escáner externo no necesita credenciales, instalación ni acceso de administrador. Prueba su dominio tal como lo ve Internet e informa la evidencia detrás de cada hallazgo.
Transporte e higiene del dominio. Configuración del certificado TLS, encabezados de seguridad HTTP, registros DNS y registros de autenticación de correo electrónico que determinan si su dominio puede ser falsificado.
Superficie expuesta. Puntos finales, archivos y servicios a los que se puede acceder pero que nunca debieron ser públicos.
Errores de configuración. Configuraciones predeterminadas, errores detallados, controles de acceso faltantes y almacenamiento mal configurado, como las políticas de seguridad de nivel de fila Supabase.
Cobertura más allá del CMS. Aplicaciones web, instalaciones WordPress, Supabase y RLS, y aplicaciones AI o RAG, según el escaneo seleccionado y el acceso disponible.
Esta es la visión que refleja cómo suelen comenzar los ataques. Un atacante no comienza con su panel de administración. Comienzan con lo que es públicamente accesible. Un escáner responde a la pregunta que un complemento estructuralmente no puede: ¿cómo ve mi sitio alguien que nunca ha iniciado sesión?
El límite honesto es el alcance. Un escaneo prueba lo que puede alcanzar durante ese escaneo, y una puntuación limpia describe solo el alcance probado. No es un certificado de que un sitio sea completamente seguro y ninguna herramienta puede prometer la detección de todas las vulnerabilidades.
Dónde se superponen y dónde está realmente la brecha
Ambos sacarán a la luz algunos problemas en la capa de aplicación, por lo que es justo preguntar si está pagando dos veces.
La superposición es real pero estrecha. El firewall de un complemento y las comprobaciones de exposición de un escáner pueden señalar una versión de complemento vulnerable o una mala configuración obvia. La brecha es todo lo relacionado con su aplicación: el dominio, el certificado, los encabezados, el DNS y los registros de correo electrónico, los servicios en la nube de los que depende su aplicación y los puntos finales que responden silenciosamente a la Internet pública. Ahí es donde el escaneo externo gana su lugar, y es una capa que muchos complementos no cubren por completo.
También hay una diferencia en la evidencia. Un complemento a menudo le indica que algo parece sospechoso dentro de su sitio. Un escáner le muestra el encabezado expuesto, la ruta accesible o la política faltante, luego le brinda orientación de corrección sobre la que puede actuar y una forma de volver a escanear y confirmar que se realizó el cambio.
Cómo combinar ambos sin superposiciones ni desperdicio de esfuerzo
Las dos herramientas son complementarias y la división es simple: use el complemento para el comportamiento dentro de la aplicación, use el escáner para todo lo que Internet puede alcanzar.
Primero ejecute un escaneo externo. No necesita instalación, por lo que le brinda la vista del atacante en minutos y le indica qué problemas de configuración son visibles públicamente.
Corrija lo que encontró el escaneo y luego vuelva a escanear. Marcar una solución manualmente solicita una nueva verificación, pero solo una nueva exploración comparable confirma que realmente se resolvió. El seguimiento de la corrección solo es útil cuando cierra el ciclo.
Mantenga el complemento para el comportamiento en tiempo de ejecución. Los ataques de inicio de sesión, el malware y los cambios de archivos son eventos internos continuos. Deja que el complemento los observe.
Monitorear según un cronograma. Los análisis programados con correo electrónico o alertas de Discord mantienen actualizada la vista exterior a medida que cambia su pila, sin un equipo de seguridad dedicado.
Si tiene más de una propiedad, aquí también es importante la división del plan. Solo se adapta a un solo producto de su propiedad. Pro se adapta a los sitios y equipos de los clientes, agregando informes de marca blanca y acceso al equipo a través de puestos pagos adicionales, con dominios, hallazgos, escaneos y cuotas de planes compartidos.
¿Cuál necesitas realmente?
Usted mantiene un sitio WordPress y desea protección mientras trabaja en él: un complemento de seguridad es un comienzo sensato, pero no le dirá lo que expone su dominio.
Usted creó o aloja una aplicación y desea saber a qué se puede acceder públicamente: Necesitas un escáner externo.
Ejecuta Supabase, WordPress o una aplicación AI/RAG en producción: combine controles externos con controles apropiados para su pila; un complemento WordPress solo se aplica a WordPress.
El error es tratar esto como una decisión de uno u otro. Un complemento protege el interior de su sitio. Un escáner te dice lo que ve el exterior. La mayoría de los equipos pequeños tienen una exposición real en ambos lados de esa línea.
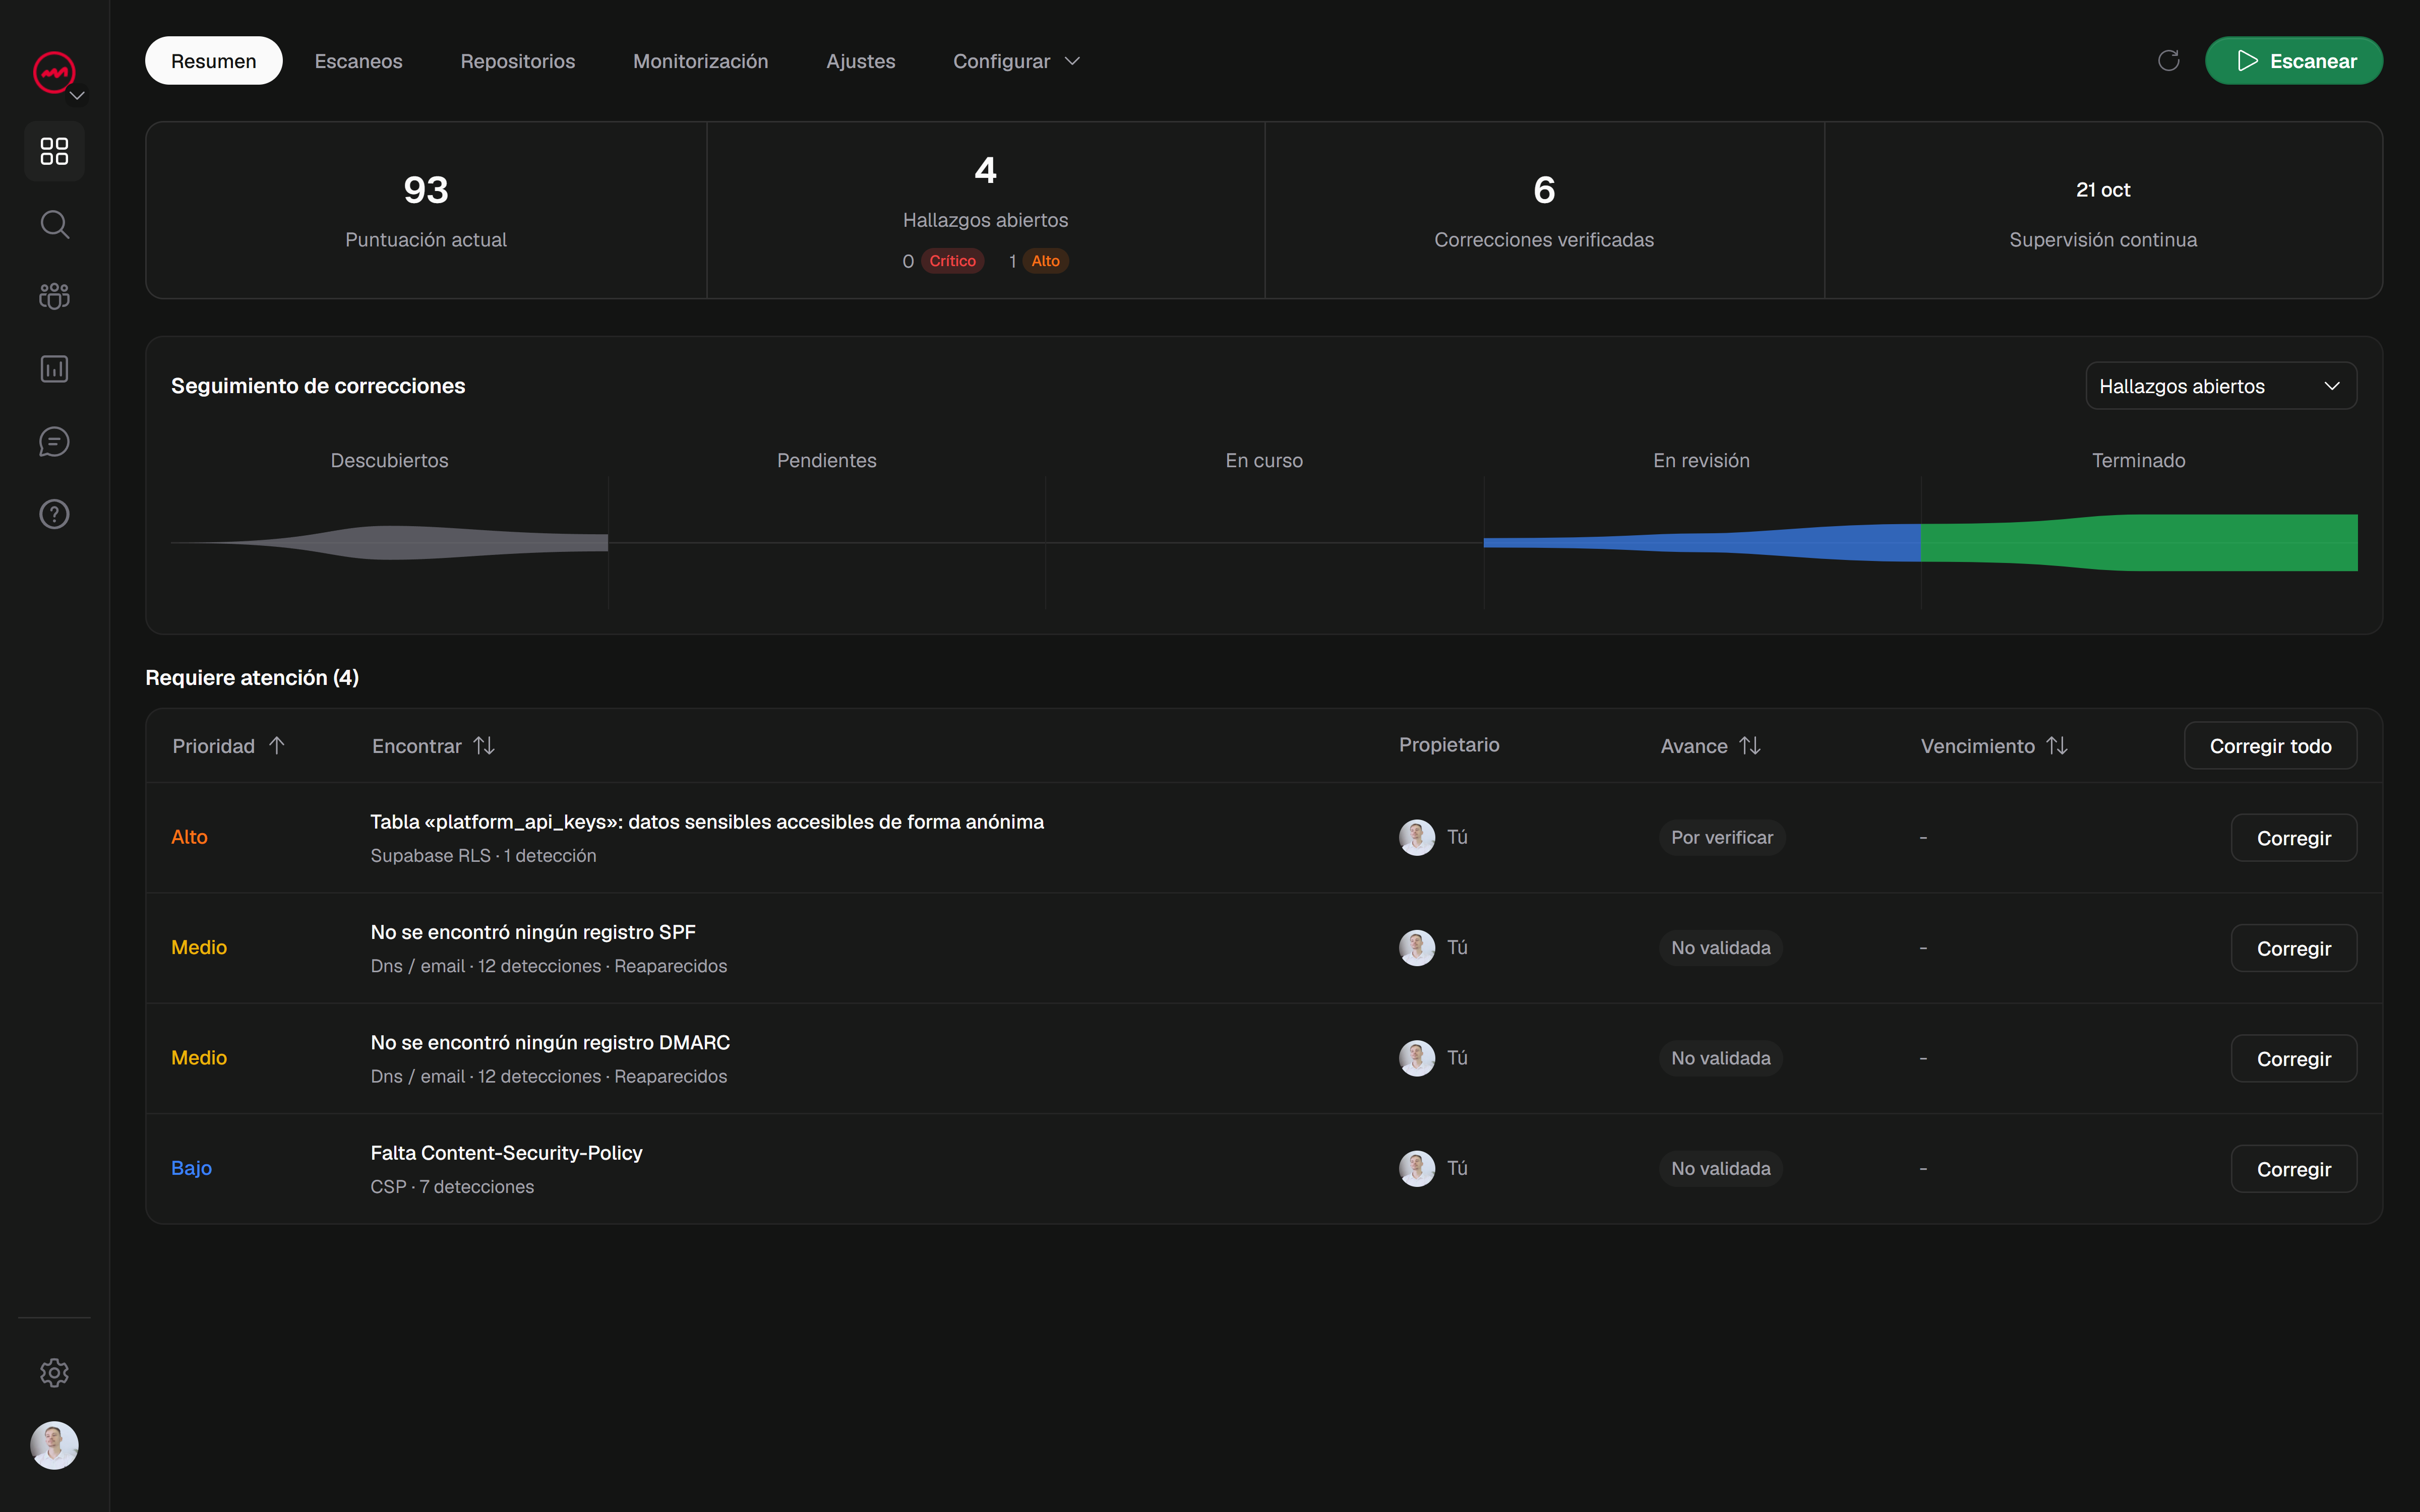
VICE está diseñado para la vista exterior: hallazgos procesables con evidencia, guía de corrección y reescaneos para verificar correcciones, en aplicaciones web, WordPress, Supabase y RLS, y AI/RAG, según el escaneo seleccionado. Puede comenzar con un análisis de seguridad liviano y gratuito antes de registrarse, y su dominio y los resultados se guardan en su cuenta cuando se registra. Los escaneos completos, personalizados y especializados requieren un dominio verificado y una suscripción paga o crédito comprado. Si desea ver exactamente cómo se ve su dominio desde el exterior, inicie un escaneo gratuito y compare los resultados con lo que su complemento le ha estado diciendo.