WordPress -laitteesi suojaus HTTPS:n lisäksi.
Tunnista altistuneet käyttäjät, arkaluontoiset sisääntulokohdat ja WordPress-sivustosi julkiset määritykset suositusten avulla, joiden mukaan voit toimia.






Katso, mitä WordPress näyttää.
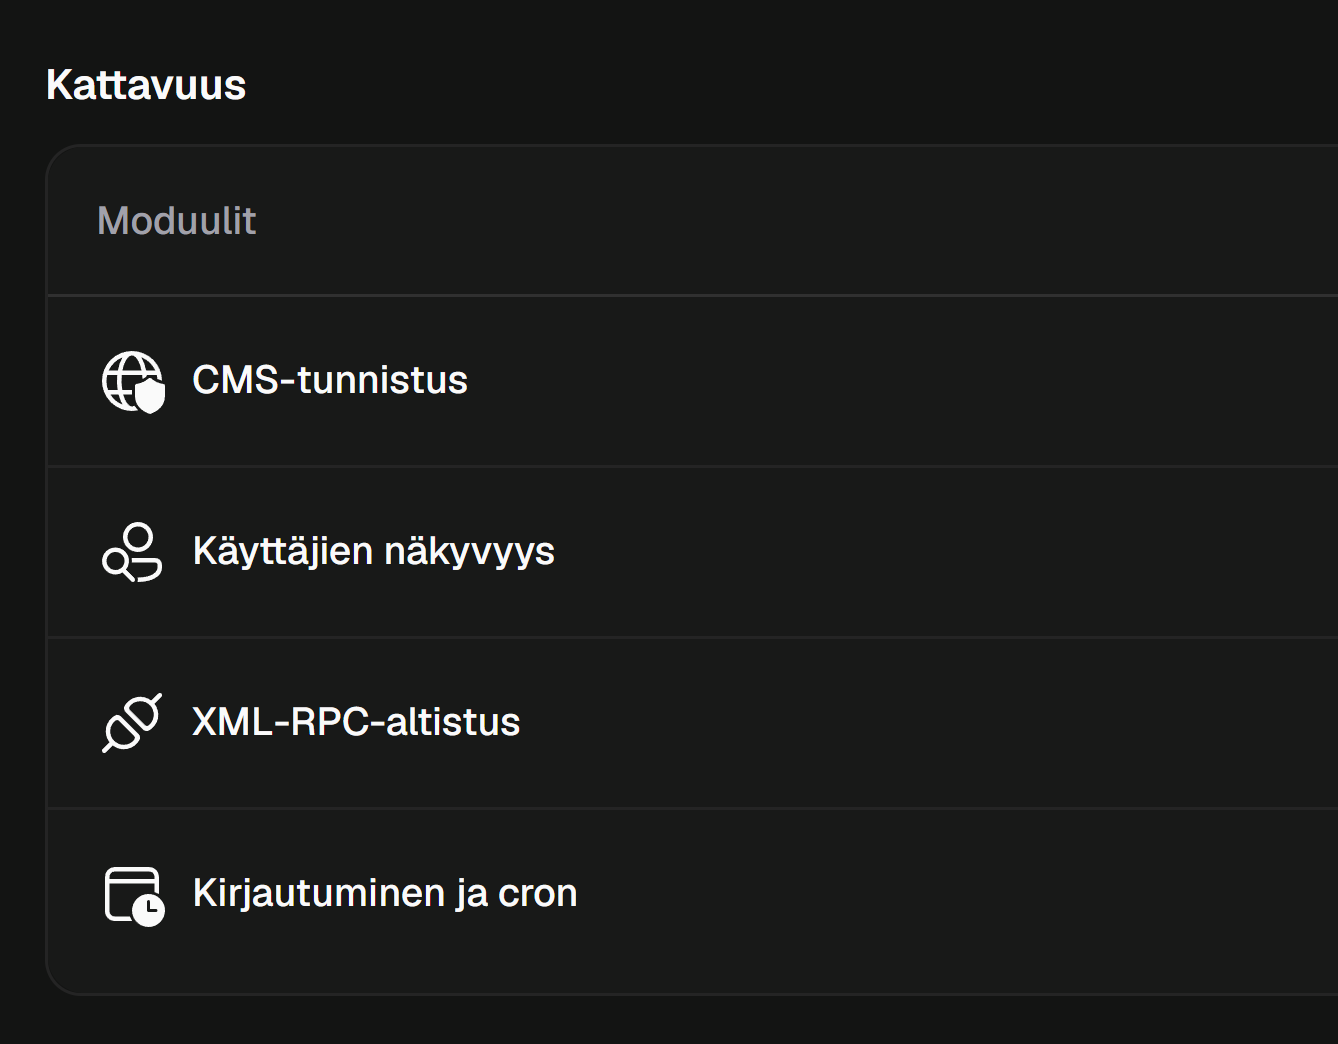
VICE vahvistaa ensin, että WordPress on läsnä, ja tutkii sitten CMS-kohtaisia pintoja. Seuraa näitä tuloksia sivustosi muun osan ohella.
WordPress -laitteesi turvallisuus,
askel askeleelta.
 Sivustosi kirjoittajat
/wp-json/wp/v2/users/?author=1Altistuneet käyttäjät
Tekijäsivut ja REST-sovellusliittymä voivat paljastaa sivustollasi julkaistavien tilien käyttäjänimet. VICE tarkistaa molemmat polut ja tallentaa havaintonsa auttaakseen sinua päättämään, mitkä tiedot pysyvät julkisina.
 Testipyyntö
POST /xmlrpc.php<methodCall> <methodName>…</methodName> </methodCall>
XML-RPC
Jotkut laajennukset ja palvelut käyttävät XML-RPC:tä yhteydenpitoon WordPress:n kanssa. VICE tarkistaa tämän aloituskohdan vastaukset ja havaittavat käyttäytymiset erottaakseen sen yksinkertaisen esiintymisen korjauksen ansaitsevasta altistumisesta.
/wp-login.php/wp-cron.phpKirjaudu sisään ja cron
Kirjautumissivu ja ajoitetut tehtävän laukaisimet ovat kaksi eri aloituspistettä. VICE tarkastelee niitä erikseen ja säilyttää niiden kontekstin, mikä auttaa sinua tunnistamaan pääsyn suojaukseen erehtymättä haavoittuvuuteen julkisesta reitistä.
Säännöllinen seuranta
Teema, laajennus tai määrityspäivitys voi muuttaa sivustosi sisältöä. Suunnittele tarkastukset, vertaa löydöksiä kahden skannauksen välillä ja suorita asiaankuuluvat testit uudelleen tarkistaaksesi tekemäsi korjaukset.
WordPress-profiili vaatii vahvistetun verkkotunnuksen ja tilauksen tai luottoa. Peittokyky riippuu havaituista pinnoista.
Usein kysytyt kysymykset
Aloita tarkistaminen
sivustosi turvallisuus.
Etsi ongelmia, valmistele korjauksia ja tarkista muutokset.
Pidä tulokset yhdessä seuraavaa käyttöönottoa varten.