Se gestisci un sito WordPress o un'app supportata da Supabase, probabilmente ti sei trovato a questo bivio: installare un plug-in di sicurezza o eseguire uno scanner di sicurezza esterno? Entrambi promettono di trovare problemi. Non guardano il tuo sito dallo stesso posto e questa differenza è l'intera decisione di acquisto.
Un plugin ispeziona il tuo sito dall'interno, utilizzando l'accesso di cui già dispone. Uno scanner ispeziona il tuo sito dall’esterno, dallo stesso punto di vista di un utente malintenzionato. Nessuno dei due sostituisce l'altro, ma hanno punti ciechi diversi. Ecco come capire di quale hai effettivamente bisogno e quando li vuoi entrambi.
Cosa controlla un plugin di sicurezza dall'interno del tuo sito
Un plug-in di sicurezza WordPress viene eseguito come codice sul tuo sito, quindi può vedere cose che un visitatore non può mai vedere.
Accesso e attività dell'utente. Tentativi di accesso non riusciti, modelli di forza bruta, password deboli, nuovi account amministratore e modifiche ai ruoli utente.
Integrità dei file. Se i file principali, del tema o del plug-in sono cambiati in modo imprevisto.
Regole del firewall a livello di app. Bloccare i modelli di richiesta dannosi noti prima che l'applicazione li gestisca.
Malware e contenuti. Scansione di caricamenti e post per individuare script inseriti o collegamenti spam.
Quella visione interna è davvero utile. Un plug-in può monitorare comportamenti sospetti nel tempo, avvisarti di un nuovo account amministratore e bloccare un attacco di accesso mentre si verifica. Se gestisci quotidianamente i siti WordPress, un plug-in a livello di applicazione è una base ragionevole.
Il problema è che un plugin sa solo cosa succede all'interno dell'ambiente in cui è installato. Deve essere installato, configurato e mantenuto aggiornato. Funziona con gli stessi privilegi del tuo sito, quindi un compromesso che raggiunge il livello dell'applicazione può influenzare anche lo strumento che lo guarda. La sua copertura al di fuori del CMS varia a seconda del plugin; dominio, TLS e configurazione e-mail potrebbero richiedere controlli separati.
Ciò che uno scanner basato sul dominio vede dall'esterno e che i plugin non vedono
Uno scanner esterno non necessita di credenziali, installazione o accesso amministrativo. Mette alla prova il tuo dominio nel modo in cui lo vede Internet e riporta le prove dietro ogni risultato.
Igiene dei trasporti e del dominio. Configurazione del certificato TLS, intestazioni di sicurezza HTTP, record DNS e record di autenticazione e-mail che determinano se il tuo dominio può essere falsificato.
Superficie esposta. Endpoint, file e servizi raggiungibili ma che non sono mai stati concepiti per essere pubblici.
Errori di configurazione. Impostazioni predefinite, errori dettagliati, controlli di accesso mancanti e archiviazione non configurata correttamente come i criteri di sicurezza a livello di riga Supabase.
Copertura oltre il CMS. Applicazioni Web, installazioni WordPress, Supabase e RLS e applicazioni AI o RAG, a seconda della scansione selezionata e dell'accesso disponibile.
Questa è la visione che corrisponde al modo in cui solitamente iniziano gli attacchi. Un utente malintenzionato non inizia dalla dashboard di amministrazione. Cominciano con ciò che è pubblicamente raggiungibile. Uno scanner risponde alla domanda che un plugin strutturalmente non può: come appare il mio sito a qualcuno che non ha mai effettuato l'accesso?
Il limite onesto è la portata. Una scansione verifica ciò che può raggiungere durante tale scansione e un punteggio pulito descrive solo l'ambito testato. Non è un certificato che un sito sia completamente sicuro e nessuno strumento può promettere il rilevamento di ogni vulnerabilità.
Dove i due si sovrappongono e dov'è realmente il divario
Entrambi faranno emergere alcuni problemi a livello di applicazione, quindi è giusto chiedersi se stai pagando due volte.
La sovrapposizione è reale ma stretta. Il firewall di un plugin e i controlli di esposizione di uno scanner possono entrambi segnalare una versione vulnerabile del plugin o un'evidente errata configurazione. Il divario riguarda tutto ciò che riguarda la tua applicazione: il dominio, il certificato, le intestazioni, i record DNS e di posta elettronica, i servizi cloud da cui dipende la tua app e gli endpoint che rispondono silenziosamente all'Internet pubblica. È qui che la scansione esterna guadagna il suo posto, ed è un livello che molti plugin non coprono completamente.
C'è anche una differenza nelle prove. Un plugin spesso ti dice che qualcosa sembra sospetto all'interno del tuo sito. Uno scanner mostra l'intestazione esposta, il percorso raggiungibile o la policy mancante, quindi fornisce indicazioni di correzione su cui puoi agire e un modo per ripetere la scansione e confermare la modifica apportata.
Come combinare entrambi senza sovrapposizioni o sforzi inutili
I due strumenti sono complementari e la divisione è semplice: utilizzare il plug-in per il comportamento all'interno dell'app, utilizzare lo scanner per tutto ciò che Internet può raggiungere.
Esegui prima una scansione esterna. Non necessita di installazione, quindi ti fornisce il punto di vista dell'aggressore in pochi minuti e ti dice quali problemi di configurazione sono visibili pubblicamente.
Correggi ciò che ha trovato la scansione, quindi esegui nuovamente la scansione. Contrassegnare manualmente una correzione richiede un nuovo controllo, ma solo una nuova scansione comparabile conferma che è stata effettivamente risolta. Il tracciamento delle correzioni è utile solo quando si chiude il ciclo.
Conserva il plugin per il comportamento in fase di esecuzione. Attacchi all'accesso, malware e modifiche ai file sono continui all'interno degli eventi. Lascia che il plugin li guardi.
Monitorare secondo un programma. Le scansioni pianificate con avvisi e-mail o Discord mantengono aggiornata la visione esterna man mano che lo stack cambia, senza un team di sicurezza dedicato.
Se hai più di una proprietà, è qui che conta anche la suddivisione del piano. Solo si adatta a un singolo prodotto che possiedi. Pro si adatta ai siti e ai team dei clienti, aggiungendo report white-label e accesso al team tramite postazioni aggiuntive a pagamento, con domini condivisi, risultati, scansioni e quote del piano.
Di quale hai effettivamente bisogno?
Mantieni un sito WordPress e desideri protezione mentre ci lavori: un plugin di sicurezza è un inizio sensato, ma non ti dirà cosa espone il tuo dominio.
Hai creato o ospitato un'app e vuoi sapere cosa è raggiungibile pubblicamente: hai bisogno di uno scanner esterno.
Si esegue Supabase, WordPress o un'applicazione AI/RAG in produzione: combinare controlli esterni con controlli adeguati al tuo stack; un plug-in WordPress si applica solo a WordPress.
L’errore è considerare questa decisione come una decisione aut-aut. Un plugin protegge l'interno del tuo sito. Uno scanner ti dice cosa vede l'esterno. La maggior parte delle piccole squadre hanno una visibilità reale su entrambi i lati di quella linea.
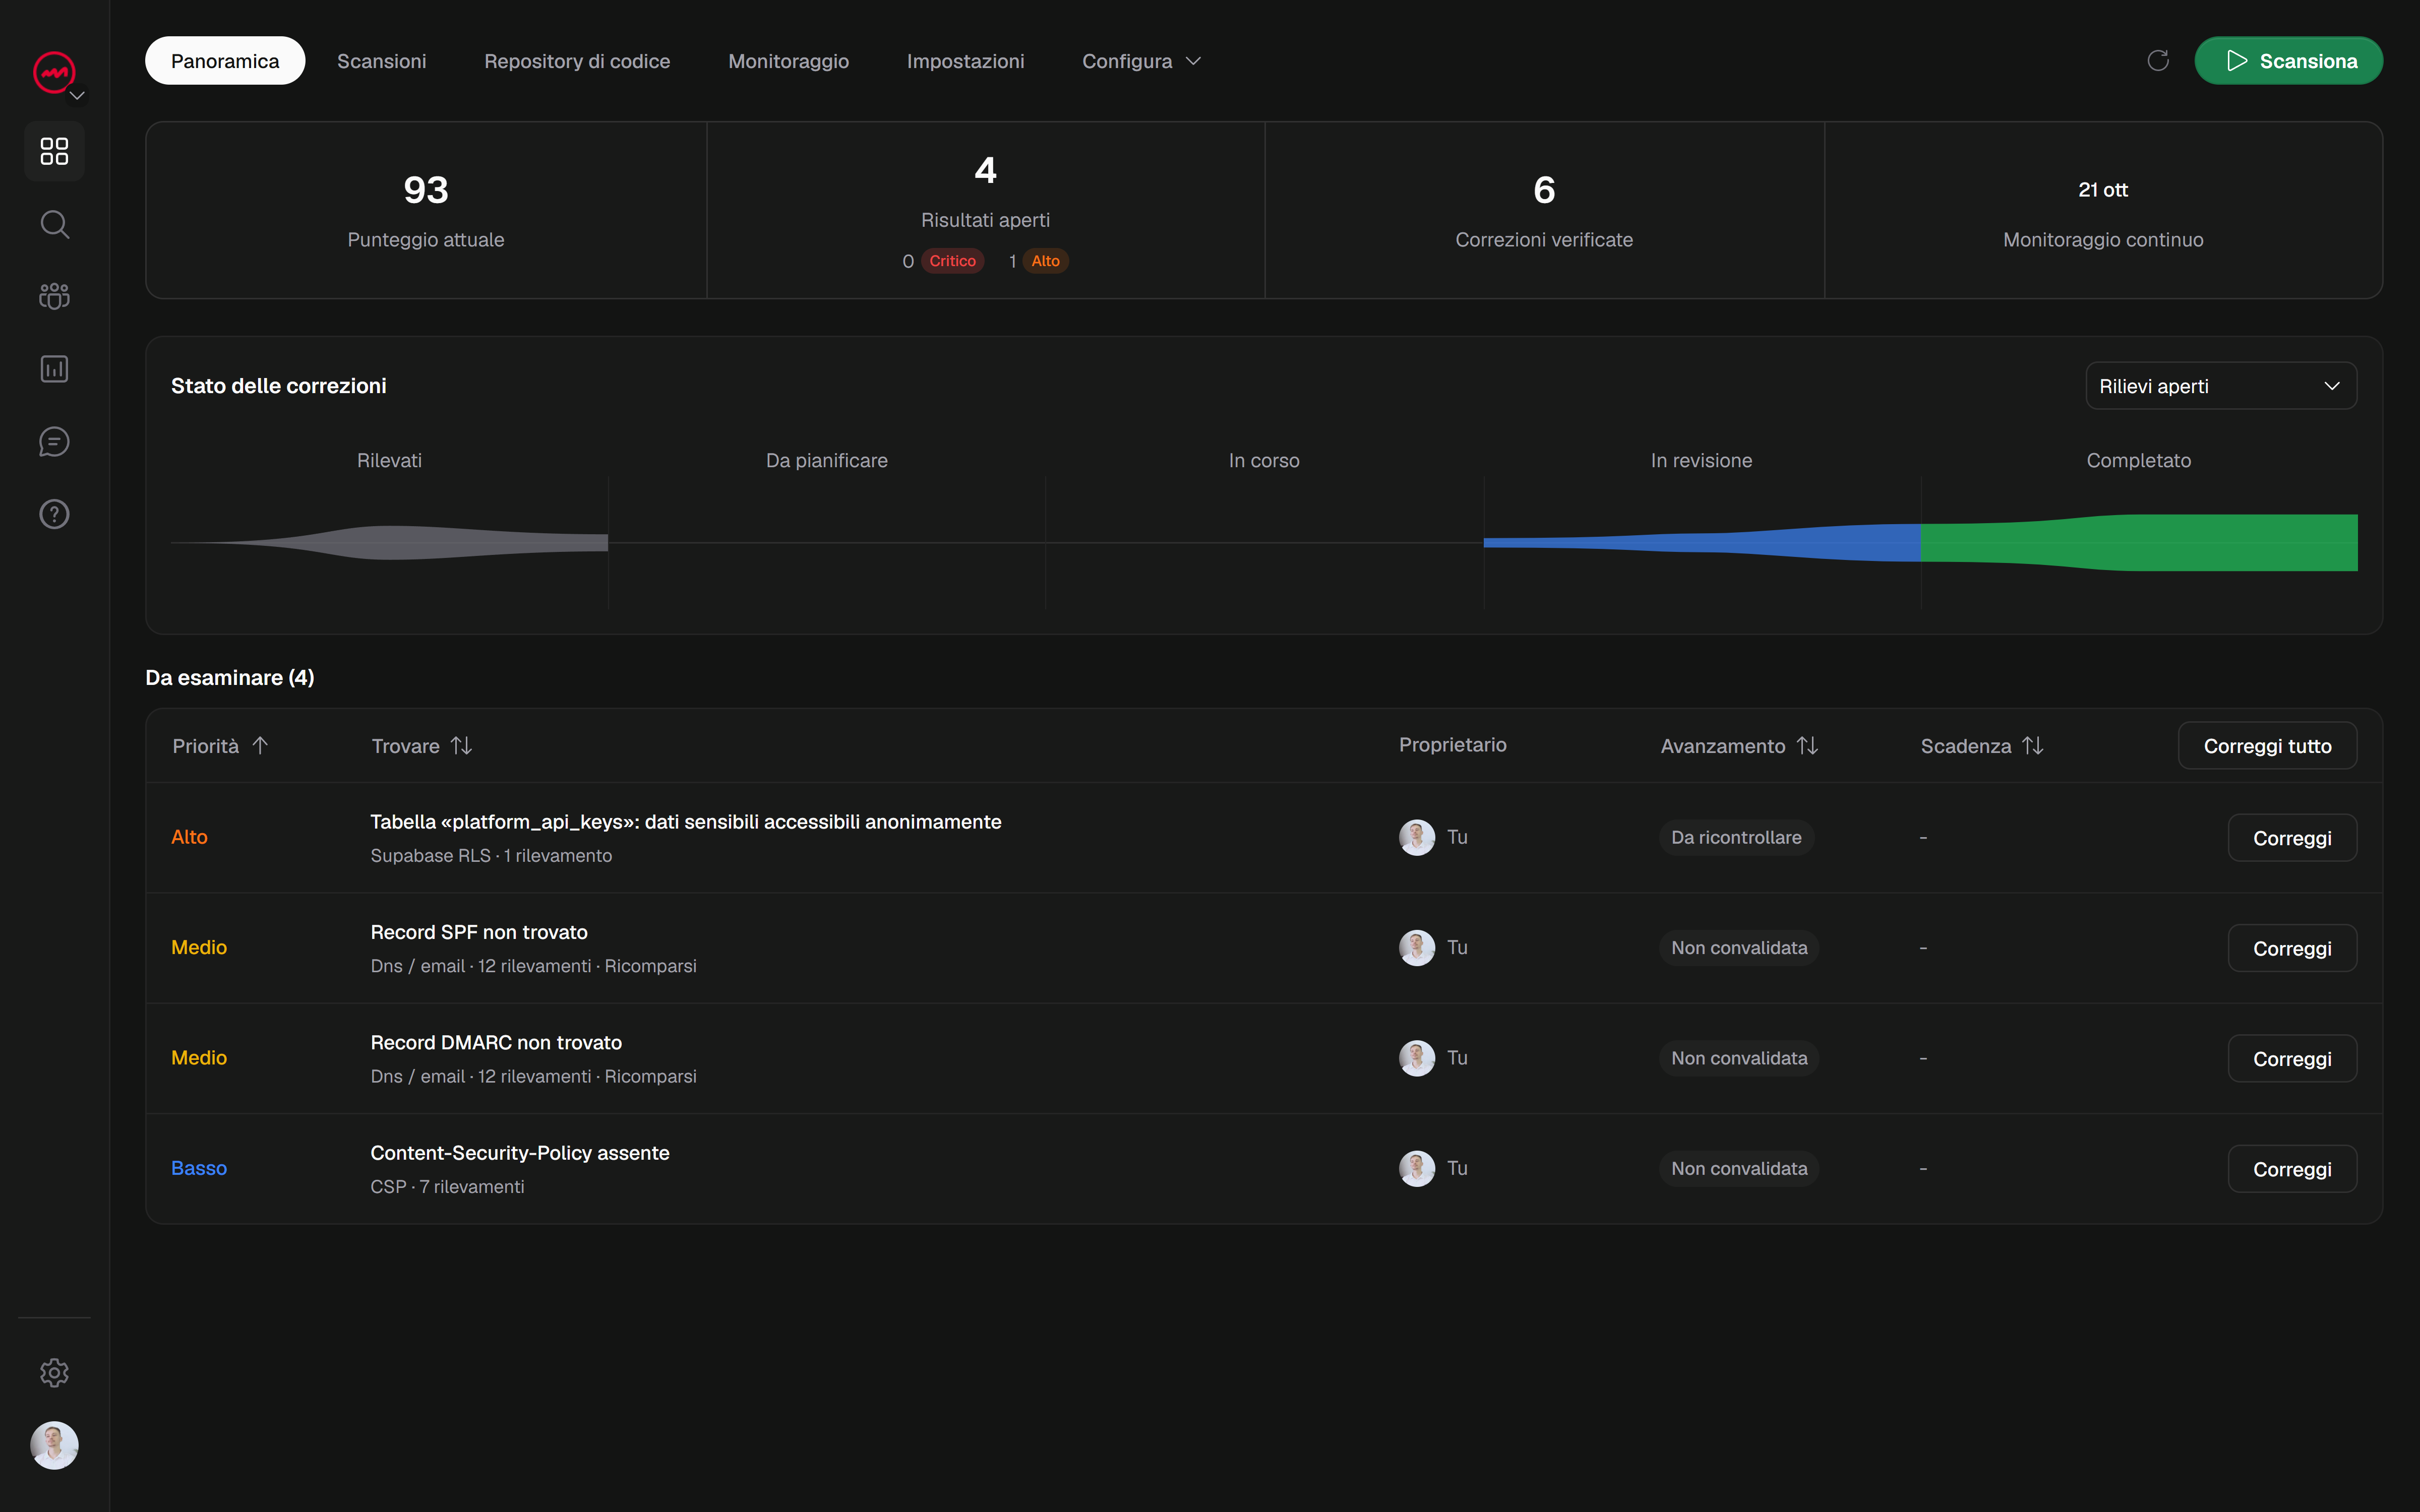
VICE è progettato per la visione esterna: risultati fruibili con prove, indicazioni per la correzione e nuove scansioni per verificare le correzioni, attraverso applicazioni Web, WordPress, Supabase e RLS e AI/RAG a seconda della scansione selezionata. Puoi iniziare con una scansione di sicurezza leggera e gratuita prima di registrarti e il tuo dominio e i risultati verranno salvati nel tuo account al momento della registrazione. Le scansioni complete, personalizzate e specializzate richiedono un dominio verificato e un abbonamento a pagamento o un credito acquistato. Se vuoi vedere esattamente come appare il tuo dominio dall'esterno, avvia una scansione gratuita e confronta i risultati con ciò che ti ha detto il tuo plugin.