




AI アプリケーションの限界をテストします。

AI アプリケーションの API、コンテキスト境界、接続されているツールを調べます。実際にアクセス可能な表面で対象を絞ったテストを実行します。

  • APIと認証
  • プロンプトインジェクション
  • 取得されたコンテキスト
+10,000 サイトをスキャン
AI API、モデル、RAG パイプライン、ツールのチェック
Mistral AI
Gems
Cloudflare
Webba
Murphy Workshop
Forge
+10,000 サイトをスキャン

アプリケーションの信頼境界をテストします。

チャット インターフェイスは、データとツールへの新しいパスを追加します。 AI/RAG プロファイルはこれらの表面に従い、コンテキスト内の観察結果を示します。

チェックを表示

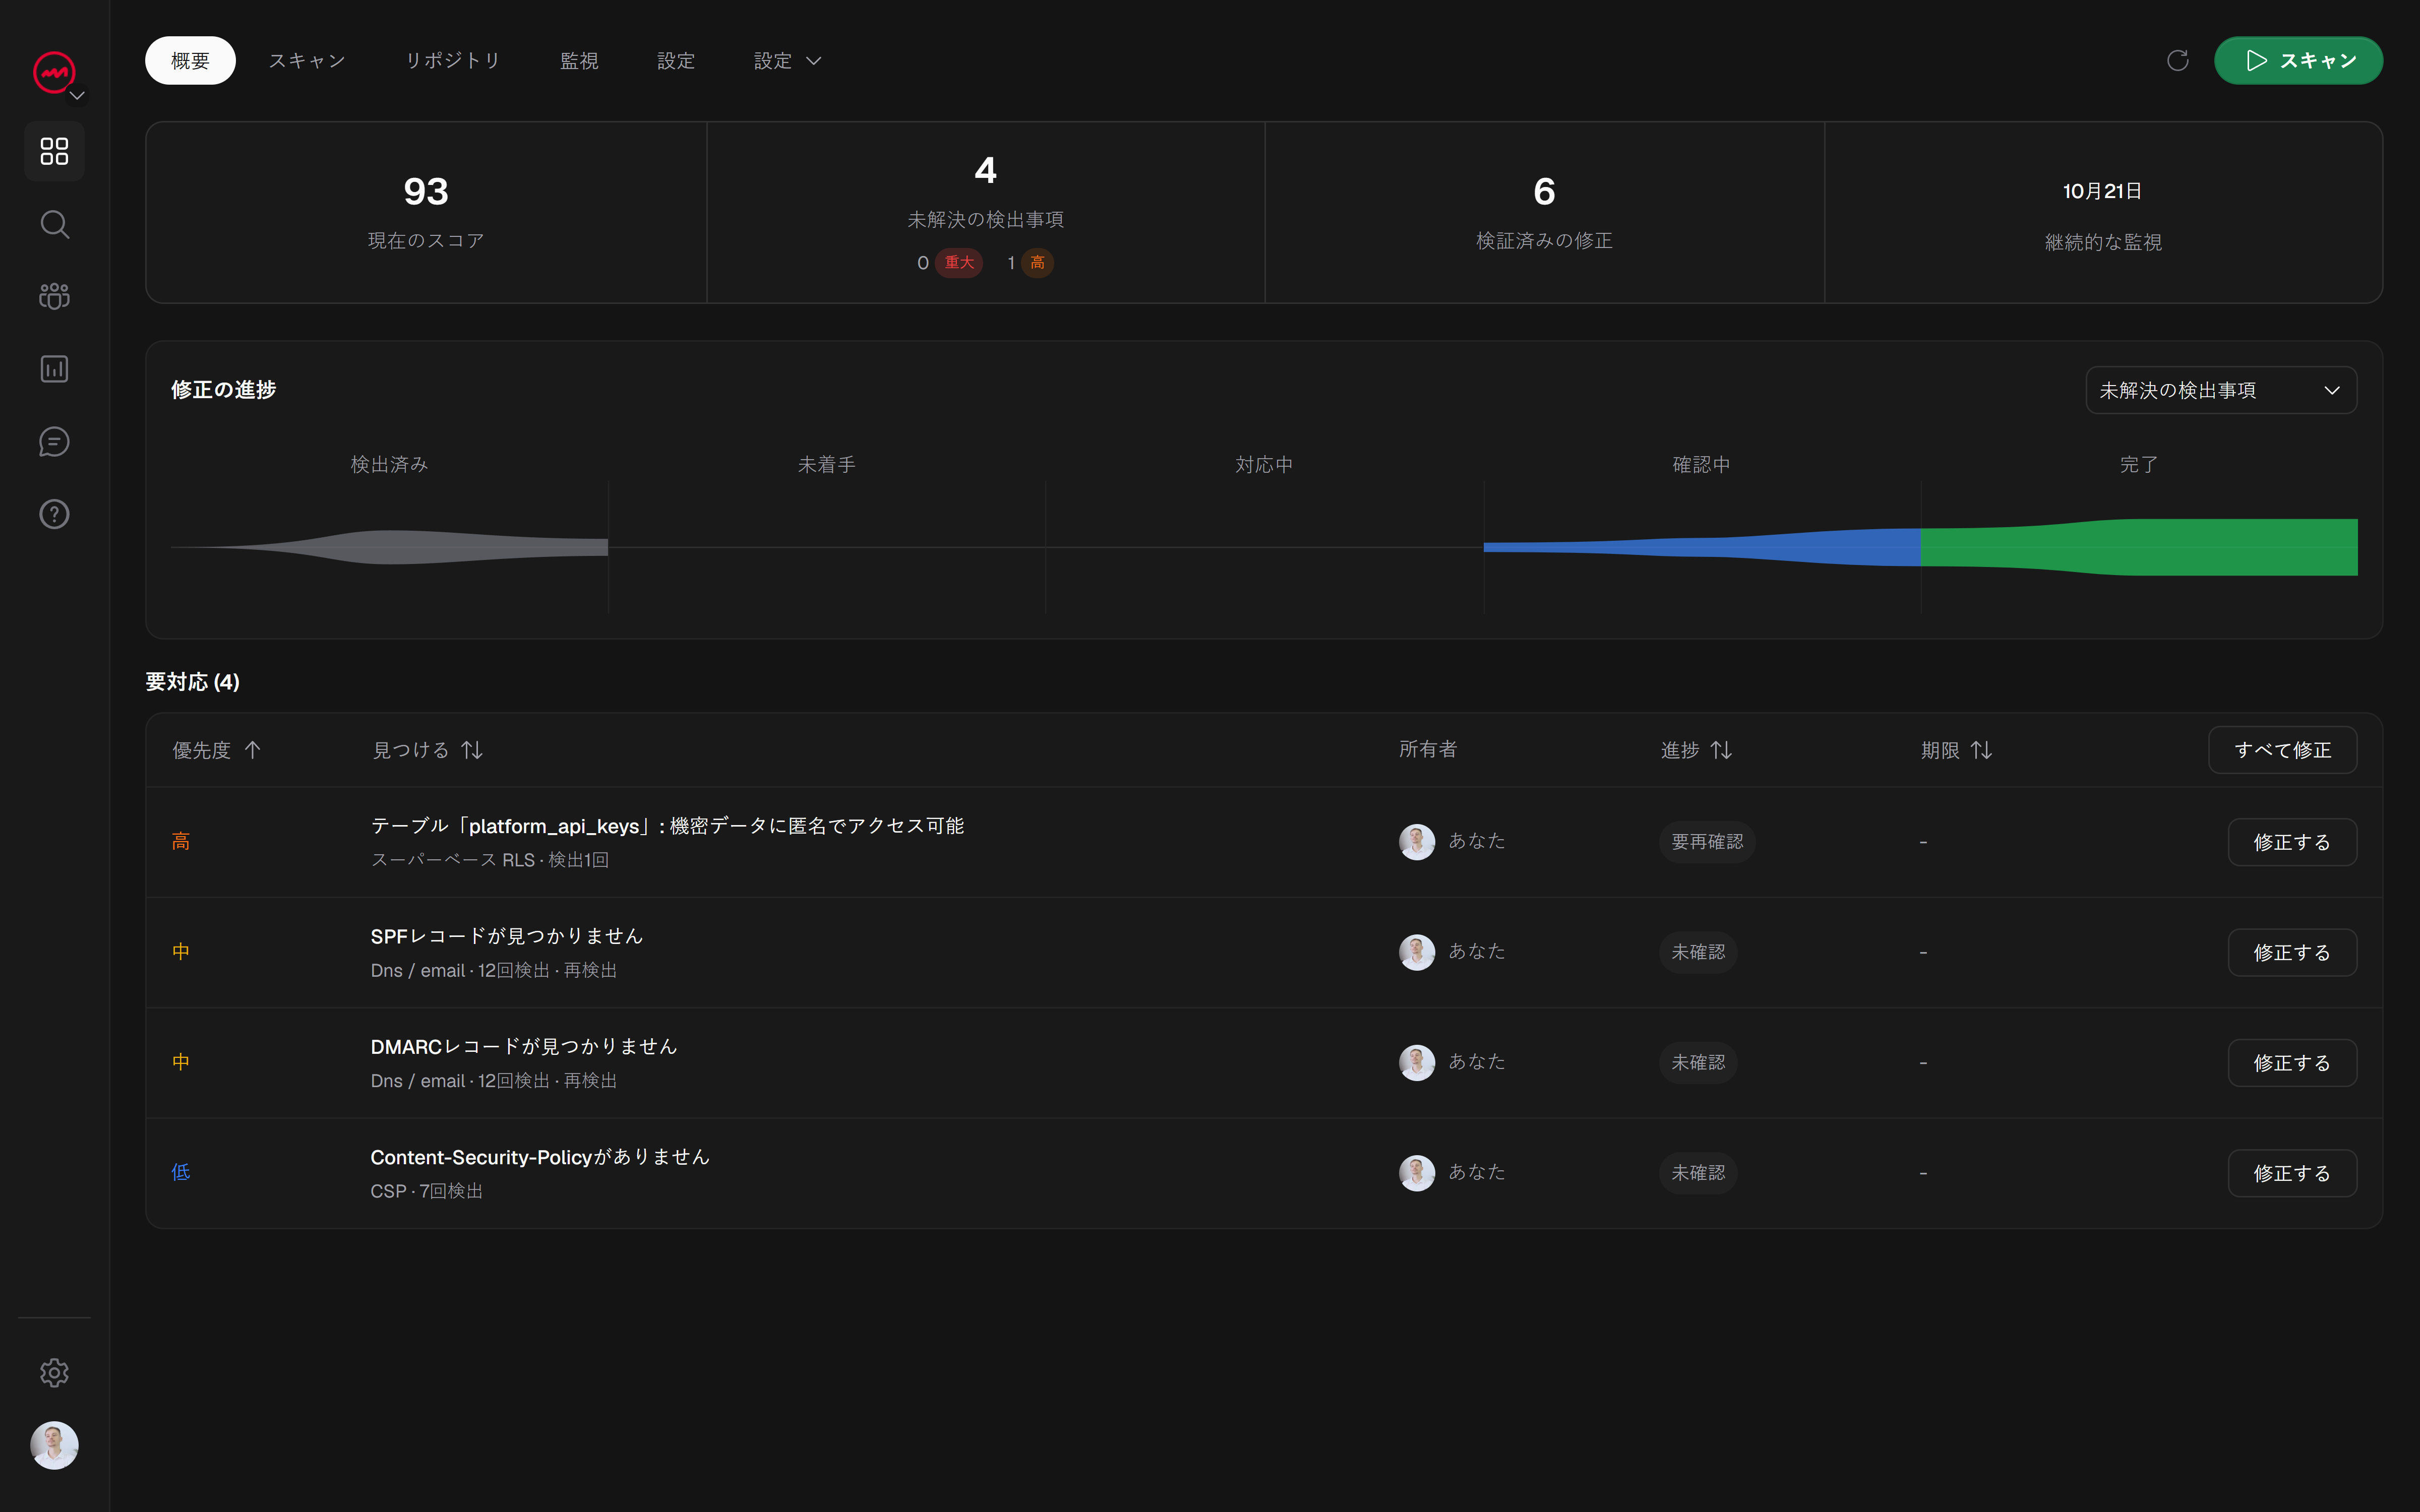
確認できる観察結果。

証拠を確認し、関連するチェックを特定し、修正を準備します。検出結果はスキャン間でコンテキストを保持します。

  • 発見に関連する証拠
  • 問題を解決するための推奨事項とプロンプト
  • 同等の再スキャンによる確認
チェックを表示

AI / ラグ アプリケーションをテストする方法

1

アクセスを構成します。

テストに必要なドメインとアクセス権を提供します。

2

チェックを実行します。

ドメインを確認し、特殊なプロファイルを選択してスキャンを実行します。

3

修正を確認します。

証拠を確認し、変更を適用し、関連するテストを再実行します。

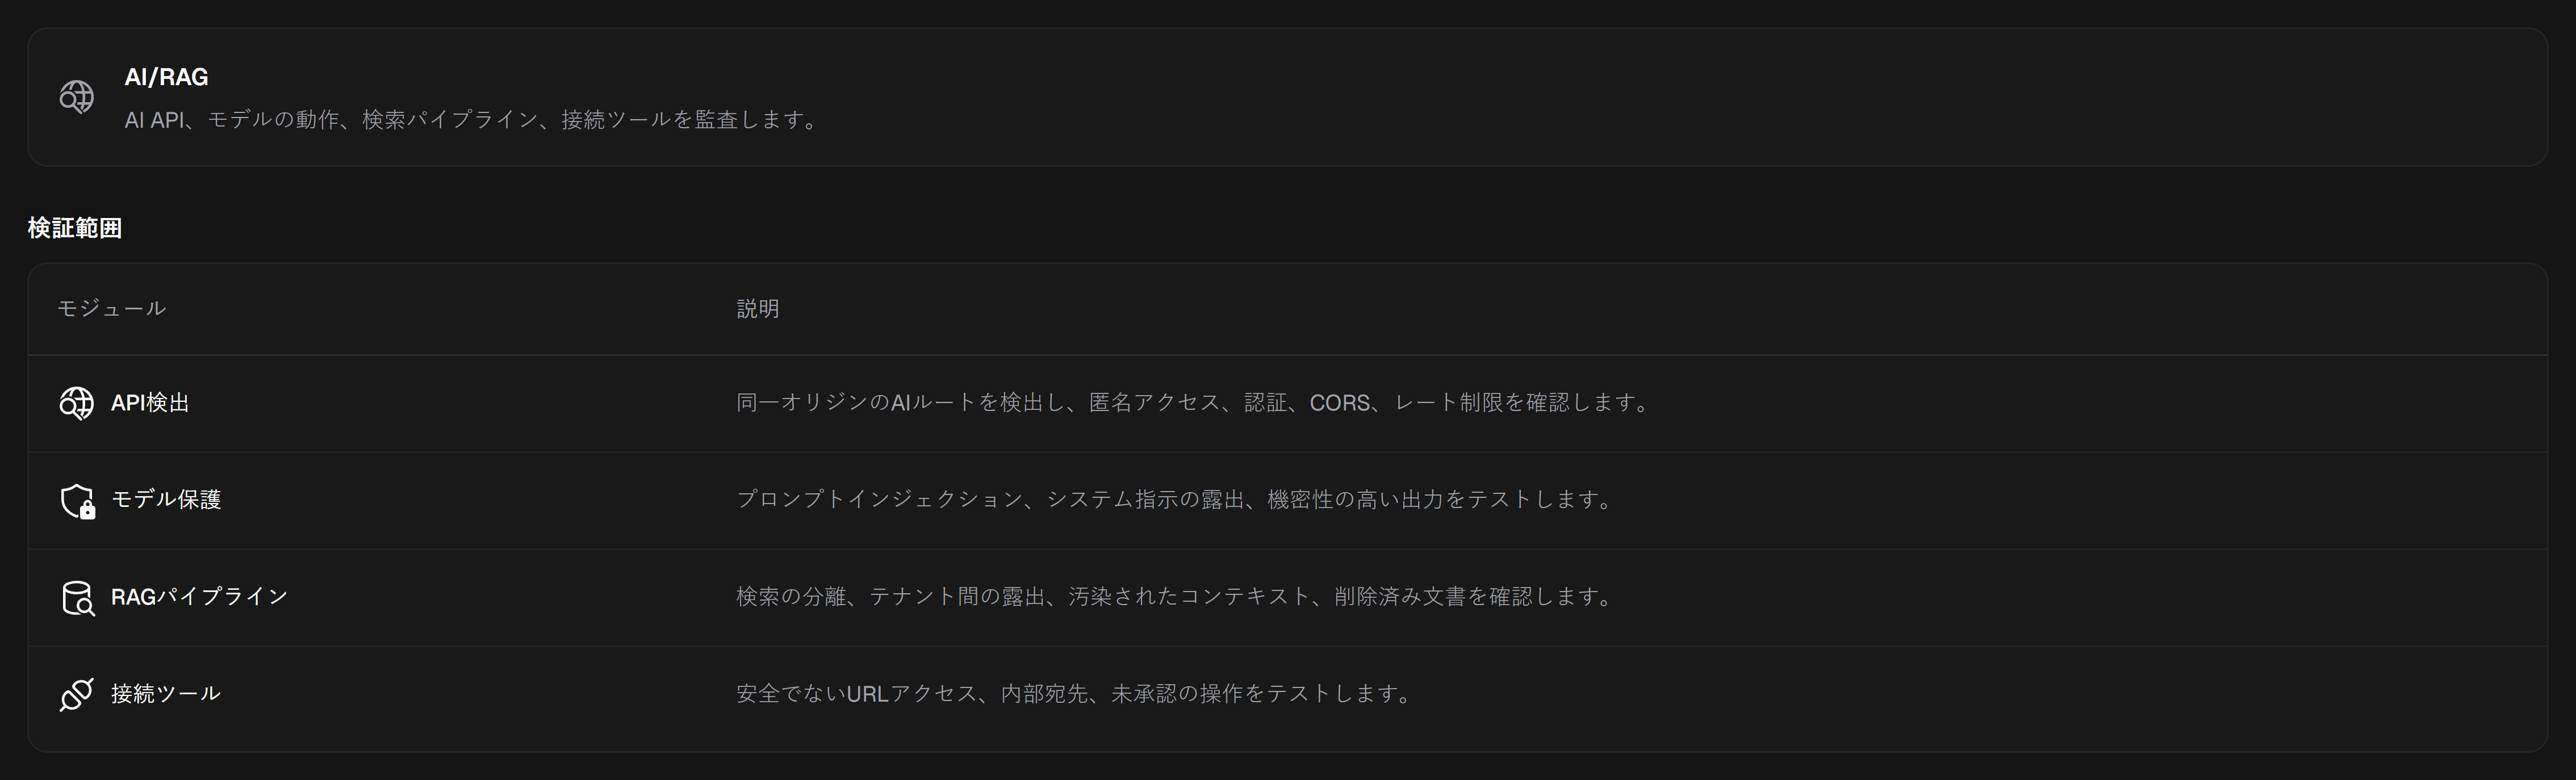
AI / ラグ はコンテキストとともにチェックします。

APIと認証

AI ルートを検出し、そのアクセス、CORS、レート制限を確認します。

プロンプトインジェクション

テストモデルの保護手段と指示の公開。

取得されたコンテキスト

データの分離と取得の境界を調査します。

接続されたツール

URL アクセスと不正な可能性のあるアクションをテストします。

AI/RAG は特殊なプロファイルです。そのチェックは、検証されたドメインで利用可能なテクノロジーとアクセスによって異なります。

よくある質問

チェックを開始
サイトのセキュリティ。

問題を見つけて修正を準備し、変更を確認します。
次の展開のために結果をまとめて保管します。

+10,000 サイトをスキャン
VICE プラットフォームの概要