





WordPress が何を示しているか見てください。
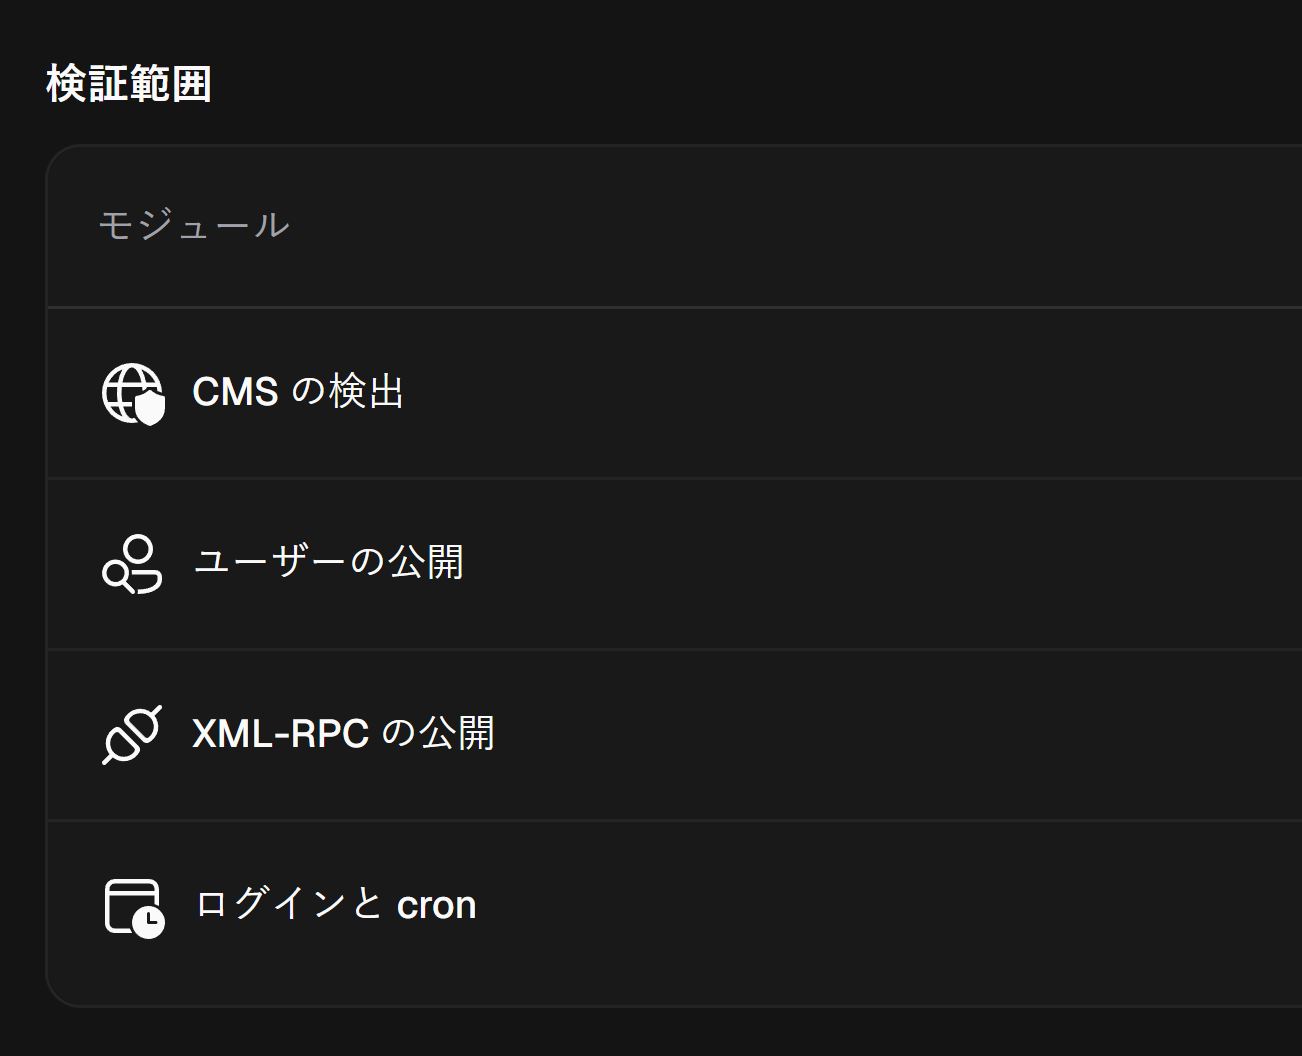
VICE は、まず WordPress が存在することを確認し、次に CMS に固有のサーフェスを調べます。これらの調査結果をサイトの残りの部分と一緒に追跡します。
WordPress のセキュリティ、
一歩ずつ。
 あなたのサイトの作者
API REST
/wp-json/wp/v2/users著者ページ
/?author=1公開された識別子とプロファイル
1.
暴露されたユーザー
作成者ページと REST API は、サイトに公開するアカウントのユーザー名を明らかにする可能性があります。 VICE は両方のパスをチェックし、その観察結果を保存して、どの情報を公開すべきかを決定するのに役立てます。
API REST公開著者識別子
チェックを表示 テストリクエスト
POST /xmlrpc.php<methodCall> <methodName>…</methodName> </methodCall>
サーバー応答
WordPress観察された方法と動作
2.
XML-RPC
一部のプラグインとサービスは、XML-RPC を使用して WordPress と通信します。 VICE は、このエントリ ポイントの応答と観察可能な動作をチェックして、その単純な存在と修正に値する露出を区別します。
XML-RPCメソッド応答
チェックを表示ログイン
/wp-login.phpユーザー名••••••••アカウントログイン
スケジュールされたタスク
/wp-cron.php出版物
メンテナンス
同期
3.
ログインとcron
ログイン ページとスケジュールされたタスクのトリガーは、2 つの異なるエントリ ポイントです。 VICE はそれらを個別に検査してコンテキストを保存するため、パブリック ルートを脆弱性と間違えることなく、保護すべきアクセスを特定できるようになります。
ログインクロンパブリックアクセス
チェックを表示スキャン間の変更を追跡する
前回のスキャン新しいスキャン
所見が検出されました要修正
検証済みの修正修正済み
比較試験による確認
4.
定期的なモニタリング
テーマ、プラグイン、または構成の更新により、サイトで公開される内容が変更される場合があります。チェックを計画し、2 つのスキャン間の結果を比較し、関連するテストを再実行して、適用した修正を確認します。
スケジュールされたスキャン歴史再スキャン
チェックを表示WordPress プロファイルには、検証済みのドメインとサブスクリプションまたはクレジットが必要です。カバレッジは検出された表面によって異なります。