Als u een WordPress-site of een door Supabase ondersteunde app gebruikt, heeft u waarschijnlijk op deze splitsing gestaan: een beveiligingsplug-in installeren of een externe beveiligingsscanner gebruiken? Beiden beloven problemen te vinden. Ze kijken niet vanaf dezelfde plek naar uw site, en dat verschil is de hele aankoopbeslissing.
Een plug-in inspecteert uw site van binnenuit, gebruikmakend van de toegang die deze al heeft. Een scanner inspecteert uw site van buitenaf, vanuit hetzelfde gezichtspunt als een aanvaller. Geen van beide vervangt de ander, maar ze hebben wel verschillende blinde vlekken. Hier leest u hoe u kunt bepalen welke u daadwerkelijk nodig heeft, en wanneer u beide wilt hebben.
Wat een beveiligingsplug-in controleert vanuit uw site
Een WordPress-beveiligingsplug-in wordt als code op uw site uitgevoerd, zodat deze dingen kan zien die een bezoeker nooit kan zien.
Inloggen en gebruikersactiviteit. Mislukte inlogpogingen, brute force-patronen, zwakke wachtwoorden, nieuwe beheerdersaccounts en wijzigingen in gebruikersrollen.
Bestandsintegriteit. Of kern-, thema- of plug-inbestanden onverwacht zijn gewijzigd.
Firewallregels op de app-laag. Het blokkeren van bekende kwaadaardige verzoekpatronen voordat uw toepassing deze verwerkt.
Malware en inhoud. Uploads en berichten scannen op geïnjecteerde scripts of spamlinks.
Dat inzicht van binnenuit is echt nuttig. Een plug-in kan in de loop van de tijd op verdacht gedrag letten, u waarschuwen voor een nieuw beheerdersaccount en een inlogaanval blokkeren terwijl deze plaatsvindt. Als u WordPress-sites dagelijks beheert, is een applicatielaagplug-in een redelijke basis.
Het addertje onder het gras is dat een plug-in alleen weet wat er gebeurt binnen de omgeving waarin deze is geïnstalleerd. De plug-in moet worden geïnstalleerd, geconfigureerd en bijgewerkt. Het werkt met dezelfde rechten als uw site, dus een compromis dat de applicatielaag bereikt, kan ook van invloed zijn op de tool die ernaar kijkt. De dekking buiten het CMS verschilt per plug-in; domein, TLS en e-mailconfiguratie vereisen mogelijk afzonderlijke controles.
Wat een domeingebaseerde scanner van buitenaf ziet dat plug-ins missen
Voor een externe scanner zijn geen inloggegevens, installatie- of beheerderstoegang nodig. Het test uw domein zoals internet het ziet, en rapporteert het bewijsmateriaal achter elke bevinding.
Transport en domeinhygiëne. TLS-certificaatconfiguratie, HTTP-beveiligingsheaders, DNS-records en de e-mailauthenticatierecords die bepalen of uw domein kan worden vervalst.
Blootgesteld oppervlak. Eindpunten, bestanden en services die bereikbaar zijn, maar nooit openbaar waren.
Configuratiefouten. Standaardinstellingen, uitgebreide fouten, ontbrekende toegangscontroles en verkeerd geconfigureerde opslag, zoals Supabase Row Level Security-beleid.
Dekking buiten het CMS. Webapplicaties, WordPress-installaties, Supabase en RLS, en AI- of RAG-applicaties, afhankelijk van de geselecteerde scan en de beschikbare toegang.
Dit is de weergave die aangeeft hoe aanvallen gewoonlijk beginnen. Een aanvaller begint niet met uw beheerdersdashboard. Ze beginnen met wat publiekelijk bereikbaar is. Een scanner geeft antwoord op de vraag die een plugin structureel niet kan: hoe ziet mijn site eruit voor iemand die nog nooit heeft ingelogd?
De eerlijke grens is reikwijdte. Een scan test wat hij tijdens die scan kan bereiken, en een schone score beschrijft alleen de geteste reikwijdte. Het is geen certificaat dat een site volledig veilig is, en geen enkele tool kan de detectie van elke kwetsbaarheid beloven.
Waar de twee elkaar overlappen, en waar de kloof werkelijk ligt
Beide zullen een aantal problemen met de applicatielaag aan het licht brengen, dus het is eerlijk om je af te vragen of je twee keer betaalt.
De overlap is reëel, maar smal. De firewall van een plug-in en de blootstellingscontroles van een scanner kunnen zowel een kwetsbare plug-inversie als een duidelijke verkeerde configuratie signaleren. Het gat zit in alles rond uw applicatie: het domein, het certificaat, de headers, de DNS- en e-mailrecords, de cloudservices waarvan uw app afhankelijk is, en de eindpunten die stilletjes reageren op het openbare internet. Dat is waar extern scannen zijn plaats verdient, en het is een laag die veel plug-ins niet volledig bedekken.
Er is ook een verschil in bewijsmateriaal. Een plug-in vertelt u vaak dat er iets verdachts op uw site lijkt. Een scanner toont u de blootgestelde header, het bereikbare pad of het ontbrekende beleid en geeft u vervolgens correctierichtlijnen waarop u kunt reageren en een manier om de wijziging opnieuw te scannen en te bevestigen.
Hoe je beide kunt combineren zonder overlap of verspilde moeite
De twee tools zijn complementair en de splitsing is eenvoudig: gebruik de plug-in voor gedrag binnen de app, gebruik de scanner voor alles wat internet kan bereiken.
Voer eerst een externe scan uit. Het hoeft niet geïnstalleerd te worden, dus het geeft je binnen enkele minuten een beeld van de aanvaller en vertelt je welke configuratieproblemen publiekelijk zichtbaar zijn.
Herstel wat de scan heeft gevonden en scan vervolgens opnieuw. Als u handmatig een oplossing markeert, wordt een nieuwe controle vereist, maar alleen een vergelijkbare herscan bevestigt dat deze daadwerkelijk is opgelost. Het bijhouden van correcties is alleen nuttig als u de lus sluit.
Bewaar de plug-in voor runtime-gedrag. Inlogaanvallen, malware en bestandswijzigingen zijn voortdurende interne gebeurtenissen. Laat de plug-in ze bekijken.
Volg een schema. Geplande scans met e-mail- of Discord-waarschuwingen houden het zicht van buitenaf actueel terwijl uw stapel verandert, zonder een speciaal beveiligingsteam.
Als u meer dan één woning heeft, is dit ook waar de plansplitsing van belang is. Solo past op één enkel product dat u bezit. Pro past bij sites en teams van klanten en voegt white-label rapporten en teamtoegang toe via extra betaalde licenties, met gedeelde domeinen, bevindingen, scans en planquota.
Welke heb je eigenlijk nodig?
U onderhoudt een WordPress-site en wilt bescherming terwijl u erop werkt: een beveiligingsplug-in is een verstandig begin, maar vertelt u niet wat uw domein blootlegt.
U heeft een app gebouwd of gehost en wilt weten wat publiekelijk bereikbaar is: je hebt een externe scanner nodig.
U voert Supabase, WordPress of een AI/RAG-toepassing uit in productie: combineer externe controles met controles die geschikt zijn voor uw stapel; een WordPress-plug-in is alleen van toepassing op WordPress.
De fout is om dit als een of-of-beslissing te beschouwen. Een plug-in beschermt de binnenkant van uw site. Een scanner vertelt je wat de buitenkant ziet. De meeste kleine teams hebben echte exposure aan beide kanten van die lijn.
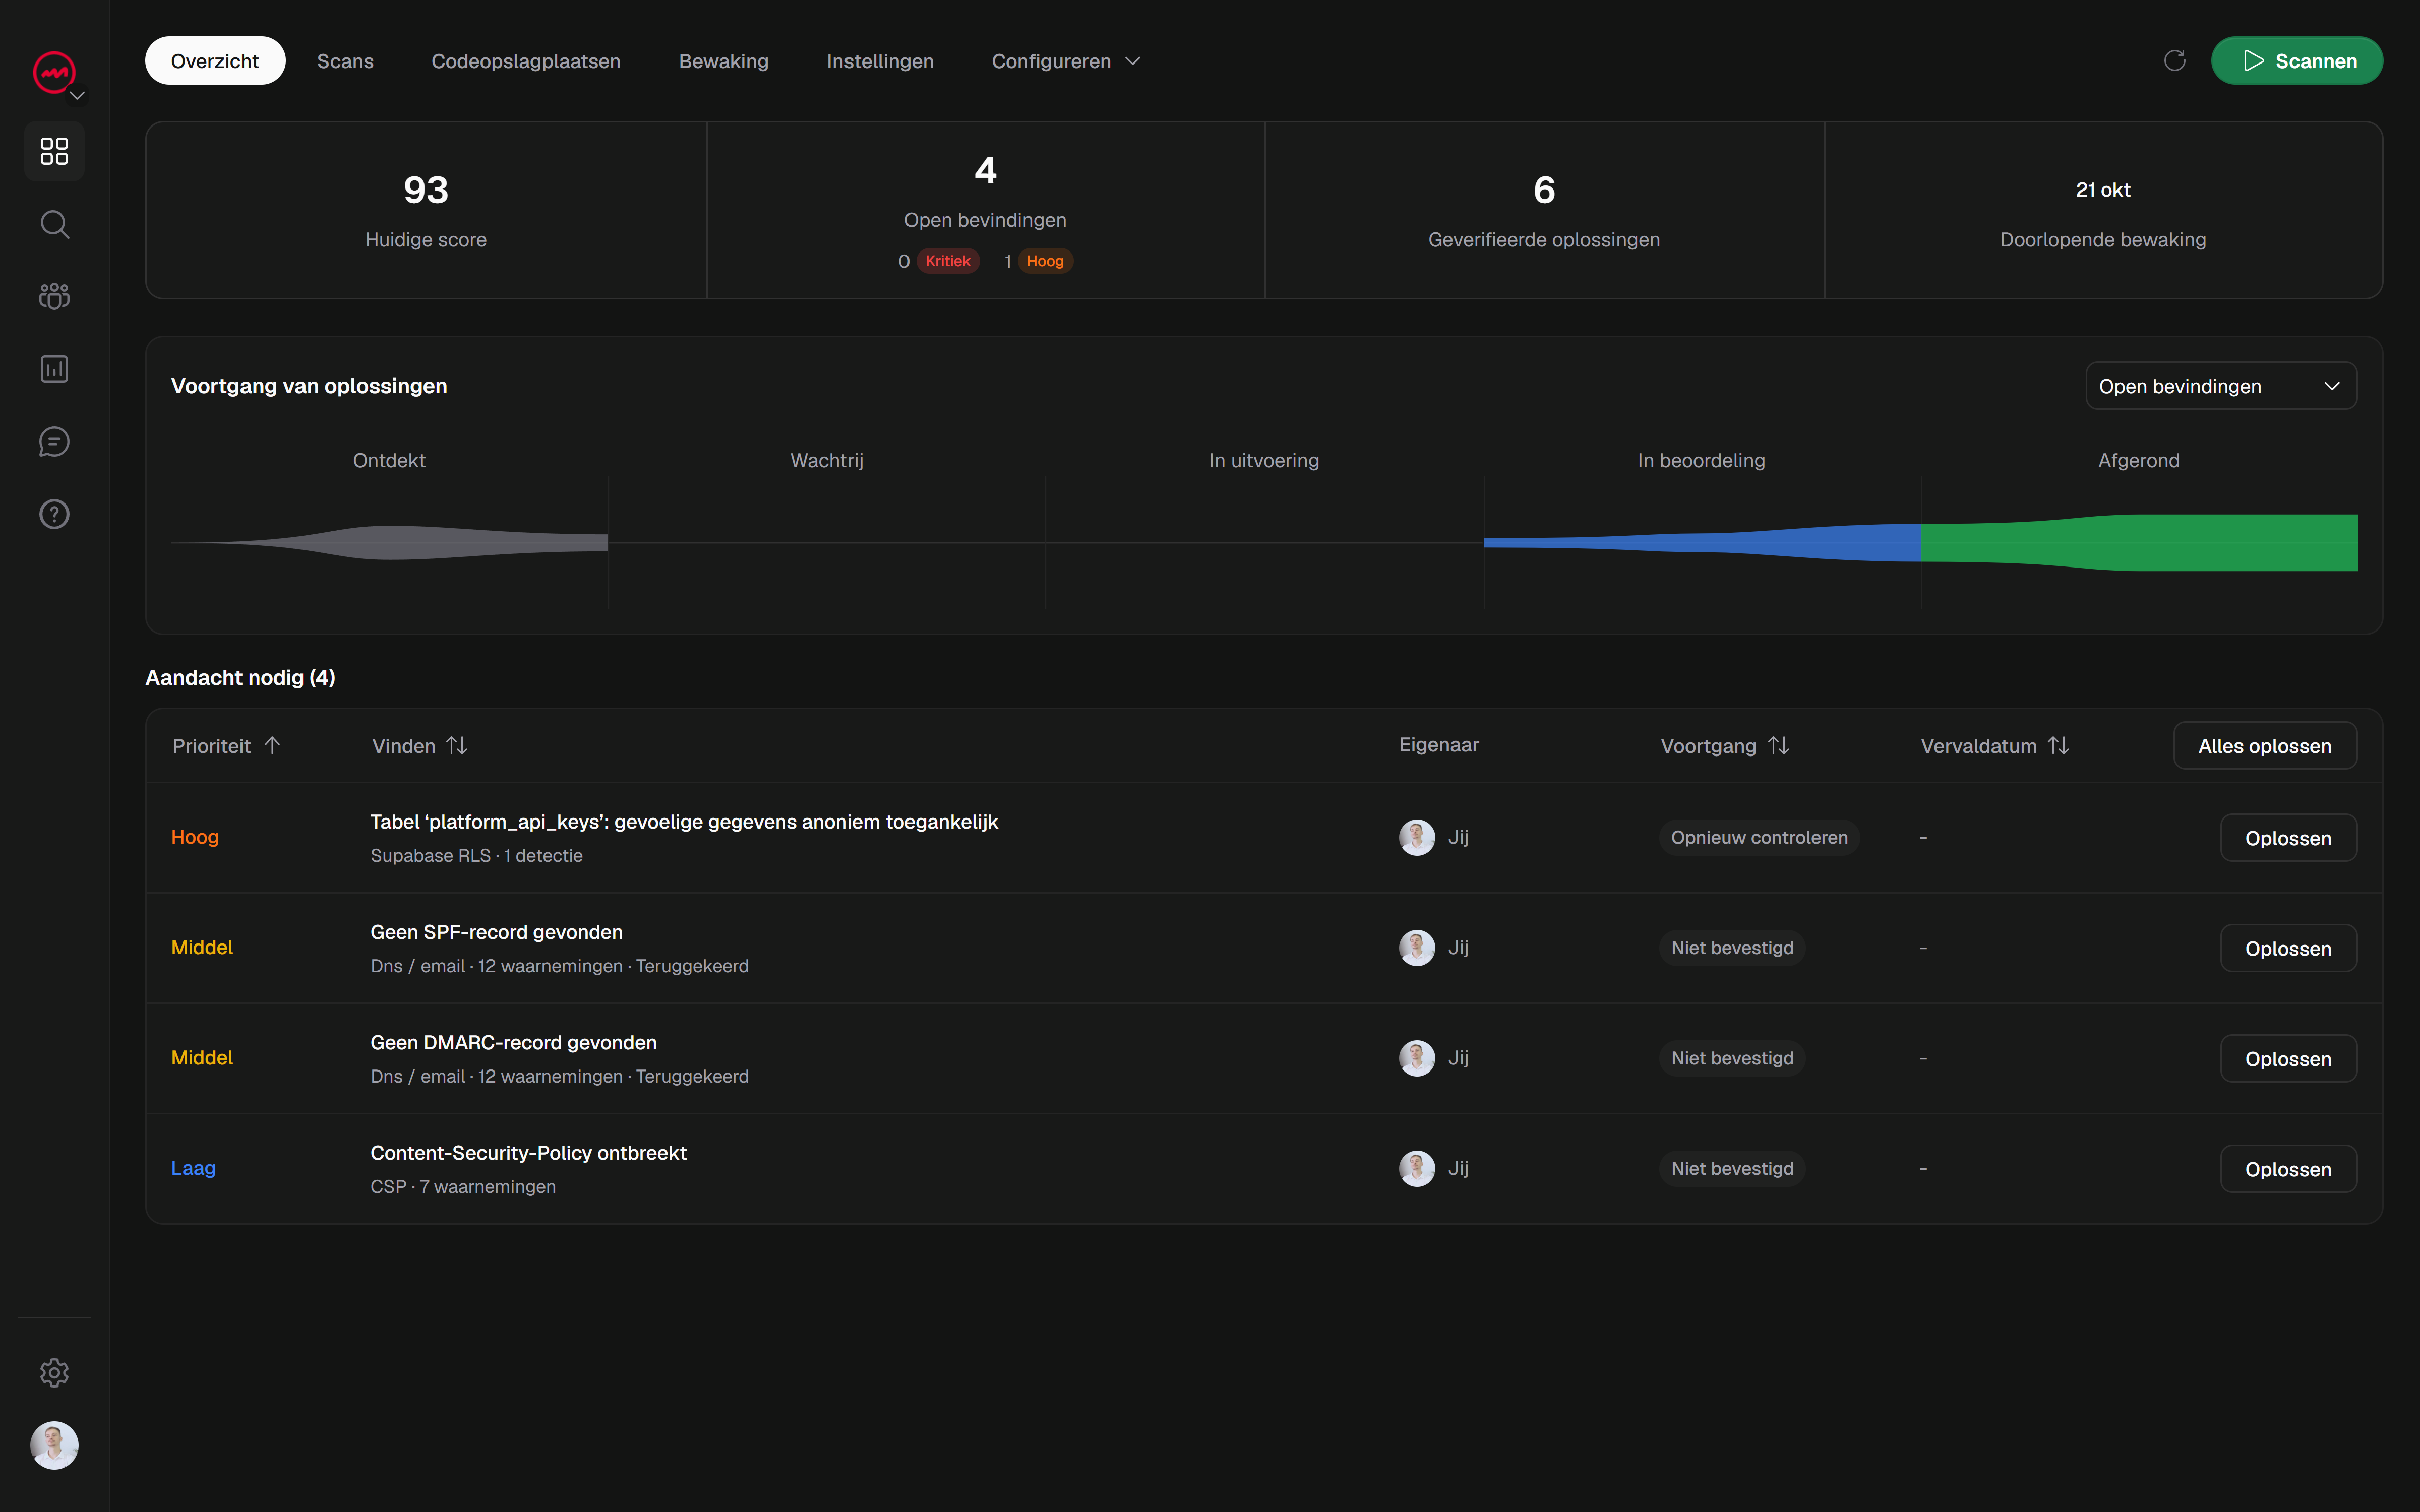
VICE is gebouwd voor de buitenwereld: bruikbare bevindingen met bewijsmateriaal, correctiebegeleiding en herscans om oplossingen te verifiëren, voor webapplicaties, WordPress, Supabase en RLS, en AI/RAG, afhankelijk van de geselecteerde scan. U kunt beginnen met een gratis lichtgewicht beveiligingsscan voordat u zich aanmeldt, en uw domein en resultaten worden in uw account opgeslagen wanneer u zich registreert. Voor volledige, aangepaste en gespecialiseerde scans zijn een geverifieerd domein en een betaald abonnement of gekocht tegoed vereist. Als u precies wilt zien hoe uw domein er van buitenaf uitziet, start dan een gratis scan en vergelijk de resultaten met wat uw plug-in u vertelt.