Konfigurer tilgang.
Oppgi domenet ditt og tilgangen som trengs for testing.
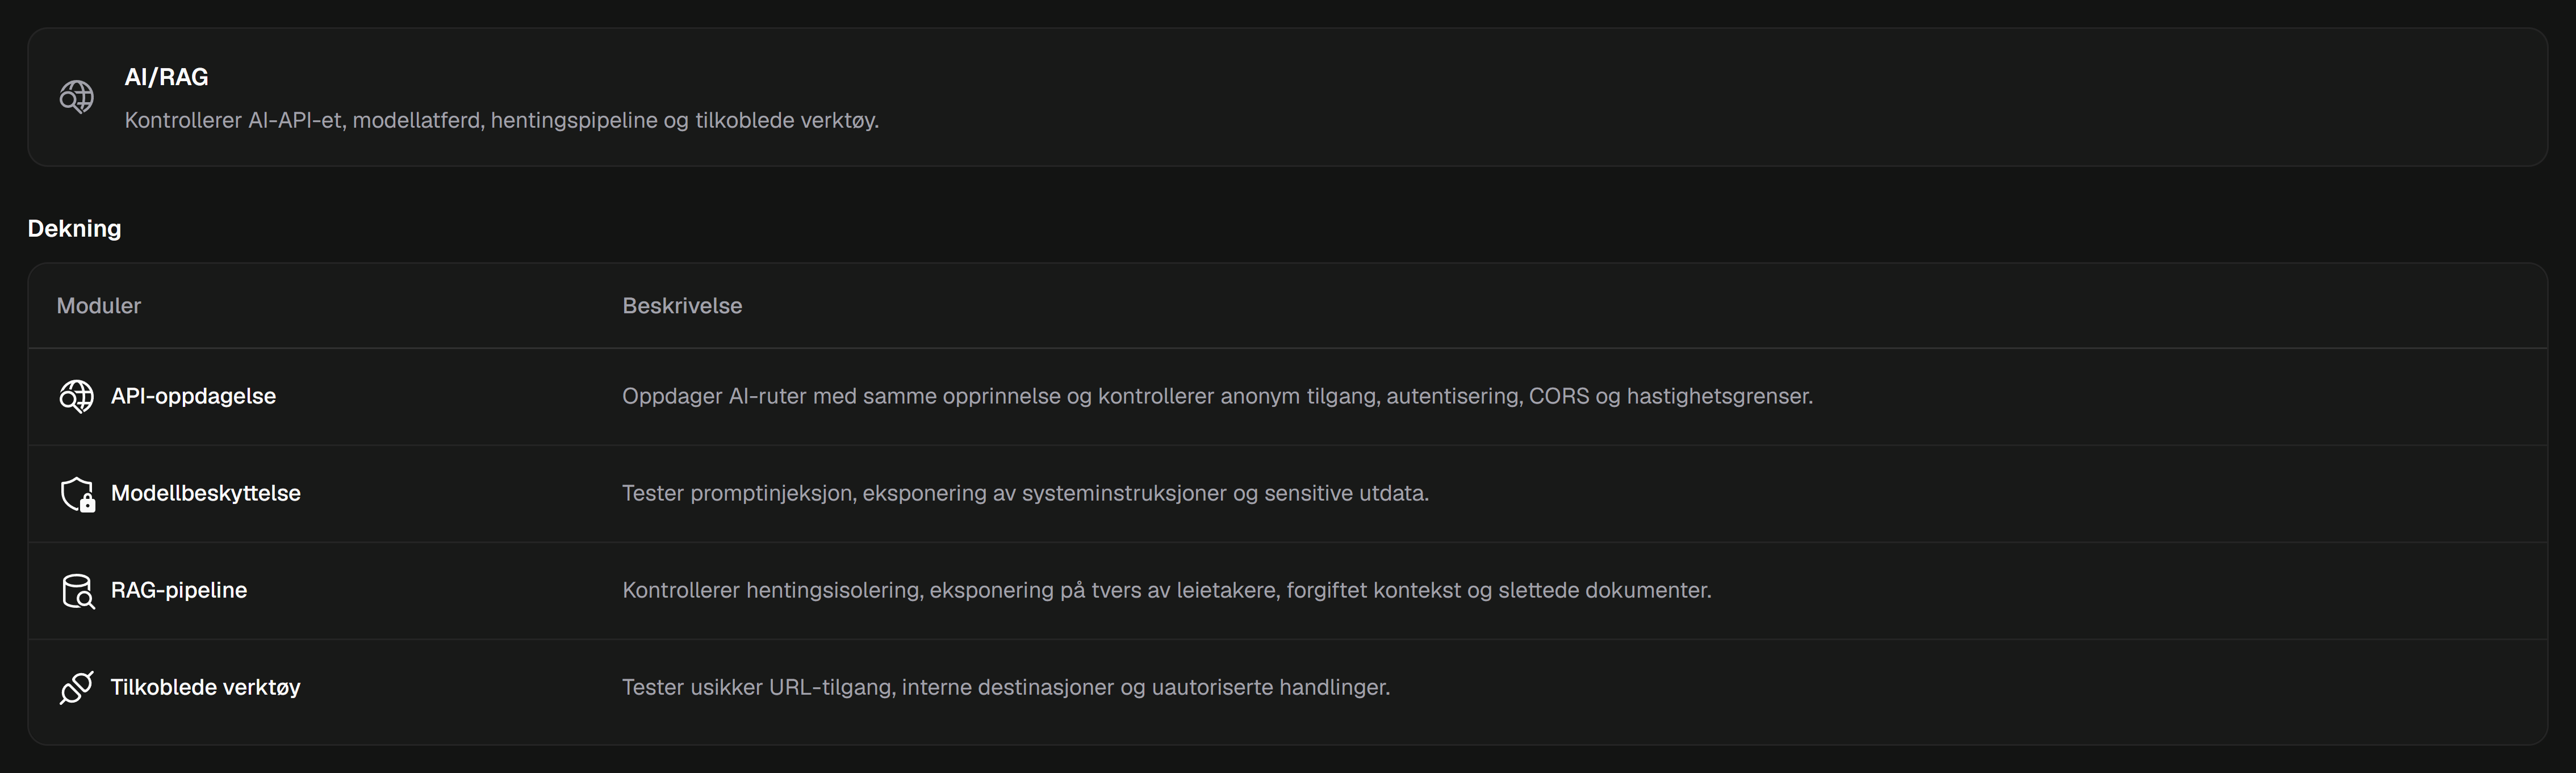
Undersøk AI-applikasjonens APIer, kontekstgrenser og tilkoblede verktøy. Kjør målrettede tester på overflatene som faktisk er tilgjengelige.






 AI-applikasjon
Et chat-grensesnitt legger til nye veier til dataene og verktøyene dine. AI/RAG-profilen følger disse flatene og presenterer observasjoner i sammenheng.
Se sjekkerSe gjennom bevisene, identifiser den relevante kontrollen og forbered en løsning. Funnene beholder konteksten mellom skanningene.
Oppgi domenet ditt og tilgangen som trengs for testing.
Bekreft domenet ditt, velg den spesialiserte profilen og kjør skanningen.
Se gjennom bevisene, bruk endringer og kjør de relevante testene på nytt.
Oppdag AI-ruter og sjekk deres tilgang, CORS og rategrenser.
Testmodellsikkerhet og eksponering av instruksjoner.
Undersøk dataisolering og gjenfinningsgrenser.
Test URL-tilgang og potensielt uautoriserte handlinger.
AI/RAG er en spesialisert profil. Kontrollene avhenger av teknologiene og tilgangen som er tilgjengelig på det verifiserte domenet.
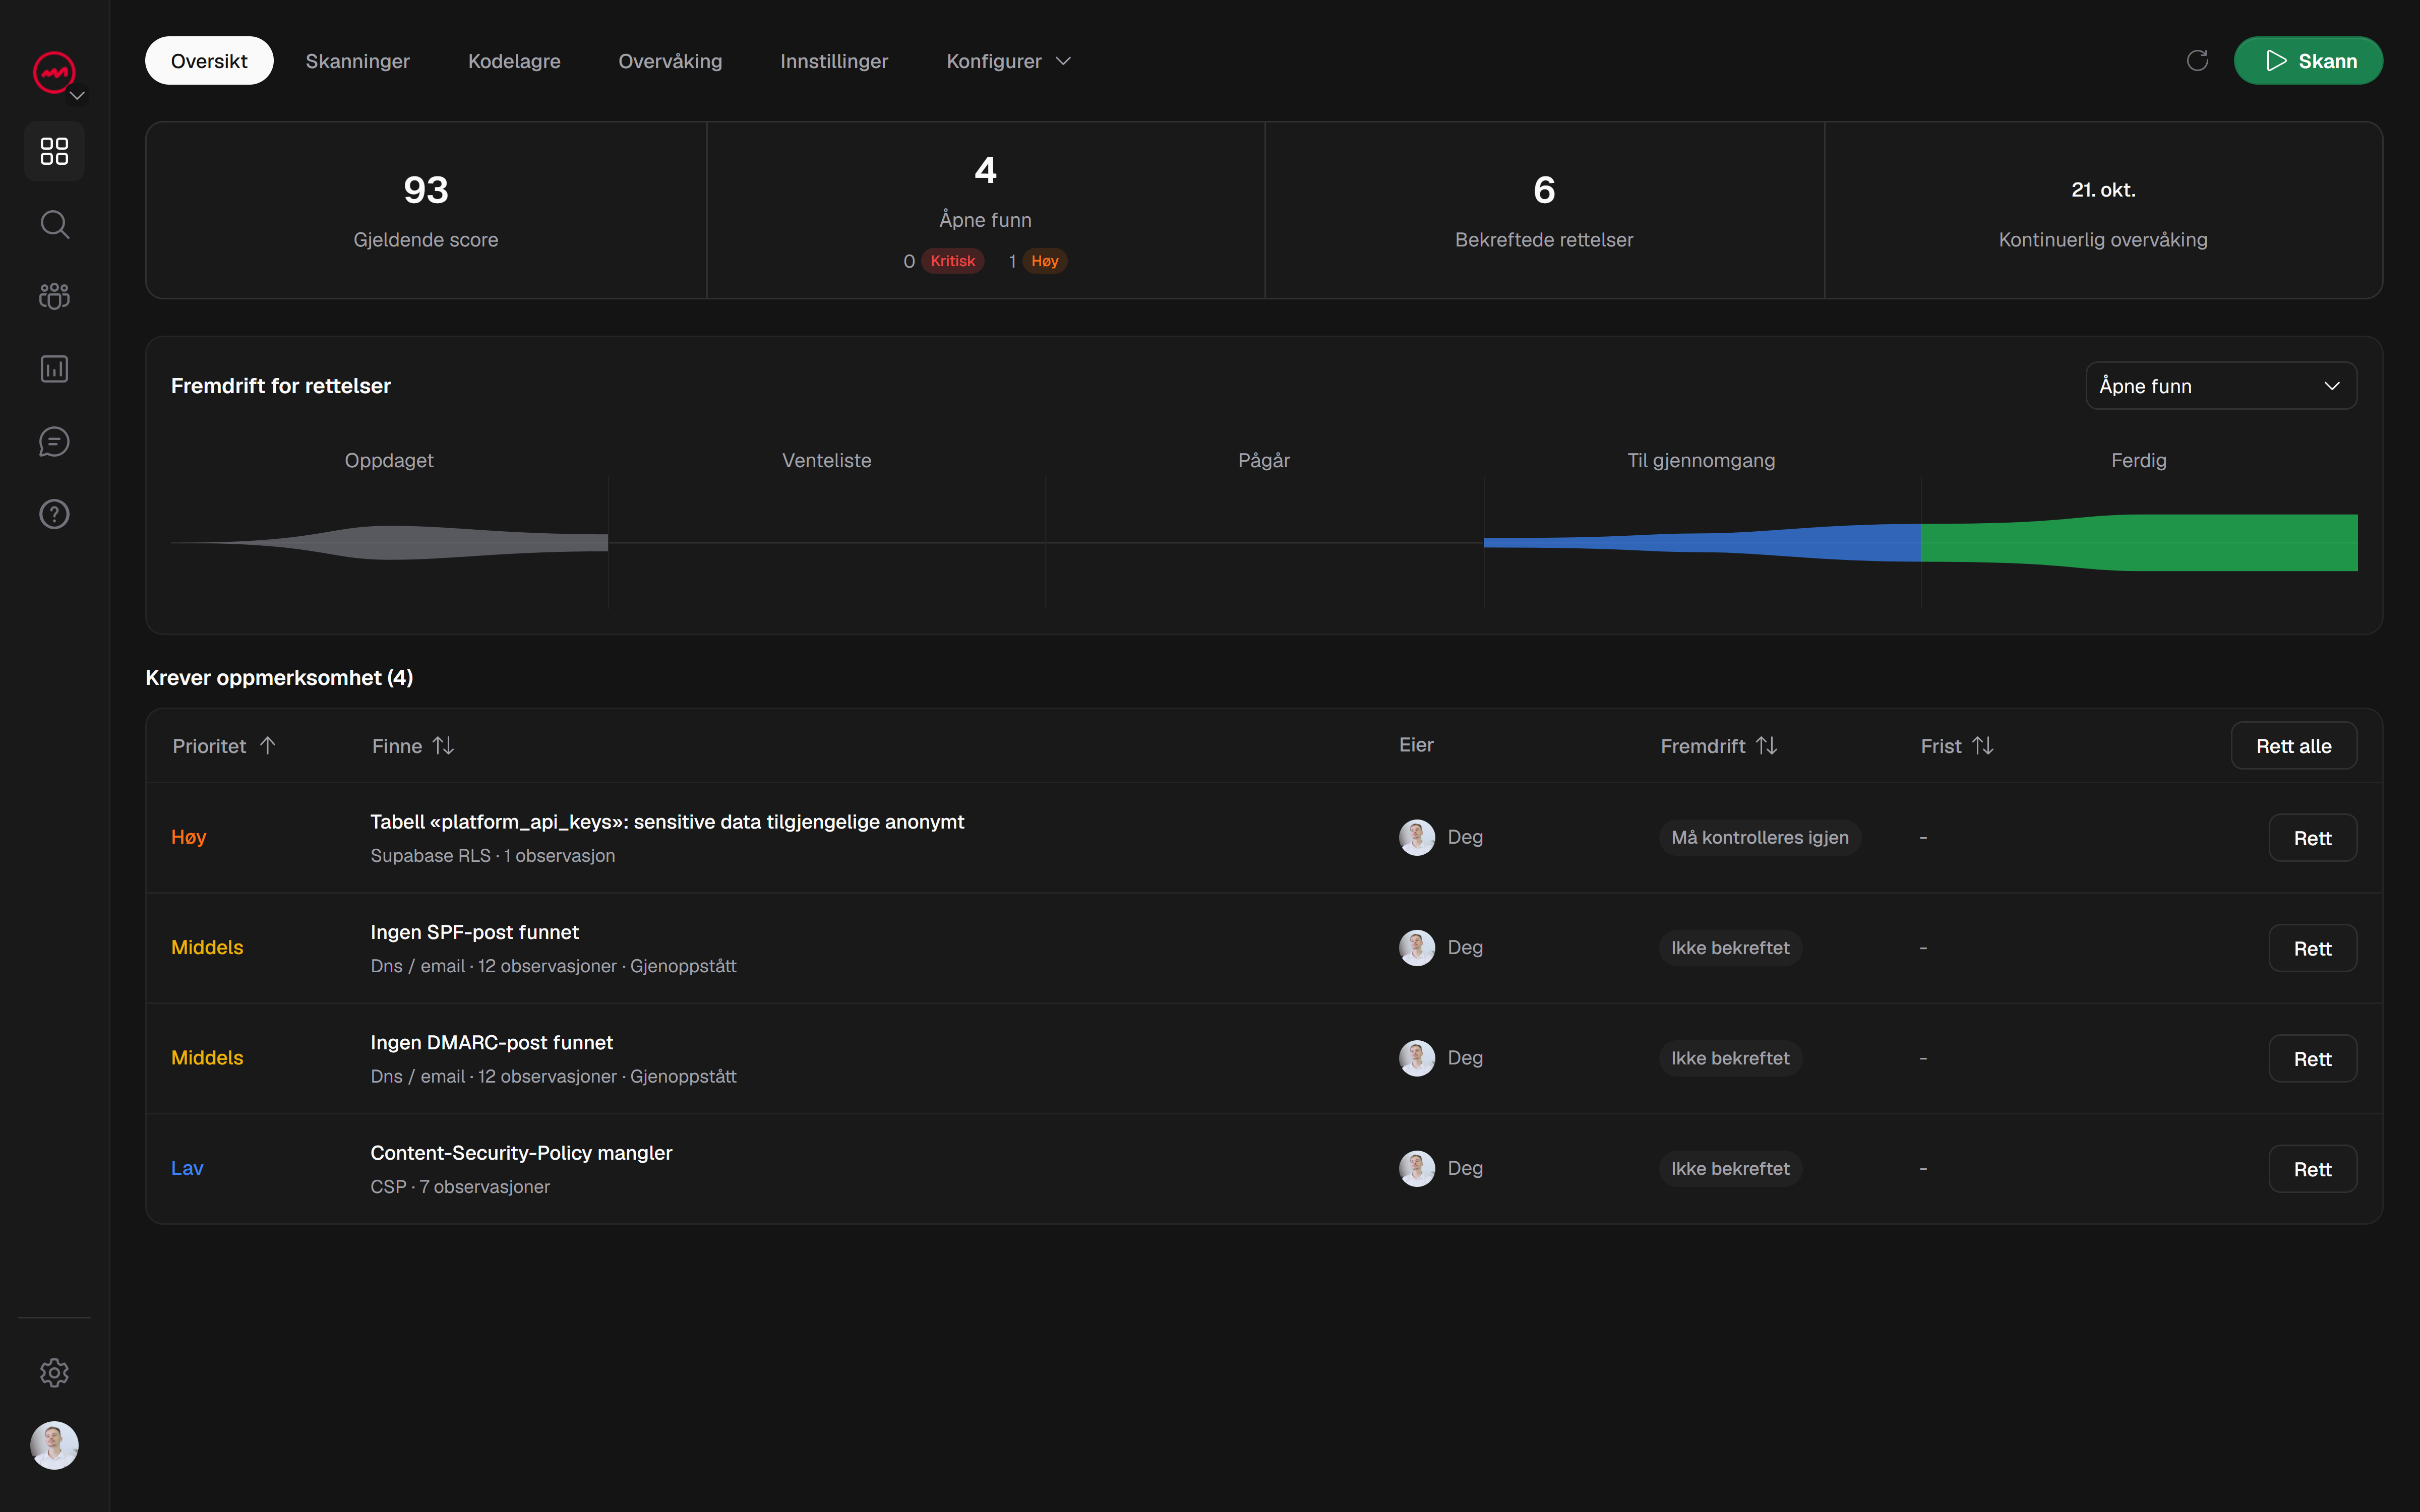
Finn problemer, forbered rettelser og bekreft endringer.
Hold resultatene sammen for neste distribusjon.
 WordPress