Sikkerheten til din WordPress, utover HTTPS.
Identifiser utsatte brukere, sensitive inngangspunkter og WordPress-nettstedets offentlige konfigurasjon, med anbefalinger du kan handle på.
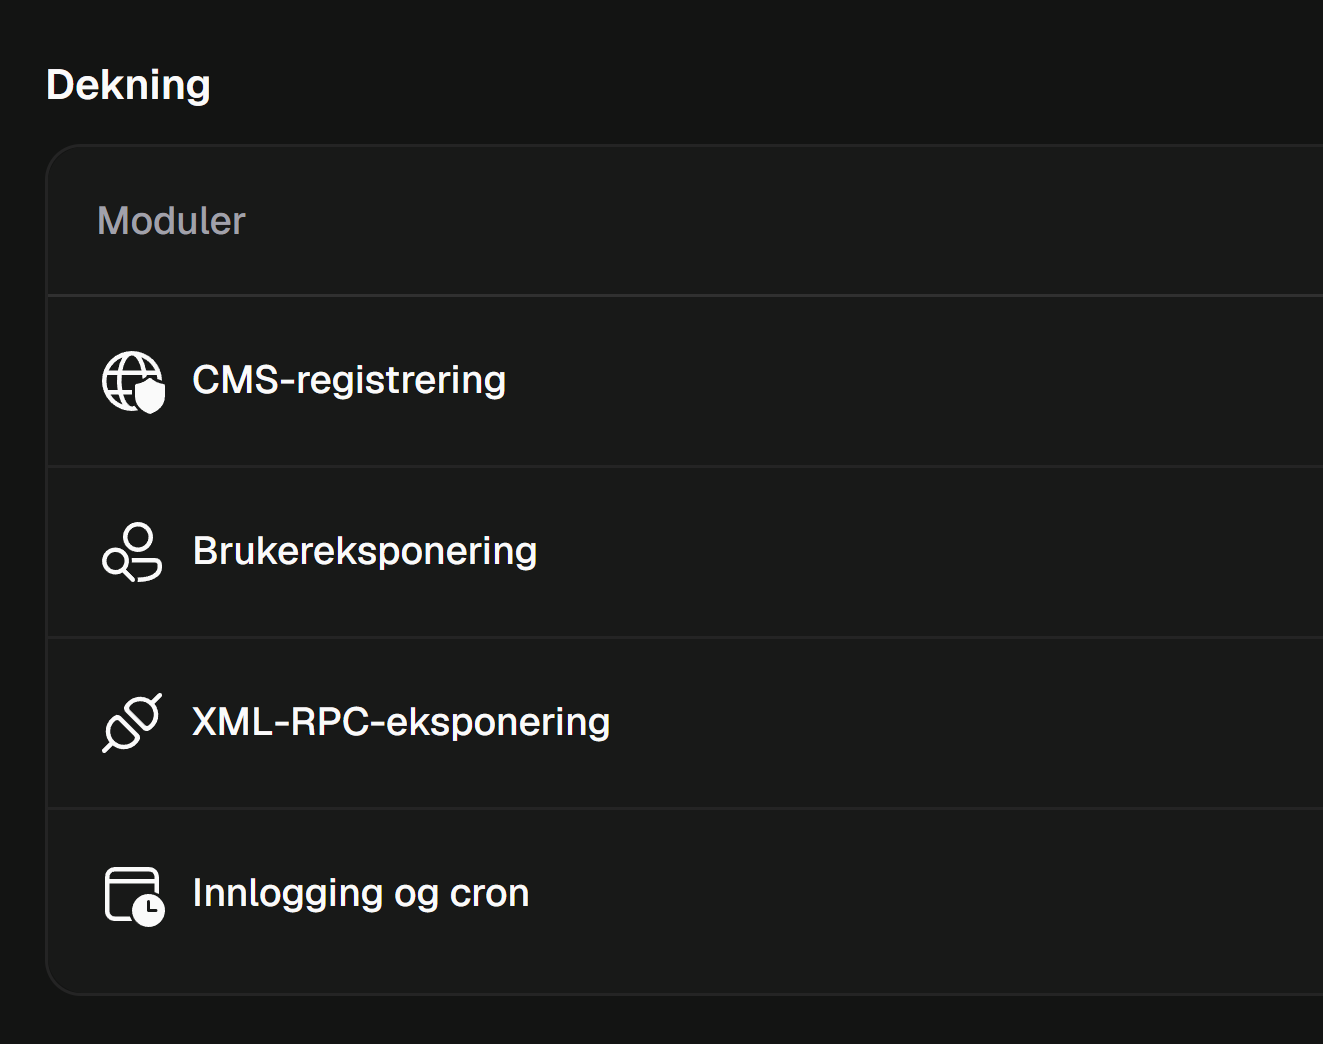






Se hva WordPress viser.
VICE bekrefter først at WordPress er tilstede, og undersøker deretter overflater som er spesifikke for CMS. Spor disse funnene sammen med resten av nettstedet ditt.
Sikkerheten til din WordPress,
trinn for trinn.
 Forfatterne av nettstedet ditt
/wp-json/wp/v2/users/?author=1Eksponerte brukere
Forfattersider og REST API kan avsløre brukernavnene til kontoer som publiseres på nettstedet ditt. VICE sjekker begge banene og lagrer observasjonene for å hjelpe deg med å bestemme hvilken informasjon som skal forbli offentlig.
 Testforespørsel
POST /xmlrpc.php<methodCall> <methodName>…</methodName> </methodCall>
XML-RPC
Noen plugins og tjenester bruker XML-RPC for å kommunisere med WordPress. VICE sjekker svarene til dette inngangspunktet og den observerbare atferden, for å skille dens enkle tilstedeværelse fra en eksponering som fortjener korrigering.
/wp-login.php/wp-cron.phpLogg inn og cron
Påloggingssiden og planlagte oppgaveutløsere er to forskjellige inngangspunkter. VICE undersøker dem separat og bevarer konteksten deres, og hjelper deg med å identifisere tilgang for å beskytte uten å ta feil av en offentlig rute for en sårbarhet.
Regelmessig overvåking
Et tema, plugin eller konfigurasjonsoppdatering kan endre det nettstedet ditt viser. Planlegg kontrollene, sammenlign funnene mellom to skanninger og kjør de relevante testene på nytt for å sjekke korreksjonene du har brukt.
WordPress-profilen krever et verifisert domene og et abonnement eller kreditt. Dekningen avhenger av overflatene som oppdages.
Ofte stilte spørsmål
Begynn å sjekke
sikkerheten til nettstedet ditt.
Finn problemer, forbered rettelser og bekreft endringer.
Hold resultatene sammen for neste distribusjon.