Jeśli prowadzisz witrynę WordPress lub aplikację wspieraną przez Supabase, prawdopodobnie stanąłeś na rozstaju dróg: zainstalować wtyczkę bezpieczeństwa lub uruchomić zewnętrzny skaner bezpieczeństwa? Obydwa obiecują znaleźć problemy. Nie patrzą na Twoją witrynę z tego samego miejsca, a ta różnica polega na całej decyzji o zakupie.
Wtyczka sprawdza Twoją witrynę od środka, wykorzystując dostęp, jaki już posiada. Skaner sprawdza Twoją witrynę z zewnątrz, z tego samego punktu widzenia, z którego korzysta atakujący. Żadne z nich nie zastępuje drugiego, ale mają różne martwe punkty. Oto, jak stwierdzić, którego z nich faktycznie potrzebujesz i kiedy chcesz obu.
Co wtyczka bezpieczeństwa sprawdza w Twojej witrynie
Wtyczka zabezpieczająca WordPress działa jako kod w Twojej witrynie, dzięki czemu może zobaczyć rzeczy, których odwiedzający nie jest w stanie zobaczyć.
Logowanie i aktywność użytkownika. Nieudane próby logowania, wzorce brutalnej siły, słabe hasła, nowe konta administratorów i zmiany ról użytkowników.
Integralność pliku. Czy pliki rdzenia, motywu lub wtyczki zmieniły się nieoczekiwanie.
Reguły zapory sieciowej w warstwie aplikacji. Blokowanie znanych wzorców złośliwych żądań, zanim aplikacja je obsłuży.
Złośliwe oprogramowanie i zawartość. Skanowanie przesłanych plików i postów pod kątem wstrzykniętych skryptów lub linków zawierających spam.
To spojrzenie od wewnątrz jest naprawdę przydatne. Wtyczka może z czasem obserwować podejrzane zachowanie, ostrzegać Cię o nowym koncie administratora i blokować atak związany z logowaniem, gdy to nastąpi. Jeśli na co dzień zarządzasz witrynami WordPress, rozsądną bazą będzie wtyczka warstwy aplikacji.
Problem polega na tym, że wtyczka wie tylko, co dzieje się w środowisku, w którym jest zainstalowana. Należy ją zainstalować, skonfigurować i aktualizować. Działa z tymi samymi uprawnieniami co Twoja witryna, więc kompromis, który dotrze do warstwy aplikacji, może również wpłynąć na narzędzie, które ją obserwuje. Jego zasięg poza CMS różni się w zależności od wtyczki; domena, TLS i konfiguracja poczty e-mail mogą wymagać osobnego sprawdzenia.
To, co skaner oparty na domenach widzi z zewnątrz, czego brakuje wtyczkom
Skaner zewnętrzny nie wymaga poświadczeń, instalacji ani dostępu administratora. Testuje Twoją domenę tak, jak widzi ją Internet, i przedstawia dowody stojące za każdym ustaleniem.
Higiena transportu i domen. Konfiguracja certyfikatu TLS, nagłówki zabezpieczeń HTTP, rekordy DNS i rekordy uwierzytelniania poczty e-mail, które określają, czy Twoja domena może zostać sfałszowana.
Odsłonięta powierzchnia. Punkty końcowe, pliki i usługi, które są dostępne, ale nigdy nie miały być publiczne.
Błędy konfiguracyjne. Ustawienia domyślne, szczegółowe błędy, brak kontroli dostępu i źle skonfigurowana pamięć, taka jak zasady zabezpieczeń na poziomie wiersza Supabase.
Zasięg wykraczający poza CMS. Aplikacje internetowe, instalacje WordPress, Supabase i RLS oraz aplikacje AI lub RAG, w zależności od wybranego skanowania i dostępnego dostępu.
Jest to pogląd, który odzwierciedla sposób, w jaki zwykle rozpoczynają się ataki. Osoba atakująca nie zaczyna od panelu administracyjnego. Zaczynają od tego, co jest publicznie dostępne. Skaner odpowiada na pytanie, którego wtyczki strukturalnie nie potrafią: jak wygląda moja witryna dla kogoś, kto nigdy się nie logował?
Prawdziwym ograniczeniem jest zakres. Skanowanie sprawdza, co może osiągnąć podczas tego skanowania, a czysty wynik opisuje tylko testowany zakres. Nie jest to certyfikat, że witryna jest w pełni bezpieczna i żadne narzędzie nie jest w stanie obiecać wykrycia każdej podatności.
Gdzie te dwa elementy się pokrywają i gdzie naprawdę jest różnica
W obu przypadkach ujawnią się pewne problemy w warstwie aplikacji, dlatego warto zadać sobie pytanie, czy płacisz dwa razy.
Nakładanie się jest rzeczywiste, ale wąskie. Zarówno zapora sieciowa wtyczki, jak i kontrola ekspozycji skanera mogą wskazać wersję wtyczki podatną na ataki lub oczywistą błędną konfigurację. Luka obejmuje wszystko wokół aplikacji: domenę, certyfikat, nagłówki, rekordy DNS i wiadomości e-mail, usługi w chmurze, od których zależy Twoja aplikacja, oraz punkty końcowe, które po cichu odpowiadają na publiczny Internet. Tutaj właśnie sprawdza się skanowanie zewnętrzne, a jest to warstwa, której wiele wtyczek nie obejmuje całkowicie.
Istnieje również różnica w dowodach. Wtyczka często informuje Cię, że coś wygląda podejrzanie w Twojej witrynie. Skaner pokazuje odsłonięty nagłówek, osiągalną ścieżkę lub brakujące zasady, a następnie podaje wskazówki dotyczące poprawek, na podstawie których możesz podjąć działania, oraz sposób ponownego przeskanowania i potwierdzenia wprowadzenia zmiany.
Jak połączyć oba bez nakładania się i niepotrzebnego wysiłku
Te dwa narzędzia uzupełniają się, a podział jest prosty: użyj wtyczki do zachowania w aplikacji, użyj skanera do wszystkiego, do czego dociera Internet.
Najpierw uruchom skanowanie zewnętrzne. Nie wymaga instalacji, więc w ciągu kilku minut daje pogląd atakującego i informuje, które problemy z konfiguracją są publicznie widoczne.
Napraw to, co znalazło skanowanie, a następnie przeskanuj ponownie. Ręczne oznaczenie poprawki wymaga ponownego sprawdzenia, ale tylko porównywalne ponowne skanowanie potwierdza, że problem rzeczywiście został rozwiązany. Śledzenie korekcji jest przydatne tylko wtedy, gdy zamykasz pętlę.
Zachowaj wtyczkę ze względu na zachowanie w czasie wykonywania. Ataki związane z logowaniem, złośliwe oprogramowanie i zmiany plików toczą się wewnątrz wydarzeń. Pozwól wtyczce je obserwować.
Monitoruj zgodnie z harmonogramem. Zaplanowane skany z alertami e-mailowymi lub Discord zapewniają aktualność widoku zewnętrznego w przypadku zmian stosu, bez dedykowanego zespołu ds. bezpieczeństwa.
Jeśli masz więcej niż jedną nieruchomość, tutaj również ważny jest podział planu. Solo pasuje do jednego produktu, który posiadasz. Pro dopasowuje witryny i zespoły klientów, dodając raporty z białą etykietą i dostęp zespołu poprzez dodatkowe płatne stanowiska, ze współdzielonymi domenami, wynikami, skanami i limitami planu.
Którego właściwie potrzebujesz?
Prowadzisz witrynę WordPress i potrzebujesz ochrony podczas pracy w niej: wtyczka bezpieczeństwa to rozsądny początek, ale nie powie Ci, co naraża Twoja domena.
Stworzyłeś lub hostujesz aplikację i chcesz wiedzieć, co jest publicznie dostępne: potrzebujesz zewnętrznego skanera.
Uruchamiasz aplikację Supabase, WordPress lub AI/RAG w środowisku produkcyjnym: łącz kontrole zewnętrzne z kontrolami odpowiednimi dla Twojego stosu; wtyczka WordPress dotyczy tylko WordPress.
Błędem jest traktowanie tej decyzji jako decyzji albo-albo. Wtyczka chroni wnętrze Twojej witryny. Skaner powie Ci, co widzi na zewnątrz. Większość małych zespołów ma realną ekspozycję po obu stronach tej linii.
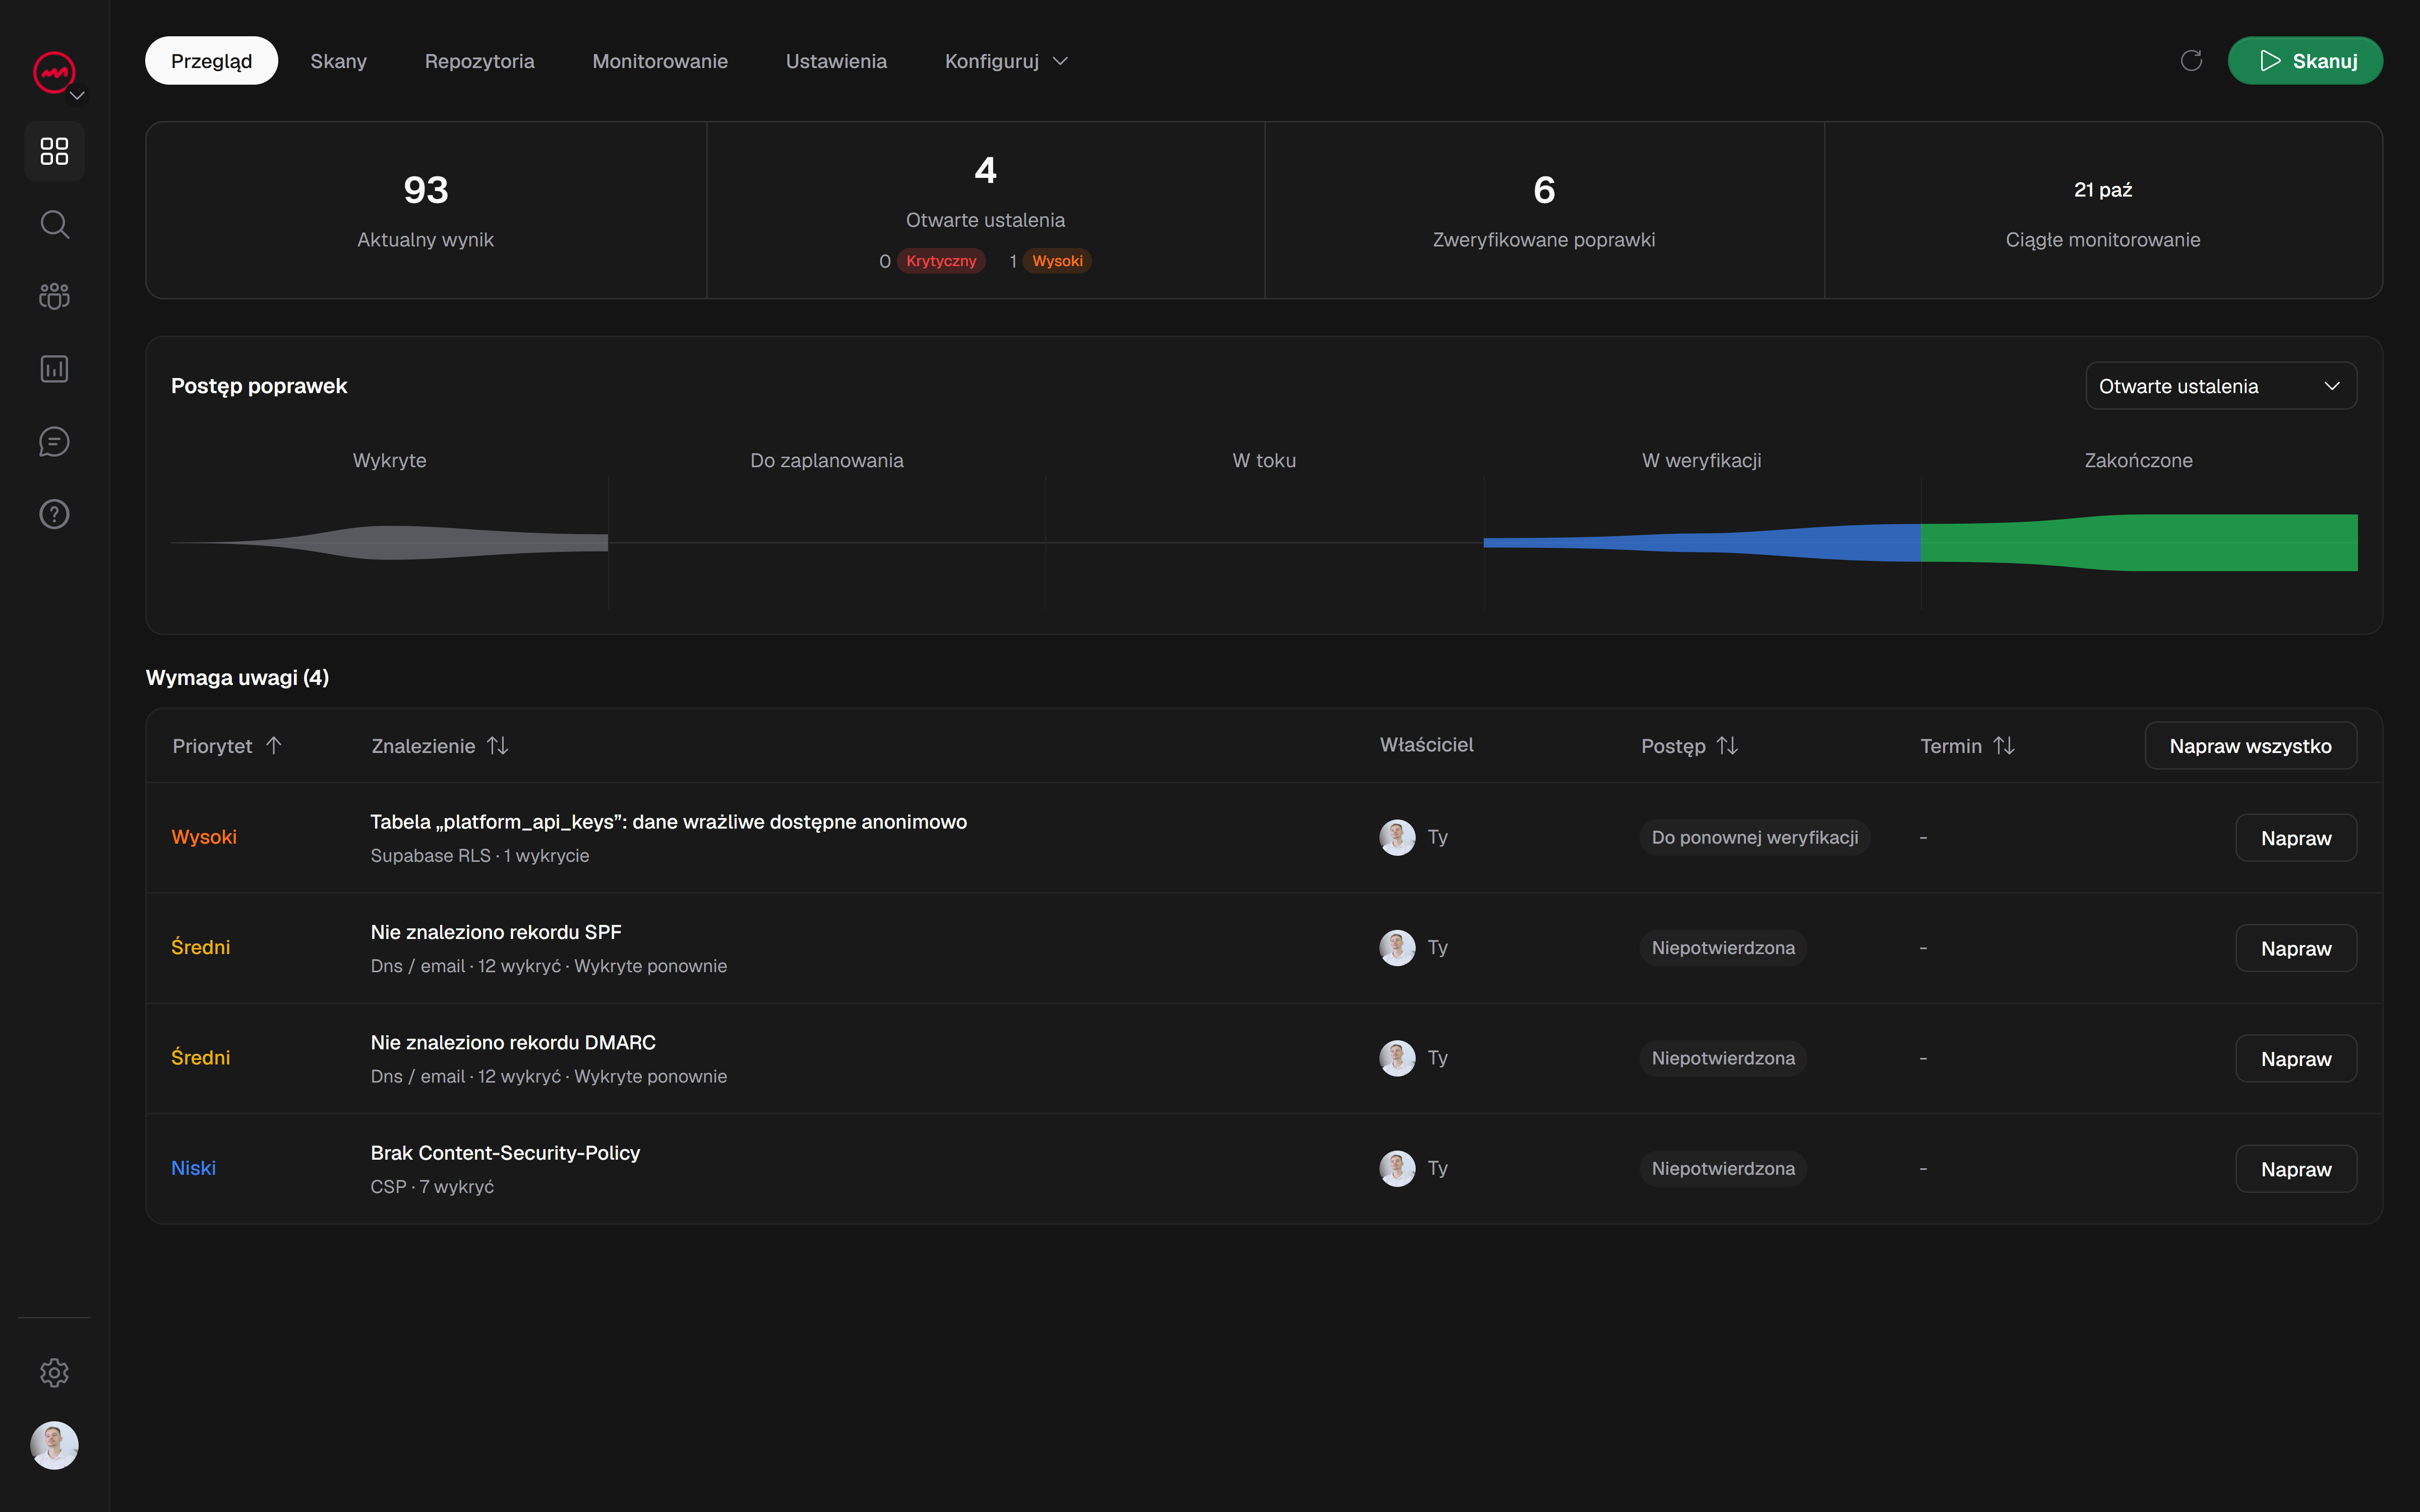
VICE został stworzony z myślą o widoku z zewnątrz: przydatne wnioski z dowodami, wskazówki dotyczące poprawek i ponowne skanowanie w celu sprawdzenia poprawek w aplikacjach internetowych, WordPress, Supabase i RLS oraz AI/RAG w zależności od wybranego skanowania. Możesz rozpocząć od bezpłatnego, lekkiego skanowania bezpieczeństwa przed rejestracją, a Twoja domena i wyniki zostaną zapisane na Twoim koncie podczas rejestracji. Skanowania pełne, niestandardowe i specjalistyczne wymagają zweryfikowanej domeny oraz płatnej subskrypcji lub zakupionego kredytu. Jeśli chcesz zobaczyć dokładnie jak wygląda Twoja domena z zewnątrz, rozpocznij darmowe skanowanie i porównaj wyniki z tym, co mówi Ci Twoja wtyczka.