A segurança do seu WordPress, além do HTTPS.
Identifique usuários expostos, pontos de entrada confidenciais e a configuração pública do seu site WordPress, com recomendações que você pode seguir.






Veja o que seu WordPress mostra.
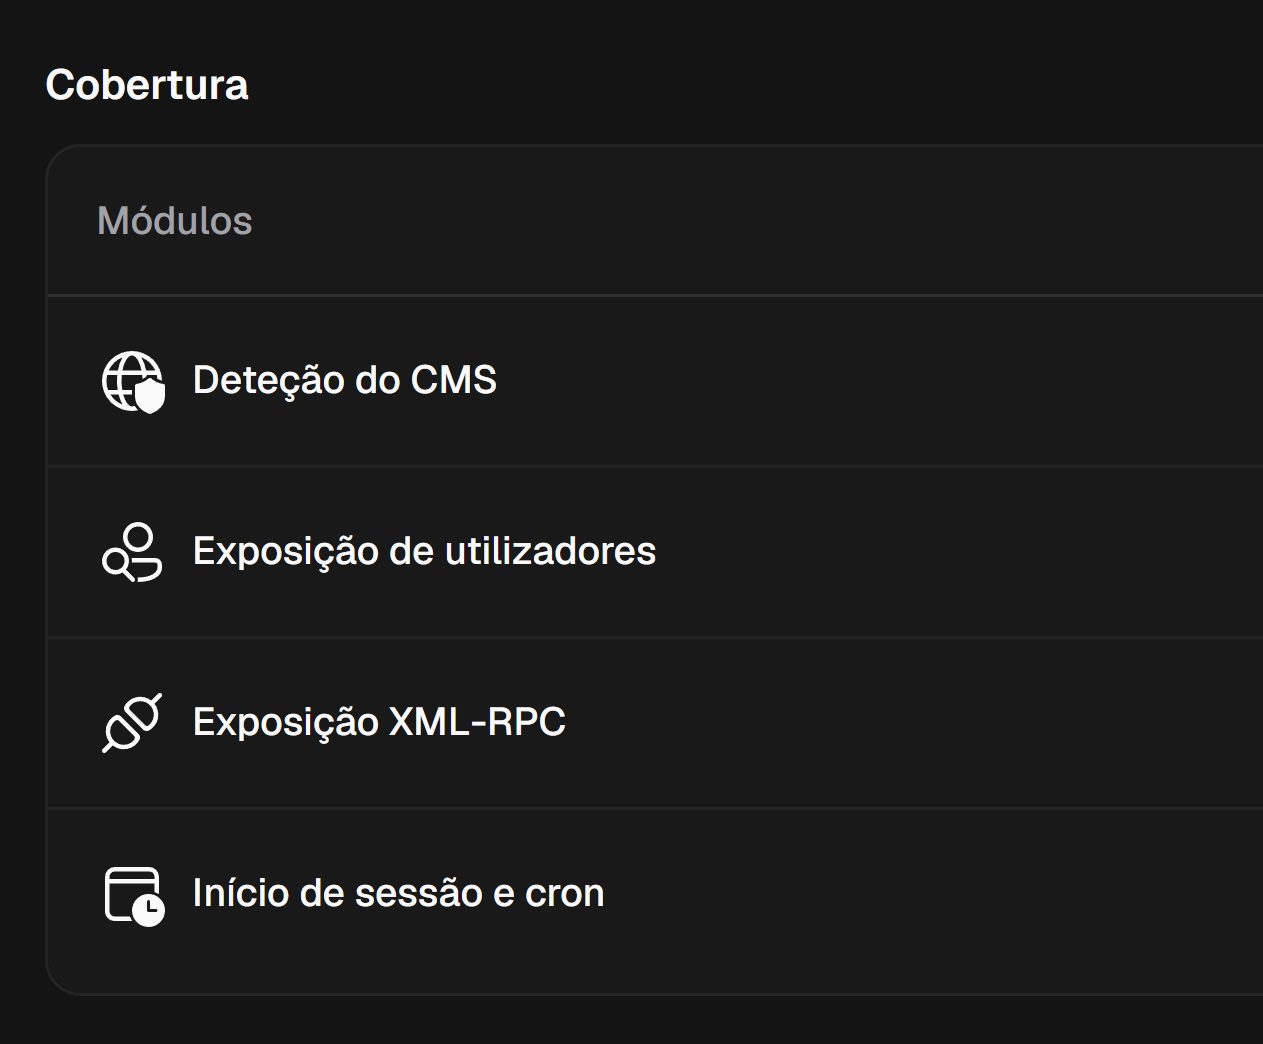
VICE primeiro confirma que WordPress está presente e depois examina superfícies específicas do CMS. Acompanhe essas descobertas junto com o restante do seu site.
A segurança do seu WordPress,
passo a passo.
 Os autores do seu site
/wp-json/wp/v2/users/?author=1Usuários expostos
As páginas do autor e a API REST podem revelar os nomes de usuário das contas que publicam no seu site. VICE verifica ambos os caminhos e salva suas observações para ajudá-lo a decidir quais informações devem permanecer públicas.
 Solicitação de teste
POST /xmlrpc.php<methodCall> <methodName>…</methodName> </methodCall>
XML-RPC
Alguns plugins e serviços usam XML-RPC para se comunicar com WordPress. VICE verifica as respostas deste ponto de entrada e os comportamentos observáveis, a fim de distinguir a sua simples presença de uma exposição que merece correção.
/wp-login.php/wp-cron.phpLogin e cron
A página de login e os gatilhos de tarefas agendadas são dois pontos de entrada diferentes. VICE os examina separadamente e preserva seu contexto, ajudando você a identificar o acesso para proteger sem confundir uma rota pública com uma vulnerabilidade.
Monitoramento regular
Um tema, plugin ou atualização de configuração pode mudar o que seu site expõe. Planeje as verificações, compare os resultados entre duas verificações e execute novamente os testes relevantes para verificar as correções aplicadas.
O perfil WordPress requer um domínio verificado e uma assinatura ou crédito. A cobertura depende das superfícies detectadas.
Perguntas frequentes
Comece a verificar
a segurança do seu site.
Encontre problemas, prepare correções e verifique alterações.
Mantenha seus resultados juntos para a próxima implantação.