Если вы запускаете сайт WordPress или приложение, поддерживаемое Supabase, вы, вероятно, стояли на развилке: установить плагин безопасности или запустить внешний сканер безопасности? Оба обещают найти проблемы. Они не смотрят на ваш сайт с одного и того же места, и эта разница определяет все решение о покупке.
Плагин проверяет ваш сайт изнутри, используя уже имеющийся у него доступ. Сканер проверяет ваш сайт снаружи, с той же точки зрения, что и злоумышленник. Ни один из них не заменяет другого, но у них есть разные слепые зоны. Вот как определить, какой из них вам действительно нужен, и когда вам нужны оба.
Что плагин безопасности проверяет изнутри вашего сайта
Плагин безопасности WordPress работает как код на вашем сайте, поэтому он может видеть то, чего посетитель никогда не сможет увидеть.
Вход и активность пользователя. Неудачные попытки входа в систему, шаблоны грубой силы, слабые пароли, новые учетные записи администратора и изменения ролей пользователей.
Целостность файла. Были ли неожиданно изменены файлы ядра, темы или плагина.
Правила брандмауэра на уровне приложения. Блокировка известных шаблонов вредоносных запросов до того, как ваше приложение их обработает.
Вредоносное ПО и контент. Сканирование загрузок и сообщений на наличие внедренных скриптов или спам-ссылок.
Этот взгляд изнутри действительно полезен. Плагин может отслеживать подозрительное поведение с течением времени, предупреждать вас о новой учетной записи администратора и блокировать атаку входа в систему, пока она происходит. Если вы ежедневно управляете сайтами WordPress, разумным базовым вариантом будет плагин прикладного уровня.
Загвоздка в том, что плагин знает только то, что происходит внутри среды, в которой он установлен. Его необходимо установить, настроить и постоянно обновлять. Он работает с теми же привилегиями, что и ваш сайт, поэтому компрометация, достигающая уровня приложения, также может повлиять на инструмент, наблюдающий за ним. Его покрытие за пределами CMS зависит от плагина; домен, TLS и конфигурация электронной почты могут потребовать отдельных проверок.
Что доменный сканер видит снаружи, чего не видят плагины
Внешний сканер не требует учетных данных, установки или доступа администратора. Он проверяет ваш домен так, как его видит Интернет, и сообщает доказательства каждого результата.
Гигиена транспорта и домена. Конфигурация сертификата TLS, заголовки безопасности HTTP, записи DNS и записи аутентификации электронной почты, которые определяют, можно ли подделать ваш домен.
Открытая поверхность. Конечные точки, файлы и службы, которые доступны, но никогда не предназначались для публичного доступа.
Ошибки конфигурации. Настройки по умолчанию, подробные ошибки, отсутствие контроля доступа и неправильно настроенное хранилище, например политики безопасности на уровне строк Supabase.
Покрытие за пределами CMS. Веб-приложения, установки WordPress, Supabase и RLS, а также приложения AI или RAG, в зависимости от выбранного сканирования и доступного доступа.
Это точка зрения, которая отражает то, как обычно начинаются атаки. Злоумышленник не начинает с вашей панели администратора. Они начинают с того, что общедоступно. Сканер отвечает на вопрос, на который структурно не может ответить плагин: как выглядит мой сайт для человека, который никогда не заходил в систему?
Честный предел - это объем. Сканирование проверяет, чего можно достичь во время этого сканирования, а чистый результат описывает только проверенную область. Это не сертификат полной безопасности сайта, и ни один инструмент не может гарантировать обнаружение всех уязвимостей.
Где они пересекаются и где на самом деле существует разрыв
В обоих случаях будут выявлены некоторые проблемы на уровне приложений, поэтому будет справедливо спросить, платите ли вы дважды.
Перекрытие реально, но узко. Брандмауэр плагина и проверки воздействия сканера могут как указать на уязвимую версию плагина, так и на очевидную неправильную конфигурацию. Разрыв - это все вокруг вашего приложения: домен, сертификат, заголовки, DNS и записи электронной почты, облачные сервисы, от которых зависит ваше приложение, и конечные точки, которые незаметно отвечают на общедоступный Интернет. Именно здесь внешнее сканирование занимает свое место, и этот уровень многие плагины не покрывают полностью.
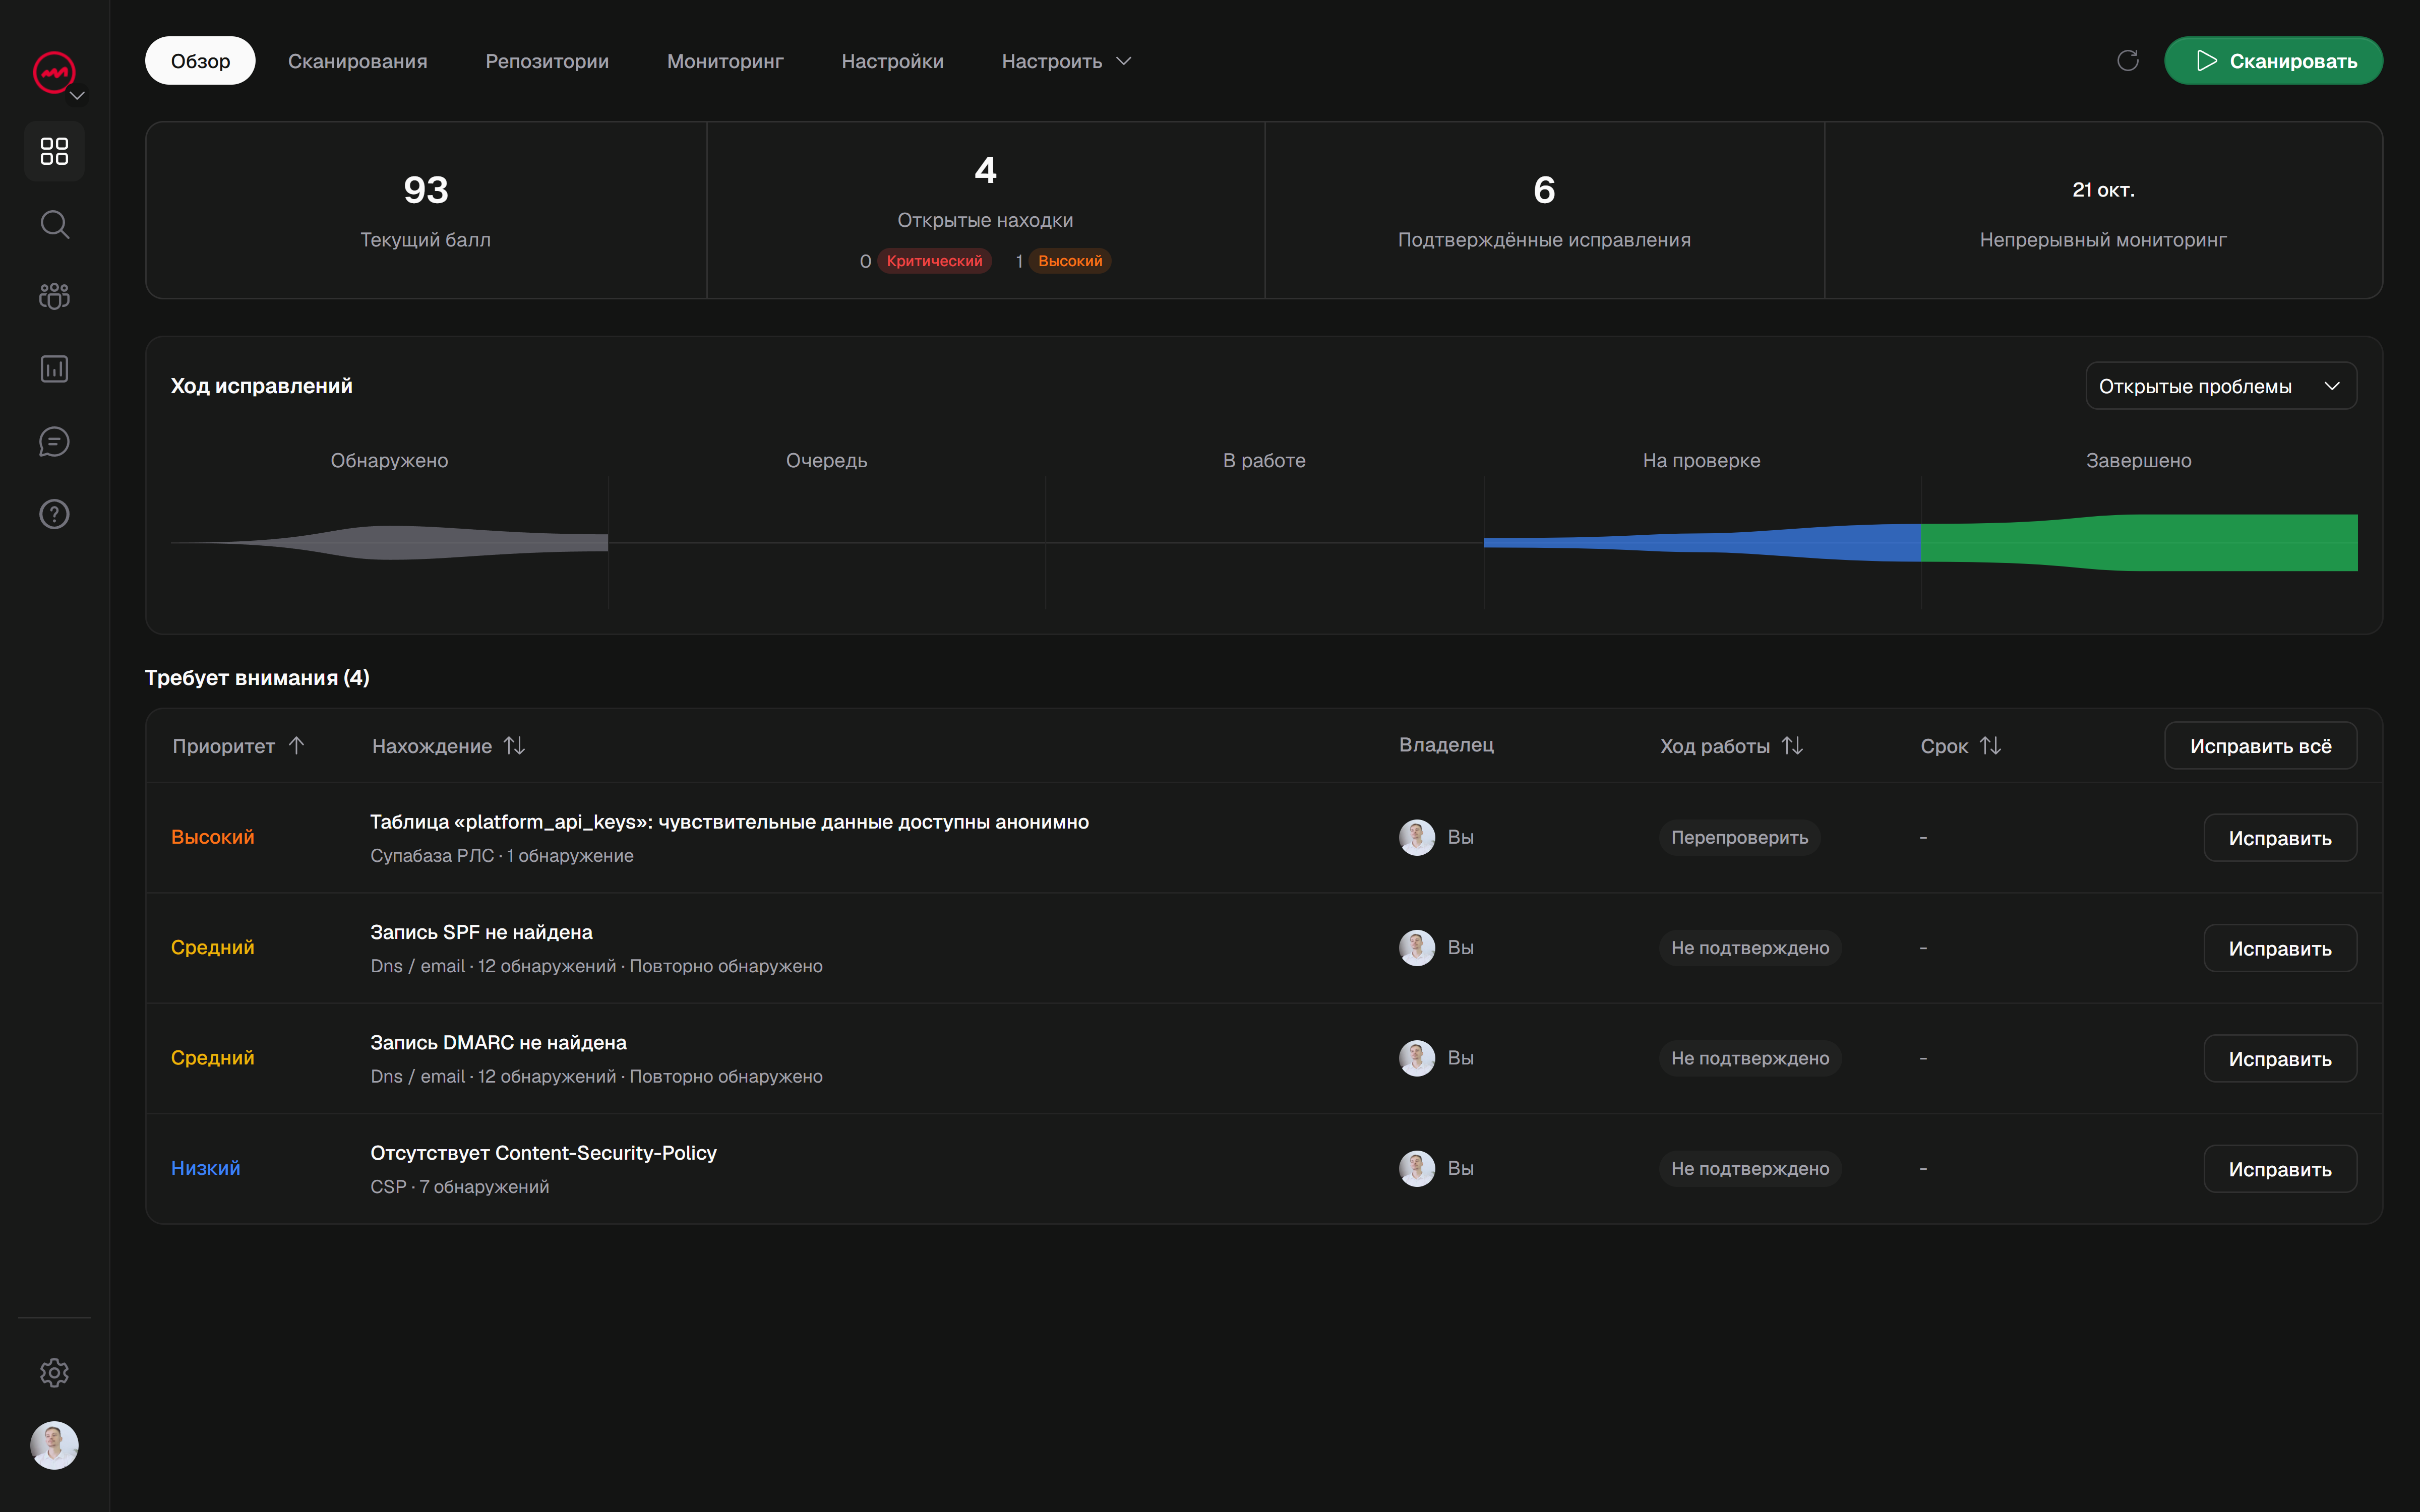
Существует также разница в доказательствах. Плагин часто сообщает вам, что на вашем сайте что-то выглядит подозрительно. Сканер показывает открытый заголовок, доступный путь или отсутствующую политику, а затем дает рекомендации по исправлению, в соответствии с которыми вы можете действовать, и способ повторного сканирования и подтверждения внесения изменения.
Как совместить и то, и другое без дублирования и напрасной траты усилий
Эти два инструмента дополняют друг друга, и разделение простое: используйте плагин для поведения внутри приложения, используйте сканер для всего, чего может достичь Интернет.
Сначала запустите внешнее сканирование. Он не требует установки, поэтому за считанные минуты дает вам представление со стороны злоумышленника и сообщает, какие проблемы конфигурации являются общедоступными.
Исправьте то, что обнаружило сканирование, а затем повторите сканирование. При маркировке исправления вручную требуется повторная проверка, но только сопоставимое повторное сканирование подтверждает, что оно действительно устранено. Отслеживание исправлений полезно только тогда, когда вы замыкаете цикл.
Сохраните плагин для поведения во время выполнения. Атаки на вход в систему, вредоносное ПО и изменение файлов продолжаются внутри событий. Пусть плагин наблюдает за ними.
Мониторинг по расписанию. Запланированные сканирования с оповещениями по электронной почте или Discord обеспечивают актуальность внешнего вида по мере изменения вашего стека без специальной группы безопасности.
Если у вас более одного объекта недвижимости, здесь также имеет значение разделение плана. Solo подходит для одного вашего продукта. Pro подходит для клиентских сайтов и команд, добавляя отчеты «white label» и командный доступ через дополнительные платные места с общими доменами, результатами, сканированием и плановыми квотами.
Какой из них вам действительно нужен?
Вы поддерживаете сайт WordPress и хотите защититься во время работы на нем: Плагин безопасности - разумное начало, но он не скажет вам, что представляет собой ваш домен.
Вы создали или разместили приложение и хотите знать, что доступно публично: вам нужен внешний сканер.
Вы запускаете Supabase, WordPress или приложение AI/RAG в рабочей среде: комбинируйте внешние проверки с элементами управления, подходящими для вашего стека; Плагин WordPress применим только к WordPress.
Ошибка состоит в том, чтобы рассматривать это как решение «или-или». Плагин защищает внутреннюю часть вашего сайта. Сканер сообщает вам, что видит снаружи. Большинство небольших команд имеют реальное влияние по обе стороны этой линии.
VICE создан для внешнего обзора: практические выводы с доказательствами, рекомендации по исправлению и повторные сканирования для проверки исправлений в веб-приложениях WordPress, Supabase и RLS и AI/RAG в зависимости от выбранного сканирования. Вы можете начать с бесплатного облегченного сканирования безопасности перед регистрацией, а ваш домен и результаты будут сохранены в вашей учетной записи при регистрации. Полное, выборочное и специализированное сканирование требуют подтвержденного домена и платной подписки или приобретенного кредита. Если вы хотите точно увидеть, как выглядит ваш домен снаружи, запустите бесплатное сканирование и сравните результаты с тем, что вам сообщает ваш плагин.