Bir WordPress sitesi veya Supabase destekli bir uygulama çalıştırıyorsanız, muhtemelen şu yol ayrımında durmuşsunuzdur: bir güvenlik eklentisi mi yüklediniz yoksa harici bir güvenlik tarayıcısı mı çalıştırdınız? Her ikisi de sorunları bulmaya söz veriyor. Sitenize aynı yerden bakmazlar ve bu fark tüm satın alma kararıdır.
Bir eklenti, halihazırda sahip olduğu erişimi kullanarak sitenizi içeriden denetler. Bir tarayıcı, sitenizi dışarıdan, bir saldırganın sahip olduğu görüş noktasından inceler. Hiçbiri diğerinin yerini alamaz ama farklı kör noktaları vardır. Hangisine gerçekten ihtiyacınız olduğunu ve ne zaman ikisini de istediğinizi nasıl anlayacağınız aşağıda açıklanmıştır.
Bir güvenlik eklentisi sitenizin içinden neyi kontrol eder?
WordPress güvenlik eklentisi sitenizde kod olarak çalışır, böylece bir ziyaretçinin asla göremediği şeyleri görebilir.
Giriş ve kullanıcı etkinliği. Başarısız oturum açma girişimleri, kaba kuvvet modelleri, zayıf parolalar, yeni yönetici hesapları ve kullanıcı rollerindeki değişiklikler.
Dosya bütünlüğü. Çekirdek, tema veya eklenti dosyalarının beklenmedik şekilde değişip değişmediği.
Uygulama katmanındaki güvenlik duvarı kuralları. Uygulamanız bunları işlemeden önce bilinen kötü amaçlı istek modellerini engellemek.
Kötü amaçlı yazılım ve içerik. Yüklemeler ve gönderiler, enjekte edilen komut dosyaları veya spam bağlantılara karşı taranıyor.
Bu iç görünüm gerçekten faydalıdır. Bir eklenti, zaman içinde şüpheli davranışları izleyebilir, yeni bir yönetici hesabı konusunda sizi uyarabilir ve bir oturum açma saldırısını gerçekleştiği sırada engelleyebilir. WordPress sitelerini günlük olarak yönetiyorsanız, uygulama katmanı eklentisi makul bir temeldir.
İşin püf noktası, bir eklentinin yalnızca kurulduğu ortamda neler olduğunu bilmesidir. Kurulması, yapılandırılması ve güncel tutulması gerekir. Sitenizle aynı ayrıcalıklarla çalışır, dolayısıyla uygulama katmanına ulaşan bir güvenlik ihlali, onu izleyen aracı da etkileyebilir. CMS dışındaki kapsamı eklentiye göre değişir; alan adı, TLS ve e-posta yapılandırmasının ayrı kontroller gerektirebilir.
Etki alanı tabanlı bir tarayıcının eklentilerin gözden kaçırdığı, dışarıdan gördüğü şey
Harici bir tarayıcının kimlik bilgilerine, kuruluma veya yönetici erişimine ihtiyacı yoktur. Alan adınızı internetin gördüğü şekilde test eder ve her bulgunun arkasındaki kanıtları raporlar.
Taşıma ve etki alanı hijyeni. TLS sertifika yapılandırması, HTTP güvenlik başlıkları, DNS kayıtları ve alan adınızın sahte olup olmayacağını belirleyen e-posta kimlik doğrulama kayıtları.
Maruz kalan yüzey. Ulaşılabilen ancak hiçbir zaman herkese açık olması amaçlanmayan uç noktalar, dosyalar ve hizmetler.
Yapılandırma hataları. Varsayılan ayarlar, ayrıntılı hatalar, eksik erişim kontrolleri ve Supabase Satır Düzeyi Güvenlik politikaları gibi yanlış yapılandırılmış depolama.
CMS'nin ötesinde kapsam. Seçilen taramaya ve mevcut erişime bağlı olarak web uygulamaları, WordPress kurulumları, Supabase ve RLS ve AI veya RAG uygulamaları.
Bu, saldırıların genellikle nasıl başladığını gösteren görünümdür. Bir saldırgan yönetici kontrol panelinizden başlamaz. Kamuya açık olanla başlarlar. Bir tarayıcı, bir eklentinin yapısal olarak veremeyeceği soruyu yanıtlar: Sitem hiç oturum açmamış birine nasıl görünür?
Dürüst sınır kapsamdır. Tarama, bu tarama sırasında neye ulaşabileceğini test eder ve temiz puan yalnızca test edilen kapsamı açıklar. Bu, bir sitenin tamamen güvenli olduğunu gösteren bir sertifika değildir ve hiçbir araç her güvenlik açığının tespit edileceğini vaat edemez.
İkisinin örtüştüğü ve farkın gerçekte olduğu yer
Her ikisi de bazı uygulama katmanı sorunlarını ortaya çıkaracaktır, bu nedenle iki kez ödeme yapıp yapmadığınızı sormak adil olur.
Örtüşme gerçektir ancak dardır. Bir eklentinin güvenlik duvarı ve tarayıcının maruz kalma kontrolleri, hem savunmasız bir eklenti sürümünü hem de bariz bir yanlış yapılandırmayı işaretleyebilir. Boşluk, uygulamanızın etrafındaki her şeydir: etki alanı, sertifika, başlıklar, DNS ve e-posta kayıtları, uygulamanızın bağlı olduğu bulut hizmetleri ve genel internete sessizce yanıt veren uç noktalar. Harici taramanın yerini aldığı yer burasıdır ve bu, birçok eklentinin tamamen kapsamadığı bir katmandır.
Kanıtlarda da farklılık var. Bir eklenti genellikle sitenizde bir şeyin şüpheli göründüğünü söyler. Bir tarayıcı size açık başlığı, ulaşılabilir yolu veya eksik politikayı gösterir, ardından size harekete geçebileceğiniz düzeltme rehberliğini ve yapılan değişikliği yeniden tarayıp onaylamanın bir yolunu sunar.
Her ikisini de örtüşmeden veya boşa çaba harcamadan nasıl birleştirebilirsiniz?
İki araç birbirini tamamlayıcıdır ve ayrım basittir: uygulama içi davranışlar için eklentiyi kullanın, internetin erişebileceği her şey için tarayıcıyı kullanın.
Önce harici bir tarama çalıştırın. Kurulum gerektirmez, bu nedenle dakikalar içinde size saldırganın görünümünü verir ve hangi yapılandırma sorunlarının herkese açık olduğunu söyler.
Taramanın bulduğu şeyi düzeltin, ardından yeniden tarayın. Bir düzeltmenin manuel olarak işaretlenmesi, yeniden kontrol yapılmasını gerektirir, ancak yalnızca karşılaştırılabilir bir yeniden tarama, sorunun gerçekten çözüldüğünü doğrular. Düzeltme izleme yalnızca döngüyü kapattığınızda kullanışlıdır.
Eklentiyi çalışma zamanı davranışı için saklayın. Etkinliklerin içinde oturum açma saldırıları, kötü amaçlı yazılımlar ve dosya değişiklikleri devam ediyor. Eklentinin onları izlemesine izin verin.
Bir programa göre izleyin. E-posta veya Discord uyarılarıyla planlanmış taramalar, özel bir güvenlik ekibine gerek kalmadan, yığınınız değiştikçe dış görünümün güncel kalmasını sağlar.
Birden fazla mülkünüz varsa plan ayrımı da burada önemlidir. Solo, sahip olduğunuz tek bir ürüne uyar. Pro, müşteri sitelerine ve ekiplerine uyar; paylaşılan alanlar, bulgular, taramalar ve plan kotaları ile ek ücretli lisanslar aracılığıyla beyaz etiketli raporlar ve ekip erişimi ekler.
Aslında hangisine ihtiyacınız var?
Bir WordPress sitesine sahipsiniz ve burada çalışırken koruma istiyorsunuz: bir güvenlik eklentisi mantıklı bir başlangıçtır ancak alan adınızın neleri açığa çıkardığını size söylemez.
Bir uygulama geliştirdiniz veya barındırdınız ve neyin herkese açık olduğunu bilmek istiyorsunuz: harici bir tarayıcıya ihtiyacınız var.
Üretimde Supabase, WordPress veya bir AI/RAG uygulamasını çalıştırıyorsunuz: harici kontrolleri yığınınıza uygun kontrollerle birleştirin; WordPress eklentisi yalnızca WordPress için geçerlidir.
Hata, bunu ya ya ya da karar olarak ele almaktır. Bir eklenti sitenizin içini korur. Bir tarayıcı size dışarının ne gördüğünü söyler. Küçük takımların çoğu bu çizginin her iki tarafında da gerçek bir etkiye sahiptir.
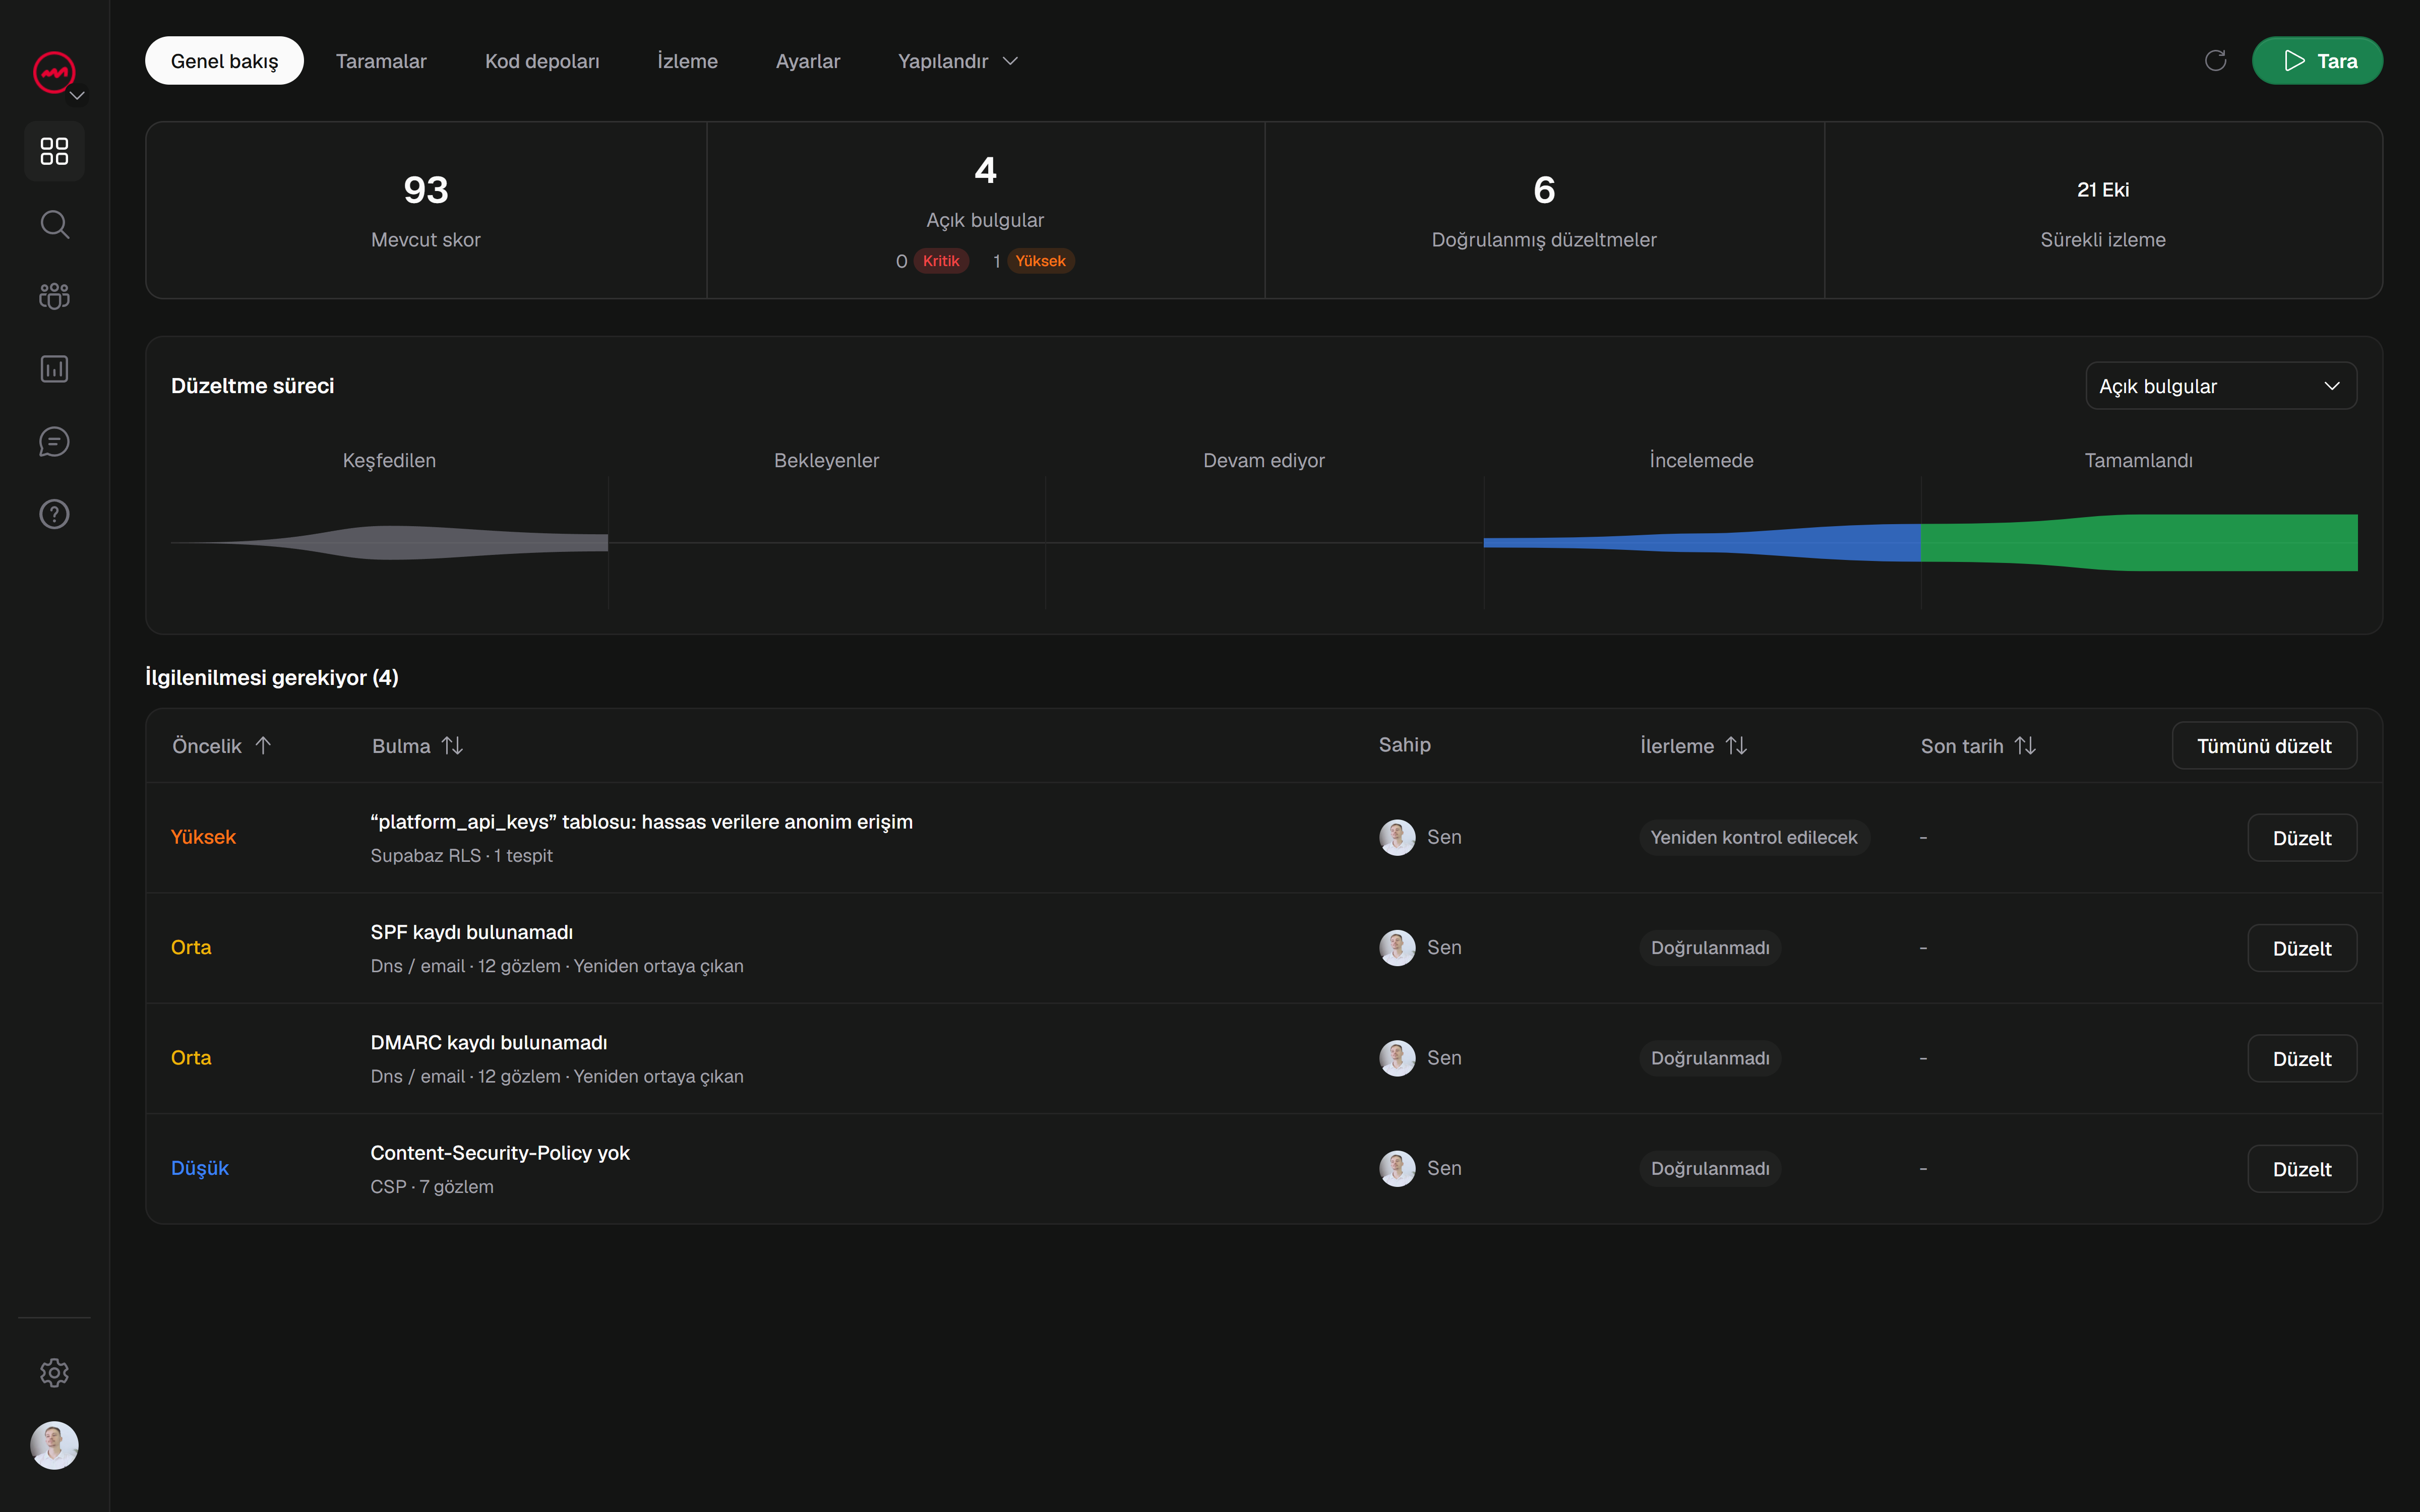
VICE dış görünüm için tasarlanmıştır: seçilen taramaya bağlı olarak web uygulamaları, WordPress, Supabase ve RLS ve AI/RAG genelinde kanıt, düzeltme kılavuzu ve düzeltmeleri doğrulamak için yeniden taramalar içeren eyleme dönüştürülebilir bulgular. Kaydolmadan önce ücretsiz, hafif bir güvenlik taramasıyla başlayabilirsiniz ve kayıt olduğunuzda alan adınız ve sonuçlarınız hesabınıza kaydedilir. Tam, özel ve özel taramalar, doğrulanmış bir alan adı ve ücretli bir abonelik veya satın alınan kredi gerektirir. Alan adınızın dışarıdan tam olarak nasıl göründüğünü görmek istiyorsanız, ücretsiz bir tarama başlatın ve sonuçları, eklentinizin size söyledikleriyle karşılaştırın.