Якщо ви користуєтеся сайтом WordPress або програмою, що підтримує Supabase, ви, ймовірно, стояли на цій розвилці: встановити плагін безпеки чи запустити зовнішній сканер безпеки? Обидва обіцяють знайти проблеми. Вони не дивляться на ваш сайт з одного місця, і ця різниця залежить від усього рішення про покупку.
Плагін перевіряє ваш сайт зсередини, використовуючи доступ, який він уже має. Сканер перевіряє ваш сайт ззовні, з тієї ж точки зору, що й зловмисник. Жоден не замінює інший, але вони мають різні сліпі плями. Ось як визначити, який із них вам насправді потрібен, а коли потрібні обидва.
Що плагін безпеки перевіряє на вашому сайті
Плагін безпеки WordPress працює як код на вашому сайті, тож він може бачити те, чого відвідувач ніколи не бачить.
Вхід і активність користувача. Невдалі спроби входу, шаблони грубої сили, слабкі паролі, нові облікові записи адміністратора та зміни ролей користувачів.
Цілісність файлу. Неочікувано змінилися файли ядра, теми чи плагіна.
Правила брандмауера на рівні програми. Блокування відомих зловмисних шаблонів запитів до того, як ваша програма їх обробить.
Шкідливе програмне забезпечення та вміст. Сканування завантажень і дописів на наявність скриптів або спам-посилань.
Цей погляд зсередини справді корисний. Плагін може спостерігати за підозрілою поведінкою з часом, сповіщати вас про новий обліковий запис адміністратора та блокувати атаку під час входу, поки вона відбувається. Якщо ви щоденно керуєте сайтами WordPress, плагін прикладного рівня є розумною базою.
Заковика в тому, що плагін знає лише про те, що відбувається в середовищі, у якому його встановлено. Його потрібно встановити, налаштувати та постійно оновлювати. Він працює з тими ж привілеями, що й ваш сайт, тому компрометація, яка досягає прикладного рівня, також може вплинути на інструмент, який його спостерігає. Його покриття за межами CMS залежить від плагіна; Домен, TLS і конфігурацію електронної пошти можуть потребувати окремої перевірки.
Те, що доменний сканер бачить ззовні, плагіни пропускають
Для зовнішнього сканера не потрібні облікові дані, інсталяція чи доступ адміністратора. Він перевіряє ваш домен так, як його бачить Інтернет, і повідомляє докази, що стоять за кожним висновком.
Гігієна транспорту та домену. Конфігурація сертифіката TLS, заголовки безпеки HTTP, записи DNS і записи автентифікації електронної пошти, які визначають, чи можна підробити ваш домен.
Відкрита поверхня. Кінцеві точки, файли та служби, які доступні, але ніколи не мали бути загальнодоступними.
Помилки конфігурації. Параметри за замовчуванням, докладні помилки, відсутність елементів керування доступом і неправильно налаштований сховище, як-от політики безпеки на рівні рядків Supabase.
Покриття за межами CMS. Веб-програми, інсталяції WordPress, Supabase і RLS, а також програми AI або RAG, залежно від вибраного сканування та доступного доступу.
Це погляд, який відображає те, як зазвичай починаються атаки. Зловмисник не починає з панелі адміністратора. Вони починаються з того, що є загальнодоступним. Сканер дає відповідь на запитання, на яке структурно не здатний плагін: як виглядає мій сайт для людини, яка ніколи не входила в систему?
Чесна межа - це розмах. Під час сканування перевіряється, що можна досягти під час цього сканування, а чистий бал описує лише перевірений діапазон. Це не є сертифікатом повної безпеки сайту, і жоден інструмент не може обіцяти виявлення кожної вразливості.
Де вони перетинаються, а де насправді є розрив
Обидва виявлять деякі проблеми на прикладному рівні, тому справедливо запитати, чи платите ви двічі.
Перекриття реальне, але вузьке. Брандмауер плагіна та перевірка ризику сканера можуть позначити вразливу версію плагіна або очевидну неправильну конфігурацію. Прогалиною є все навколо вашої програми: домен, сертифікат, заголовки, DNS і записи електронної пошти, хмарні служби, від яких залежить ваша програма, і кінцеві точки, які тихо відповідають загальнодоступному Інтернету. Ось де зовнішнє сканування заробляє своє місце, і це рівень, який багато плагінів не покривають повністю.
Також є різниця в доказах. Плагін часто повідомляє вам, що на вашому сайті щось виглядає підозрілим. Сканер показує відкритий заголовок, доступний шлях або відсутню політику, а потім дає вказівки щодо виправлення, за якими ви можете діяти, і спосіб повторного сканування та підтвердження зміни.
Як поєднати обидва без перекриття чи марних зусиль
Ці два інструменти доповнюють один одного, і розподіл простий: використовуйте плагін для поведінки всередині програми, використовуйте сканер для всього, що доступне в Інтернеті.
Спочатку запустіть зовнішнє сканування. Його не потрібно встановлювати, тому він надає вам можливість переглядати зловмисником за лічені хвилини та повідомляє вам, які проблеми конфігурації є загальнодоступними.
Виправте те, що було знайдено під час сканування, а потім повторіть сканування. Позначення виправлення вручну вимагає повторної перевірки, але лише порівняне повторне сканування підтверджує, що воно справді вирішено. Відстеження виправлення корисне лише тоді, коли ви замкнули цикл.
Збережіть плагін для роботи під час виконання. Атаки на вхід, зловмисне програмне забезпечення та зміни файлів тривають усередині подій. Нехай плагін спостерігає за ними.
Монітор за розкладом. Заплановані сканування за допомогою сповіщень електронною поштою або Discord зберігають зовнішній вигляд актуальним, коли ваш стек змінюється, без спеціальної команди безпеки.
Якщо у вас більше ніж одна власність, тут також має значення розподіл плану. Solo підходить для одного вашого продукту. Pro підходить для сайтів клієнтів і команд, додаючи звіти з білими мітками та доступ до команди через додаткові платні місця, зі спільними доменами, результатами сканування та плановими квотами.
Який вам насправді потрібен?
Ви підтримуєте сайт WordPress і бажаєте захистити під час роботи на ньому: плагін безпеки є розумним початком, але він не скаже вам, що відкриває ваш домен.
Ви створили або розмістили додаток і хочете знати, що є загальнодоступним: потрібен зовнішній сканер.
Ви запускаєте програму Supabase, WordPress або AI/RAG у виробництві: поєднуйте зовнішні перевірки з засобами контролю, що відповідають вашому стеку; плагін WordPress застосовується лише до WordPress.
Помилка в тому, що розглядати це як рішення або-або. Плагін захищає внутрішню частину вашого сайту. Сканер повідомляє вам, що бачить ззовні. Більшість невеликих команд мають реальний вплив по обидві сторони цієї лінії.
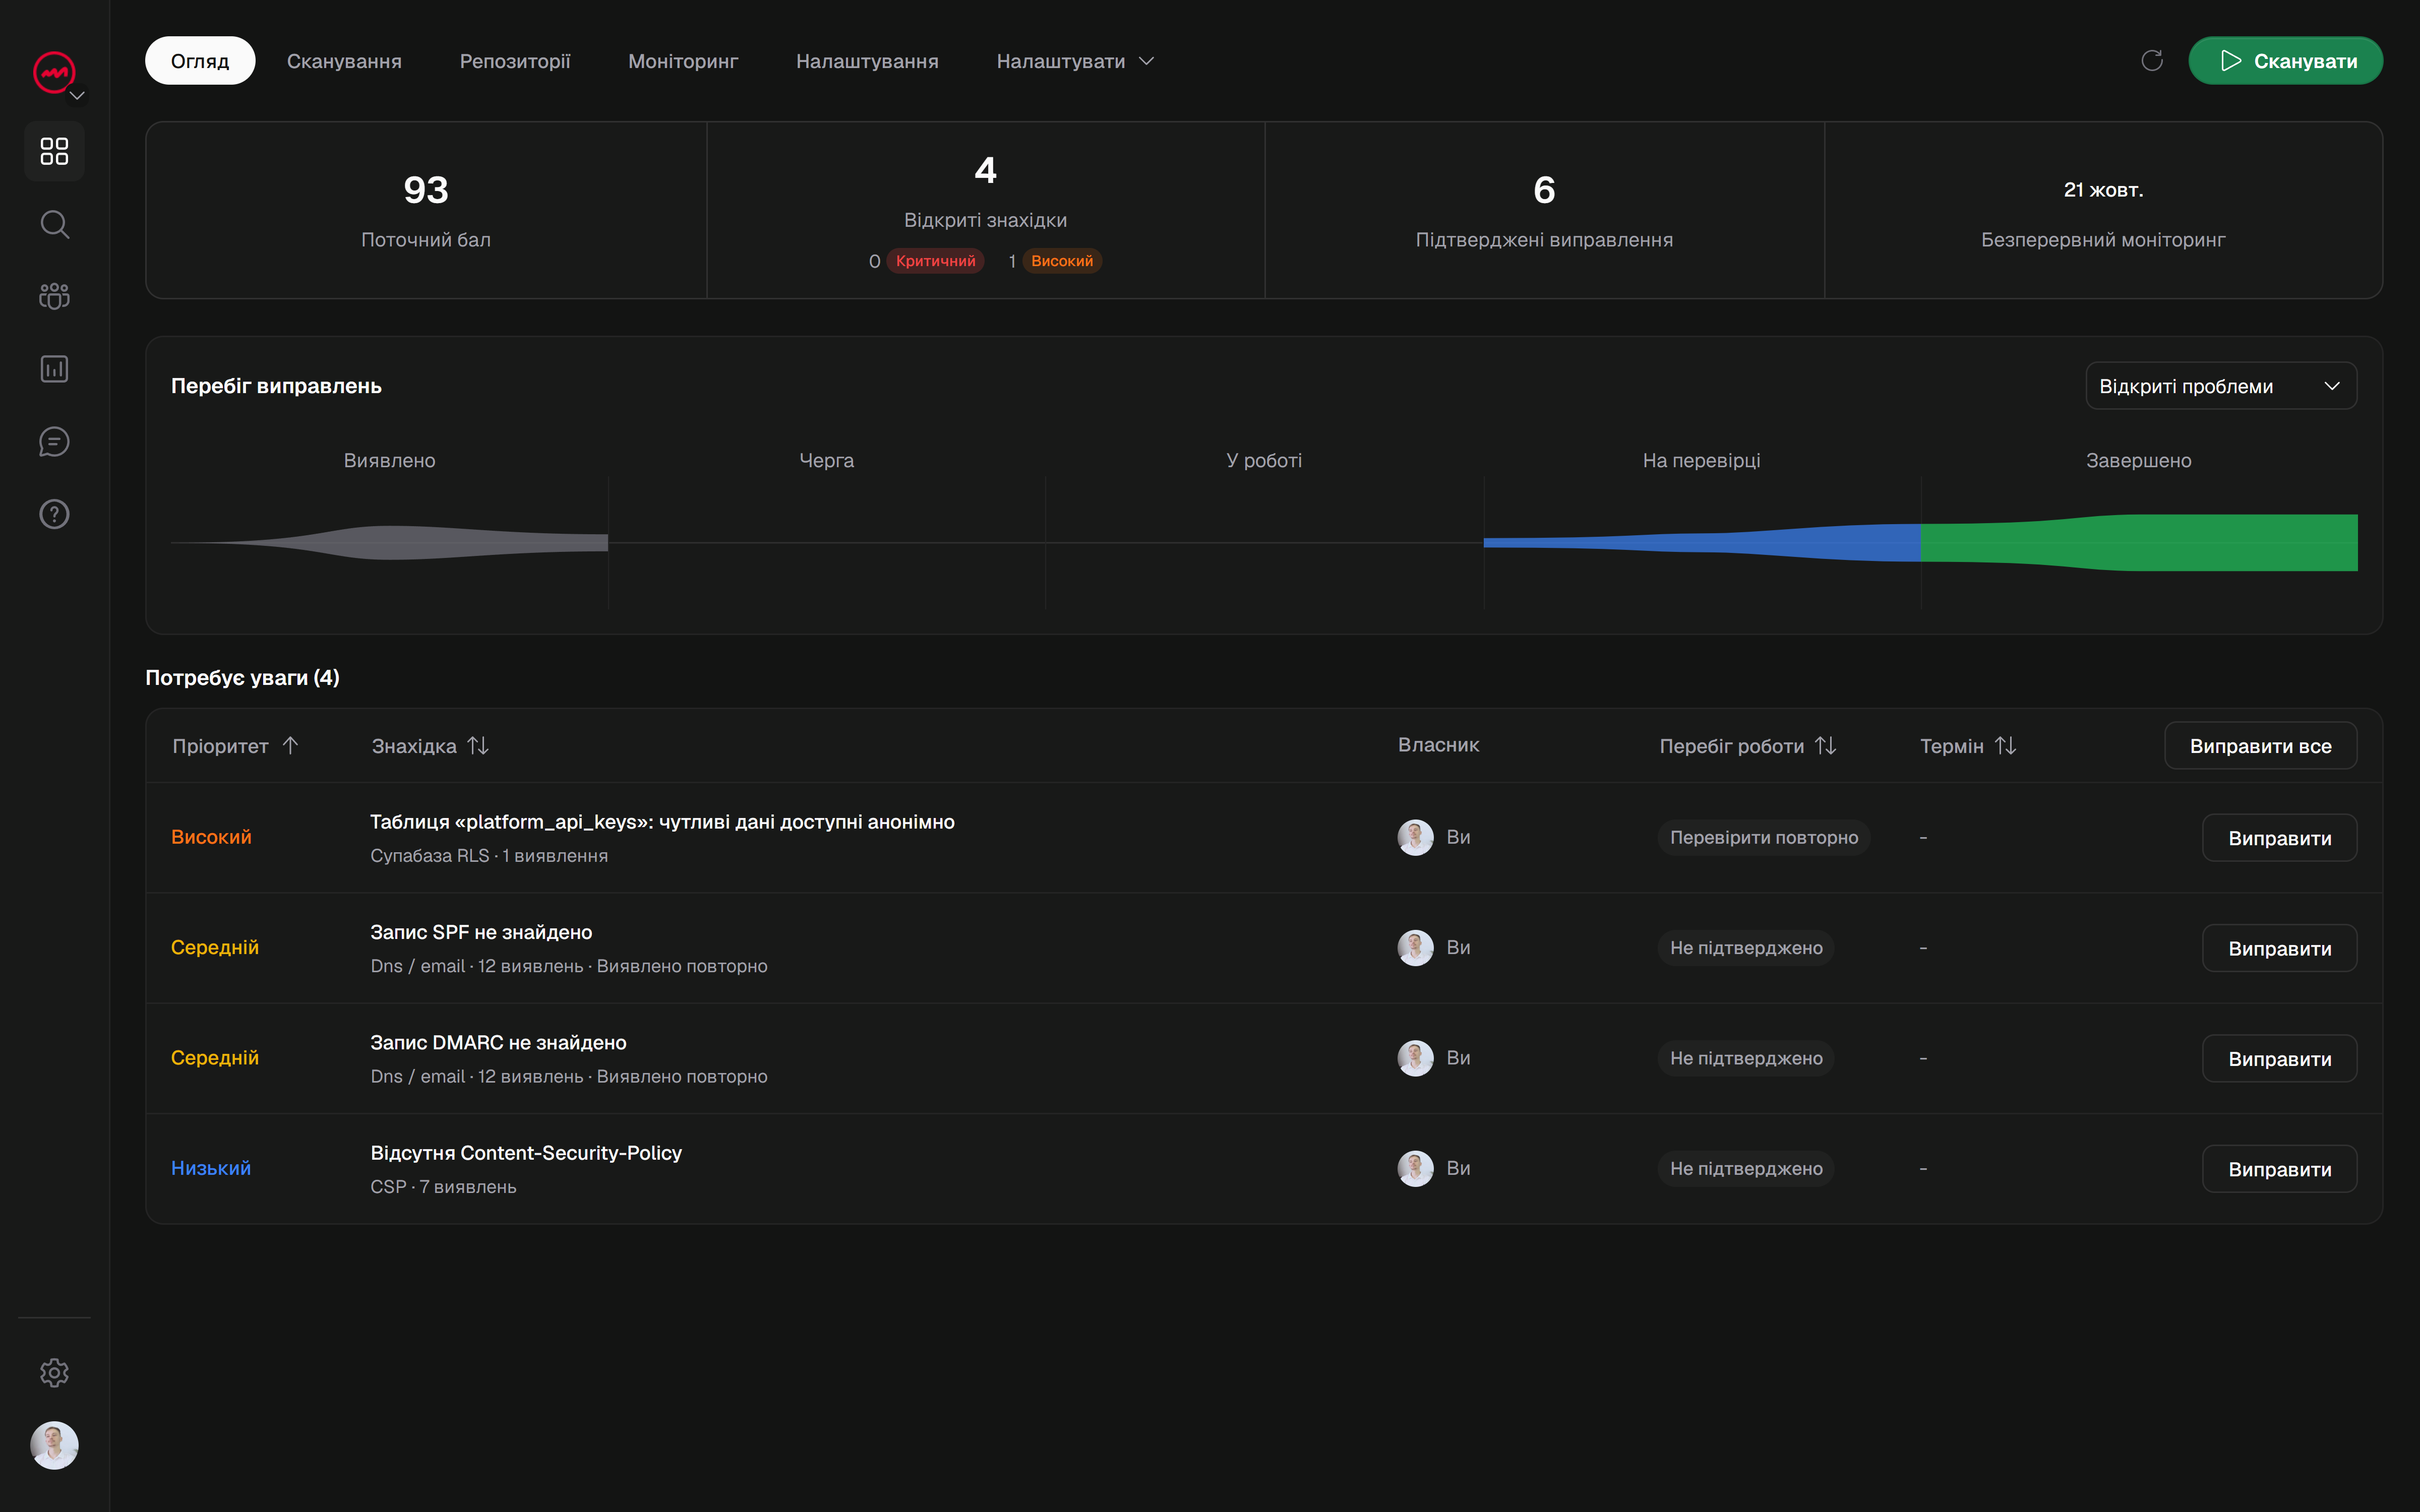
VICE створено для зовнішнього перегляду: дієві висновки з доказами, вказівки щодо виправлення та повторне сканування для перевірки виправлень у веб-додатках, WordPress, Supabase і RLS, а також AI/RAG залежно від вибраного сканування. Ви можете почати з безкоштовного легкого сканування безпеки перед реєстрацією, а ваш домен і результати збережуться у вашому обліковому записі під час реєстрації. Для повного, індивідуального та спеціального сканування потрібен підтверджений домен і платна підписка або придбаний кредит. Якщо ви хочете точно побачити, як ваш домен виглядає ззовні, почніть безкоштовне сканування та порівняйте результати з тими, що вам повідомляє ваш плагін.