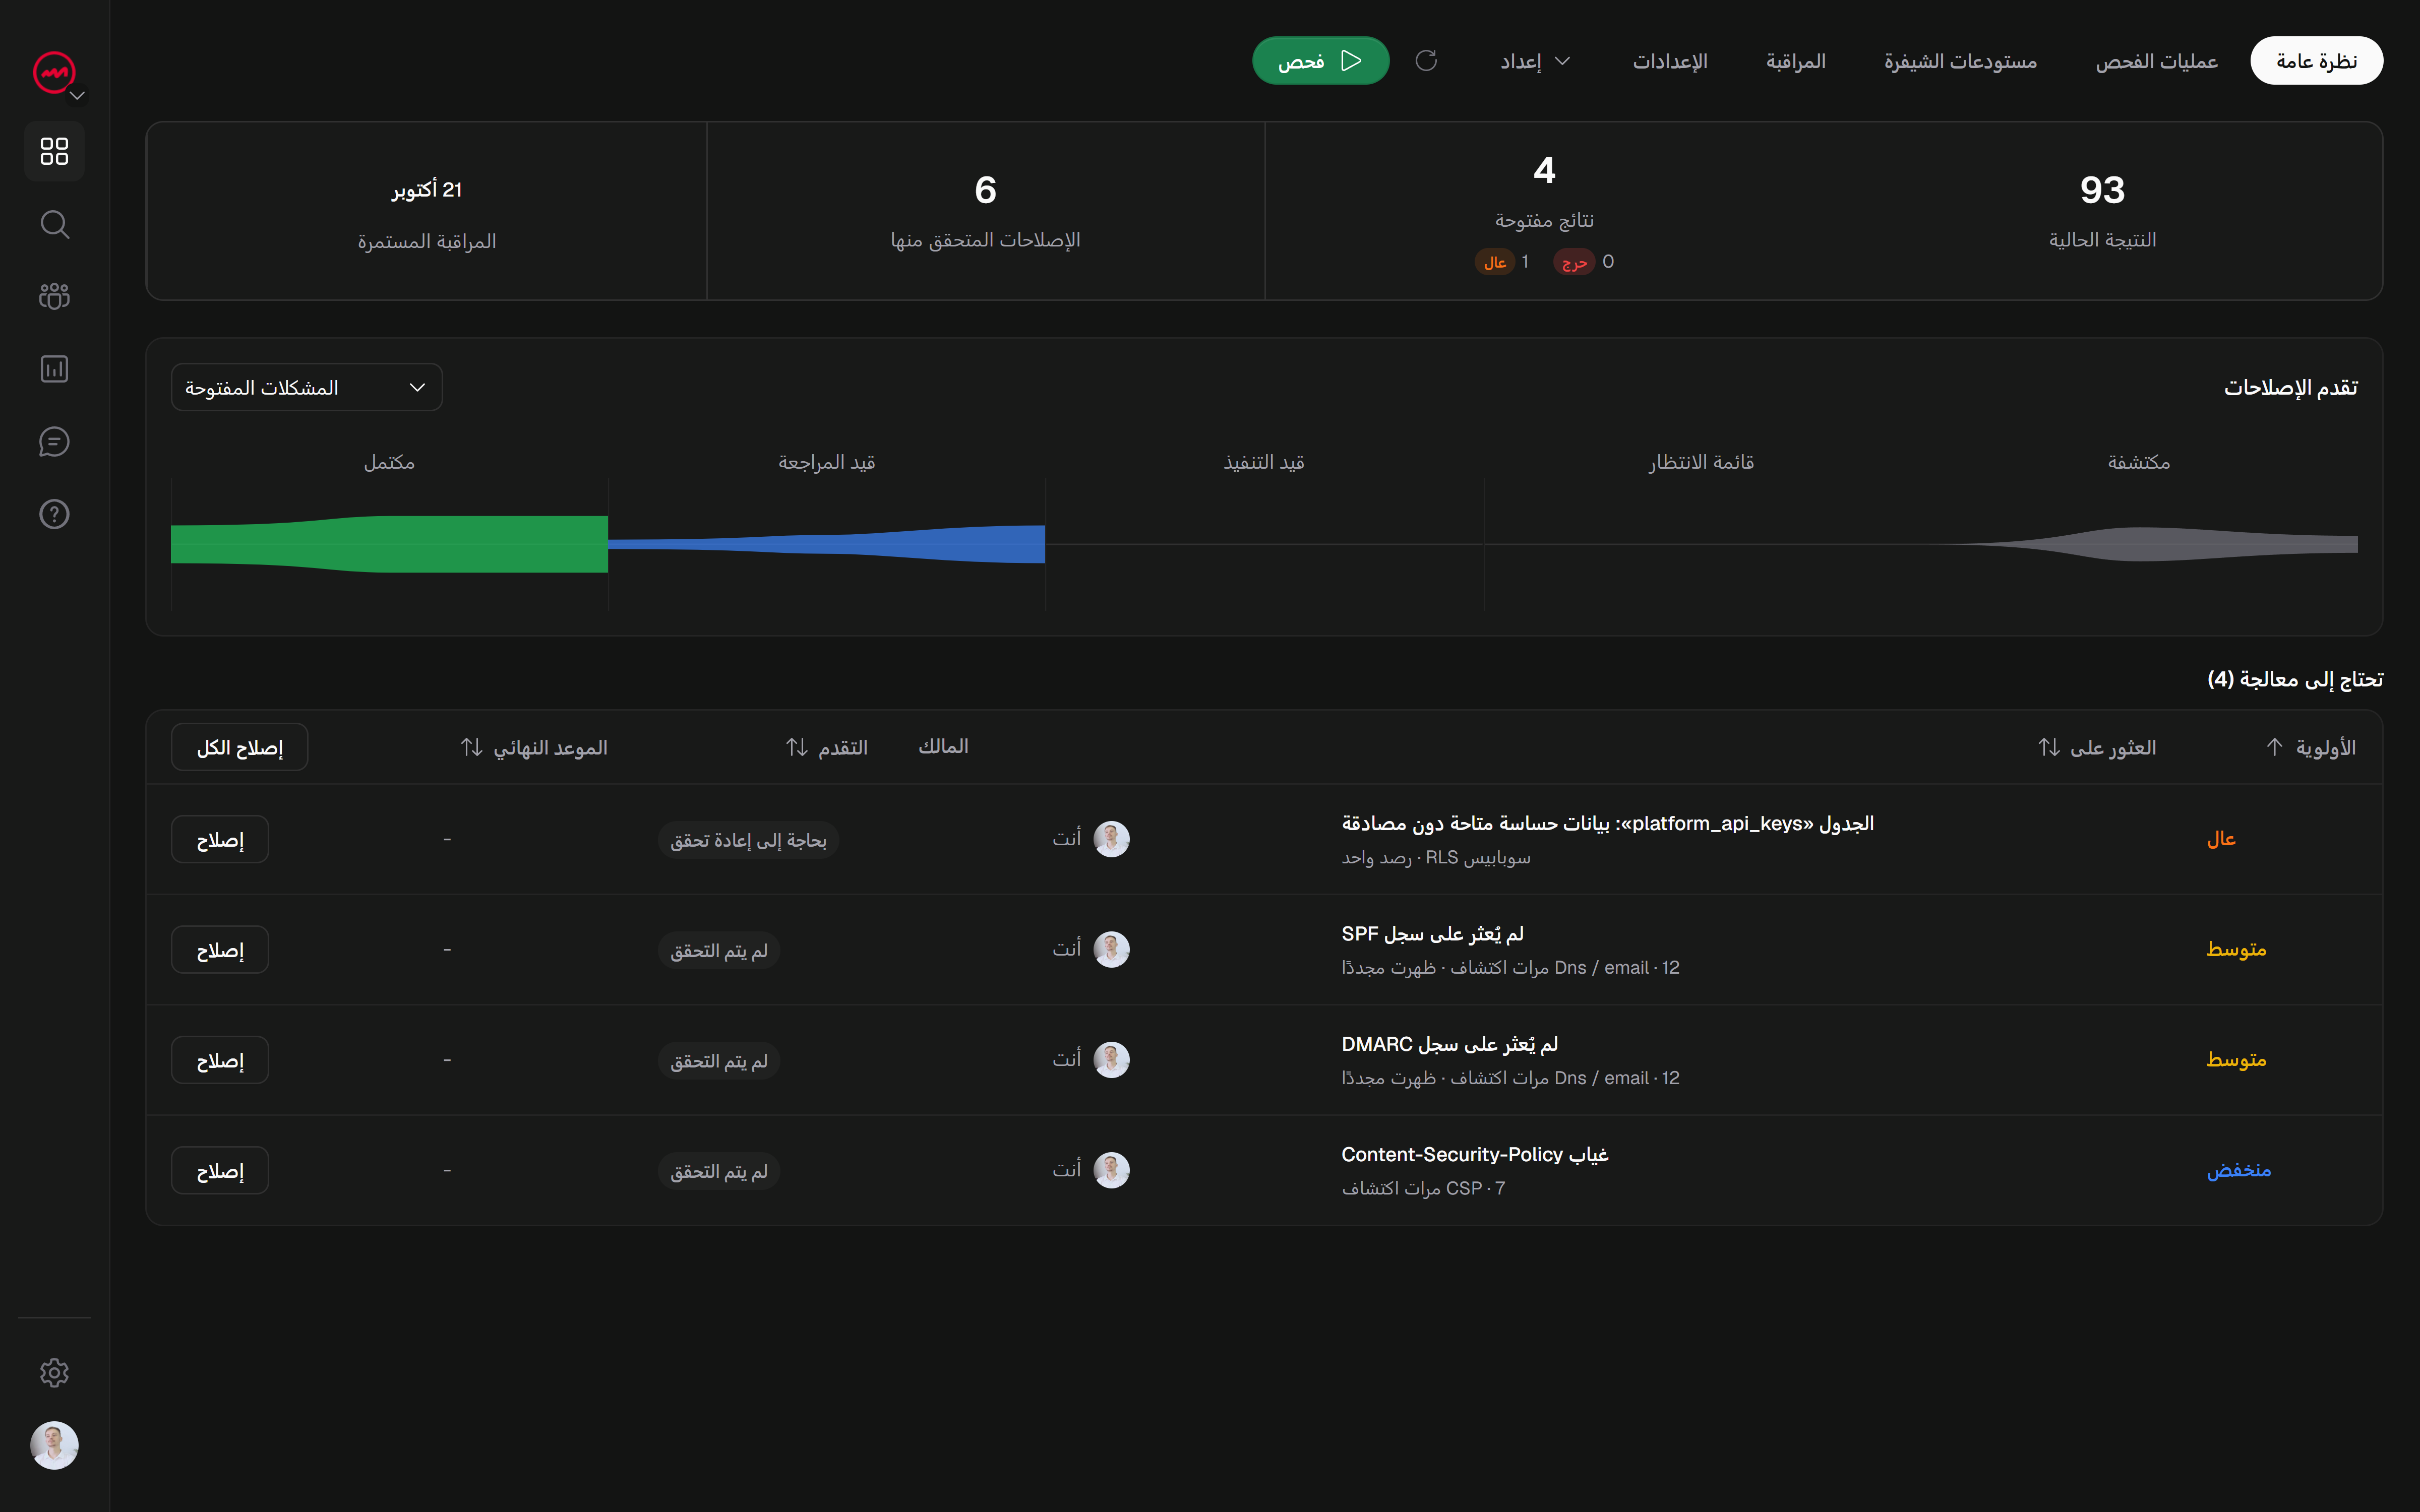
لقد قمت بنشر التطبيق. يتم تحميل الصفحات، وتعمل النماذج، ولا يبدو أي شيء معطلاً. ثم تقوم بإجراء فحص ويعود إليك بقائمة النتائج المتعلقة به رؤوس - ولا شيء من ذلك واضح.
وهذا هو رد الفعل الأول الطبيعي. لا تظهر الرؤوس على الشاشة، لذلك من الصعب معرفة ما إذا كانت مهمة أم أن الماسح الضوئي متطلب. يستعرض هذا الدليل العناوين التي ستراها في أغلب الأحيان، وما يفعله كل منها بالفعل بلغة واضحة، وكيفية التحقق من العناوين الخاصة بك دون التخمين.
لماذا تعتبر الرؤوس مهمة حتى عندما يبدو موقعك جيدًا
رؤوس الأمان هي تعليمات يرسلها خادمك إلى المتصفح بجانب الصفحة. يقرأها المتصفح ويضبط كيفية تعامله مع المحتوى الخاص بك: ما هي البرامج النصية التي يمكن تشغيلها، وما إذا كان يمكن تحميل الصفحة على HTTP العادي، وما إذا كان يمكن لموقع آخر تضمينها في إطار.
لا شيء على الصفحة يتغير. وهذا هو بالضبط السبب الذي يجعل هذه النتائج تبدو مجردة - حيث يمكن للموقع أن يبدو ويتصرف بشكل مثالي مع فقدان مجموعة من وسائل الحماية التي قد تكون مهمة في اليوم الذي يحدث فيه خطأ ما.
الإطار الصادق هو هذا: الرؤوس تقلل فئة معينة من المخاطر. إنهم لا يجعلون الموقع آمنًا من تلقاء أنفسهم، كما أن فحص الرأس النظيف لا يثبت أن الموقع آمن تمامًا. فكر فيها كطبقة واحدة من بين عدة طبقات، وواحدة من أرخص الطبقات التي يمكن الوصول إليها بشكل صحيح.
ما هو رأس الأمان في الواقع
عندما يطلب المتصفح صفحة ما، يستجيب الخادم الخاص بك بالصفحة و كتلة من البيانات الوصفية تسمى رؤوس الاستجابة. يمكنك رؤيتها بنفسك: افتح أدوات المطور في متصفحك، وانتقل إلى علامة التبويب "الشبكة"، وأعد تحميل الصفحة، ثم انقر فوق الطلب العلوي. الرؤوس هناك.
رؤوس الأمان هي ببساطة تلك التي تطلب من المتصفح فرض قاعدة ما. بعضها صارم، وبعضها استشاري، ويتم تعيينها جميعًا في تكوين الخادم الخاص بك، أو إطار العمل الخاص بك، أو النظام الأساسي للاستضافة - وليس في HTML الخاص بك.
Content-Security-Policy (CSP)
يخبر CSP المتصفح بمصادر المحتوى المسموح بتحميلها على صفحتك. إنها أقوى ضربة رأسية هنا والتي يجدها الناس أكثر تخويفًا.
من الناحية العملية، توضح CSP أشياء مثل: قد تأتي البرامج النصية فقط من المجال الخاص بك ومن CDN واحد موثوق به؛ قد تأتي الصور من أي مكان عبر HTTPS؛ لا يجوز تأطير الصفحة بواسطة موقع آخر. إذا حاول شيء ما التحميل من مصدر لم تسمح به، فسيحظره المتصفح ويسجل المحاولة في وحدة التحكم.
يعد CSP بمثابة دفاع إضافي ضد حقن البرامج النصية، إلى جانب تشفير المخرجات الآمنة وتطهيرها. إنه أيضًا الرأس الذي من المرجح أن يكسر شيئًا ما إذا قمت بتعيينه بقوة شديدة. المسار العملي للمبتدئين هو البدء في وضع التقرير فقط، ومراقبة ما كان من الممكن أن يتم حظره، وإصلاح المشكلات الحقيقية، ثم فرض ذلك.
Strict-Transport-Security (HSTS)
يخبر HSTS المتصفح بالتحدث إلى موقعك فقط عبر HTTPS لفترة محددة. بمجرد أن يرى المتصفح هذا الرأس، فإنه سيرفض إجراء اتصال HTTP غير آمن بالمجال الخاص بك - حتى لو قام المستخدم بكتابة http:// أو يتبع رابطًا قديمًا.
بمجرد أن يعرف المتصفح سياسة HSTS، فإنه يقوم بترقية طلبات HTTP قبل إرسالها. لا يزال بإمكان الزيارة الأولى استخدام HTTP ما لم يكن المجال مغطى بالفعل بواسطة إدخال التحميل المسبق HSTS.
الشيء الوحيد الذي يجب احترامه هنا هو الالتزام. يتذكر المتصفح HSTS للمدة التي تحددها، لذا ابدأ بمدة قصيرة أثناء التأكد من أن كل نطاق فرعي يعمل عبر HTTPS، ثم قم بإطالة المدة بمجرد أن تصبح واثقًا.
X-Frame-Options
يتحكم X-Frame-Options فيما إذا كان بإمكان موقع آخر تحميل صفحاتك داخل إطار أم لا <iframe> على صفحة شخص آخر.
لماذا الرعاية؟ لأن التأطير هو الآلية الكامنة وراء النقر، حيث يقوم المهاجم بتغطية صفحتك الحقيقية بعناصر غير مرئية أو مقنعة بحيث ينقر المستخدم على شيء لم يقصده. إذا كان لتطبيقك أي إجراء لتسجيل الدخول - زر حذف، أو دفعة، أو تغيير في الإعدادات - فإن تأطيره في مكان آخر يمثل مخاطرة لا تريدها.
الإعداد المشترك هو SAMEORIGIN، والذي يسمح لصفحاتك الخاصة بتأطير بعضها البعض ولكنه يحظر أي شخص آخر. إذا لم تكن تنوي أبدًا أن يتم تأطيرك، فهذا عادةً هو الخيار الافتراضي الصحيح.
Referrer-Policy
يحدد Referrer-Policy مقدار عنوان URL الذي تتم مشاركته مع المواقع الأخرى عندما ينقر المستخدم على رابط بعيدًا عن صفحتك. تستخدم المتصفحات الحديثة عادةً strict-origin-when-cross-origin: يمكن إرسال عنوان URL الكامل بناءً على طلبات من نفس المصدر، بينما تتلقى طلبات HTTPS عبر الأصل فقط الأصل. إن السياسة الأضعف الصريحة يمكن أن تكشف المزيد.
وهذا مهم لأن عناوين URL الكاملة تحتوي أحيانًا على قيم حساسة في سلاسل الاستعلام - الرموز المميزة والمعرفات وعناوين البريد الإلكتروني ومصطلحات البحث. إن تسريبها إلى طرف ثالث أمر هادئ وسهل تفويته.
خط الأساس المعقول هو إرسال الأصل فقط، أو لا شيء على الإطلاق، بناءً على الطلبات عبر المواقع. لا يكلفك الأمر شيئًا تقريبًا ويزيل تسرب البيانات العرضي.
بقية المجموعة العملية
تظهر بعض الرؤوس الإضافية في كثير من الأحيان بما يكفي لتعرفها بالاسم:
X-Content-Type-Options: nosniffيمنع المتصفح من تخمين نوع الملف، والذي يمكنه بخلاف ذلك تحويل الملف الذي تم تحميله إلى برنامج نصي قابل للتنفيذ.Permissions-Policyيقوم بإيقاف تشغيل ميزات المتصفح التي لا تستخدمها، مثل الكاميرا أو الميكروفون أو تحديد الموقع الجغرافي.Cross-Origin-Opener-Policyوالرؤوس ذات الأصل المشترك تعمل على عزل صفحتك عن الصفحات الأخرى، مما يساعد على احتواء هجمات معينة.
لا تحتاج إلى كل منهم في اليوم الأول. إن معرفة ما يفعلونه يساعدك على قراءة تقرير الفحص دون الذعر.
كيفية التحقق من رؤوسك في بضع دقائق
لديك طريقتان للنظر.
أولاً، المسار اليدوي: أدوات المطور، علامة التبويب "الشبكة"، انقر فوق طلب الصفحة، واقرأ رؤوس الاستجابة. يعد هذا مفيدًا لتأكيد وجود رأس واحد وتعيين الطريقة التي تتوقعها.
ثانياً، الطريق العملي لأكثر من صفحة: إجراء مسح ضوئي. يقوم الماسح الضوئي بإحضار موقعك بنفس الطريقة التي يفعل بها المتصفح ويبلغ عن رؤوس الأمان الموجودة والمفقودة وما تكشفه كل فجوة. ويمنحك ذلك قائمة أولويات بدلاً من جدار من النص الخام - ويتحقق من الصفحات التي لم تكن لتفكر في فتحها يدويًا.
ستقوم أداة ذات أغراض عامة مثل الفحص الأمني الخفيف الوزن المجاني الخاص بـ VICE بوضع علامة على نتائج الترويسة جنبًا إلى جنب مع المشكلات الأخرى، مع الأدلة وراء كل واحدة حتى تتمكن من معرفة سبب طرحها.
قم بإصلاحها، ثم تحقق من خلال إعادة الفحص
تتواجد الرؤوس في التكوين، لذا تكون معظم الإصلاحات صغيرة: أضف سطرًا إلى تكوين الخادم الخاص بك، أو إعدادًا في إطار العمل الخاص بك، أو خيارًا في لوحة معلومات مضيفك. قم بتغيير رأس واحد في كل مرة وتأكد من أن الموقع لا يزال يعمل.
ثم إعادة المسح. هذه هي الخطوة التي يتخطاها الناس. لا يعني تحرير التكوين أن الرأس أصبح الآن صحيحًا في كل صفحة، كما أن وضع علامة على شيء ما على أنه تم إصلاحه في لوحة المعلومات لا يعني تأكيده. يخبرك الفحص الجديد فقط على نفس النطاق أن التغيير أصبح ساري المفعول بالفعل.
ابدأ بإجراء فحص مجاني، وانظر إلى ما تفعله رؤوسك بالفعل، وقم بإصلاح أهم النتائج واحدة تلو الأخرى. وهذه تمريرة أولى معقولة - ووضع أفضل بكثير من الأمل في أن تكون التخلف عن السداد على ما يرام.