Hvis du kører et WordPress-websted eller en Supabase-understøttet app, har du sandsynligvis stået ved dette vejkryds: installere et sikkerhedsplugin, eller køre en ekstern sikkerhedsscanner? Begge lover at finde problemer. De ser ikke på dit websted fra samme sted, og den forskel er hele købsbeslutningen.
Et plugin inspicerer dit websted indefra ved at bruge den adgang, det allerede har. En scanner inspicerer dit websted udefra, fra det samme udsigtspunkt, som en angriber har. Ingen af dem erstatter den anden, men de har forskellige blinde vinkler. Sådan fortæller du, hvilken du rent faktisk har brug for, og hvornår du vil have begge dele.
Hvad et sikkerhedsplugin kontrollerer inde fra dit websted
Et WordPress sikkerhedsplugin kører som kode på dit websted, så det kan se ting, som en besøgende aldrig kan.
Login og brugeraktivitet. Mislykkede loginforsøg, brute-force-mønstre, svage adgangskoder, nye administratorkonti og ændringer af brugerroller.
Filintegritet. Om kerne-, tema- eller plugin-filer har ændret sig uventet.
Firewall-regler på app-laget. Blokering af kendte ondsindede anmodningsmønstre, før din applikation håndterer dem.
Malware og indhold. Scanning af uploads og indlæg for injicerede scripts eller spamlinks.
Det indvendige syn er virkelig nyttigt. Et plugin kan holde øje med mistænkelig adfærd over tid, advare dig om en ny administratorkonto og blokere et login-angreb, mens det sker. Hvis du administrerer WordPress-websteder fra dag til dag, er et program-lag-plugin en rimelig baseline.
Fangsten er, at et plugin kun ved, hvad der sker inde i det miljø, det er installeret i. Det skal installeres, konfigureres og holdes opdateret. Det kører med de samme privilegier som dit websted, så et kompromis, der når applikationslaget, kan også påvirke det værktøj, der ser det. Dens dækning uden for CMS varierer efter plugin; domæne, TLS og e-mail-konfiguration skal muligvis have separate kontroller.
Hvad en domænebaseret scanner ser udefra, som plugins savner
En ekstern scanner behøver ikke legitimationsoplysninger, en installation eller administratoradgang. Det tester dit domæne, som internettet ser det, og rapporterer beviserne bag hvert fund.
Transport og domænehygiejne. TLS-certifikatkonfiguration, HTTP-sikkerhedsheadere, DNS-poster og e-mail-godkendelsesposterne, der bestemmer, om dit domæne kan spoofes.
Udsat overflade. Slutpunkter, filer og tjenester, der kan nås, men som aldrig var meningen at være offentlige.
Konfigurationsfejl. Standardindstillinger, udførlige fejl, manglende adgangskontroller og forkert konfigureret lager såsom Supabase Row Level Security-politikker.
Dækning ud over CMS. Webapplikationer, WordPress-installationer, Supabase og RLS og AI- eller RAG-applikationer, afhængigt af den valgte scanning og den tilgængelige adgang.
Dette er den visning, der kortlægger, hvordan angreb normalt starter. En angriber begynder ikke med dit admin-dashboard. De begynder med det, der er offentligt tilgængeligt. En scanner besvarer spørgsmålet, som et plugin strukturelt ikke kan: hvordan ser mit websted ud for en, der aldrig har logget ind?
Den ærlige grænse er rækkevidde. En scanning tester, hvad den kan nå under den scanning, og en ren score beskriver kun det testede omfang. Det er ikke et certifikat for, at et websted er fuldt sikkert, og intet værktøj kan love opdagelse af enhver sårbarhed.
Hvor de to overlapper hinanden, og hvor kløften virkelig er
Begge vil vise nogle applikationslagsproblemer, så det er rimeligt at spørge, om du betaler to gange.
Overlapningen er reel, men smal. Et plugins firewall og en scanners eksponeringskontrol kan både markere en sårbar pluginversion eller en åbenlys fejlkonfiguration. Kløften er alt omkring din applikation: domænet, certifikatet, overskrifterne, DNS og e-mail-poster, de cloud-tjenester, din app afhænger af, og de endepunkter, der stille og roligt svarer til det offentlige internet. Det er her ekstern scanning tjener sin plads, og det er et lag mange plugins ikke dækker helt.
Der er også forskel på beviserne. Et plugin fortæller dig ofte, at noget ser mistænkeligt ud på dit websted. En scanner viser dig den synlige overskrift, den tilgængelige sti eller den manglende politik, og giver dig derefter rettelsesvejledning, du kan handle på, og en måde at scanne igen og bekræfte, at ændringen er landet.
Hvordan man kombinerer begge dele uden overlap eller spildt indsats
De to værktøjer er komplementære, og opdelingen er enkel: Brug plugin'et til inde i appen, brug scanneren til alt, hvad internettet kan nå.
Kør først en ekstern scanning. Det behøver ingen installation, så det giver dig angriberens visning på få minutter og fortæller dig, hvilke konfigurationsproblemer der er offentligt synlige.
Ret det, scanningen fandt, og scan derefter igen. At markere en rettelse manuelt anmoder om en genkontrol, men kun en sammenlignelig genscanning bekræfter, at den faktisk er løst. Korrektionssporing er kun nyttig, når du lukker sløjfen.
Behold plugin'et for runtime-adfærd. Login-angreb, malware og filændringer er i gang i begivenheder. Lad plugin'et se dem.
Overvåg efter en tidsplan. Planlagte scanninger med e-mail eller Discord-advarsler holder udsigten udefra opdateret, når din stak ændres, uden et dedikeret sikkerhedsteam.
Har du mere end én ejendom, er det også her planopdelingen har betydning. Solo passer til et enkelt produkt, du ejer. Pro passer til klientwebsteder og -teams, tilføjer white-label-rapporter og teamadgang gennem yderligere betalte pladser med delte domæner, resultater, scanninger og plankvoter.
Hvilken en har du egentlig brug for?
Du vedligeholder et WordPress-websted og ønsker beskyttelse, mens du arbejder på det: et sikkerhedsplugin er en fornuftig start, men det vil ikke fortælle dig, hvad dit domæne udsætter.
Du har bygget eller vært for en app og vil gerne vide, hvad der er offentligt tilgængeligt: du skal bruge en ekstern scanner.
Du kører Supabase, WordPress eller en AI/RAG-applikation i produktion: kombinere eksterne kontroller med kontroller, der passer til din stak; et WordPress-plugin gælder kun for WordPress.
Fejlen er at behandle dette som en enten-eller-beslutning. Et plugin beskytter indersiden af dit websted. En scanner fortæller dig, hvad det ydre ser. De fleste små hold har reel eksponering på begge sider af den linje.
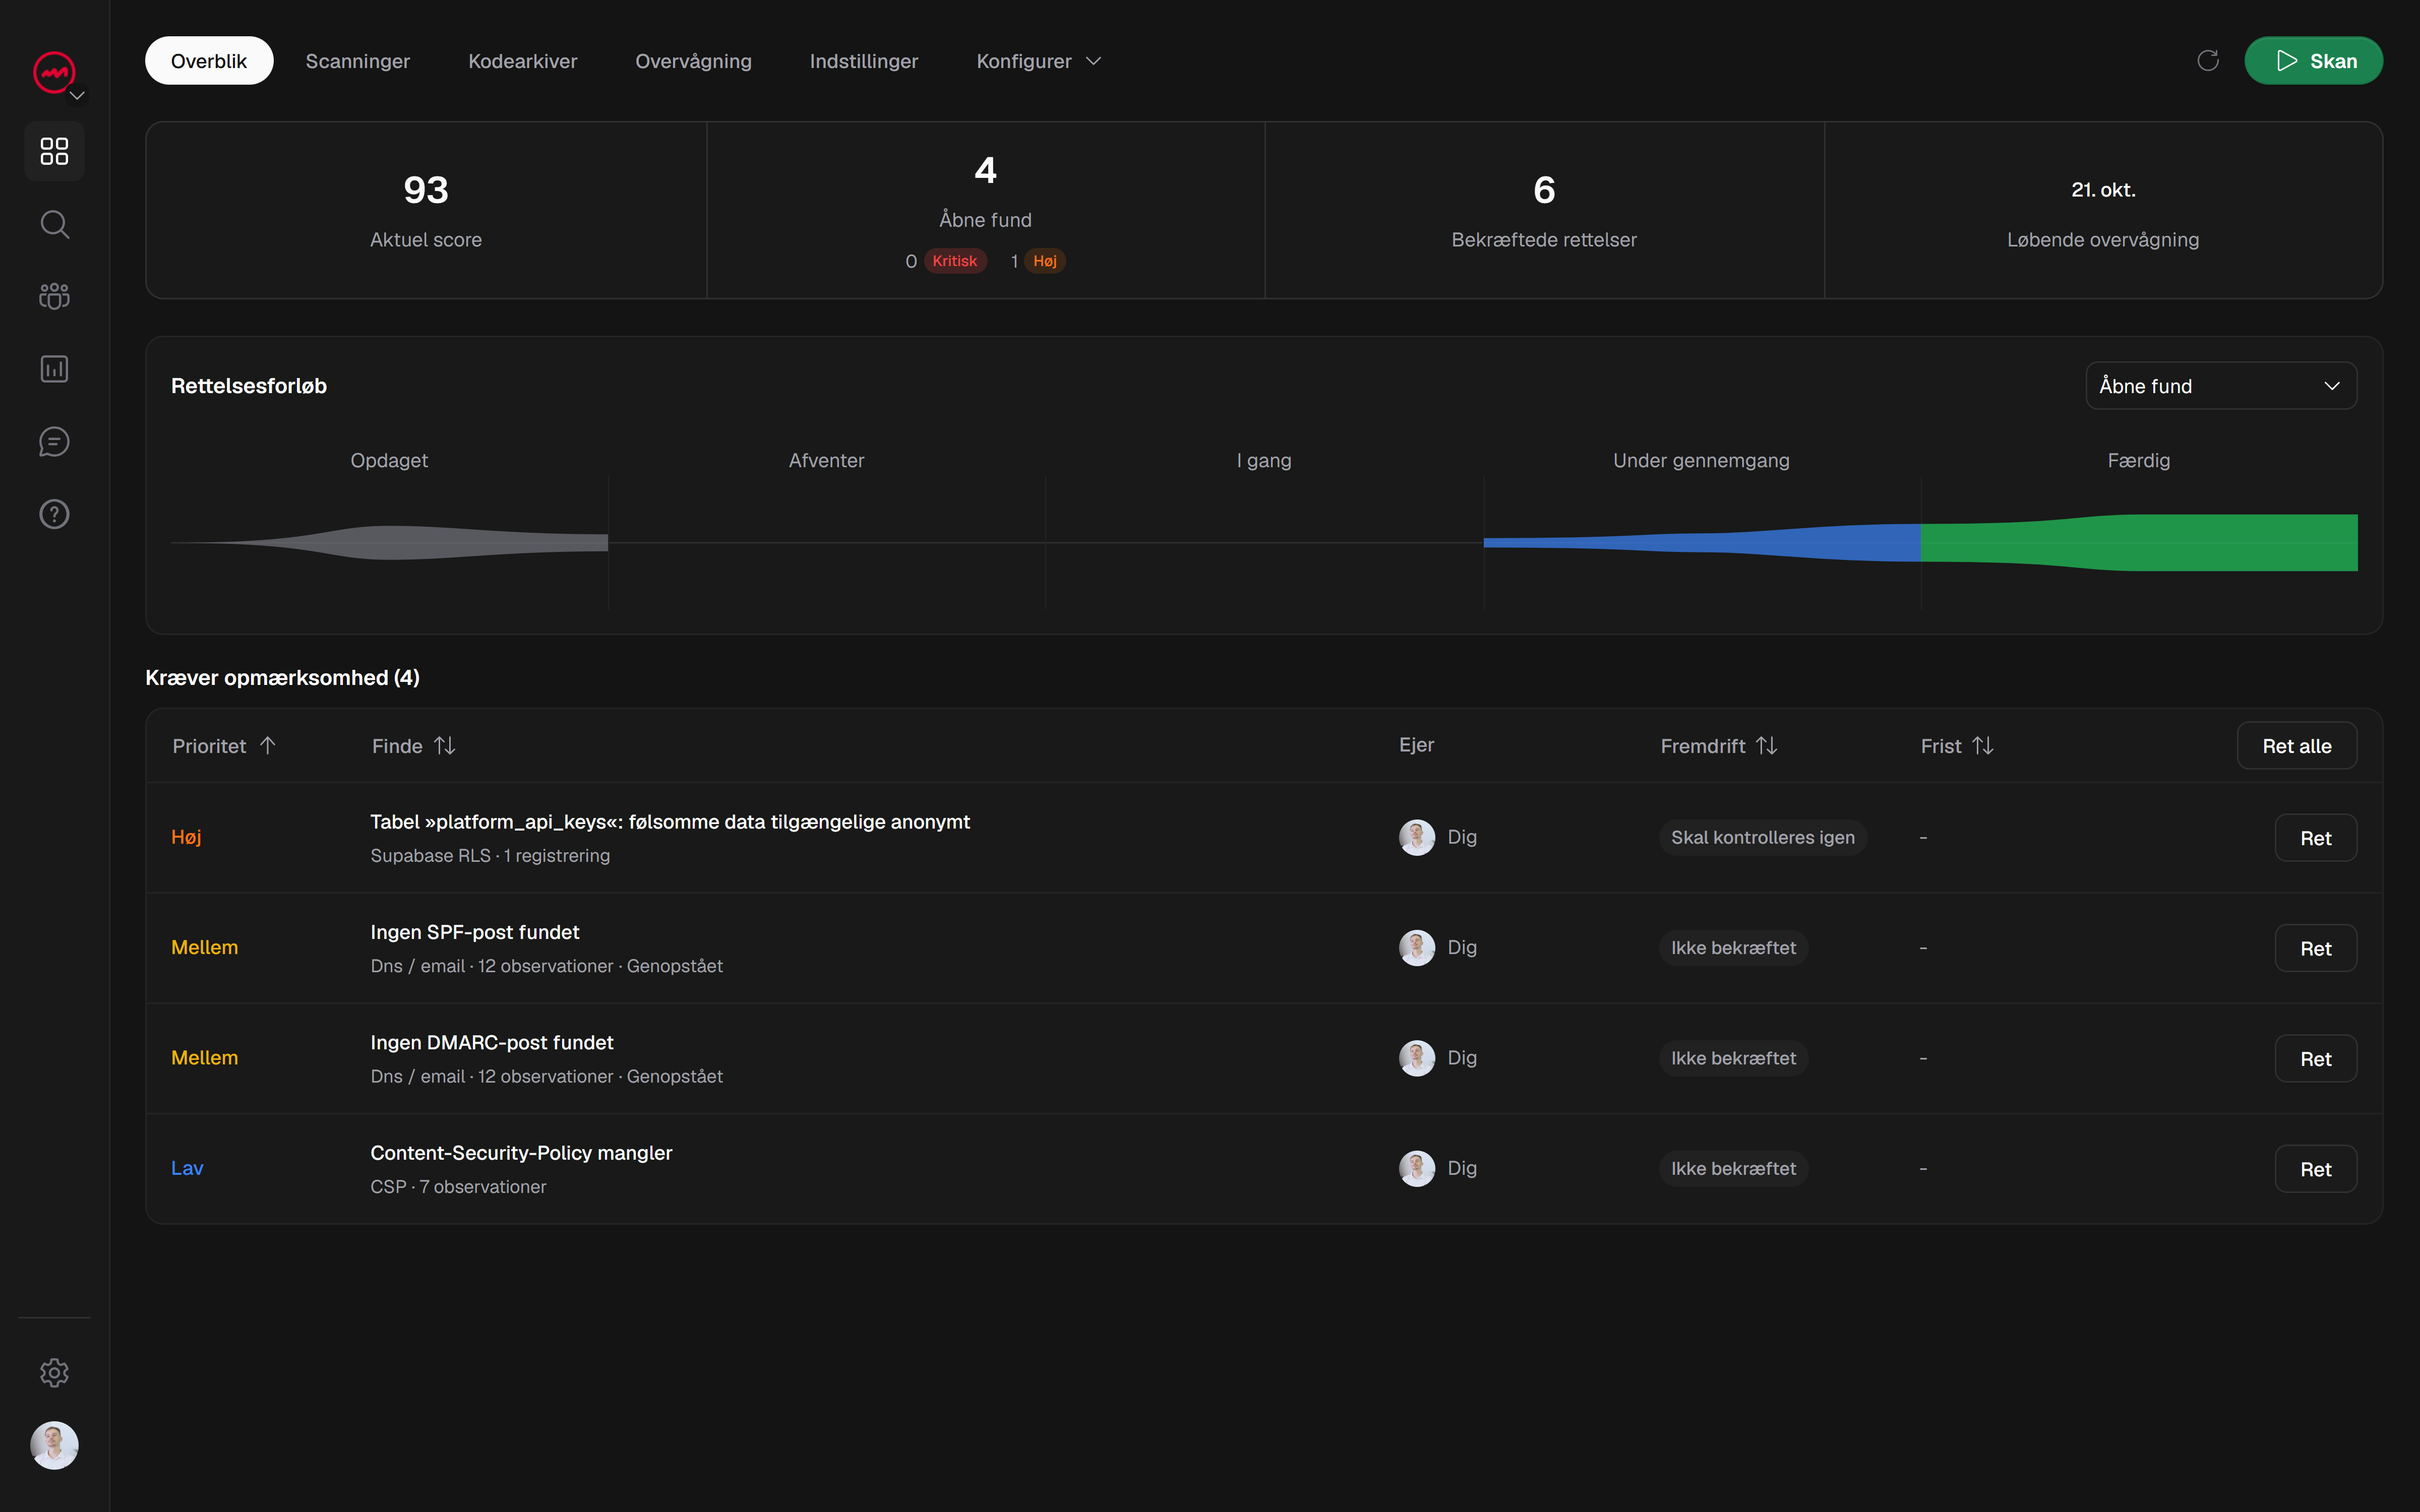
VICE er bygget til udsigten udefra: handlingsegnede fund med beviser, korrektionsvejledning og genscanninger for at bekræfte rettelser på tværs af webapplikationer, WordPress, Supabase og RLS og AI/RAG afhængigt af den valgte scanning. Du kan starte med en gratis letvægtssikkerhedsscanning, før du tilmelder dig, og dit domæne og resultater gemmes på din konto, når du registrerer dig. Fuld, brugerdefinerede og specialiserede scanninger kræver et verificeret domæne og et betalt abonnement eller købt kredit. Hvis du vil se præcis, hvordan dit domæne ser ud udefra, så start en gratis scanning og sammenlign resultaterne med det, dit plugin har fortalt dig.