WordPress サイトまたは Supabase でサポートされるアプリを実行している場合は、セキュリティ プラグインをインストールするか、外部セキュリティ スキャナを実行するか、という岐路に立たされたことがあるでしょう。どちらも問題を見つけることを約束します。彼らはあなたのサイトを同じ場所から見ているわけではないので、その違いが購入の決定全体になります。
プラグインは、すでに持っているアクセス権を使用して、サイトを内部から検査します。スキャナーは、攻撃者と同じ視点から、外部からサイトを検査します。どちらももう一方に取って代わるものではありませんが、異なる盲点があります。実際にどちらが必要か、また両方が必要な場合を判断する方法は次のとおりです。
セキュリティ プラグインがサイト内からチェックする内容
WordPress セキュリティ プラグインはサイト上のコードとして実行されるため、訪問者には決して見ることができないものを見ることができます。
ログインとユーザーのアクティビティ。 ログイン試行の失敗、ブルート フォース パターン、脆弱なパスワード、新しい管理者アカウント、ユーザー ロールの変更。
ファイルの整合性。 コア、テーマ、またはプラグイン ファイルが予期せず変更されたかどうか。
アプリ層のファイアウォール ルール。 既知の悪意のあるリクエスト パターンをアプリケーションが処理する前にブロックします。
マルウェアとコンテンツ。 挿入されたスクリプトまたはスパムリンクのアップロードと投稿をスキャンします。
その内部ビューは本当に役に立ちます。プラグインは、不審な動作を時間の経過とともに監視し、新しい管理者アカウントで警告を発し、ログイン攻撃が発生している間はそれをブロックします。 WordPress サイトを日常的に管理する場合、アプリケーション層プラグインが妥当なベースラインとなります。
問題は、プラグインは、それがインストールされている環境内で何が起こるかを知っているだけであるということです。プラグインは、インストールされ、設定され、更新され続ける必要があります。サイトと同じ権限で実行されるため、アプリケーション層に侵入すると、それを監視しているツールにも影響が及ぶ可能性があります。 CMS の外部での対応範囲はプラグインによって異なります。ドメイン、TLS、および電子メール設定には個別のチェックが必要な場合があります。
プラグインが見逃しているドメインベースのスキャナーが外部から認識しているもの
外部スキャナには、資格情報、インストール、または管理者アクセスは必要ありません。インターネットで見られる方法でドメインをテストし、それぞれの結果の背後にある証拠を報告します。
輸送とドメインの衛生状態。 TLS 証明書構成、HTTP セキュリティ ヘッダー、DNS レコード、およびドメインがなりすまし可能かどうかを決定する電子メール認証レコード。
露出した表面。 到達可能なエンドポイント、ファイル、およびサービスは、公開されることを意図していませんでした。
設定ミス。 デフォルト設定、詳細エラー、アクセス制御の欠如、およびSupabase行レベルセキュリティポリシーなどの誤って構成されたストレージ。
CMS を超えた範囲をカバーします。 Web アプリケーション、WordPress インストール、Supabase および RLS、AI または RAG アプリケーション (選択したスキャンと利用可能なアクセスに応じて)。
これは、通常の攻撃の開始方法をマッピングしたビューです。攻撃者は管理者ダッシュボードから始まるわけではありません。それらは、公的にアクセス可能なものから始まります。スキャナーは、プラグインが構造的にできない質問、つまり、ログインしたことのない人には私のサイトはどのように見えるのかという質問に答えます。
正直な限界は範囲です。スキャンでは、そのスキャン中に到達できる範囲がテストされ、クリーンなスコアはテストされた範囲のみを表します。これはサイトが完全に安全であることを証明するものではなく、すべての脆弱性の検出を保証できるツールはありません。
両者が重なる部分、そして実際のギャップはどこにあるのか
どちらの場合もアプリケーション層の問題が表面化するため、二重に支払うことになるのではないかと疑問に思うのは当然です。
重なり合いは本物ですが、狭いです。プラグインのファイアウォールとスキャナーの露出チェックは両方とも、脆弱なプラグインのバージョンや明らかな構成ミスにフラグを立てることができます。ギャップとは、ドメイン、証明書、ヘッダー、DNS と電子メールのレコード、アプリが依存するクラウド サービス、パブリック インターネットに静かに応答するエンドポイントなど、アプリケーションの周囲のすべてのことです。そこで外部スキャンが活躍するのですが、これは多くのプラグインが完全にはカバーしていない層です。
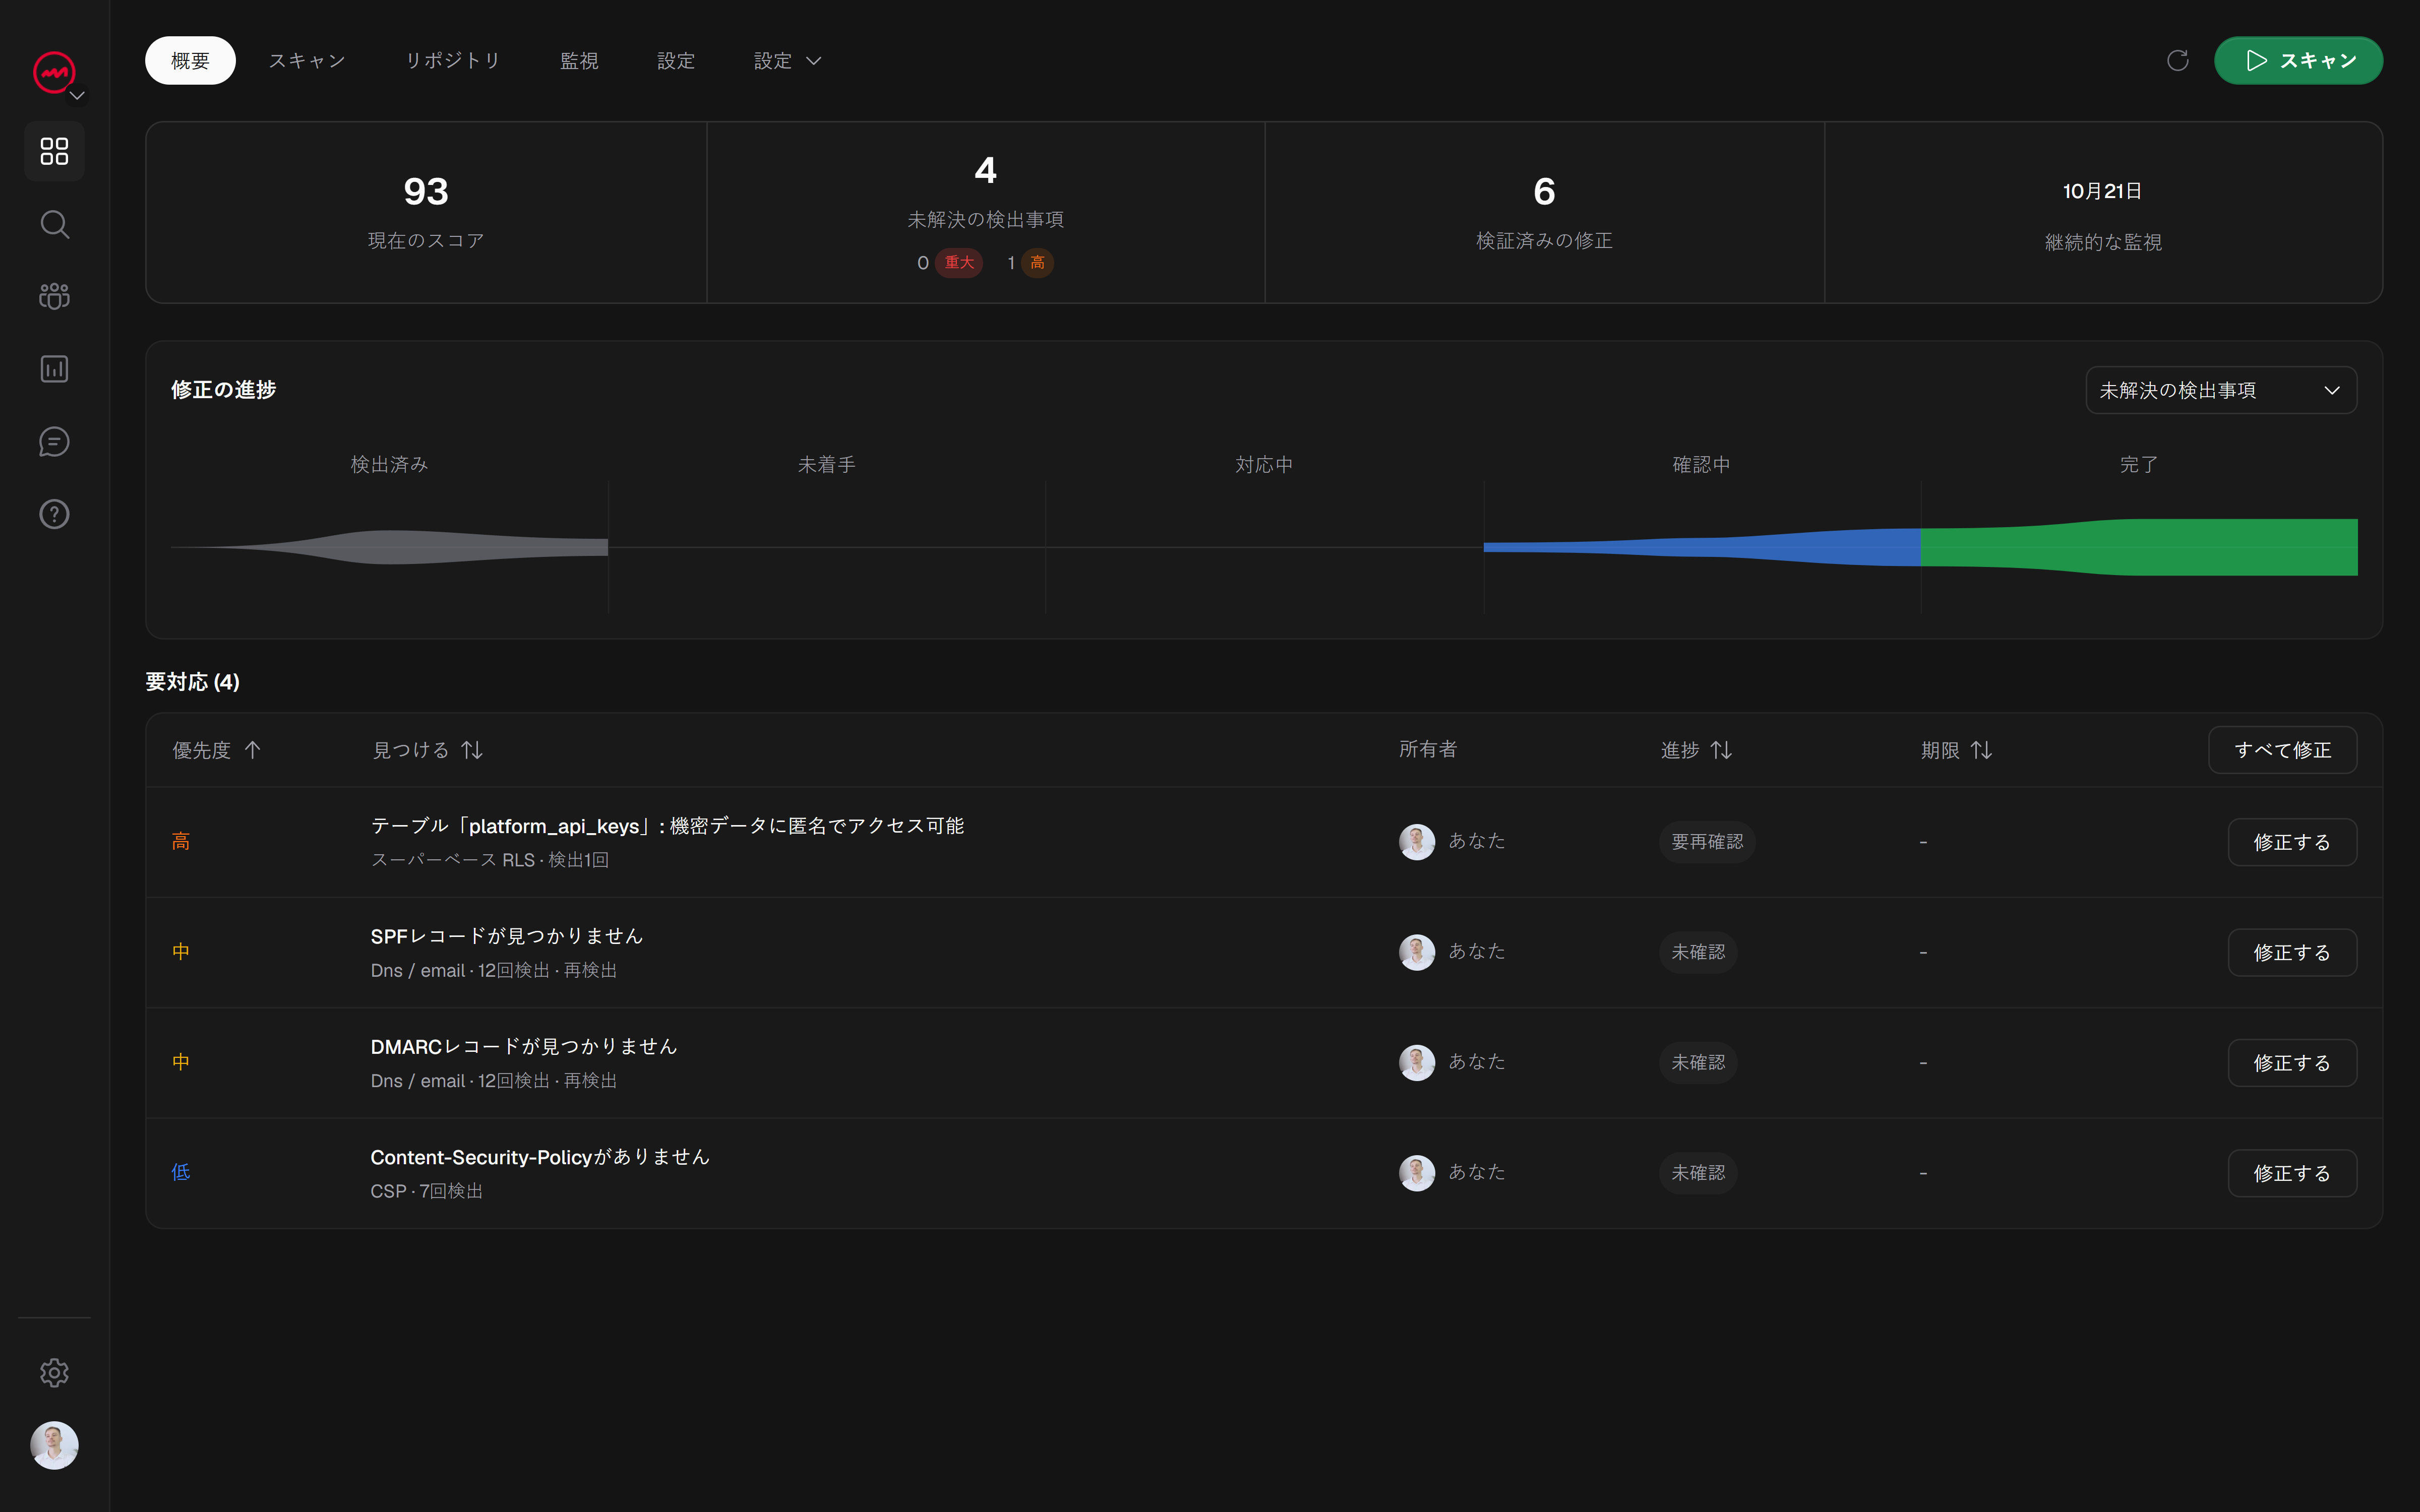
証拠にも違いがあります。プラグインは、サイト内で何かが疑わしいと通知することがよくあります。スキャナーは、公開されたヘッダー、到達可能なパス、または欠落しているポリシーを表示し、実行できる修正ガイダンスと、再スキャンして変更が反映されたことを確認する方法を提供します。
重複したり無駄な労力を費やすことなく両方を組み合わせる方法
2 つのツールは補完的であり、分割は簡単です。アプリ内の動作にはプラグインを使用し、インターネットが到達できるすべてのものにはスキャナーを使用します。
最初に外部スキャンを実行します。 インストールする必要がないため、数分で攻撃者の視点が得られ、どの構成上の問題が公開されているかがわかります。
スキャンで見つかった内容を修正してから、再スキャンします。 修正を手動でマークすると再チェックが要求されますが、実際に解決されたことを確認できるのは同等の再スキャンのみです。修正追跡は、ループを閉じる場合にのみ役立ちます。
実行時の動作のためにプラグインを保持します。 イベント内では、ログイン攻撃、マルウェア、ファイル変更が進行中です。プラグインに監視させます。
スケジュールに従って監視します。 電子メールまたは Discord アラートを使用したスケジュールされたスキャンにより、専任のセキュリティ チームを必要とせずに、スタックの変更に応じて外部ビューを最新の状態に保つことができます。
複数の物件をお持ちの場合は、プランの分割も重要になります。 Solo は、お持ちの 1 つの製品に適合します。 Pro はクライアントのサイトとチームに適合し、共有ドメイン、検出結果、スキャン、プラン割り当てを使用して、追加の有料シートを介してホワイトラベル レポートとチーム アクセスを追加します。
実際に必要なのはどれですか?
WordPress サイトを管理しており、そこでの作業中に保護が必要な場合: セキュリティ プラグインは賢明なスタートですが、ドメインが何を公開しているのかはわかりません。
アプリを構築またはホストしていて、何が公開されているかを知りたいと考えています。 外部スキャナが必要です。
Supabase、WordPress、または AI/RAG アプリケーションを実稼働環境で実行します。 外部チェックとスタックに適したコントロールを組み合わせます。 WordPress プラグインは WordPress にのみ適用されます。
間違いは、これを二者択一の決定として扱うことです。プラグインはサイトの内部を保護します。スキャナーは外から見たものを教えてくれます。ほとんどの小規模チームは、その境界線の両側で実際にエクスポージャーを持っています。
VICE は、Web アプリケーション全体、WordPress、Supabase、RLS、および選択したスキャンに応じて AI/RAG にわたる、証拠を含む実用的な調査結果、修正ガイダンス、修正を検証するための再スキャンといった外部ビュー向けに構築されています。サインアップする前に無料の軽量セキュリティ スキャンを開始でき、登録時にドメインと結果がアカウントに保存されます。完全スキャン、カスタム スキャン、特殊スキャンには、検証済みのドメインと有料サブスクリプションまたは購入したクレジットが必要です。ドメインが外部からどのように見えるかを正確に確認したい場合は、無料スキャンを開始し、結果をプラグインが通知する内容と比較してください。