Hvis du kjører en WordPress-side eller en Supabase-støttet app, har du sannsynligvis stått ved denne veiskillet: installere en sikkerhetsplugin, eller kjøre en ekstern sikkerhetsskanner? Begge lover å finne problemer. De ser ikke på nettstedet ditt fra samme sted, og den forskjellen er hele kjøpsbeslutningen.
En plugin inspiserer nettstedet ditt fra innsiden ved å bruke tilgangen det allerede har. En skanner inspiserer nettstedet ditt fra utsiden, fra samme utsiktspunkt som en angriper har. Ingen av dem erstatter den andre, men de har forskjellige blindsoner. Her er hvordan du forteller hvilken du faktisk trenger, og når du vil ha begge deler.
Hva en sikkerhetsplugin sjekker fra nettstedet ditt
En WordPress sikkerhetsplugin kjører som kode på nettstedet ditt, slik at det kan se ting en besøkende aldri kan.
Innlogging og brukeraktivitet. Mislykkede påloggingsforsøk, brute-force-mønstre, svake passord, nye administratorkontoer og endringer i brukerroller.
Filintegritet. Om kjerne-, tema- eller plugin-filer har endret seg uventet.
Brannmurregler på applaget. Blokkering av kjente ondsinnede forespørselsmønstre før applikasjonen din håndterer dem.
Skadelig programvare og innhold. Skanner opplastinger og innlegg for injiserte skript eller spam-lenker.
Den innsiden er virkelig nyttig. En plugin kan se etter mistenkelig oppførsel over tid, varsle deg om en ny administratorkonto og blokkere et påloggingsangrep mens det skjer. Hvis du administrerer WordPress-nettsteder fra dag til dag, er en program-lag-plugin en rimelig grunnlinje.
Haken er at en plugin bare vet hva som skjer inne i miljøet den er installert i. Den må installeres, konfigureres og holdes oppdatert. Den kjører med de samme privilegiene som nettstedet ditt, så et kompromiss som når applikasjonslaget kan også påvirke verktøyet som ser på det. Dekningen utenfor CMS varierer etter plugin; domene, TLS og e-postkonfigurasjon kan trenge separate kontroller.
Hva en domenebasert skanner ser fra utsiden som plugins savner
En ekstern skanner trenger ikke legitimasjon, installasjon eller administratortilgang. Den tester domenet ditt slik internett ser det, og rapporterer bevisene bak hvert funn.
Transport og domenehygiene. TLS-sertifikatkonfigurasjon, HTTP-sikkerhetshoder, DNS-poster og e-postautentiseringspostene som avgjør om domenet ditt kan forfalskes.
Eksponert overflate. Endepunkter, filer og tjenester som er tilgjengelige, men som aldri var ment å være offentlige.
Konfigurasjonsfeil. Standardinnstillinger, detaljerte feil, manglende tilgangskontroller og feilkonfigurert lagring som Supabase Row Level Security-policyer.
Dekning utover CMS. Webapplikasjoner, WordPress-installasjoner, Supabase og RLS, og AI- eller RAG-applikasjoner, avhengig av valgt skanning og tilgjengelig tilgang.
Dette er synet som kartlegger hvordan angrep vanligvis starter. En angriper begynner ikke med admin-dashbordet ditt. De begynner med det som er offentlig tilgjengelig. En skanner svarer på spørsmålet en plugin strukturelt ikke kan: hvordan ser siden min ut for noen som aldri har logget på?
Den ærlige grensen er omfang. En skanning tester hva den kan nå under den skanningen, og en ren poengsum beskriver bare det testede omfanget. Det er ikke et sertifikat på at et nettsted er helt sikkert, og ingen verktøy kan love oppdagelse av enhver sårbarhet.
Hvor de to overlapper hverandre, og hvor gapet egentlig er
Begge vil dukke opp noen applikasjonslagsproblemer, så det er rimelig å spørre om du betaler to ganger.
Overlappingen er reell, men smal. En plugin-brannmur og en skanners eksponeringskontroller kan både flagge en sårbar plugin-versjon eller en åpenbar feilkonfigurasjon. Gapet er alt rundt applikasjonen din: domenet, sertifikatet, overskriftene, DNS og e-postposter, skytjenestene appen din er avhengig av, og endepunktene som stille svarer til det offentlige internett. Det er der ekstern skanning får sin plass, og det er et lag mange plugins ikke dekker helt.
Det er også forskjell på bevis. En plugin forteller deg ofte at noe ser mistenkelig ut på nettstedet ditt. En skanner viser deg den eksponerte overskriften, den tilgjengelige banen eller den manglende policyen, og gir deg rettingsveiledning du kan handle på, og en måte å skanne på nytt og bekrefte at endringen er landet.
Hvordan kombinere begge uten overlapping eller bortkastet innsats
De to verktøyene er komplementære, og delingen er enkel: bruk plugin-en for atferd inne i appen, bruk skanneren for alt internett kan nå.
Kjør en ekstern skanning først. Den trenger ingen installasjon, så den gir deg angriperens syn på minutter og forteller deg hvilke konfigurasjonsproblemer som er offentlig synlige.
Fiks det skanningen fant, og skann deretter på nytt. Å merke en reparasjon manuelt ber om en ny sjekk, men bare en sammenlignbar ny skanning bekrefter at den faktisk er løst. Korreksjonssporing er bare nyttig når du lukker sløyfen.
Behold programtillegget for kjøretidsatferd. Påloggingsangrep, skadelig programvare og filendringer pågår i hendelser. La programtillegget se dem.
Overvåk på en tidsplan. Planlagte skanninger med e-post eller Discord-varsler holder utsiden oppdatert når stabelen din endres, uten et dedikert sikkerhetsteam.
Har du mer enn én eiendom er det også her plandelingen betyr noe. Solo passer til et enkelt produkt du eier. Pro passer til klientnettsteder og -team, og legger til hvite etikettrapporter og teamtilgang gjennom ekstra betalte seter, med delte domener, funn, skanninger og plankvoter.
Hvilken trenger du egentlig?
Du vedlikeholder et WordPress-nettsted og ønsker beskyttelse mens du jobber på det: en sikkerhetsplugin er en fornuftig start, men den vil ikke fortelle deg hva domenet ditt avslører.
Du bygde eller er vert for en app og vil vite hva som er offentlig tilgjengelig: du trenger en ekstern skanner.
Du kjører Supabase, WordPress eller en AI/RAG-applikasjon i produksjon: kombinere eksterne sjekker med kontroller som passer til stabelen din; en WordPress-plugin gjelder kun for WordPress.
Feilen er å behandle dette som en enten-eller-avgjørelse. En plugin beskytter innsiden av nettstedet ditt. En skanner forteller deg hva utsiden ser. De fleste små lag har reell eksponering på begge sider av den linjen.
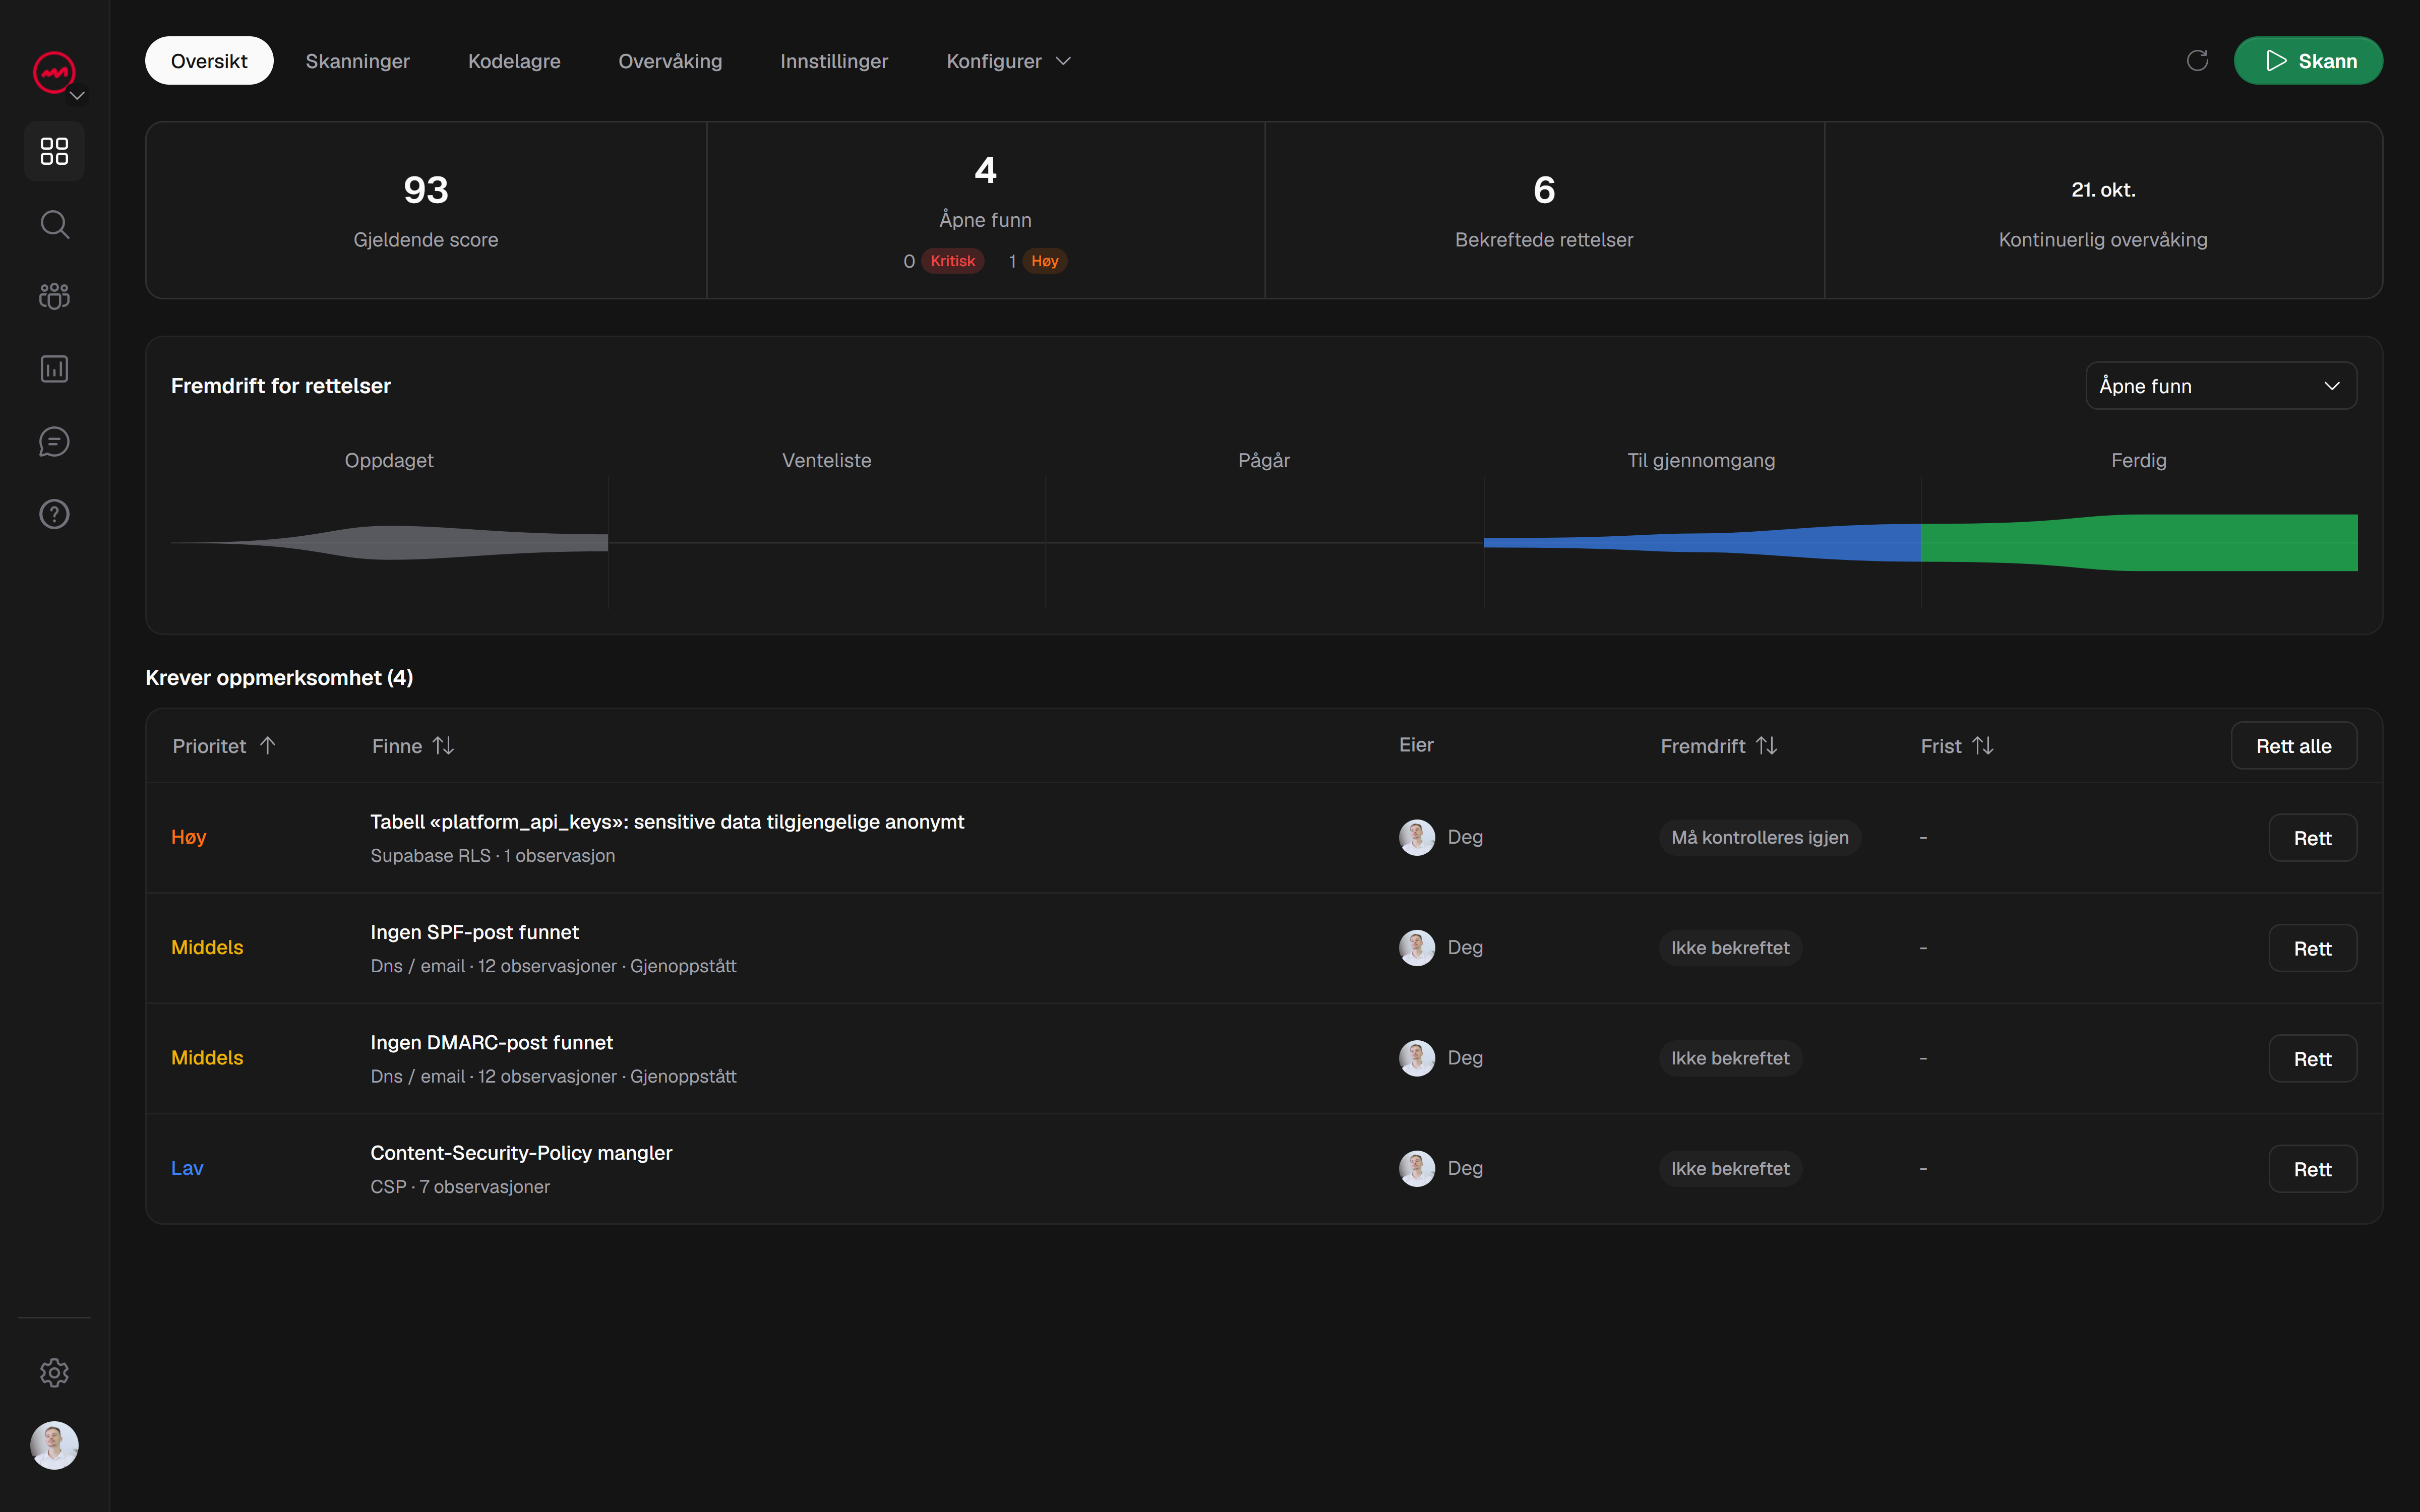
VICE er bygget for utsiden: handlingsbare funn med bevis, rettingsveiledning og nyskanninger for å bekrefte rettelser, på tvers av nettapplikasjoner, WordPress, Supabase og RLS og AI/RAG avhengig av valgt skanning. Du kan starte med en gratis lett sikkerhetsskanning før du registrerer deg, og domenet ditt og resultatene lagres på kontoen din når du registrerer deg. Fullstendige, tilpassede og spesialiserte skanninger krever et verifisert domene og et betalt abonnement eller kjøpt kreditt. Hvis du vil se nøyaktig hvordan domenet ditt ser ut fra utsiden, start en gratis skanning og sammenlign resultatene med det plugin-modulen din har fortalt deg.