Se você executa um site WordPress ou um aplicativo compatível com Supabase, provavelmente já se deparou com esta bifurcação: instalar um plug-in de segurança ou executar um scanner de segurança externo? Ambos prometem encontrar problemas. Eles não olham o seu site do mesmo lugar, e essa diferença é toda a decisão de compra.
Um plugin inspeciona seu site por dentro, utilizando o acesso que ele já possui. Um scanner inspeciona seu site de fora, do mesmo ponto de vista de um invasor. Nenhum substitui o outro, mas eles têm pontos cegos diferentes. Veja como saber qual você realmente precisa e quando deseja os dois.
O que um plugin de segurança verifica dentro do seu site
Um plugin de segurança WordPress é executado como código em seu site, para que possa ver coisas que um visitante nunca consegue.
Login e atividade do usuário. Tentativas de login malsucedidas, padrões de força bruta, senhas fracas, novas contas de administrador e alterações nas funções dos usuários.
Integridade do arquivo. Se os arquivos principais, de tema ou de plug-in foram alterados inesperadamente.
Regras de firewall na camada de aplicativo. Bloqueio de padrões de solicitação mal-intencionados conhecidos antes que seu aplicativo os processe.
Malware e conteúdo. Verificando uploads e postagens em busca de scripts injetados ou links de spam.
Essa visão interna é genuinamente útil. Um plug-in pode observar comportamentos suspeitos ao longo do tempo, alertá-lo sobre uma nova conta de administrador e bloquear um ataque de login enquanto isso acontece. Se você gerencia sites WordPress diariamente, um plug-in de camada de aplicativo é uma linha de base razoável.
O problema é que um plugin só sabe o que acontece dentro do ambiente em que está instalado. Ele precisa ser instalado, configurado e mantido atualizado. Ele é executado com os mesmos privilégios do seu site, portanto, um comprometimento que atinja a camada do aplicativo também pode afetar a ferramenta que o monitora. Sua cobertura fora do CMS varia de acordo com o plugin; domínio, TLS e configuração de e-mail podem precisar de verificações separadas.
O que um scanner baseado em domínio vê de fora e que os plug-ins não percebem
Um scanner externo não precisa de credenciais, instalação ou acesso de administrador. Ele testa seu domínio da maneira como a Internet o vê e relata as evidências por trás de cada descoberta.
Transporte e higiene do domínio. Configuração do certificado TLS, cabeçalhos de segurança HTTP, registros DNS e registros de autenticação de e-mail que determinam se seu domínio pode ser falsificado.
Superfície exposta. Endpoints, arquivos e serviços acessíveis, mas que nunca foram concebidos para serem públicos.
Erros de configuração. Configurações padrão, erros detalhados, controles de acesso ausentes e armazenamento mal configurado, como políticas de segurança em nível de linha Supabase.
Cobertura além do CMS. Aplicativos Web, instalações WordPress, Supabase e RLS e aplicativos AI ou RAG, dependendo da varredura selecionada e do acesso disponível.
Esta é a visão que mapeia como os ataques geralmente começam. Um invasor não começa no painel de administração. Eles começam com o que é publicamente acessível. Um scanner responde à pergunta que um plugin estruturalmente não consegue: como é o meu site para alguém que nunca fez login?
O limite honesto é o escopo. Uma varredura testa o que pode alcançar durante essa varredura, e uma pontuação limpa descreve apenas o escopo testado. Não é um certificado que um site é totalmente seguro e nenhuma ferramenta pode prometer a detecção de todas as vulnerabilidades.
Onde os dois se sobrepõem e onde realmente existe a lacuna
Ambos irão revelar alguns problemas na camada de aplicação, por isso é justo perguntar se você está pagando duas vezes.
A sobreposição é real, mas estreita. O firewall de um plugin e as verificações de exposição de um scanner podem sinalizar uma versão vulnerável do plugin ou uma configuração incorreta óbvia. A lacuna é tudo em torno do seu aplicativo: o domínio, o certificado, os cabeçalhos, o DNS e os registros de e-mail, os serviços em nuvem dos quais seu aplicativo depende e os endpoints que respondem silenciosamente à Internet pública. É aí que a verificação externa ganha seu lugar, e é uma camada que muitos plug-ins não cobrem completamente.
Há também uma diferença nas evidências. Um plug-in geralmente informa que algo parece suspeito dentro do seu site. Um scanner mostra o cabeçalho exposto, o caminho acessível ou a política ausente e, em seguida, fornece orientações de correção nas quais você pode agir e uma maneira de verificar novamente e confirmar a alteração realizada.
Como combinar ambos sem sobreposição ou desperdício de esforço
As duas ferramentas são complementares e a divisão é simples: use o plugin para comportamento dentro do aplicativo, use o scanner para tudo que a internet puder alcançar.
Execute uma verificação externa primeiro. Ele não precisa de instalação, por isso fornece a visão do invasor em minutos e informa quais problemas de configuração são visíveis publicamente.
Corrija o que a verificação encontrou e verifique novamente. Marcar uma correção manualmente solicita uma nova verificação, mas apenas uma nova verificação comparável confirma que ela foi realmente resolvida. O rastreamento de correção só é útil quando você fecha o loop.
Mantenha o plugin para comportamento em tempo de execução. Ataques de login, malware e alterações de arquivos ocorrem dentro dos eventos. Deixe o plugin assisti-los.
Monitore de acordo com um cronograma. Verificações agendadas com alertas por e-mail ou Discord mantêm a visão externa atualizada conforme sua pilha muda, sem uma equipe de segurança dedicada.
Se você tiver mais de uma propriedade, é aqui também que a divisão do plano é importante. Solo cabe em um único produto que você possui. O Pro se adapta a sites e equipes de clientes, adicionando relatórios de marca branca e acesso de equipe por meio de licenças pagas adicionais, com domínios compartilhados, descobertas, verificações e cotas de plano.
Qual deles você realmente precisa?
Você mantém um site WordPress e deseja proteção enquanto trabalha nele: um plugin de segurança é um começo sensato, mas não dirá o que seu domínio expõe.
Você criou ou hospeda um aplicativo e deseja saber o que pode ser acessado publicamente: você precisa de um scanner externo.
Você executa Supabase, WordPress ou um aplicativo AI/RAG em produção: combine verificações externas com controles apropriados à sua pilha; um plugin WordPress se aplica apenas ao WordPress.
O erro é tratar isso como uma decisão de um ou outro. Um plugin protege o interior do seu site. Um scanner informa o que o exterior vê. A maioria das equipes pequenas tem exposição real em ambos os lados dessa linha.
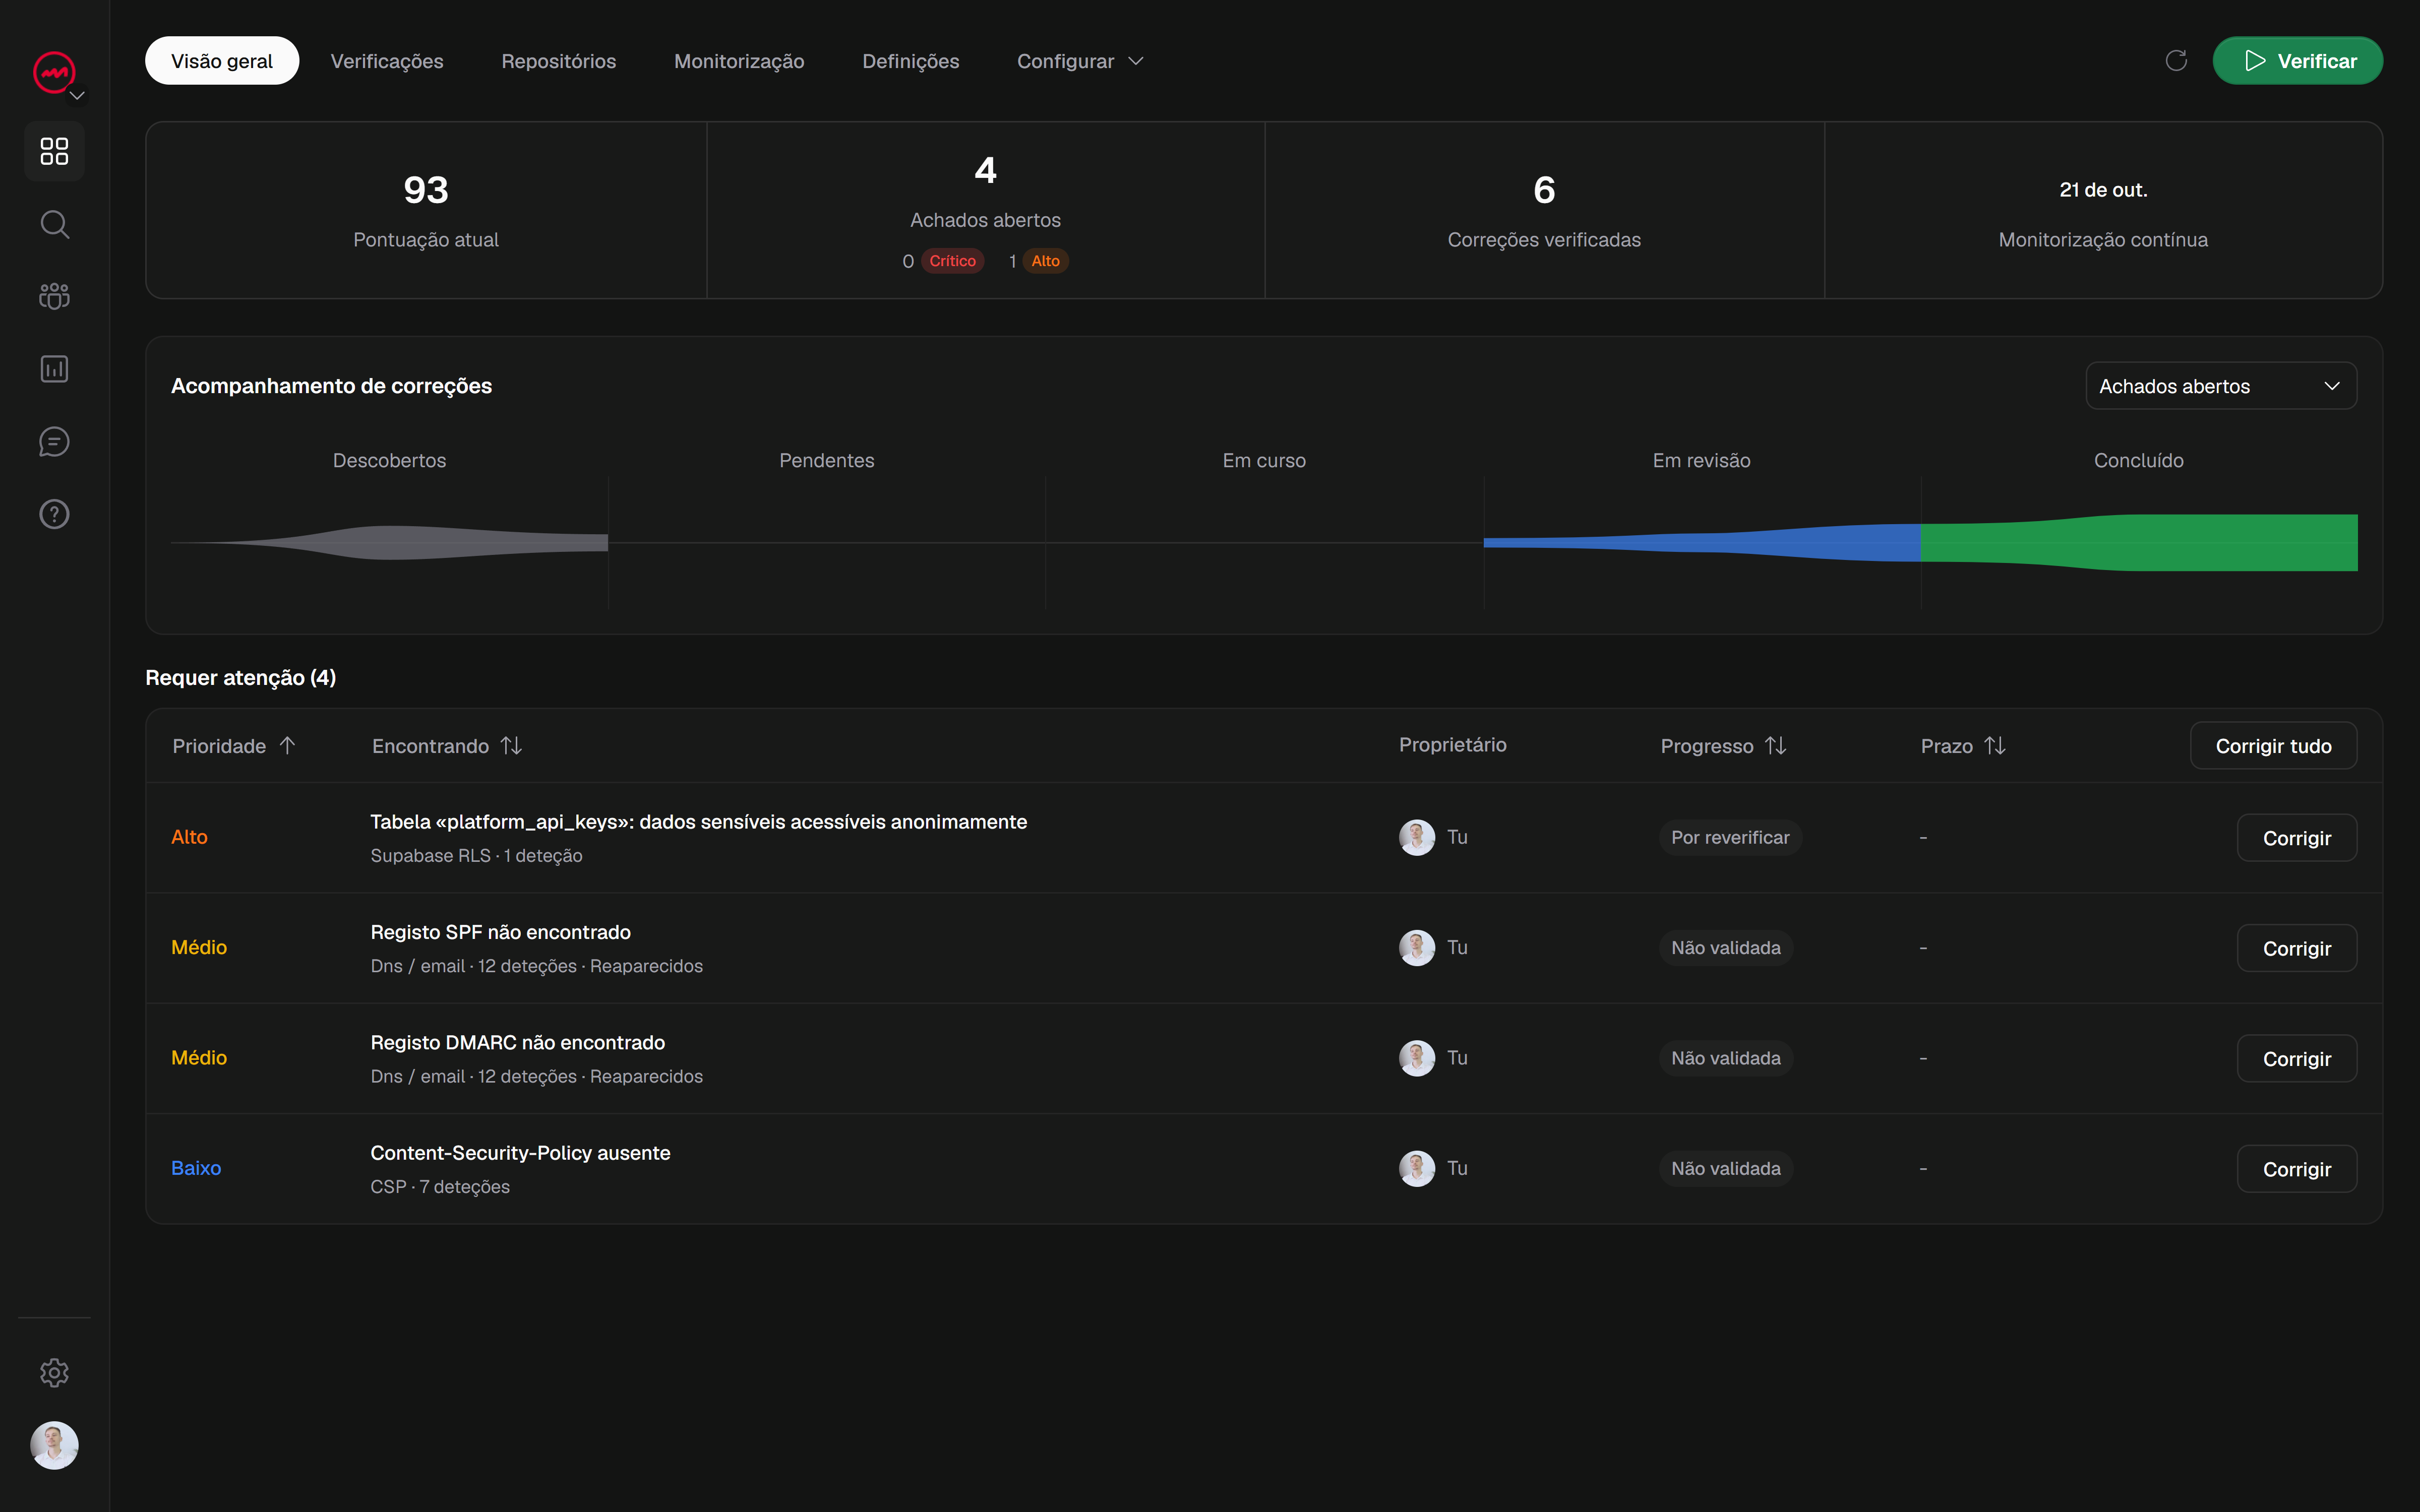
O VICE foi desenvolvido para a visão externa: descobertas acionáveis com evidências, orientação de correção e novas varreduras para verificar as correções, em aplicativos da web, WordPress, Supabase e RLS, e AI/RAG dependendo da varredura selecionada. Você pode começar com uma verificação de segurança leve e gratuita antes de se inscrever, e seu domínio e os resultados serão salvos em sua conta quando você se registrar. Varreduras completas, personalizadas e especializadas exigem um domínio verificado e uma assinatura paga ou crédito adquirido. Se você quiser ver exatamente como é o seu domínio visto de fora, inicie uma verificação gratuita e compare os resultados com o que o seu plugin está lhe dizendo.