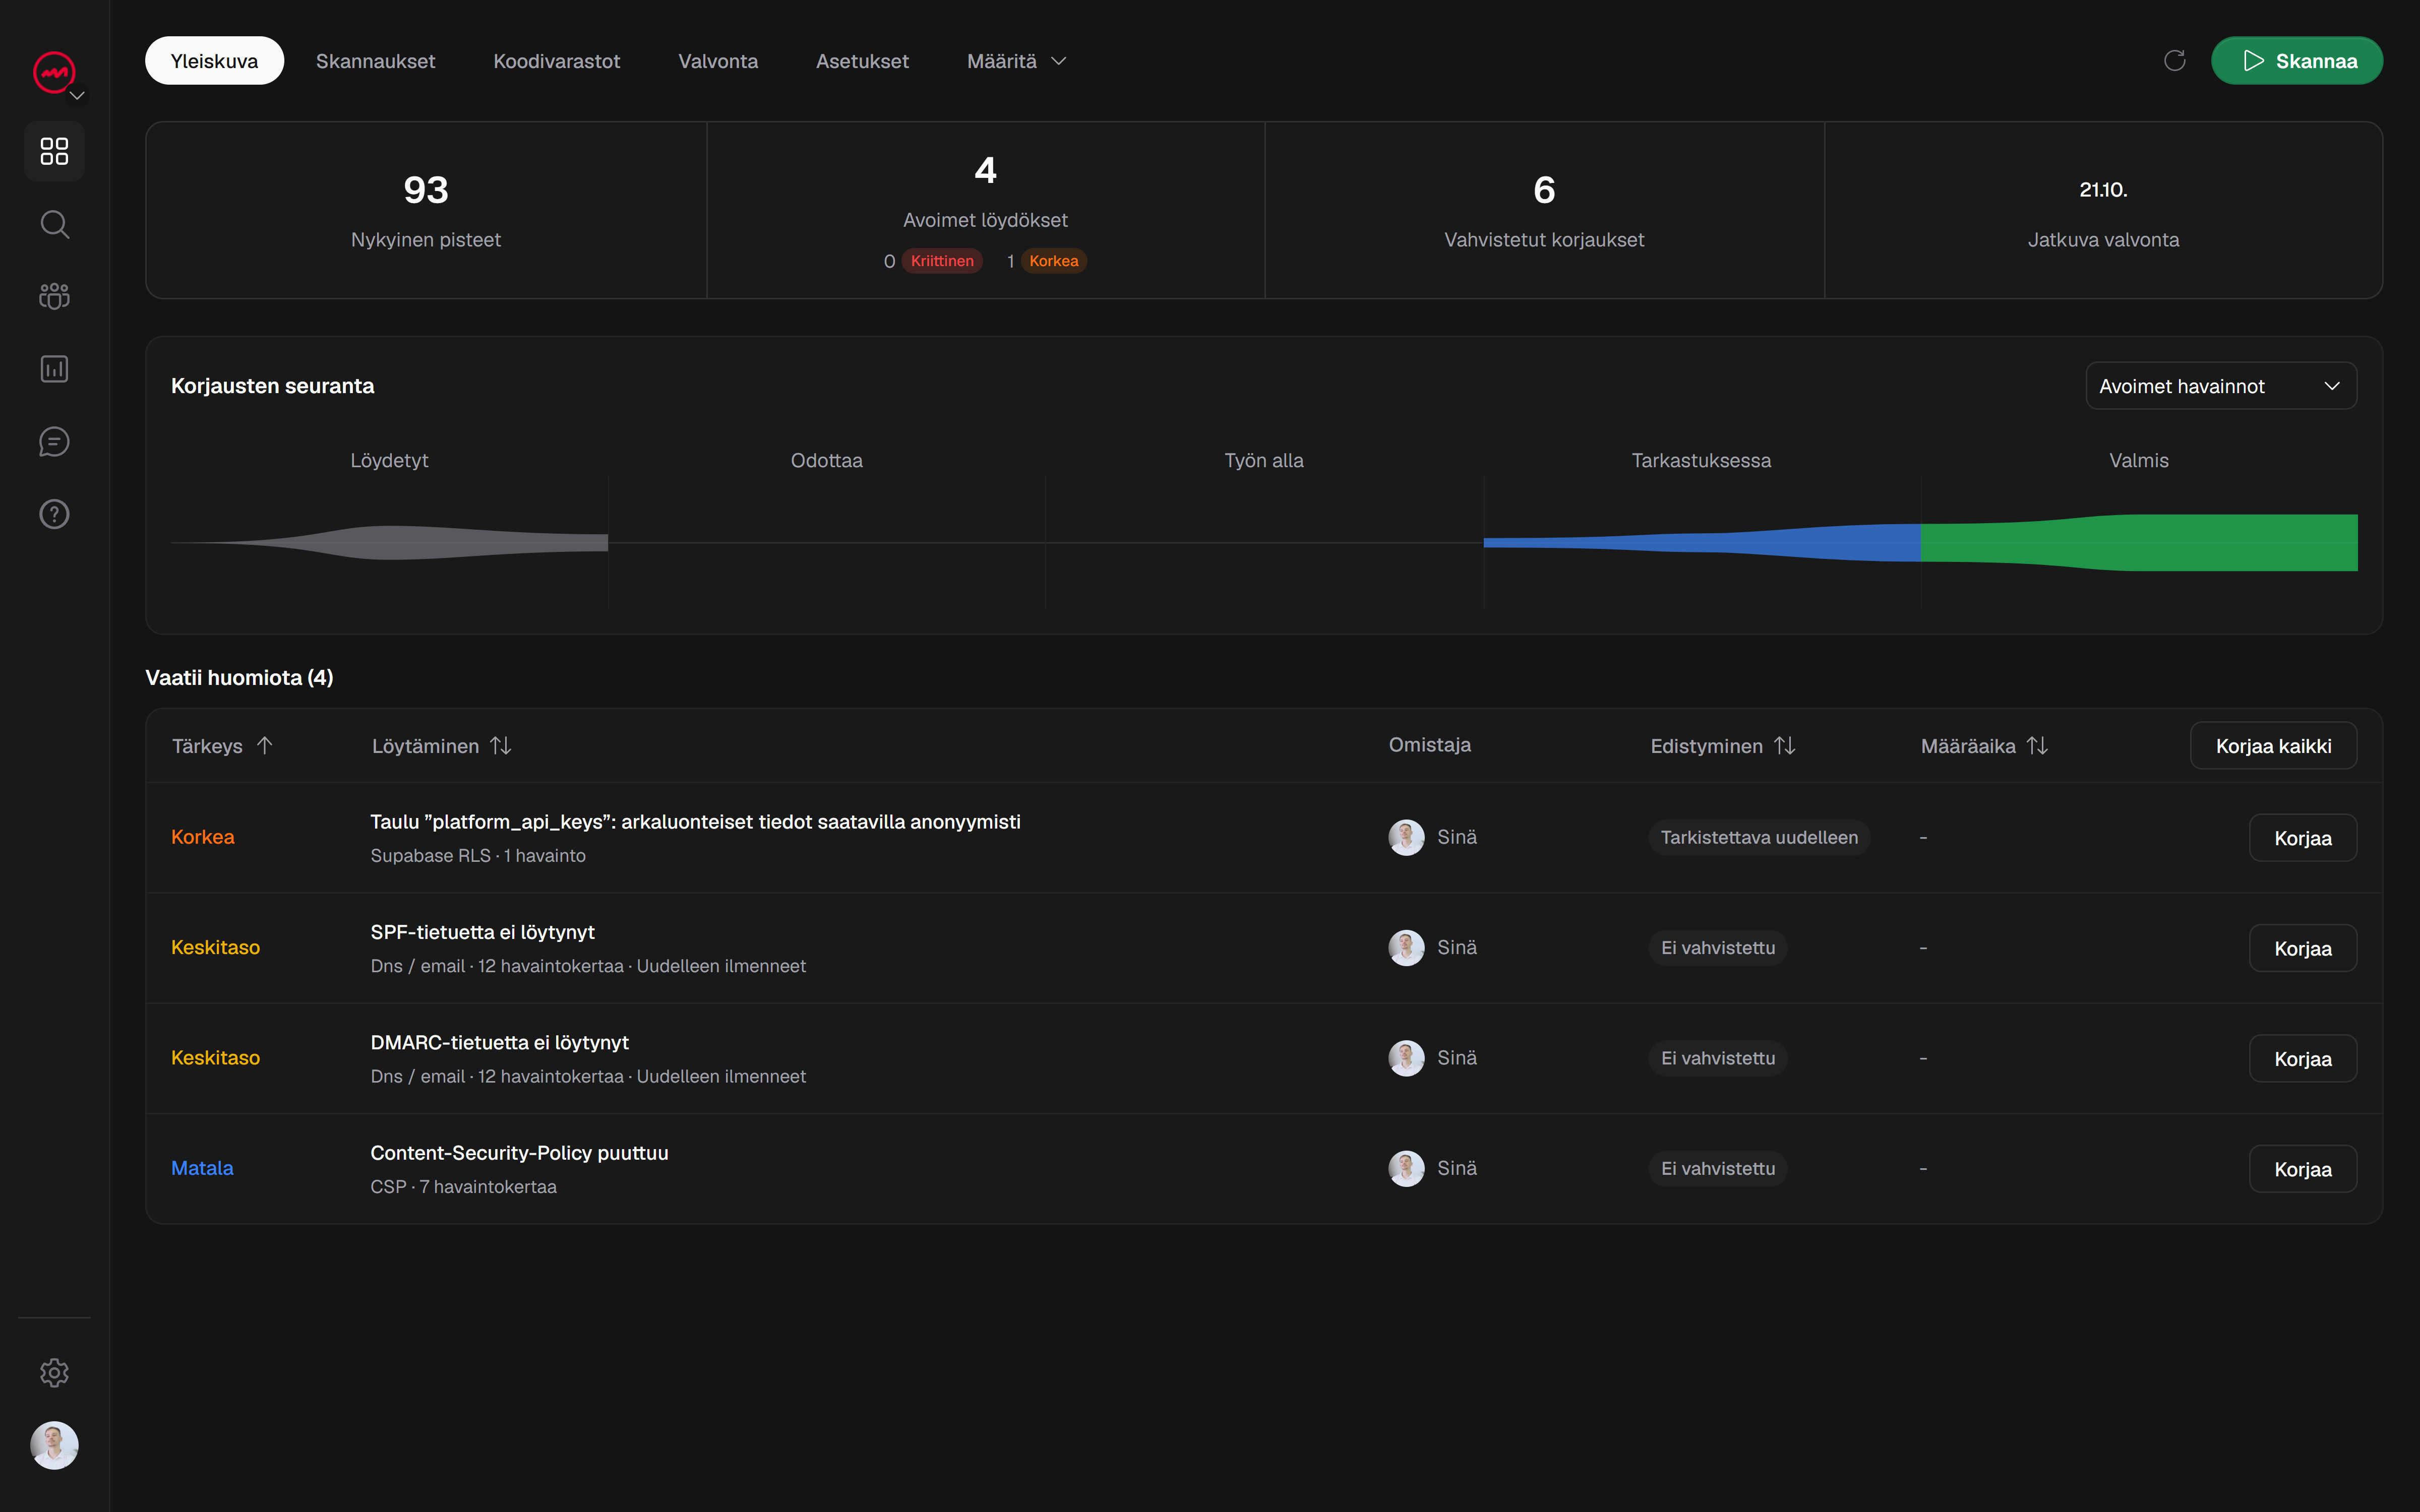
Otit sovelluksen käyttöön. Sivut latautuvat, lomakkeet toimivat, eikä mikään näytä rikki. Sitten suoritat skannauksen ja se tulee takaisin luettelon havainnoista otsikot - eikä mikään ole itsestään selvää.
Se on normaali ensireaktio. Otsikot eivät näy näytöllä, joten on vaikea sanoa, onko niillä merkitystä vai onko skanneri vain närkästynyt. Tässä oppaassa käydään läpi useimmin näkemäsi otsikot, mitä kukin itse asiassa tekee selkeällä kielellä ja kuinka voit tarkistaa omasi ilman arvailua.
Miksi otsikoilla on väliä, vaikka sivustosi näyttää hyvältä
Suojausotsikot ovat ohjeita, jotka palvelimesi lähettää selaimelle sivun rinnalla. Selain lukee ne ja säätää, miten se käsittelee sisältöäsi: mitä komentosarjoja voidaan suorittaa, latautuuko sivu tavallisen HTTP:n kautta, voiko toinen sivusto upottaa sen kehykseen.
Mikään sivulla ei muutu. Juuri tästä syystä nämä havainnot tuntuvat abstraktilta - sivusto voi näyttää ja käyttäytyä täydellisesti, vaikka siitä puuttuu joukko suojauksia, joilla olisi merkitystä päivänä, jona jokin menee pieleen.
Rehellinen kehystys on tämä: otsikot vähentävät tiettyä riskiluokkaa. Ne eivät tee sivustosta turvallista yksinään, ja puhtaan otsikon tarkistus ei todista, että sivusto on täysin suojattu. Ajattele niitä yhtenä kerroksena useiden joukossa ja yhtenä halvimmista kerroksista saada oikea.
Mikä tietoturvaotsikko oikeastaan on
Kun selain pyytää sivua, palvelimesi vastaa sivulla ja metatietolohko, jota kutsutaan vastausotsikoiksi. Näet ne itse: avaa selaimesi kehittäjätyökalut, siirry Verkko-välilehteen, lataa sivu uudelleen ja napsauta ylintä pyyntöä. Otsikot ovat siellä.
Suojausotsikot ovat yksinkertaisesti niitä, jotka käskevät selaimen noudattamaan sääntöä. Jotkut ovat tiukkoja, jotkut neuvoa-antavia, ja ne kaikki on asetettu palvelimen asetuksiin, puitteisiin tai isännöintialustaan - ei HTML-koodiisi.
Content-Security-Policy (CSP)
CSP kertoo selaimelle, mitkä sisältölähteet saavat ladata sivullesi. Se on tehokkain otsikko täällä ja se, jota ihmiset pitävät eniten pelottavina.
Käytännössä CSP ilmaisee esimerkiksi seuraavat asiat: komentosarjat voivat tulla vain omasta verkkotunnuksestasi ja yhdestä luotetusta CDN:stä; kuvat voivat tulla mistä tahansa yli HTTPS; sivu ei saa olla toisen sivuston kehystettynä. Jos jotain yrittää ladata lähteestä, jota et salli, selain estää sen ja kirjaa yrityksen lokiin konsoliin.
CSP on lisäsuojaus komentosarjojen lisäystä vastaan turvallisen lähtökoodauksen ja desinfioinnin ohella. Se on myös otsikko, joka todennäköisimmin rikkoo jotain, jos asetat sen liian aggressiivisesti. Aloittelijan käytännöllinen tapa on aloittaa vain raportti -tilassa, katsoa, mikä olisi estetty, korjata todelliset ongelmat ja sitten panna se täytäntöön.
Strict-Transport-Security (HSTS)
HSTS kertoo selaimelle, että se puhuu sivustollesi vain HTTPS:n kautta tietyn ajan. Kun selain on nähnyt tämän otsikon, se kieltäytyy muodostamasta suojaamatonta HTTP-yhteyttä verkkotunnukseesi - vaikka käyttäjä kirjoittaisi http:// tai seuraa vanhaa linkkiä.
Kun selain tietää HSTS-käytännön, se päivittää HTTP-pyynnöt ennen niiden lähettämistä. Ensimmäisellä käynnillä voidaan edelleen käyttää HTTP:tä, ellei verkkotunnus ole jo HSTS-esilatausmerkinnän kattamana.
Ainoa asia, jota tässä tulee kunnioittaa, on sitoutuminen. Selain muistaa HSTS:n niin kauan kuin määrität, joten aloita lyhyellä aikavälillä ja varmista, että jokainen aliverkkotunnus toimii HTTPS:n kanssa, ja pidennä sitten sitä, kun olet varma.
X-Frame-Options
X-Frame-Options hallitsee, voiko toinen sivusto ladata sivusi kehyksen sisään - an <iframe> jonkun toisen sivulla.
Miksi välittää? Koska kehystys on napsautuskaappauksen takana oleva mekanismi, jossa hyökkääjä peittää oikean sivusi näkymättömillä tai peitellyillä elementeillä, jotta käyttäjä napsauttaa jotain, jota hän ei tarkoittanut. Jos sovelluksessasi on jokin kirjautumistoiminto - poistopainike, maksu, asetusten muutos - sen kehystäminen muualle on riski, jota et halua.
Yleinen asetus on SAMEORIGIN, joka sallii omien sivujesi kehystää toisiaan, mutta estää kaikki muut. Jos et koskaan aio tulla kehystetyksi, se on yleensä oikea oletusarvo.
Referrer-Policy
Referrer-Policy päättää, kuinka suuri osa URL-osoitteestasi jaetaan muille sivustoille, kun käyttäjä napsauttaa linkkiä sivultasi. Nykyaikaiset selaimet käyttävät yleensä strict-origin-when-cross-origin:tä: koko URL-osoite voidaan lähettää saman alkuperän pyynnöissä, kun taas ristiin lähtevät HTTPS-pyynnöt saavat vain alkuperän. Selkeä heikompi politiikka voi paljastaa enemmän.
Tällä on merkitystä, koska täydelliset URL-osoitteet sisältävät joskus arkaluontoisia arvoja kyselymerkkijonoissa - tunnuksia, tunnuksia, sähköpostiosoitteita ja hakutermejä. Niiden vuotaminen kolmannelle osapuolelle on hiljaista ja helppo unohtaa.
Järkevä lähtökohta on lähettää sivustojen välisissä pyynnöissä vain alkuperä tai ei mitään. Se ei maksa sinulle melkein mitään ja poistaa vahingossa tapahtuneen tietovuodon.
Loput käytännön setistä
Muutamia muita otsikoita tulee tarpeeksi usein tietääkseen nimen perusteella:
X-Content-Type-Options: nosniffestää selainta arvaamasta tiedoston tyyppiä, mikä voi muutoin muuttaa ladatun tiedoston suoritettavaksi komentosarjaksi.Permissions-Policypoistaa käytöstä selaimen ominaisuudet, joita et käytä, kuten kameran, mikrofonin tai maantieteellisen sijainnin.Cross-Origin-Opener-Policyja niihin liittyvät cross-origin otsikot eristävät sivusi muista, mikä auttaa torjumaan tiettyjä hyökkäyksiä.
Et tarvitse niitä kaikkia ensimmäisenä päivänä. Kun tiedät, mitä he tekevät, voit lukea skannausraportin ilman paniikkia.
Kuinka tarkistaa otsikot muutamassa minuutissa
Sinulla on kaksi tapaa katsoa.
Ensin manuaalinen reitti: kehittäjän työkalut, Verkko-välilehti, napsauta sivupyyntöä ja lue vastausotsikot. Tämä on hyödyllistä varmistaaksesi yhden otsikon olemassaolon ja määrittäessäsi odotetun tavan.
Toiseksi, käytännöllinen reitti useammalle kuin yhdelle sivulle: suorita skannaus. Skanneri hakee sivustosi selaimen tapaan ja raportoi, mitkä suojausotsikot ovat olemassa, mitkä puuttuvat ja mitä kukin aukko paljastaa. Tämä antaa sinulle priorisoidun luettelon raakatekstin seinän sijaan - ja se tarkistaa sivut, joita et olisi uskonut avaavan manuaalisesti.
Yleiskäyttöinen työkalu, kuten VICE:n ilmainen kevyt suojausskannaus, merkitsee otsikkolöydökset muiden ongelmien ohella, ja jokaisen takana on todisteet, jotta näet, miksi se esitettiin.
Korjaa ne ja tarkista sitten uudelleenskannauksella
Otsikot ovat kokoonpanossa, joten useimmat korjaukset ovat pieniä: lisää rivi palvelimen kokoonpanoon, asetus kehyksessä tai vaihtoehto isäntäsi hallintapaneelissa. Muuta otsikkoa kerrallaan ja varmista, että sivusto toimii edelleen.
Skannaa sitten uudelleen. Tämä on askel, jonka ihmiset ohittavat. Määrityksen muokkaaminen ei tarkoita, että otsikko on nyt oikea jokaisella sivulla, ja korjatuksi merkitseminen kojelaudassa ei ole sama asia kuin sen vahvistaminen. Vain uusi skannaus samalla alueella kertoo, että muutos todella tuli voimaan.
Aloita ilmaisella skannauksella, katso, mitä otsikot todella tekevät, ja korjaa tärkeimmät havainnot yksi kerrallaan. Se on kohtuullinen ensimmäinen läpimeno - ja paljon parempi sijainti kuin toivoa, että oletusarvot olisivat kunnossa.