Jos käytät WordPress-sivustoa tai Supabase-tuettua sovellusta, olet luultavasti seissyt tienhaarassa: asennatko suojauslaajennuksen vai käytätkö ulkoista suojausskanneria? Molemmat lupaavat löytää ongelmia. He eivät katso sivustoasi samasta paikasta, ja tämä ero on koko ostopäätös.
Laajennus tarkastaa sivustosi sisältä käsin käyttämällä sillä jo olemassa olevaa pääsyä. Skanneri tarkastaa sivustosi ulkopuolelta, samasta näkökulmasta kuin hyökkääjällä on. Kumpikaan ei korvaa toista, mutta niissä on erilaisia kuolleita kulmia. Näin voit kertoa kumman todella tarvitset ja milloin haluat molemmat.
Mitä suojauslaajennus tarkistaa sivustosi sisältä
WordPress-suojauslaajennus toimii koodina sivustollasi, joten se voi nähdä asioita, joita vierailija ei koskaan näe.
Kirjautuminen ja käyttäjän toiminta. Epäonnistuneet kirjautumisyritykset, raa'an voiman mallit, heikot salasanat, uudet järjestelmänvalvojan tilit ja muutokset käyttäjärooleihin.
Tiedoston eheys. Onko ydin-, teema- tai laajennustiedostot muuttuneet odottamattomasti.
Palomuurisäännöt sovellustasolla. Estä tunnetut haitalliset pyyntömallit ennen kuin sovellus käsittelee niitä.
Haittaohjelmat ja sisältö. Latausten ja viestien tarkistaminen lisättyjen komentosarjojen tai roskapostilinkkien varalta.
Tuo sisäkuva on todella hyödyllinen. Laajennus voi tarkkailla epäilyttävää toimintaa ajan myötä, varoittaa sinua uudesta järjestelmänvalvojan tilistä ja estää kirjautumishyökkäyksen sen tapahtuessa. Jos hallitset WordPress-sivustoja päivittäin, sovellustason laajennus on kohtuullinen lähtökohta.
Ongelma on siinä, että laajennus tietää vain, mitä tapahtuu ympäristössä, johon se asennetaan. Se on asennettava, määritettävä ja pidettävä ajan tasalla. Se toimii samoilla oikeuksilla kuin sivustosi, joten sovelluskerroksen saavuttava kompromissi voi vaikuttaa myös sitä katsovaan työkaluun. Sen kattavuus sisällönhallintajärjestelmän ulkopuolella vaihtelee laajennuksen mukaan. verkkotunnus, TLS ja sähköpostimääritykset saattavat vaatia erilliset tarkistukset.
Mitä verkkotunnuspohjainen skanneri näkee ulkopuolelta, minkä laajennukset näkevät
Ulkoinen skanneri ei tarvitse kirjautumistietoja, asennusta tai järjestelmänvalvojan käyttöoikeuksia. Se testaa verkkotunnuksesi tavalla, jolla Internet sen näkee, ja raportoi jokaisen löydön taustalla olevat todisteet.
Kuljetus ja toimialueen hygienia. TLS-varmenteen määritykset, HTTP-suojausotsikot, DNS-tietueet ja sähköpostin todennustietueet, jotka määrittävät, voidaanko verkkotunnuksesi huijata.
Paljas pinta. Päätepisteet, tiedostot ja palvelut, jotka ovat tavoitettavissa, mutta joiden ei koskaan ollut tarkoitus olla julkisia.
Konfigurointivirheet. Oletusasetukset, monisanaiset virheet, puuttuvat käyttöoikeudet ja väärin määritetty tallennustila, kuten Supabase rivitason suojauskäytännöt.
Kattavuus CMS:n ulkopuolella. Verkkosovellukset, WordPress-asennukset, Supabase ja RLS sekä AI- tai RAG-sovellukset valitusta skannauksesta ja käytettävissä olevista käyttöoikeuksista riippuen.
Tämä on näkemys, joka kuvaa sitä, miten hyökkäykset yleensä alkavat. Hyökkääjä ei aloita järjestelmänvalvojan hallintapaneelista. Ne alkavat siitä, mikä on julkisesti saatavilla. Skanneri vastaa kysymykseen, johon laajennus ei rakenteellisesti pysty: miltä sivustoni näyttää sellaiselle, joka ei ole koskaan kirjautunut sisään?
Rehellinen raja on ulottuvuus. Skannaus testaa, mitä se voi saavuttaa tarkistuksen aikana, ja puhdas pistemäärä kuvaa vain testattua laajuutta. Se ei ole varmenne siitä, että sivusto on täysin suojattu, eikä mikään työkalu voi luvata jokaisen haavoittuvuuden havaitsemista.
Missä nämä kaksi menevät päällekkäin ja missä kuilu todella on
Molemmat tuovat esiin joitain sovellustaso-ongelmia, joten on reilua kysyä, maksatko kahdesti.
Päällekkäisyys on todellinen, mutta kapea. Sekä laajennuksen palomuuri että skannerin altistumisen tarkistukset voivat merkitä haavoittuvan laajennuksen version tai ilmeisen virheellisen määrityksen. Kuilu on kaikki sovelluksesi ympärillä: verkkotunnus, varmenne, otsikot, DNS- ja sähköpostitietueet, pilvipalvelut, joista sovelluksesi riippuu, ja päätepisteet, jotka vastaavat hiljaa julkiseen Internetiin. Siellä ulkoinen skannaus ansaitsee paikkansa, ja se on kerros, jota monet laajennukset eivät peitä kokonaan.
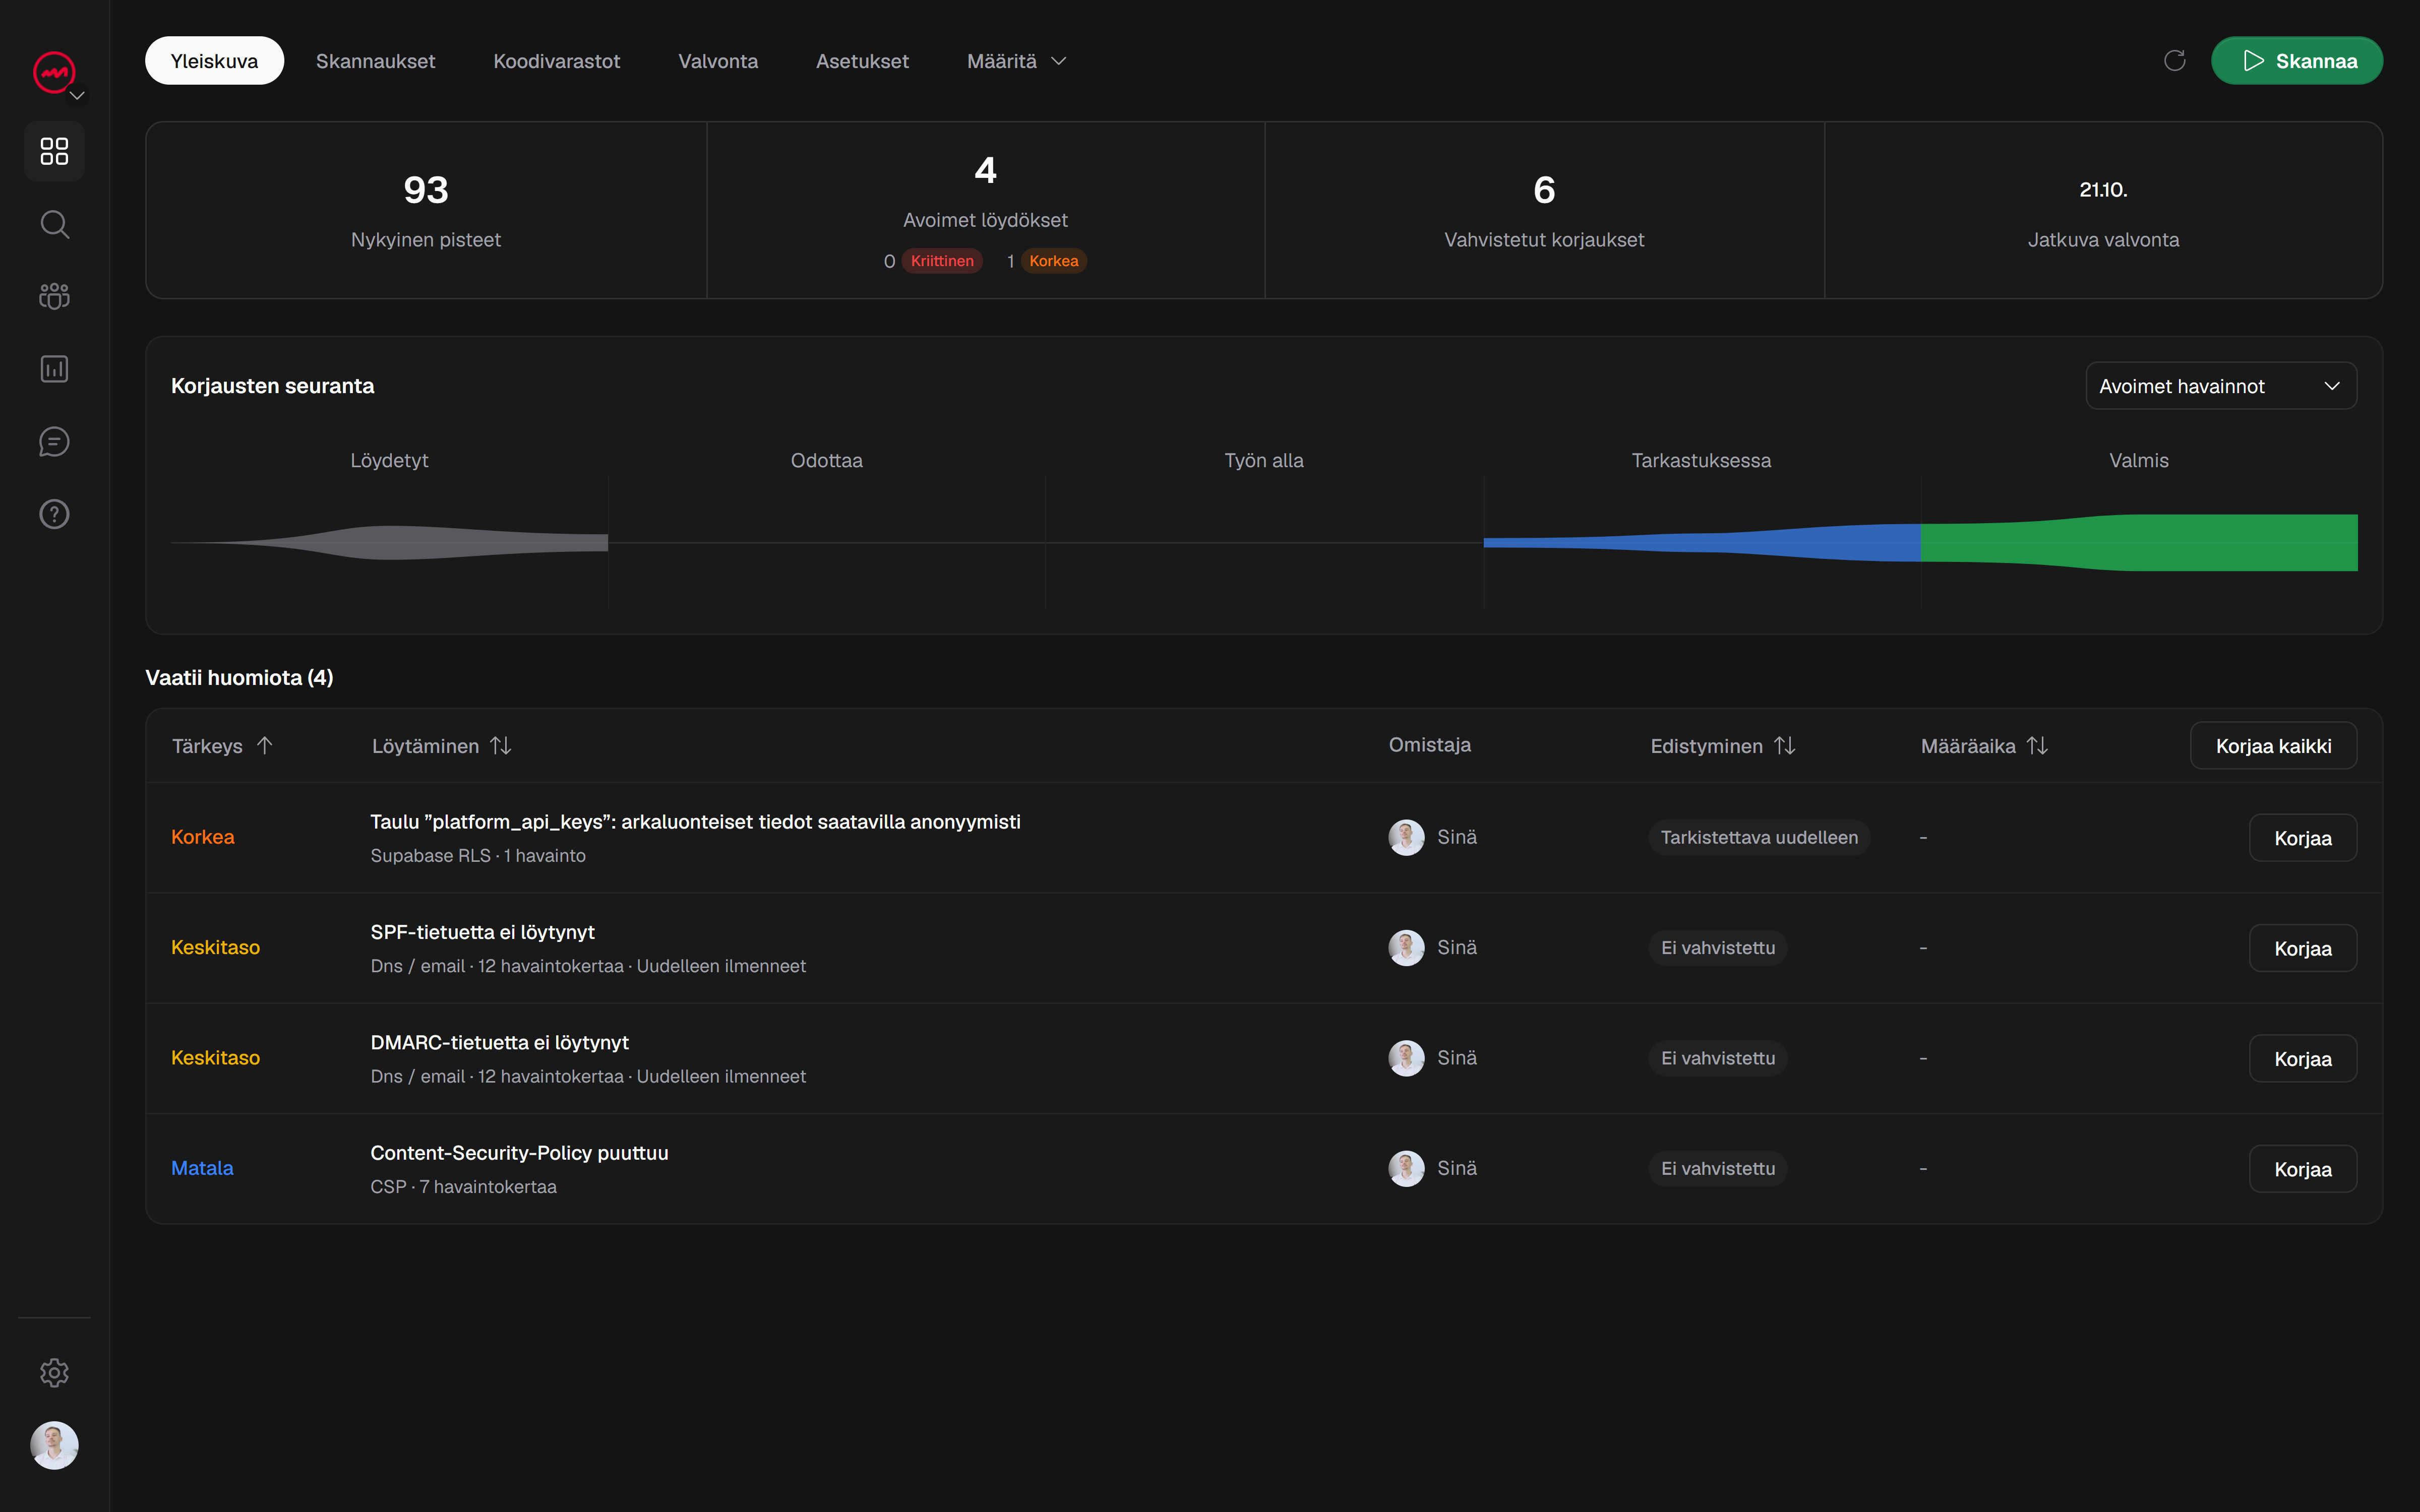
Myös todisteissa on eroa. Laajennus kertoo usein, että sivustosi sisällä näyttää epäilyttävältä. Skanneri näyttää sinulle paljastetun otsikon, saavutettavan polun tai puuttuvan käytännön ja antaa sitten korjausohjeita, joihin voit ryhtyä, sekä tavan skannata uudelleen ja vahvistaa muutoksen saapuminen.
Kuinka yhdistää molemmat ilman päällekkäisyyttä tai turhaa vaivaa
Nämä kaksi työkalua täydentävät toisiaan, ja jako on yksinkertainen: käytä laajennusta sovelluksen sisäiseen toimintaan, käytä skanneria kaikkeen, mitä internet voi tavoittaa.
Suorita ensin ulkoinen tarkistus. Se ei vaadi asennusta, joten se antaa hyökkääjän näkymän minuuteissa ja kertoo, mitkä määritysongelmat ovat julkisesti näkyvissä.
Korjaa, mitä skannaus löysi, ja skannaa sitten uudelleen. Korjauksen merkitseminen manuaalisesti vaatii uudelleentarkistusta, mutta vain vastaava uudelleenskannaus vahvistaa, että korjaus on todella ratkaistu. Korjauksen seuranta on hyödyllistä vain, kun suljet silmukan.
Säilytä laajennus suorituksenaikaista toimintaa varten. Sisäänkirjautumishyökkäykset, haittaohjelmat ja tiedostomuutokset ovat käynnissä tapahtumien sisällä. Anna laajennuksen katsella niitä.
Seuraa aikataulussa. Ajoitetut skannaukset sähköpostilla tai Discord-hälytyksillä pitävät ulkonäkymän ajan tasalla pinon muuttuessa ilman erityistä suojatiimiä.
Jos sinulla on useampi kuin yksi kiinteistö, myös suunnitelman jakaminen on tärkeää. Solo sopii yhteen omistamaasi tuotteeseen. Pro sopii asiakkaiden sivustoille ja tiimeille lisäämällä valkoiset merkinnät raportit ja tiimin käyttöoikeudet maksullisilla lisäpaikoilla, jaetuilla verkkotunnuksilla, löydöillä, skannauksilla ja suunnitelmakiintiöillä.
Kumpaa sinä oikeasti tarvitset?
Ylläpidät WordPress-sivustoa ja haluat suojan työskennellessäsi siinä: suojauslaajennus on järkevä aloitus, mutta se ei kerro sinulle, mitä verkkotunnuksesi paljastaa.
Olet rakentanut tai isännöinyt sovelluksen ja haluat tietää, mikä on julkisesti tavoitettavissa: tarvitset ulkoisen skannerin.
Käytät Supabase-, WordPress- tai AI/RAG-sovellusta tuotannossa: yhdistä ulkoiset tarkastukset pinollesi sopiviin säätimiin; WordPress-laajennus koskee vain mallia WordPress.
Virhe on käsitellä tätä joko-tai -päätöksenä. Laajennus suojaa sivustosi sisäosia. Skanneri kertoo, mitä ulkopuoli näkee. Useimmilla pienillä joukkueilla on todellista näkyvyyttä linjan molemmin puolin.
VICE on suunniteltu ulkopuolista näkymää varten: käytännölliset löydökset todisteineen, korjausohjeet ja korjaukset uudelleentarkistukset verkkosovelluksissa, WordPress, Supabase ja RLS sekä AI/RAG valitusta skannauksesta riippuen. Voit aloittaa ilmaisella kevyellä suojausskannauksella ennen rekisteröitymistä, ja verkkotunnuksesi ja tulokset tallennetaan tilillesi rekisteröityessäsi. Täydelliset, mukautetut ja erikoistuneet skannaukset vaativat vahvistetun verkkotunnuksen ja maksetun tilauksen tai ostetun saldon. Jos haluat nähdä tarkalleen, miltä verkkotunnuksesi näyttää ulkopuolelta, aloita ilmainen skannaus ja vertaa tuloksia siihen, mitä laajennus on sinulle kertonut.