Une réponse HTTP 200 ne prouve pas une fuite de secrets
Comment distinguer un fichier réellement exposé de la page de repli habituelle d’une application.
Par Luca Deguin
Un scanner demande un chemin où se trouvent parfois des secrets. Le serveur répond 200 OK. La tentation est forte de parler de fuite, mais ce code indique seulement qu’une réponse a été renvoyée. Beaucoup d’applications servent la même page HTML pour tous les chemins inconnus.
Un finding utile doit répondre à une question plus exigeante : la réponse contient-elle le fichier sensible, ou l’application a-t-elle simplement affiché sa page de repli ?
Commencer par le contenu de la réponse
Comparez la réponse suspecte avec celle d’un chemin inexistant sur le même site. Si le titre, la structure et le contenu sont identiques, la prétendue exposition peut être le repli d’une application web. Une page de connexion, une erreur du CDN ou une page 404 personnalisée peuvent produire la même confusion.
Cherchez ensuite des indices propres au type de fichier testé. Un fichier d’environnement peut contenir des affectations et des clés de configuration reconnaissables. Les métadonnées d’un dépôt demandent une autre signature. Un mot clé isolé suffit rarement : une documentation ordinaire peut employer les mêmes termes.
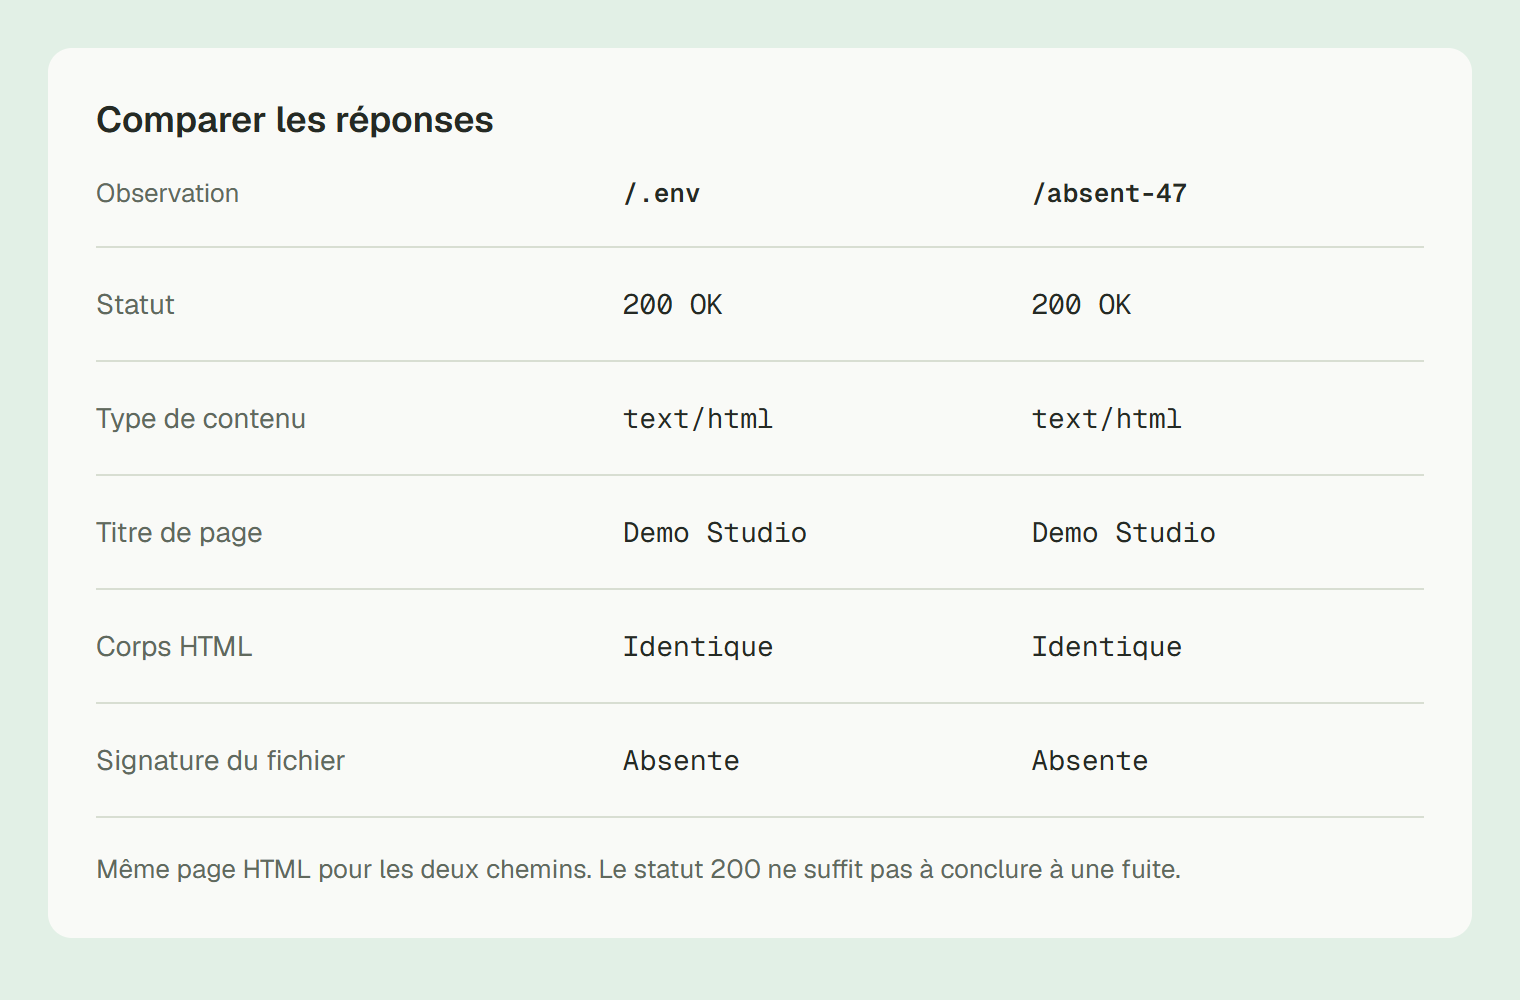
Comparaison synthétique. Le chemin suspect et le chemin absent renvoient la même page HTML. La réponse ne démontre pas une fuite.
Limiter la conclusion à ce que les preuves montrent
Si le contenu correspond au format attendu, le finding peut décrire ce qui a été observé et où. Si la réponse reste ambiguë, présentez-la comme une piste à vérifier. Si elle correspond clairement à la page habituelle du site, ne la qualifiez pas de fuite.
Le rapport doit permettre de reproduire l’observation sans recopier des identifiants dans les logs ou dans un document partagé. Un extrait masqué ou une signature structurelle est généralement plus utile qu’une copie brute de données sensibles.
Un enjeu qui dépasse ce scan
Les fausses alertes font perdre du temps. Elles finissent aussi par réduire la confiance accordée aux résultats suivants, y compris aux vrais problèmes. Des classifications fondées sur les preuves rendent l’audit plus exploitable : les observations confirmées passent d’abord, tandis que les signaux faibles restent visibles sans être présentés comme des vulnérabilités établies.
Le moteur open source de VICE applique cette distinction. Son objectif n’est pas de donner un air certain à chaque résultat. Il doit rendre les limites de chaque résultat assez claires pour que la personne qui construit le produit sache quoi vérifier ensuite.
Face au résultat d’un scanner, demandez le contenu de la réponse, la signature attendue du fichier et une comparaison avec un chemin inexistant. Une réponse 200 ouvre une enquête. Elle ne constitue pas, à elle seule, un finding.