Configure les accès.
Ajoute l’URL du projet et sa clé publique.
Teste ce que la clé publique de ton projet Supabase permet réellement de lire. Tables, règles RLS et stockage : repère les accès qui ne devraient pas être ouverts.
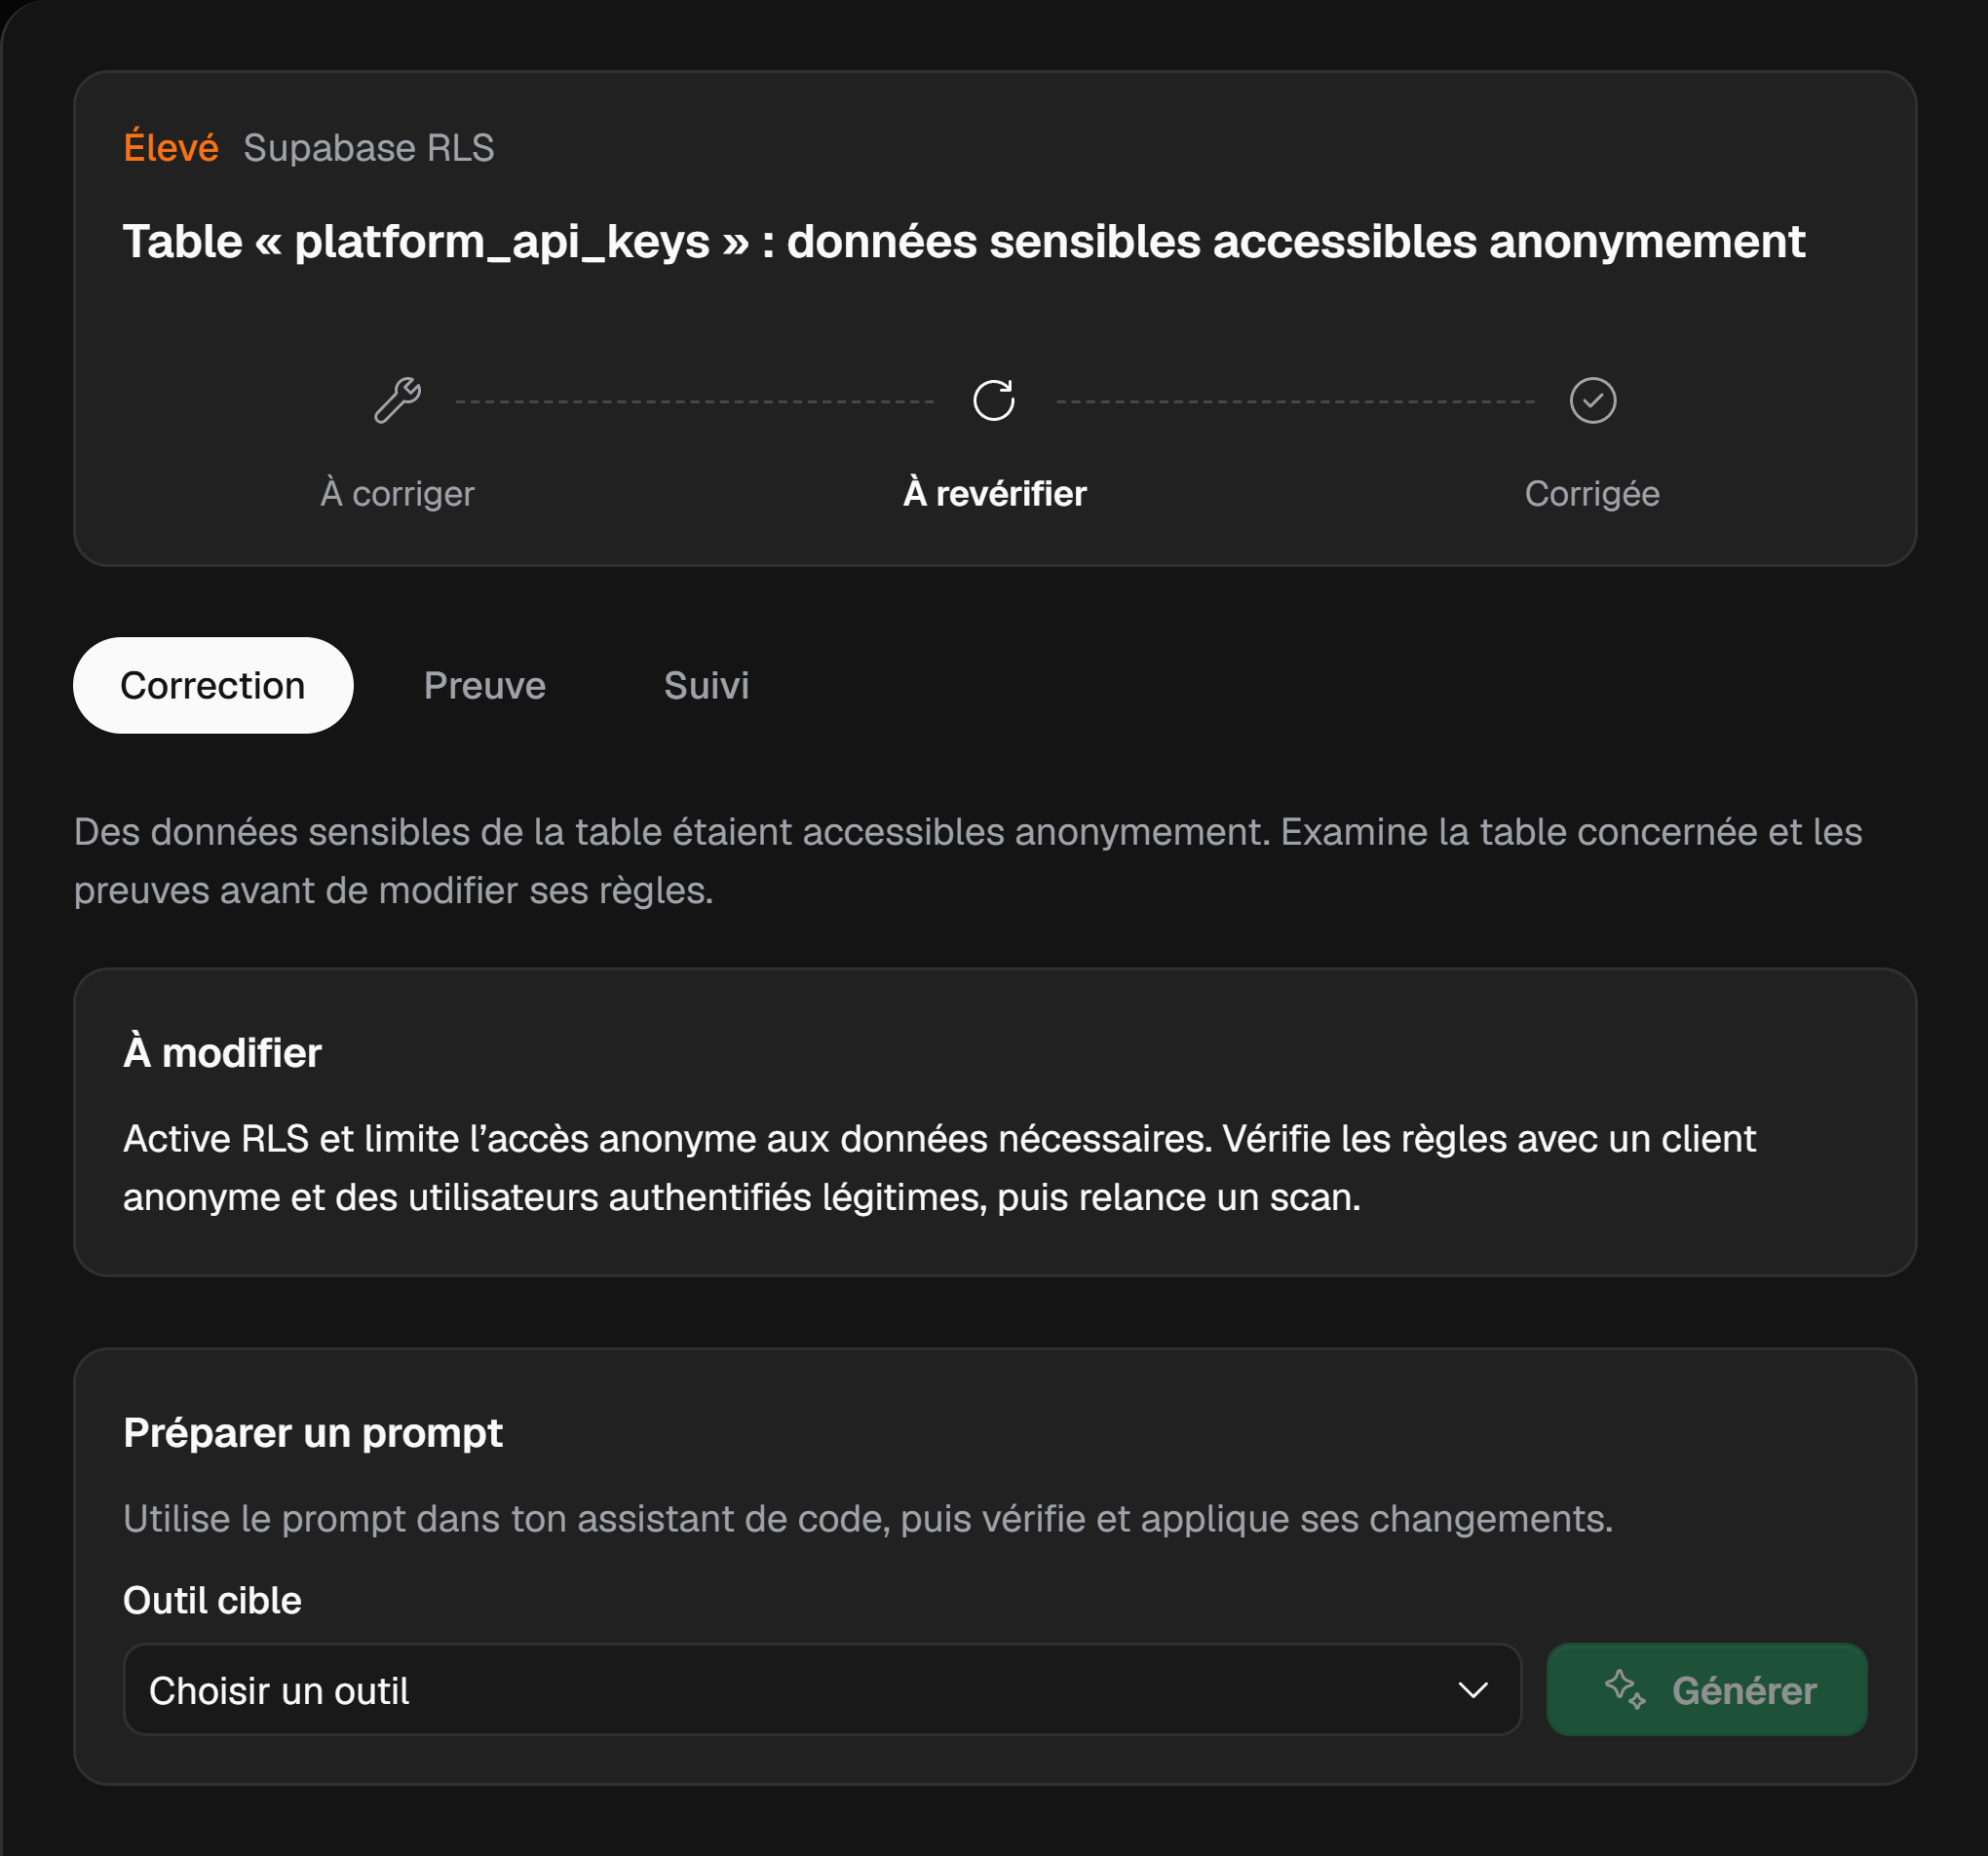






Une application peut fonctionner parfaitement avec des permissions trop larges. VICE examine les accès observables et garde les éléments de preuve à côté du constat.
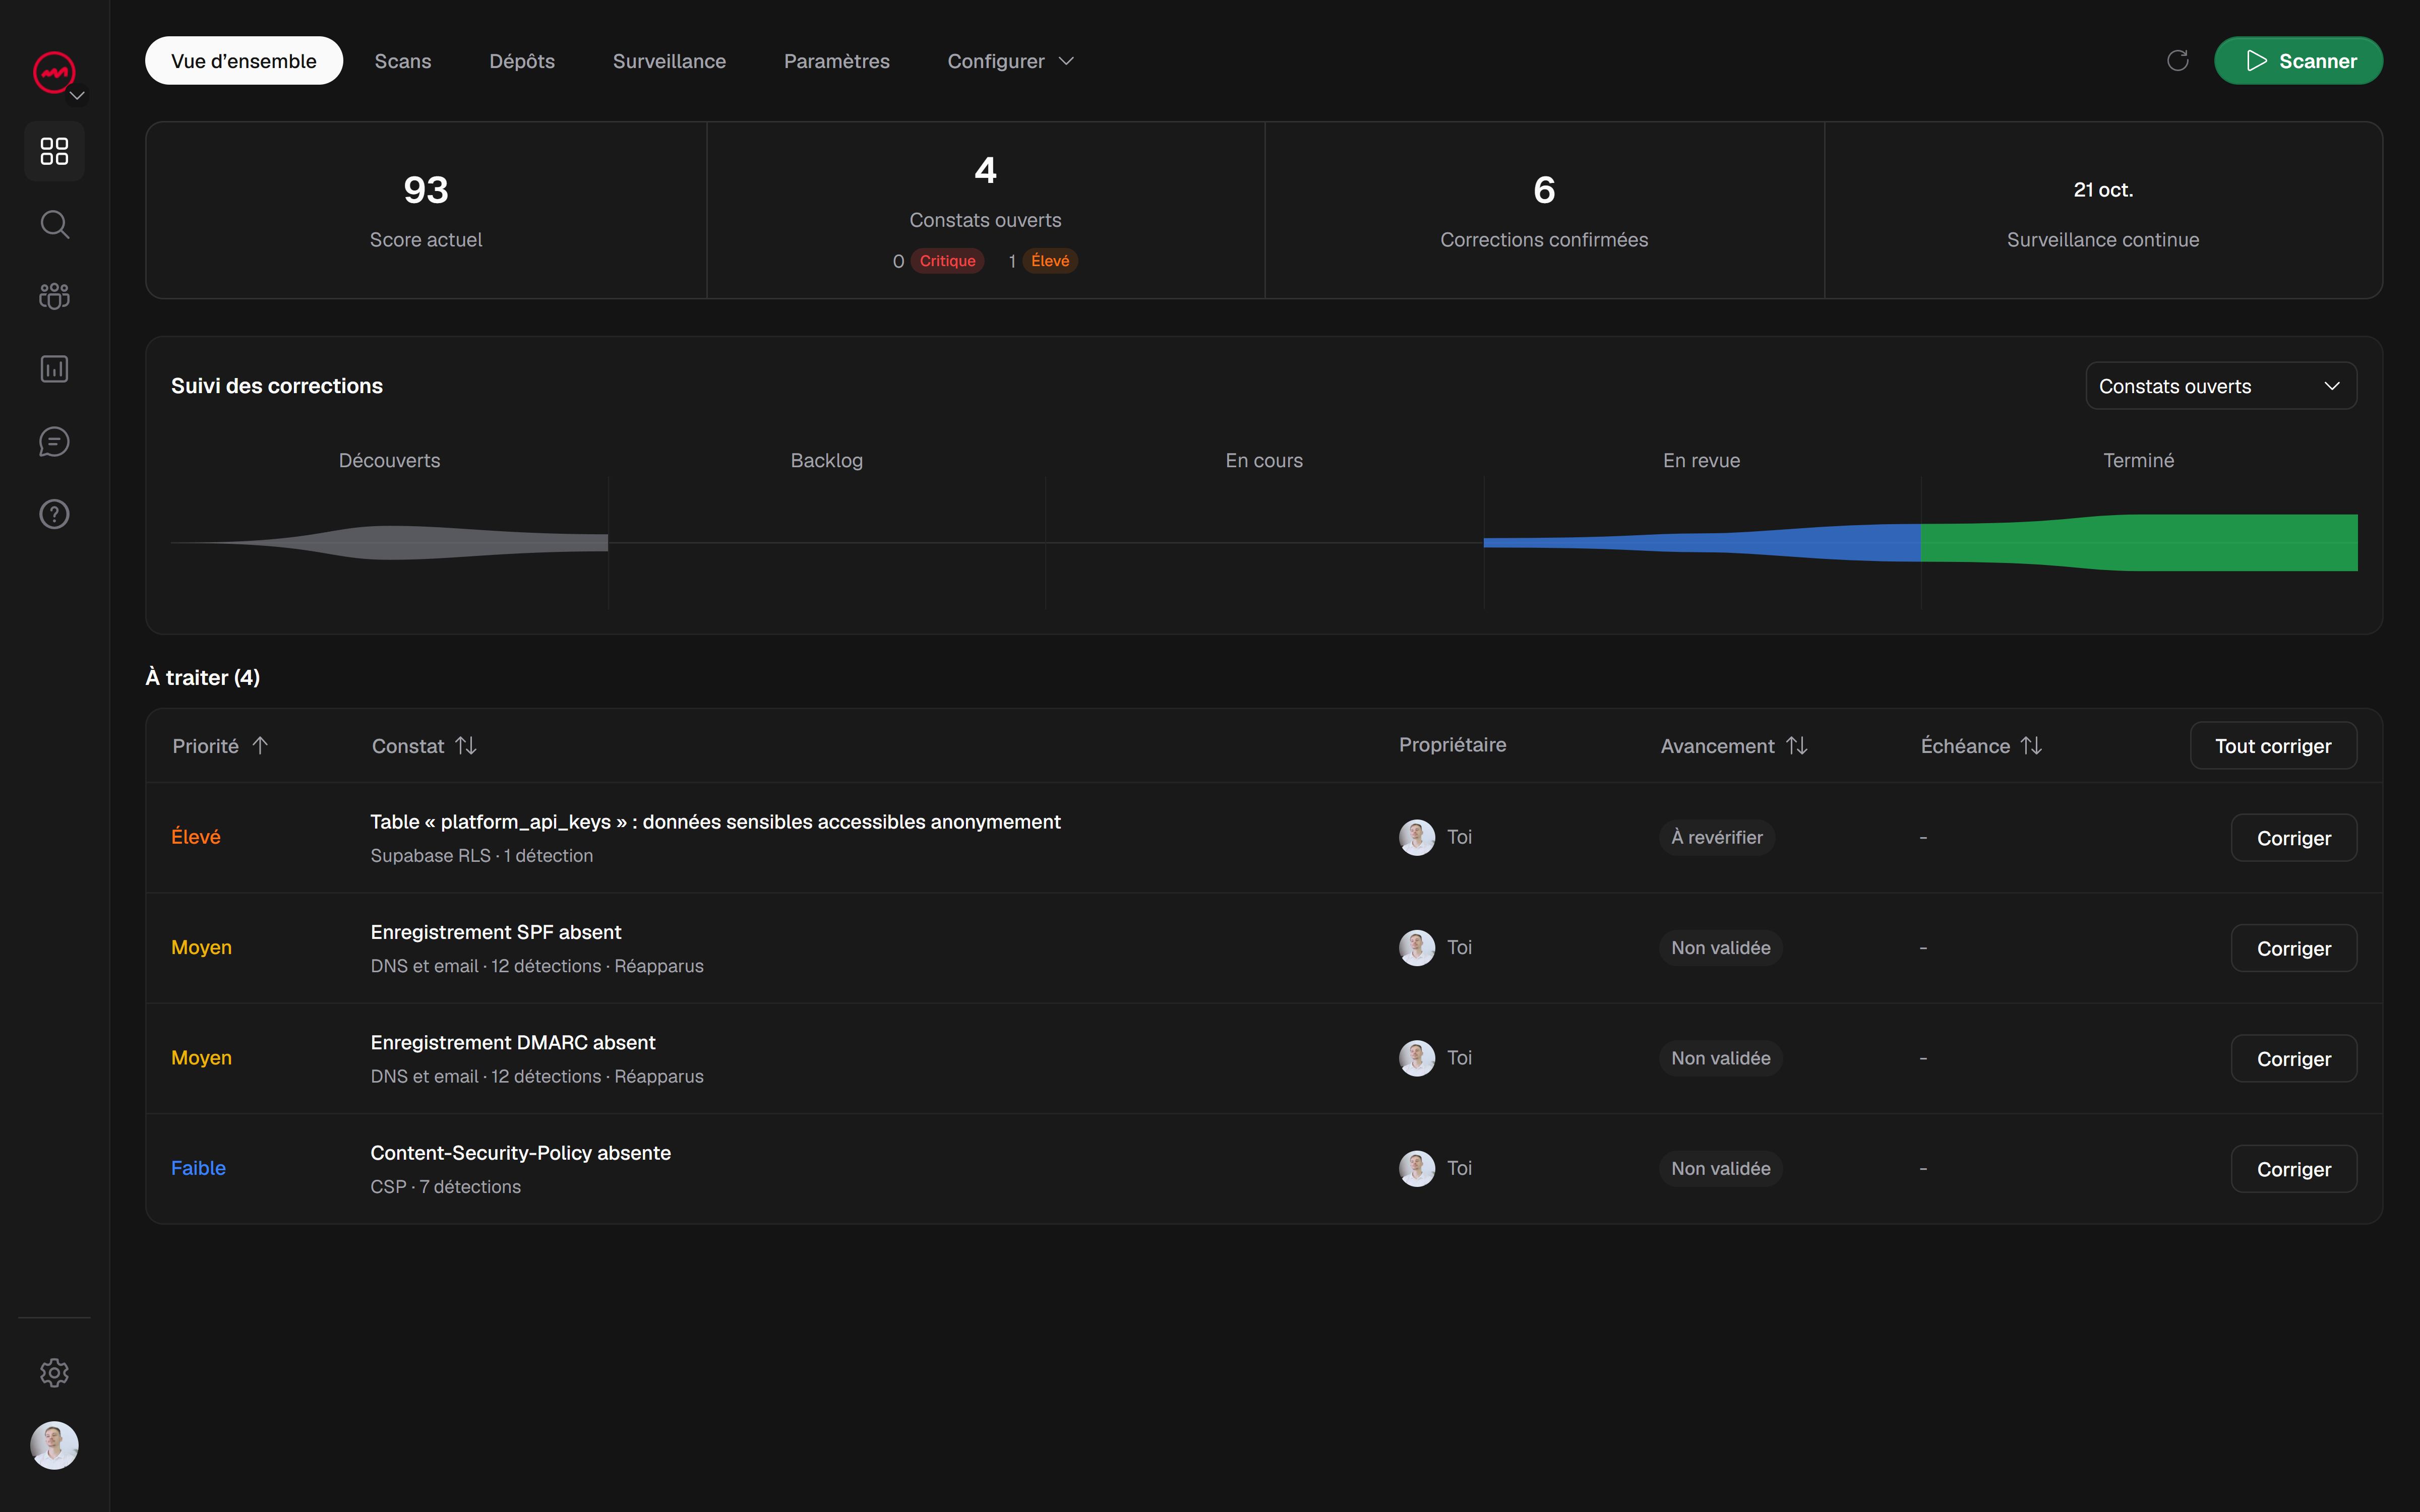
Voir les contrôlesConsulte la preuve, retrouve le contrôle concerné et prépare la correction. Les constats gardent leur contexte entre deux scans.
Ajoute l’URL du projet et sa clé publique.
Valide le domaine, choisis le profil spécialisé et lance ton scan.
Consulte les preuves, applique les changements et relance les tests concernés.
Repère les tables accessibles et les politiques qui exposent des données.
Vérifie les fichiers et espaces accessibles depuis la surface publique.
Examine les points d’entrée exposés par ton projet.
Ajoute une session de test lorsque le contrôle nécessite une identité.
Configure l’URL du projet et sa clé publique. Le scan approfondi nécessite un domaine validé et des droits de scan complet.
Repère les problèmes, prépare les correctifs et vérifie les changements.
Tes résultats restent réunis pour le prochain déploiement.
 WordPress