La sécurité de ton WordPress, au-delà de HTTPS.
Identifie les utilisateurs exposés, les points d’entrée sensibles et la configuration publique de ton site WordPress. Avec des recommandations que tu peux appliquer.






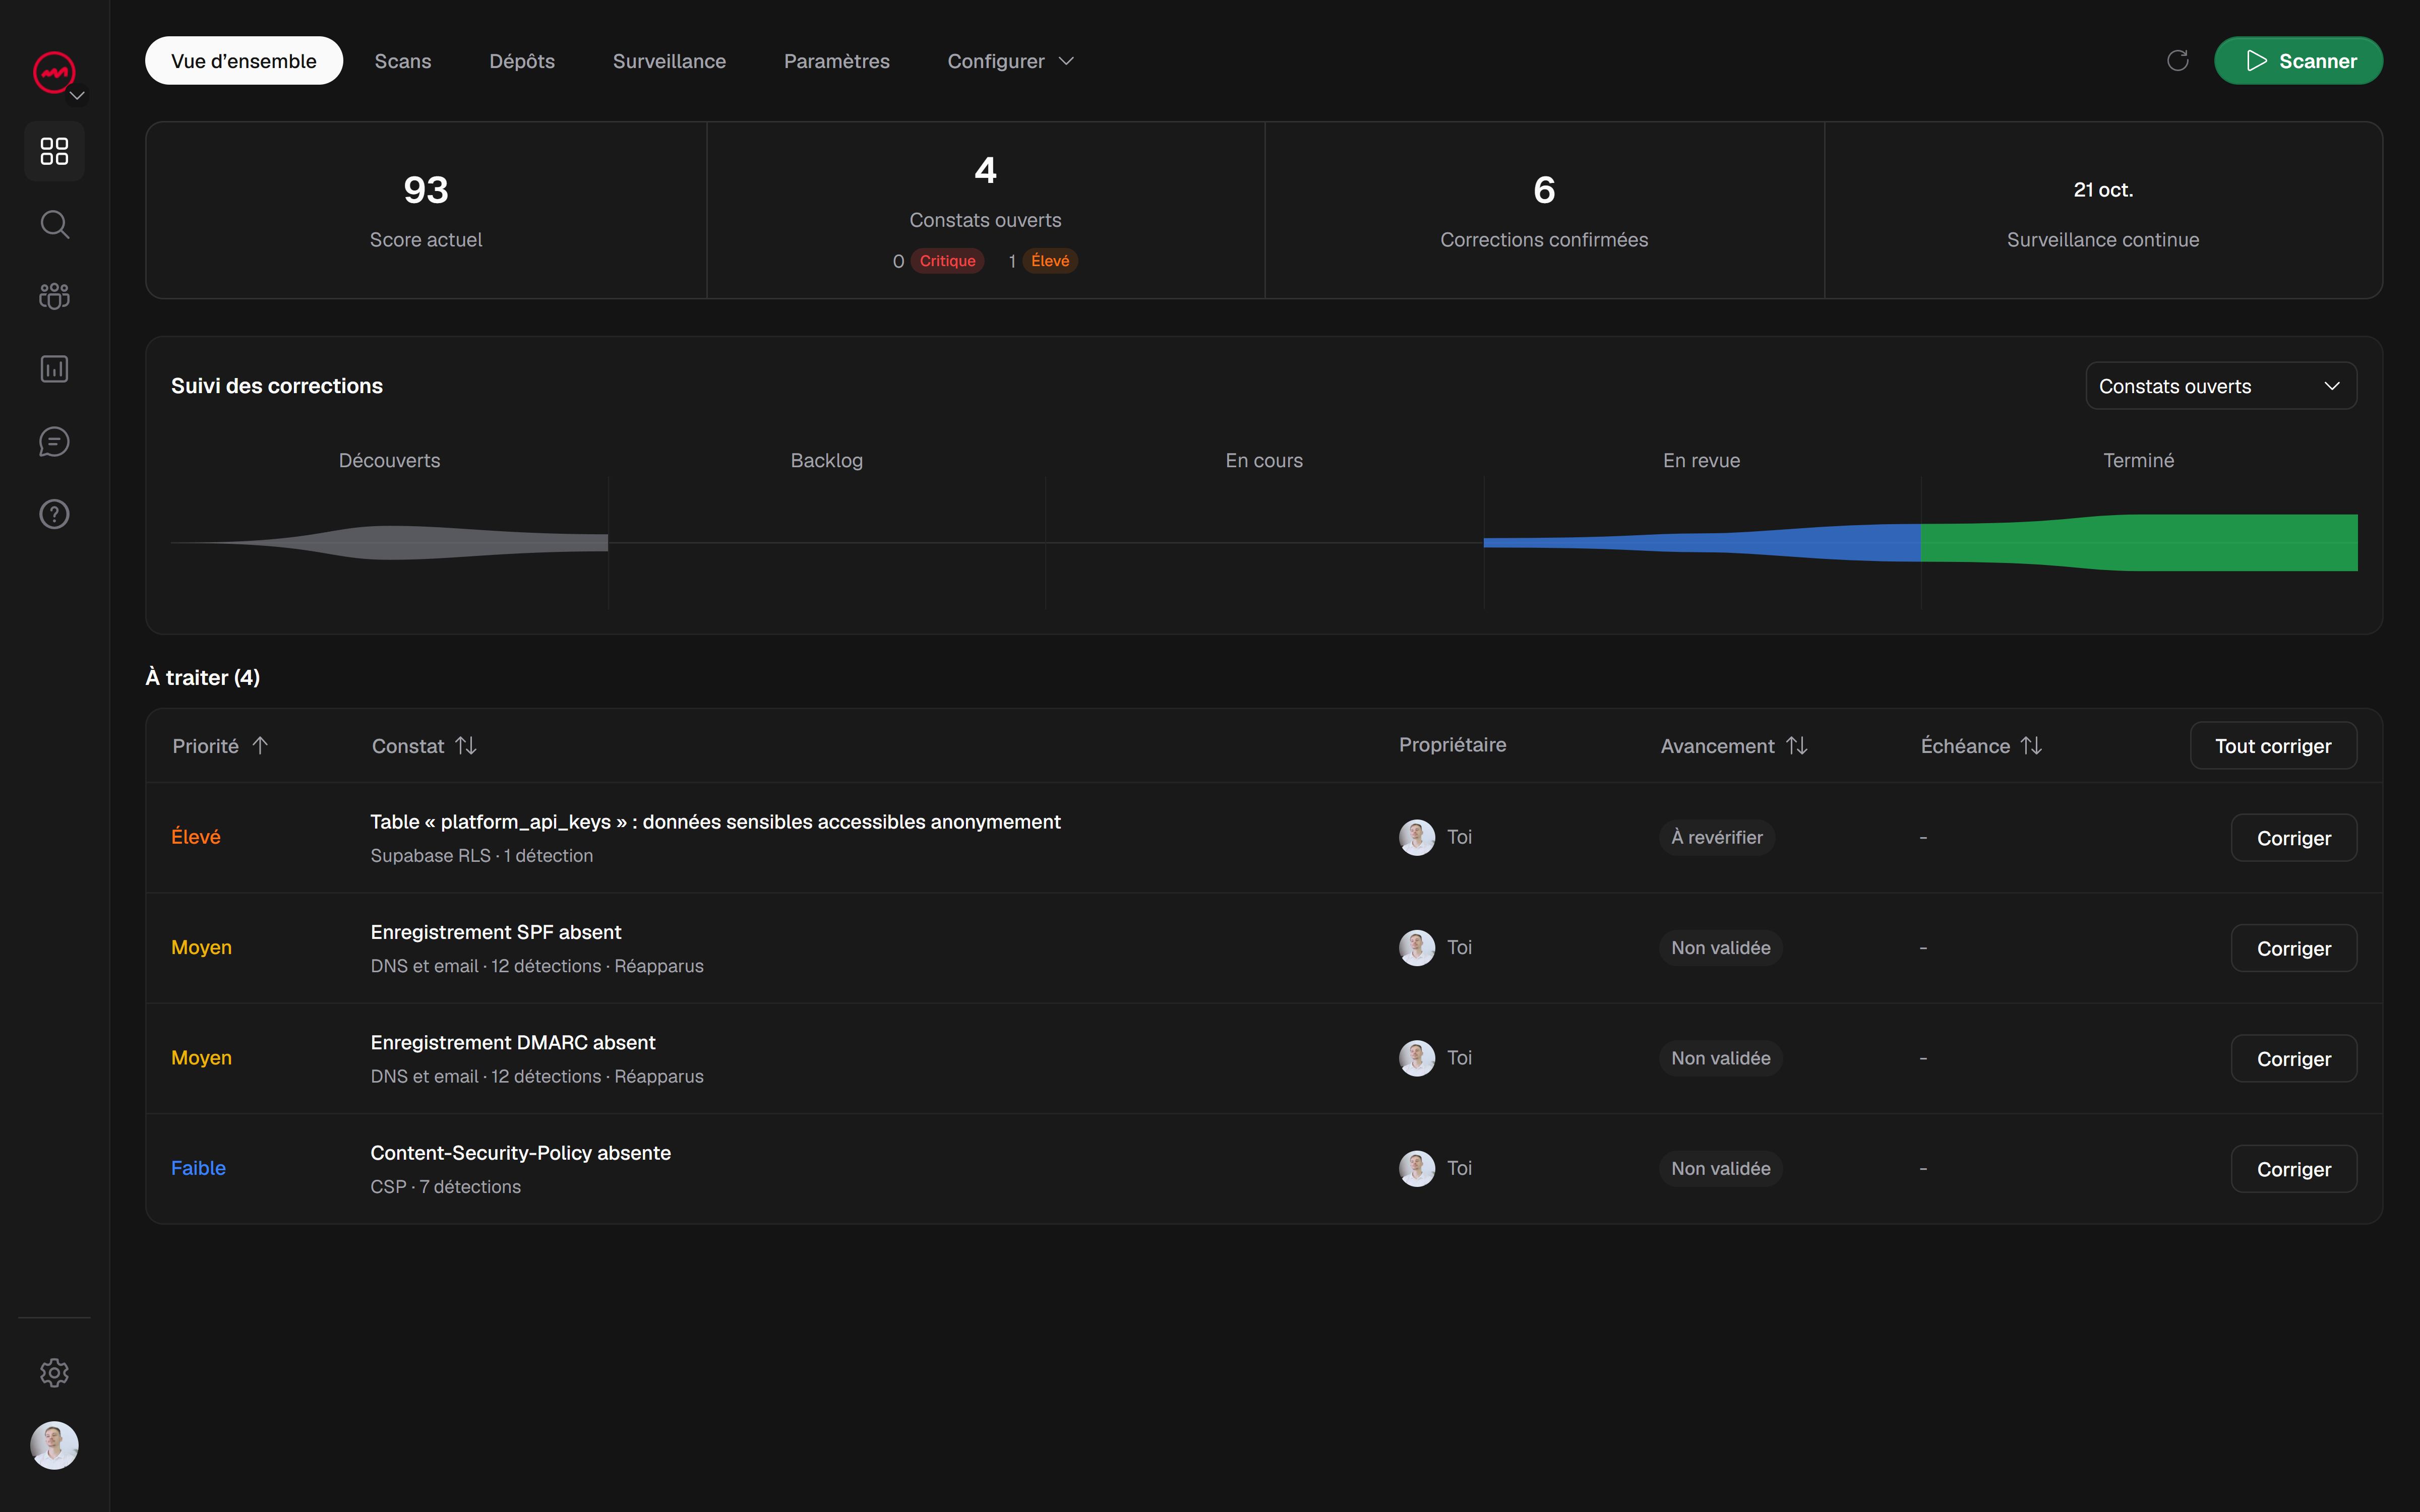
Regarde ce que ton WordPress laisse voir.
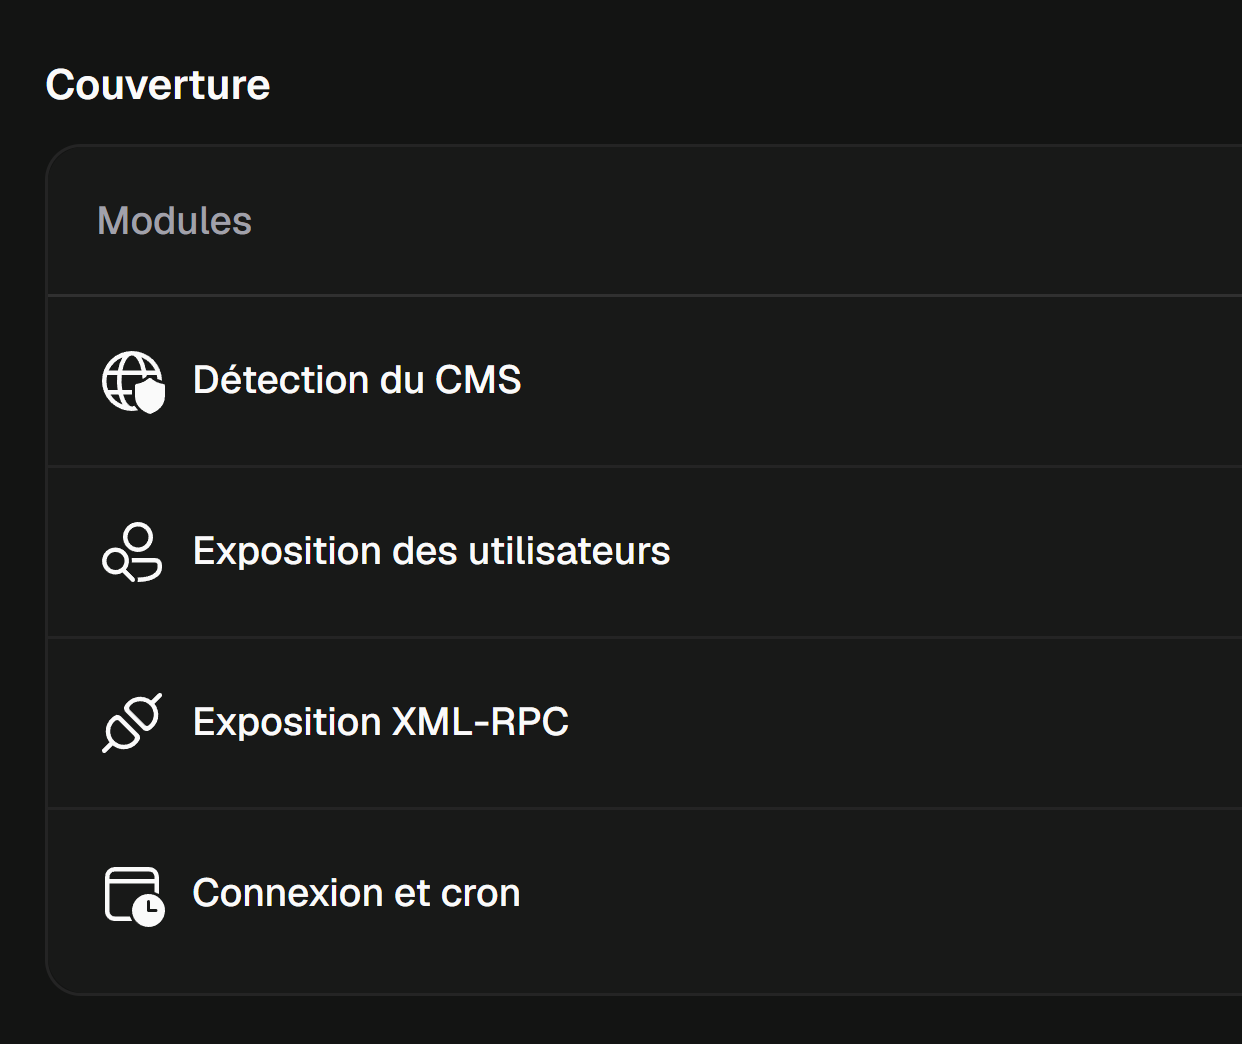
VICE confirme d’abord la présence de WordPress, puis examine les surfaces propres au CMS. Tu retrouves les constats dans le même suivi que le reste de ton site.
La sécurité de ton WordPress,
étape par étape.
 Les auteurs de ton site
/wp-json/wp/v2/users/?author=1Utilisateurs exposés
Les pages d’auteurs et l’API REST peuvent révéler les identifiants des comptes qui publient sur ton site. VICE examine ces deux chemins et conserve les observations pour t’aider à décider quelles informations doivent rester publiques.
 Requête de contrôle
POST /xmlrpc.php<methodCall> <methodName>…</methodName> </methodCall>
XML-RPC
Certains plugins et services utilisent XML-RPC pour communiquer avec WordPress. VICE vérifie les réponses de ce point d’entrée et les comportements observables, afin de distinguer sa simple présence d’une exposition qui mérite une correction.
/wp-login.php/wp-cron.phpConnexion et cron
La page de connexion et le déclenchement des tâches planifiées sont deux portes d’entrée différentes. VICE les examine séparément et conserve leur contexte, pour que tu identifies les accès à protéger sans confondre une route publique avec une faille.
Suivi régulier
Une mise à jour de thème, de plugin ou de configuration peut changer ce que ton site expose. Planifie les contrôles, compare les constats entre deux scans et relance les tests concernés pour vérifier les corrections que tu as appliquées.
Le profil WordPress nécessite un domaine validé et un abonnement ou un crédit. La couverture dépend des surfaces détectées.
Questions fréquentes
Commence à vérifier
la sécurité de ton site.
Repère les problèmes, prépare les correctifs et vérifie les changements.
Tes résultats restent réunis pour le prochain déploiement.