Configure les accès.
Indique ton domaine et les accès utiles aux tests.
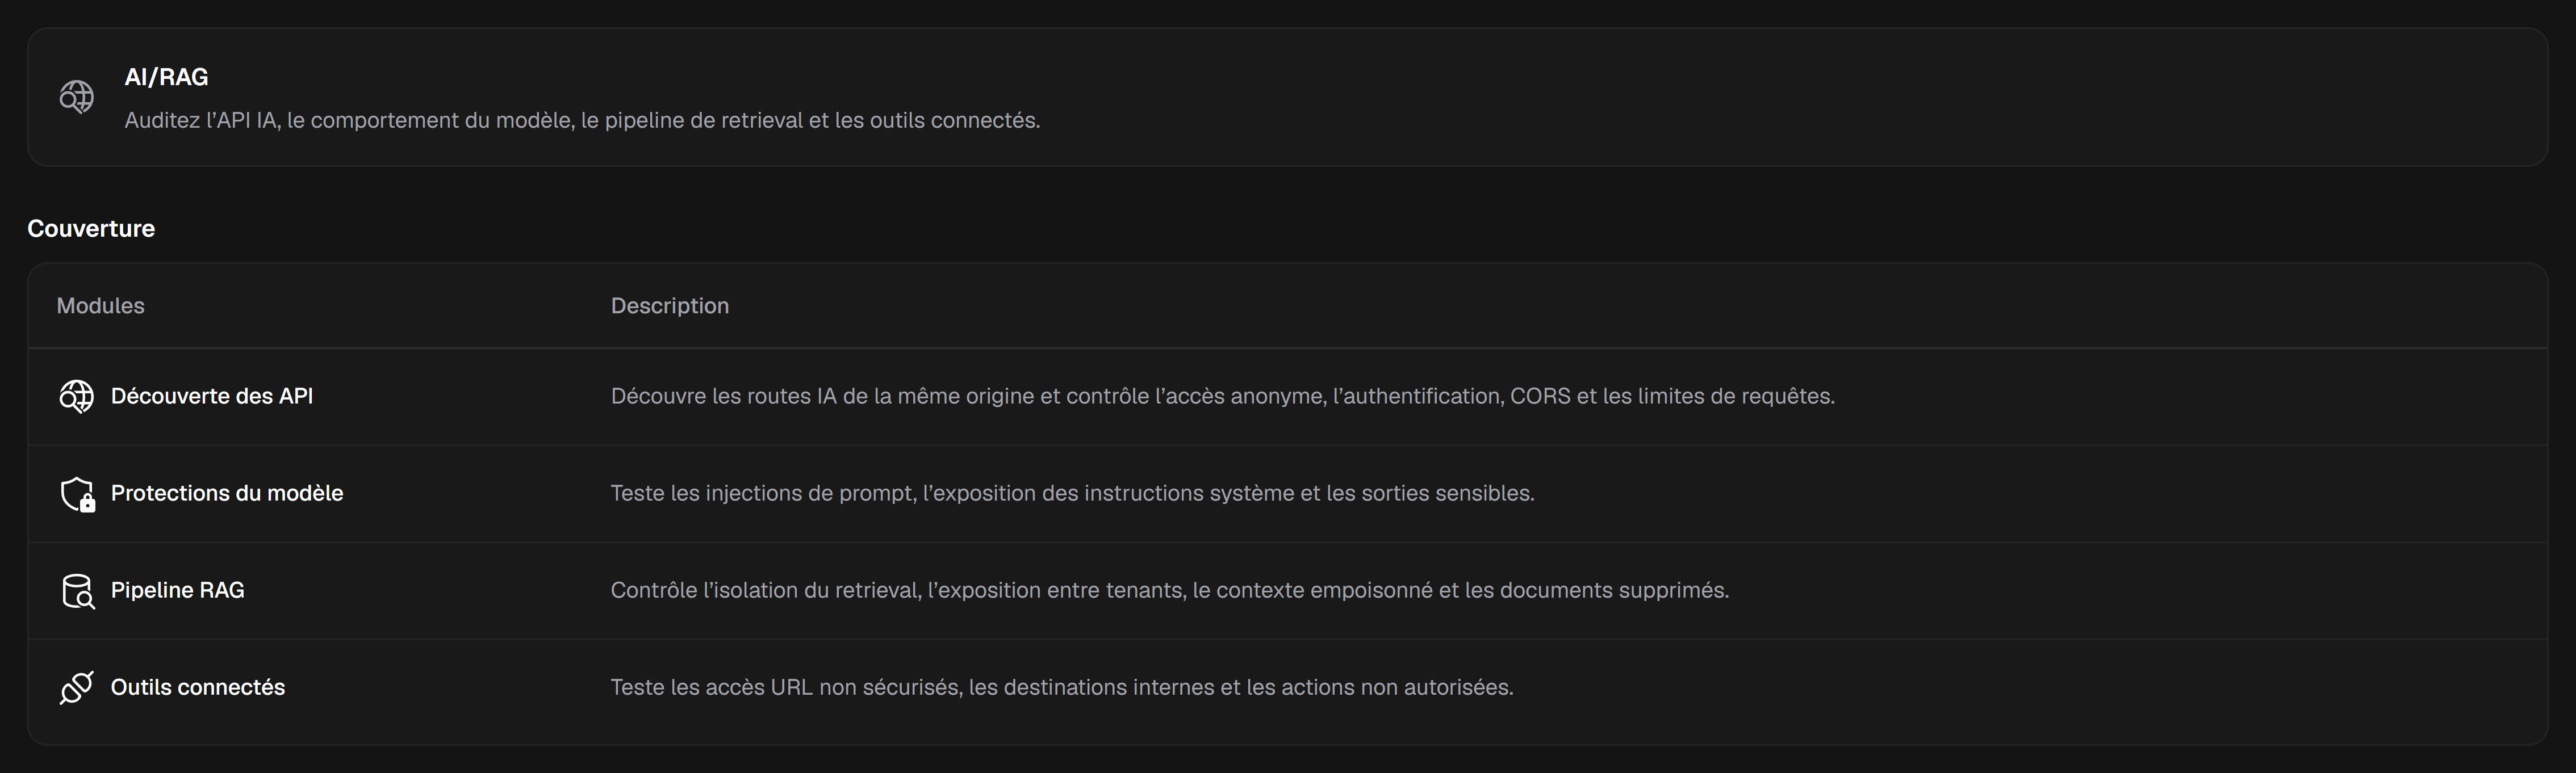
Examine les API de ton application IA, les limites de son contexte et les outils qu’elle peut appeler. Des tests ciblés pour les surfaces réellement accessibles.






 Application IA
Une interface de chat ajoute de nouveaux chemins vers tes données et tes outils. Le profil IA/RAG suit ces surfaces et présente ses observations avec leur contexte.
Voir les contrôlesConsulte la preuve, retrouve le contrôle concerné et prépare la correction. Les constats gardent leur contexte entre deux scans.
Indique ton domaine et les accès utiles aux tests.
Valide le domaine, choisis le profil spécialisé et lance ton scan.
Consulte les preuves, applique les changements et relance les tests concernés.
Découvre les routes IA et examine leur accès, CORS et limites de requêtes.
Teste les protections du modèle et l’exposition des instructions.
Examine l’isolation des données et les limites du système de recherche.
Teste les accès URL et les actions potentiellement non autorisées.
Le profil IA/RAG est spécialisé. Les contrôles dépendent des technologies et accès disponibles sur le domaine validé.
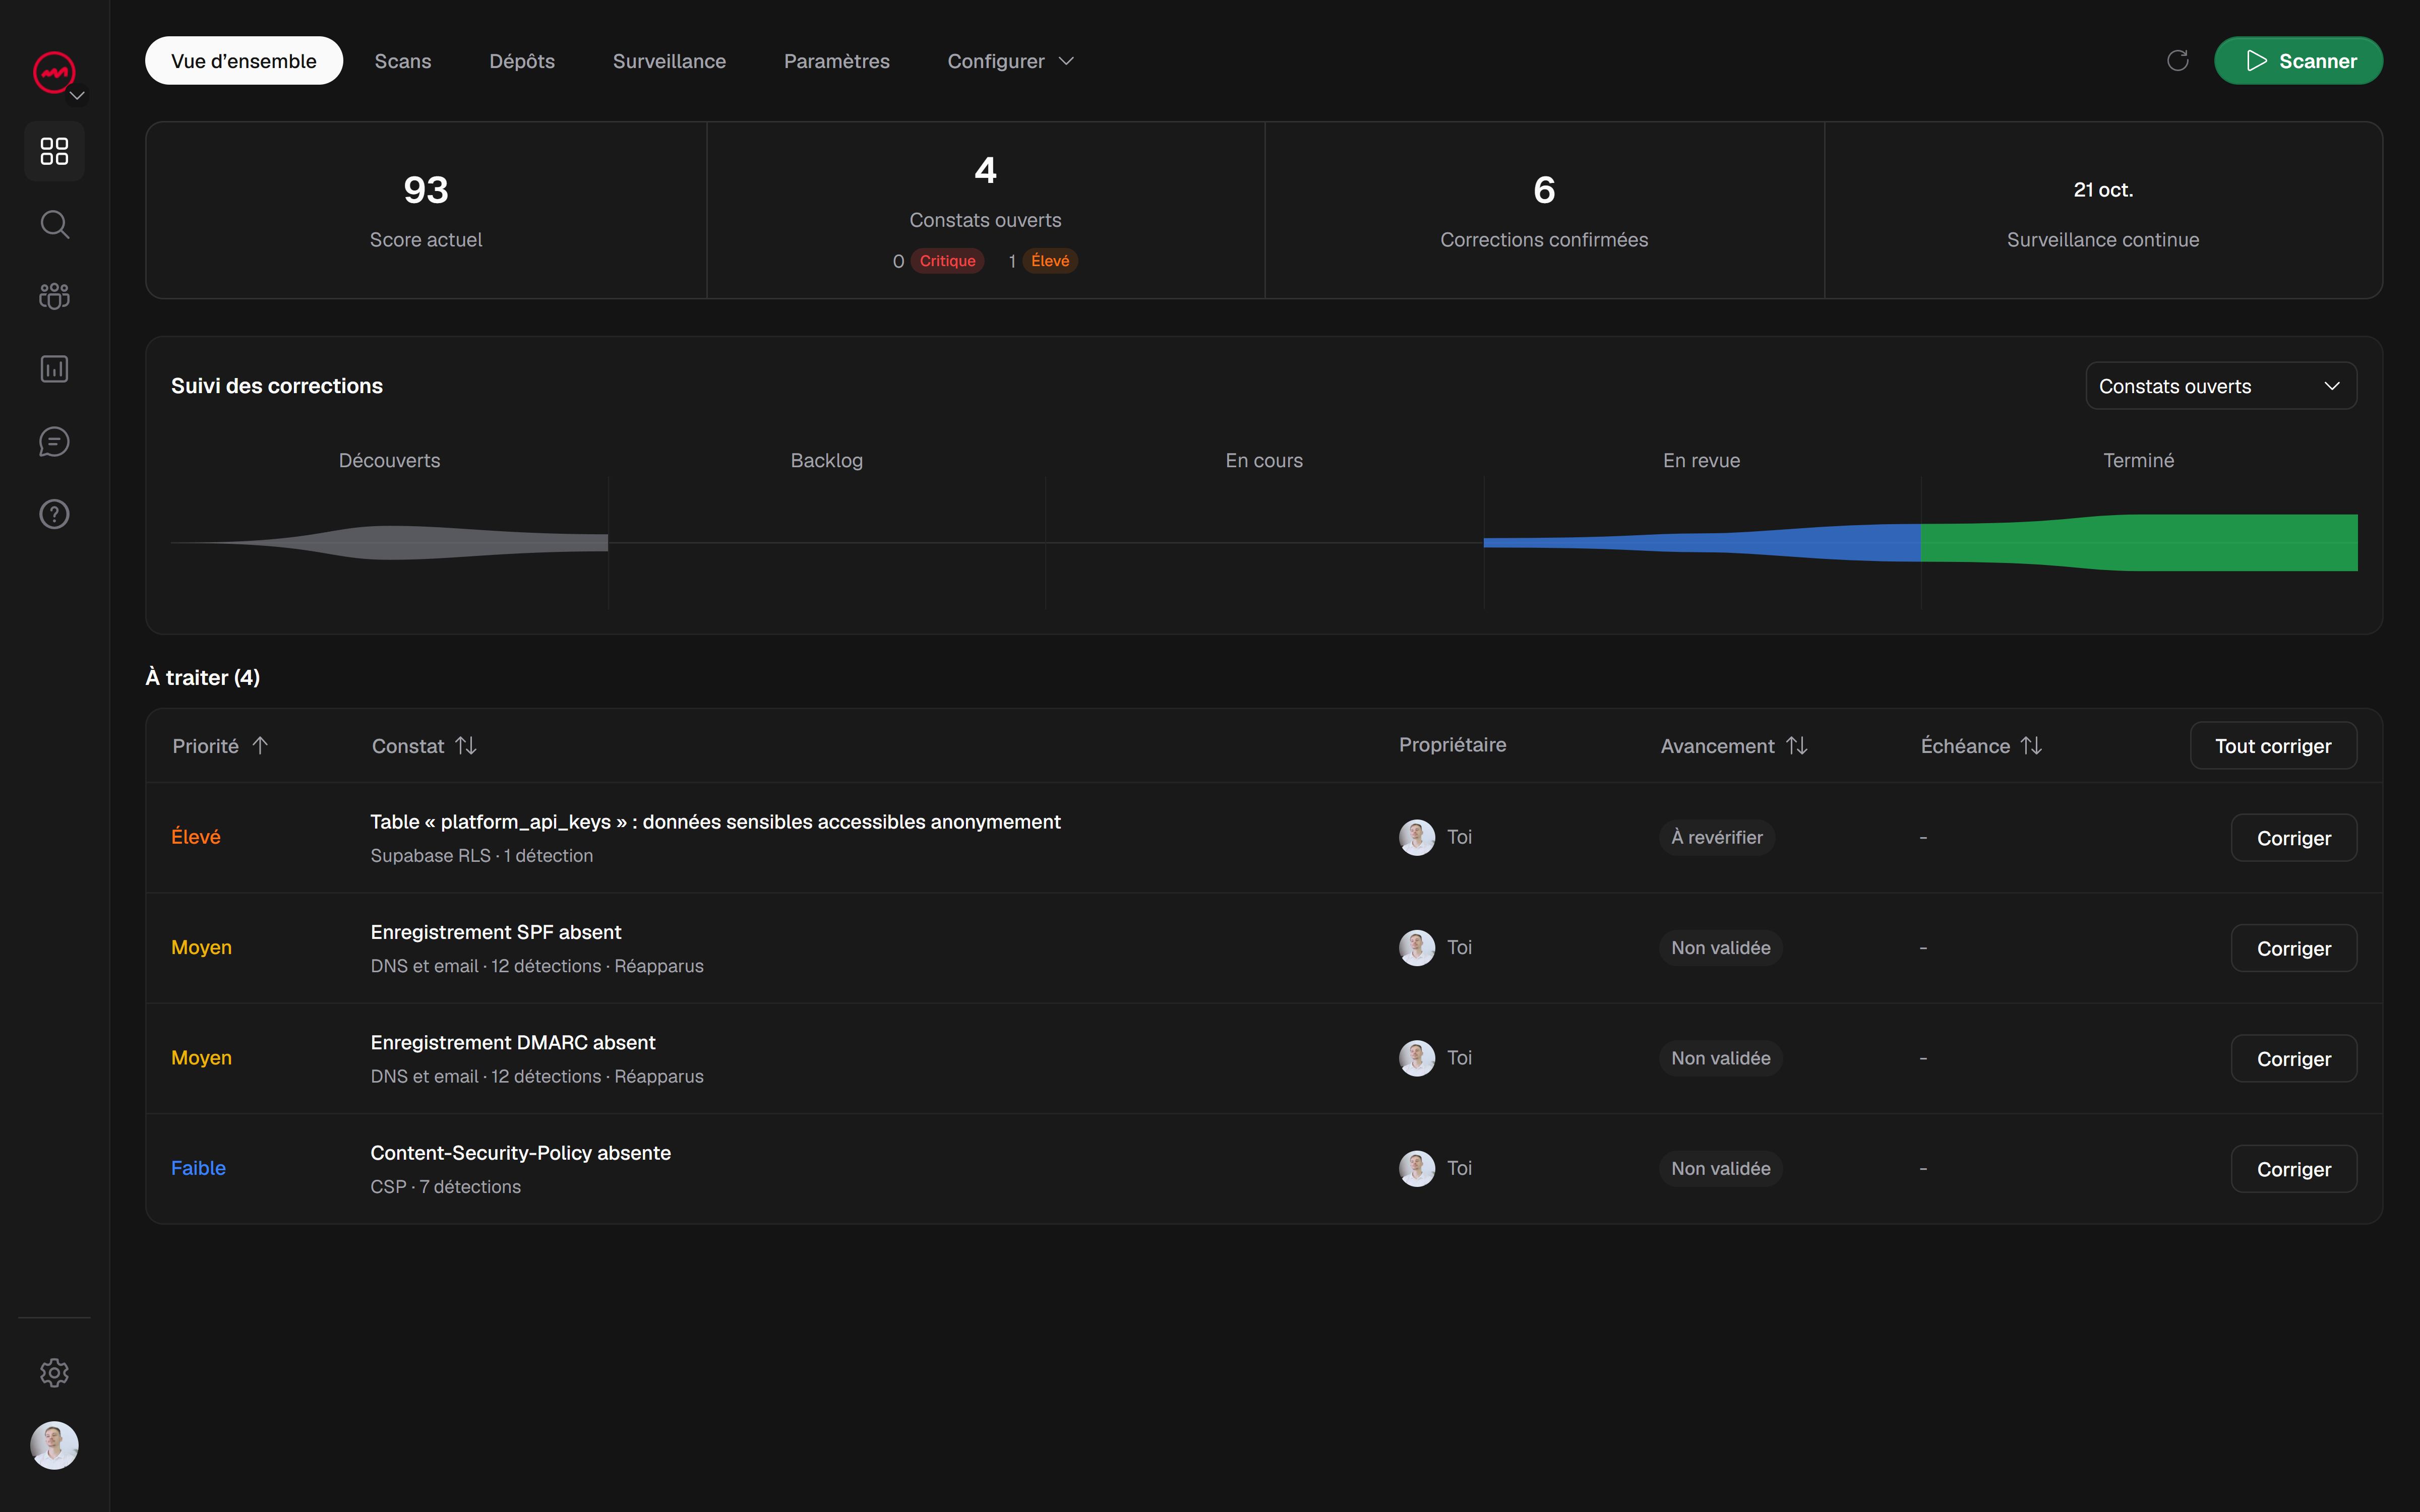
Repère les problèmes, prépare les correctifs et vérifie les changements.
Tes résultats restent réunis pour le prochain déploiement.
 WordPress