VICE 3.5 : un modèle de sécurité fondé sur les preuves
Une découverte plus profonde, des preuves plus solides et un chemin plus clair entre observation et décision de sécurité.
Par Luca Deguin
VICE 3.5 est disponible dans le moteur open source et équipe les nouveaux audits de la plateforme. Cette version élargit ce que le moteur peut observer dans une application et renforce les preuves qui soutiennent ses findings.
Notre ambition à long terme est de faire de VICE un modèle de sécurité pour les applications web. Par modèle, nous entendons une méthode cohérente qui relie une surface observée, un test contrôlé, ses preuves, un degré de confiance et une action utile. La version 3.5 concrétise cette direction.
Suivre l’application telle qu’elle fonctionne
Un scanner qui essaie seulement des chemins connus peut manquer la partie la plus importante d’une application. VICE 3.5 construit un inventaire borné à partir des routes, formulaires, paramètres, réponses JSON et requêtes GraphQL en lecture seule qu’il observe. Ces surfaces orientent ensuite les contrôles, y compris hors d’un répertoire /api classique.
Les vérifications de connexion partent désormais du formulaire présenté par l’application, au lieu de supposer son adresse. Elles utilisent un nombre limité de soumissions synthétiques. La découverte reste confinée au périmètre autorisé et à un budget défini.
Exiger une preuve avant de conclure
Une chaîne de caractères réfléchie dans une page ne démontre pas une XSS. Dans VICE 3.5, un finding XSS navigateur exige l’exécution d’un marqueur unique dans Chromium. Les contrôles d’injection comparent la réponse suspecte à des réponses témoins. Pour une possible exposition de fichier, le contenu de la réponse compte davantage que son statut HTTP.
Le moteur reconnaît aussi les clés Supabase publishable comme des éléments de configuration publics et examine le contenu accessible d’un stockage avant de signaler une exposition. La règle commune est simple : décrire ce que le test a démontré et attribuer aux signaux plus faibles le degré de confiance qui leur correspond.
Ce que montre le comparatif local
Nous avons comparé la version 3.5 au moteur 3.4.1 inchangé sur 13 scénarios locaux synthétiques. La nouvelle version a détecté les 11 défauts attendus dans ce corpus, contre deux pour 3.4.1. Trois faux positifs ciblés sont tombés à zéro. Sur trois répétitions, le temps médian pour l’ensemble du corpus a diminué de 36,2 %.
Ces scénarios ciblent les défauts sur lesquels nous avons travaillé. Ils ne mesurent ni un taux de détection général, ni un taux global de faux positifs, ni la vitesse sur les sites clients. La nouvelle politique de score est distinguée des gains de détection. Les anciens rapports gardent leur score ; les nouveaux identifient la version de scoring utilisée.
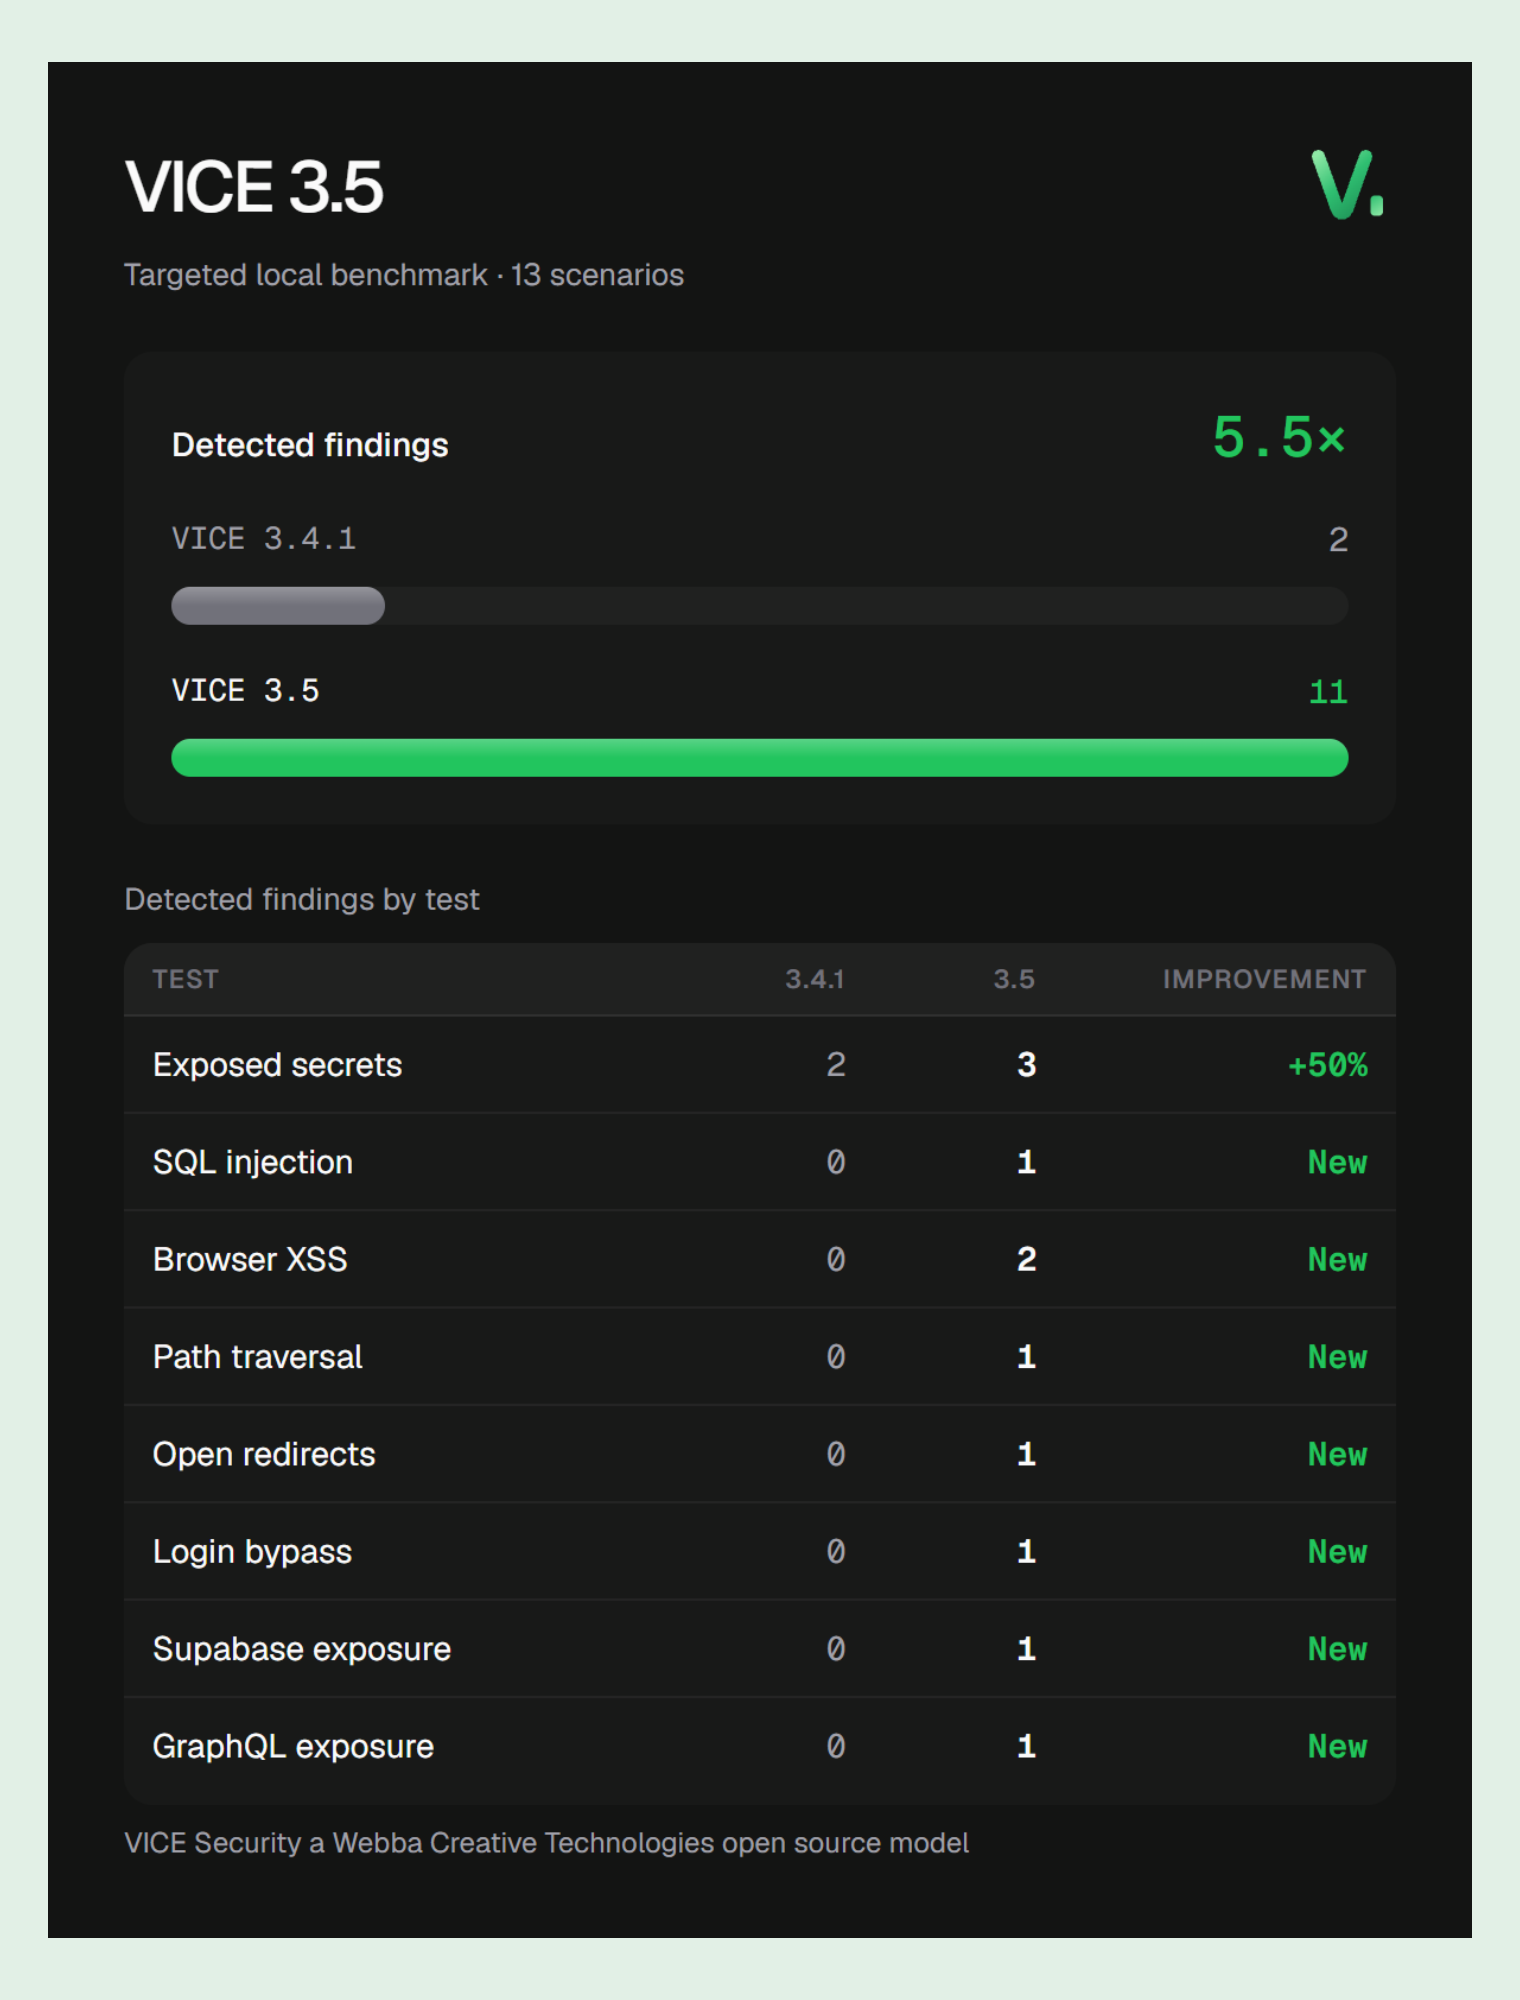
Treize scénarios locaux synthétiques. Ces résultats décrivent ce corpus de test, pas un taux de détection sur les sites en production.
Un modèle qui progresse par cas reproductibles
La suite consiste à enrichir les scénarios reproductibles, mieux distinguer les résultats confirmés des pistes plausibles et expliquer les observations derrière chaque classification. Une correction proposée doit pouvoir être testée. Quand le contexte le permet, un nouvel audit doit en vérifier l’effet.
L’automatisation garde des limites. Les règles d’autorisation, la logique métier ou le sens d’une réponse inhabituelle peuvent exiger une revue humaine. Un modèle utile rend ces limites visibles et aide les builders à concentrer leur attention là où les preuves le justifient.
VICE 3.5 est disponible dès maintenant. Vous pouvez consulter la release open source, lancer le moteur ou examiner un nouvel audit sur la plateforme. Notre cap tient en une phrase : chaque conclusion de sécurité doit être compréhensible, reproductible et proportionnée à ses preuves.