Vous gérez un site WordPress ou une application basée sur Supabase : faut-il installer un plugin de sécurité ou lancer un scan externe ? Les deux promettent de détecter des problèmes, mais ils observent votre site depuis des points de vue différents. C’est cette différence qui doit guider votre choix.
Un plugin inspecte votre site de l’intérieur, avec les accès dont il dispose. Un scanner l’examine depuis l’extérieur, comme une personne qui découvre votre domaine sur Internet. Ces outils ne se remplacent pas : chacun a ses angles morts. Voici comment choisir et quand les associer.
Ce qu’un plugin de sécurité vérifie à l’intérieur du site
Un plugin de sécurité WordPress s’exécute sur votre site. Il peut donc observer des éléments invisibles pour un simple visiteur.
Connexions et comptes utilisateurs. Tentatives échouées, attaques par force brute, mots de passe faibles, nouveaux administrateurs et changements de rôles.
Intégrité des fichiers. Modifications inattendues des fichiers WordPress, des thèmes ou des extensions.
Pare-feu applicatif. Blocage de certaines requêtes malveillantes avant leur traitement par l’application.
Logiciels malveillants et contenu. Recherche de scripts injectés et de liens indésirables dans les fichiers envoyés et les publications.
Cette visibilité interne est utile. Un plugin peut surveiller les comportements suspects, signaler la création d’un compte administrateur et bloquer des tentatives de connexion malveillantes. Si vous gérez des sites WordPress au quotidien, il constitue une première protection pertinente.
Un plugin reste toutefois limité à son environnement. Il faut l’installer, le configurer et le maintenir à jour. Une compromission de l’application peut aussi affecter l’outil qui la surveille. Sa couverture au-delà du CMS varie : le domaine, TLS et les paramètres de messagerie peuvent nécessiter des contrôles distincts.
Ce qu’un scanner externe voit au-delà de WordPress
Un scanner externe peut vérifier les surfaces publiques sans installation ni accès administrateur. Il examine votre domaine tel qu’il apparaît sur Internet et fournit les preuves associées aux constats.
Transport et configuration du domaine. Certificats TLS, en-têtes HTTP, DNS et mécanismes d’authentification des e-mails qui limitent l’usurpation du domaine.
Surface exposée. Routes, fichiers et services accessibles alors qu’ils ne devraient pas être publics.
Erreurs de configuration. Paramètres par défaut, messages d’erreur trop détaillés, contrôles d’accès manquants et règles Supabase RLS inadaptées.
Couverture au-delà du CMS. Applications web, WordPress, Supabase/RLS et IA/RAG, selon le scan sélectionné et les accès disponibles.
Ce point de vue correspond au début de nombreuses attaques : l’attaquant part des ressources accessibles publiquement, pas de votre interface d’administration. Le scan répond à une question complémentaire : que peut observer une personne qui ne s’est jamais connectée à mon site ?
La limite reste le périmètre testé. Un scan examine les ressources qu’il peut atteindre dans son cadre d’exécution. Un bon score ne certifie pas qu’un site est entièrement sécurisé et aucun outil ne peut garantir la détection de toutes les vulnérabilités.
Les recoupements et les différences de couverture
Les deux outils peuvent signaler certains problèmes applicatifs. Il est donc légitime de se demander si leurs fonctions font doublon.
Le recoupement existe, mais reste limité. Un plugin et un scanner peuvent tous deux signaler une version vulnérable ou une configuration manifestement incorrecte. Le scan externe examine aussi ce qui entoure l’application : domaine, certificat, en-têtes, DNS, authentification des e-mails, services cloud et routes accessibles sur Internet. De nombreux plugins ne couvrent pas complètement ces éléments.
Les preuves diffèrent également. Un plugin peut signaler une activité suspecte dans le site. Un scanner montre la réponse observée, le chemin accessible ou une exposition liée aux règles d’accès, puis fournit des pistes de correction. Un nouveau scan permet ensuite de vérifier l’effet du changement.
Comment combiner les deux sans effort inutile
La répartition est simple : utilisez le plugin pour surveiller l’activité à l’intérieur de l’application et le scanner pour contrôler les surfaces exposées sur Internet.
Lancez un premier scan externe. Sans installation, il donne un aperçu des problèmes de configuration visibles sur Internet.
Corrigez, puis relancez un scan. Déclarer une correction la place à revérifier. Seul un rescan comparable peut confirmer sa résolution.
Gardez le plugin pour la surveillance interne. Tentatives de connexion, logiciels malveillants et modifications de fichiers nécessitent un suivi au sein de l’application.
Programmez des contrôles réguliers. Les scans planifiés et les alertes par e-mail ou Discord maintiennent ce suivi à mesure que votre application évolue.
Le choix de l’abonnement dépend aussi de votre usage. Solo convient à votre propre produit. Pro répond aux besoins des sites clients et des équipes, avec des rapports en marque blanche et des sièges payants supplémentaires. Domaines, constats, scans et quotas sont partagés au sein de l’équipe.
Quel outil choisir pour votre site ?
Vous gérez un site WordPress : un plugin constitue une première protection utile, à compléter par des vérifications externes.
Vous développez ou hébergez une application : un scanner externe vous aide à comprendre ce qui est publiquement accessible.
Vous utilisez Supabase, WordPress ou une application IA/RAG : associez des contrôles externes aux protections adaptées à votre architecture. Un plugin WordPress concerne uniquement WordPress.
L’erreur serait d’opposer ces outils. Le plugin surveille l’intérieur du site, tandis que le scanner examine ce qui est visible depuis Internet. Une petite équipe peut avoir des risques à traiter des deux côtés.
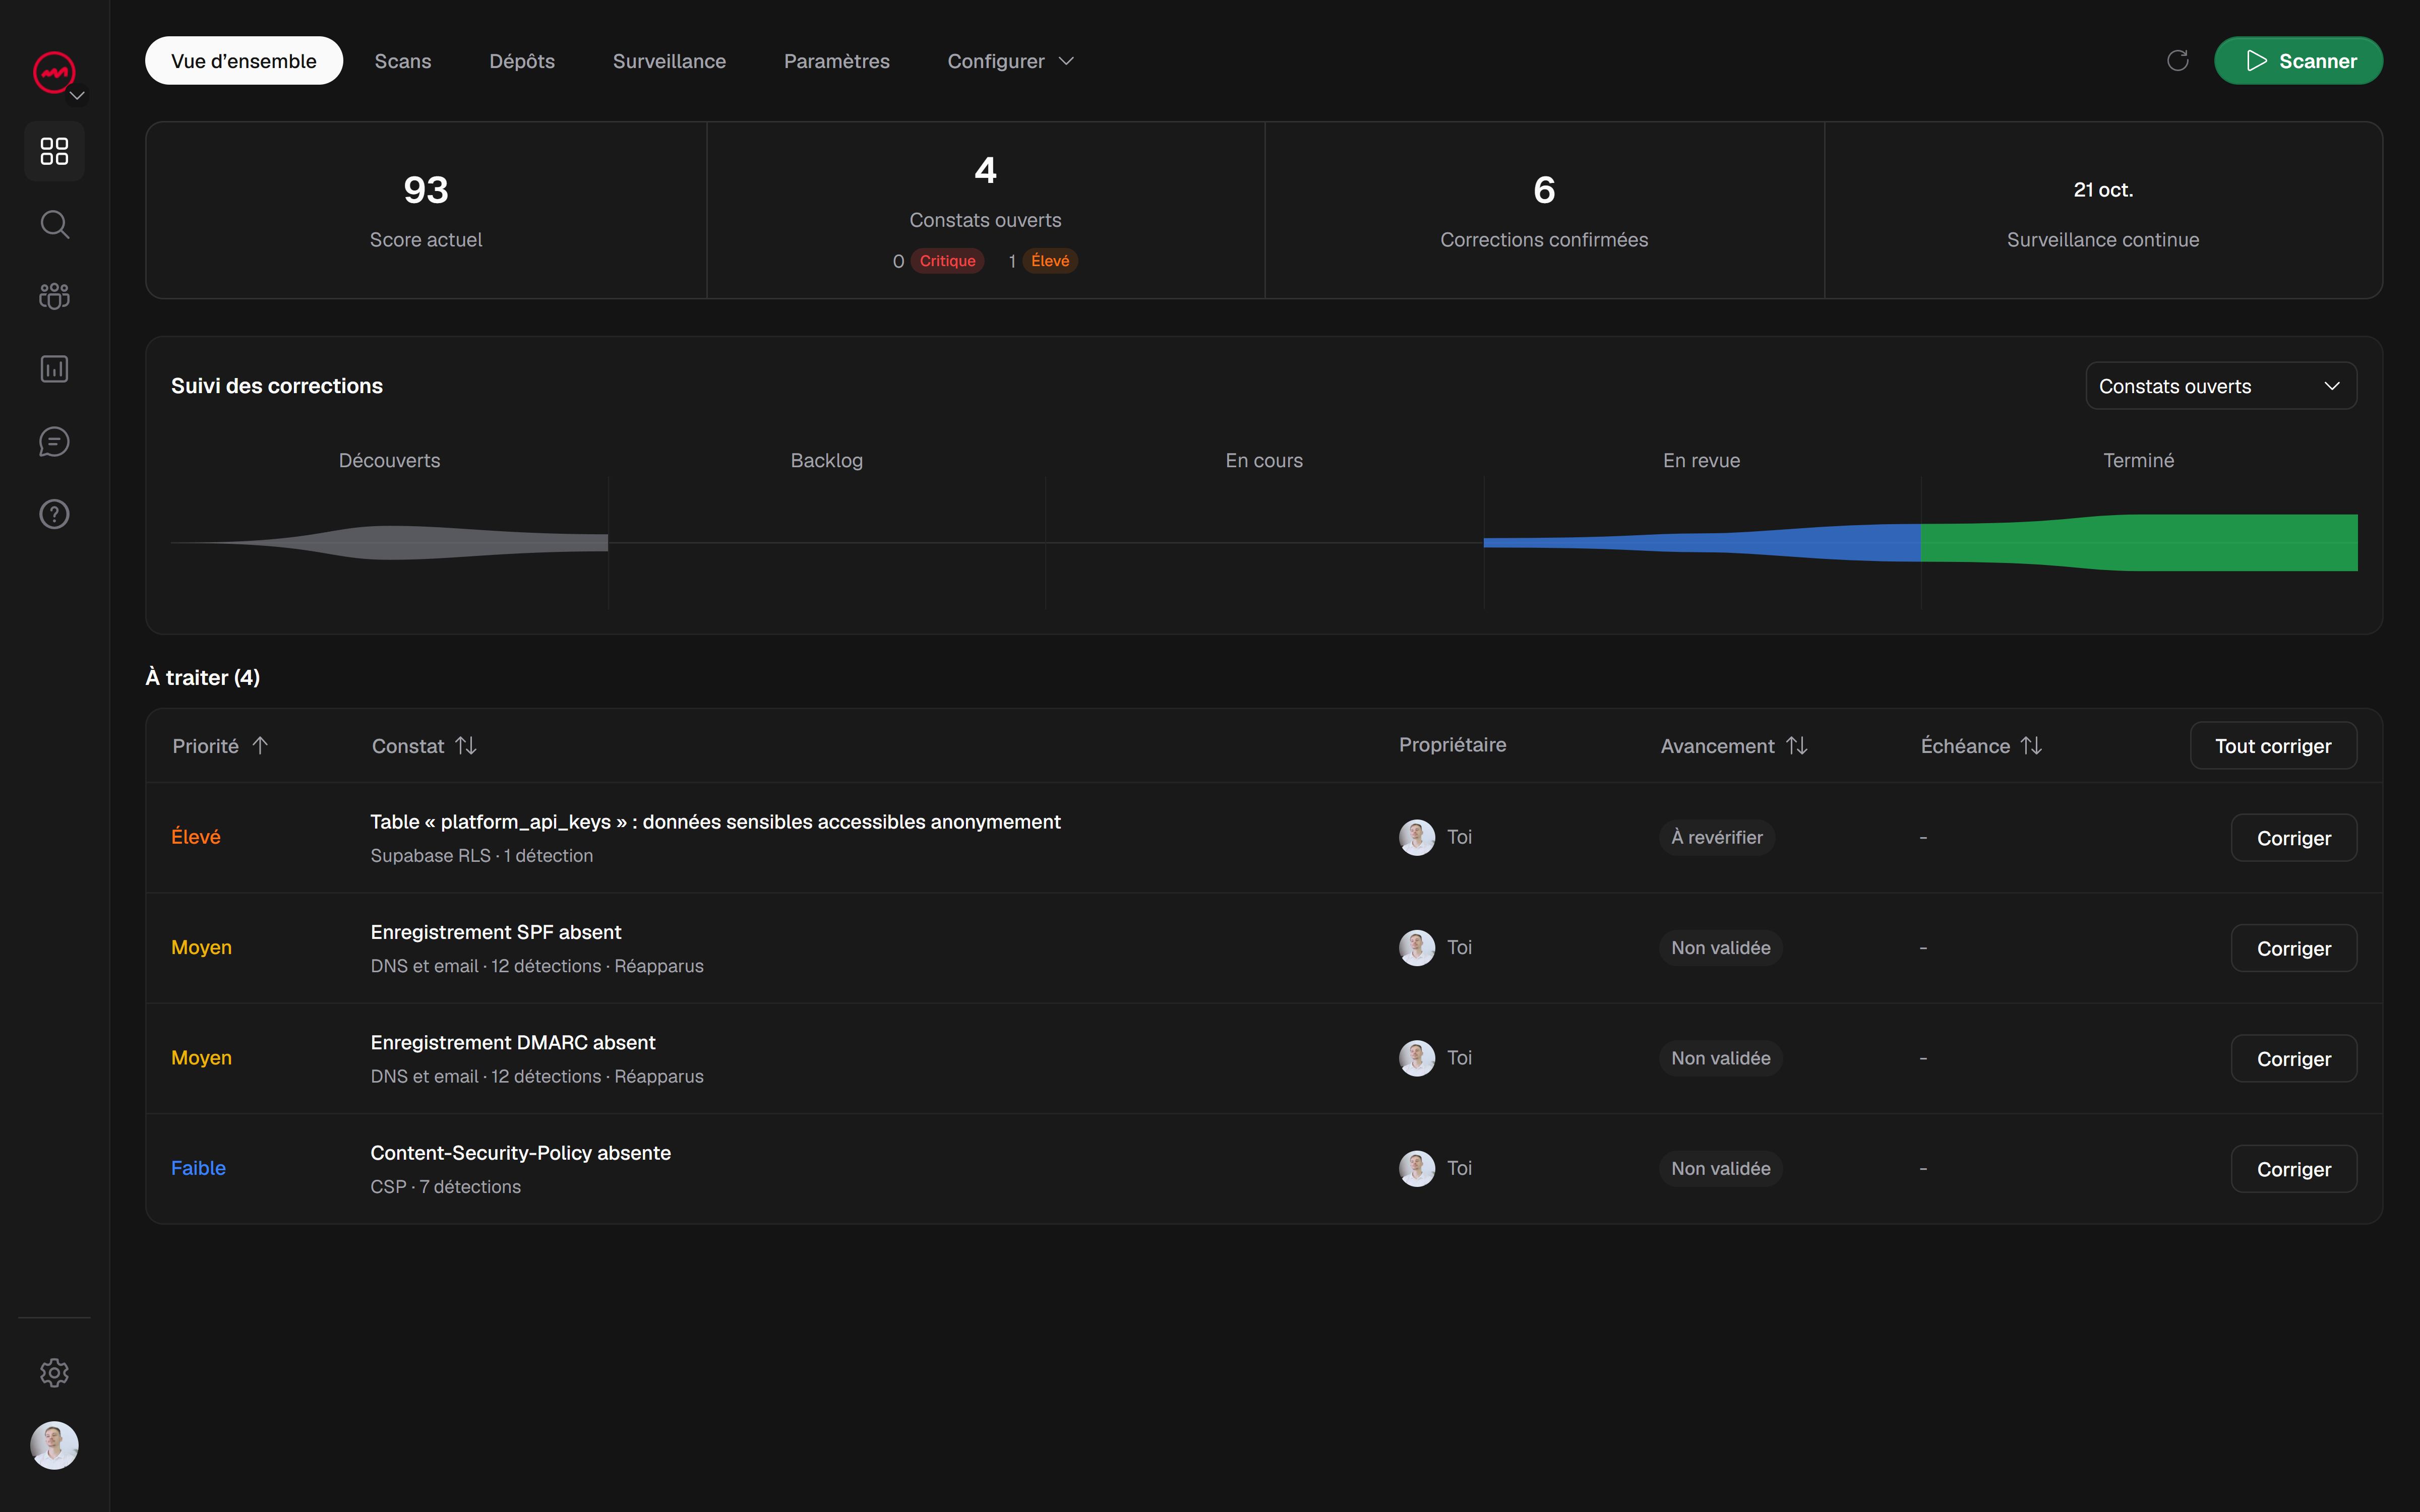
VICE examine les applications web, WordPress, Supabase et les règles RLS, ainsi que les applications IA/RAG selon le profil choisi. Les constats sont accompagnés de preuves, de conseils de correction et d’un suivi par rescan. Vous pouvez commencer par un scan léger gratuit avant l’inscription ; le domaine et les résultats sont ensuite conservés dans votre compte. Les scans complets, personnalisés et spécialisés nécessitent un domaine validé et un abonnement payant ou un crédit acheté. Lancez un premier scan pour comparer l’exposition de votre domaine avec les informations de votre plugin.